
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen

 mandiant/flare-floss
FLARE Obfuscated String Solver - Automatisch verschleierte Zeichenketten aus Malware extrahieren.
 pwndbg/pwndbg
Exploit-Entwicklung und Reverse Engineering mit GDB & LLDB leicht gemacht
 horsicq/detect-it-easy
Programm zur Bestimmung von Dateitypen für Windows, Linux und MacOS.
 radareorg/radare2
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset
nationalsecurityagency/ghidraGhidra ist ein Software-Reverse-Engineering (SRE)-Framework.
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 e-m-b-a/emba
EMBA - Der Firmware-Sicherheitsanalysator
 raj3shp/malscore
Bösartigkeitsbewertung für Linux-Befehle
 icsharpcode/ilspy
.NET-Decompiler mit Unterstützung für PDB-Generierung, ReadyToRun, Metadaten (&mehr) - plattformübergreifend!
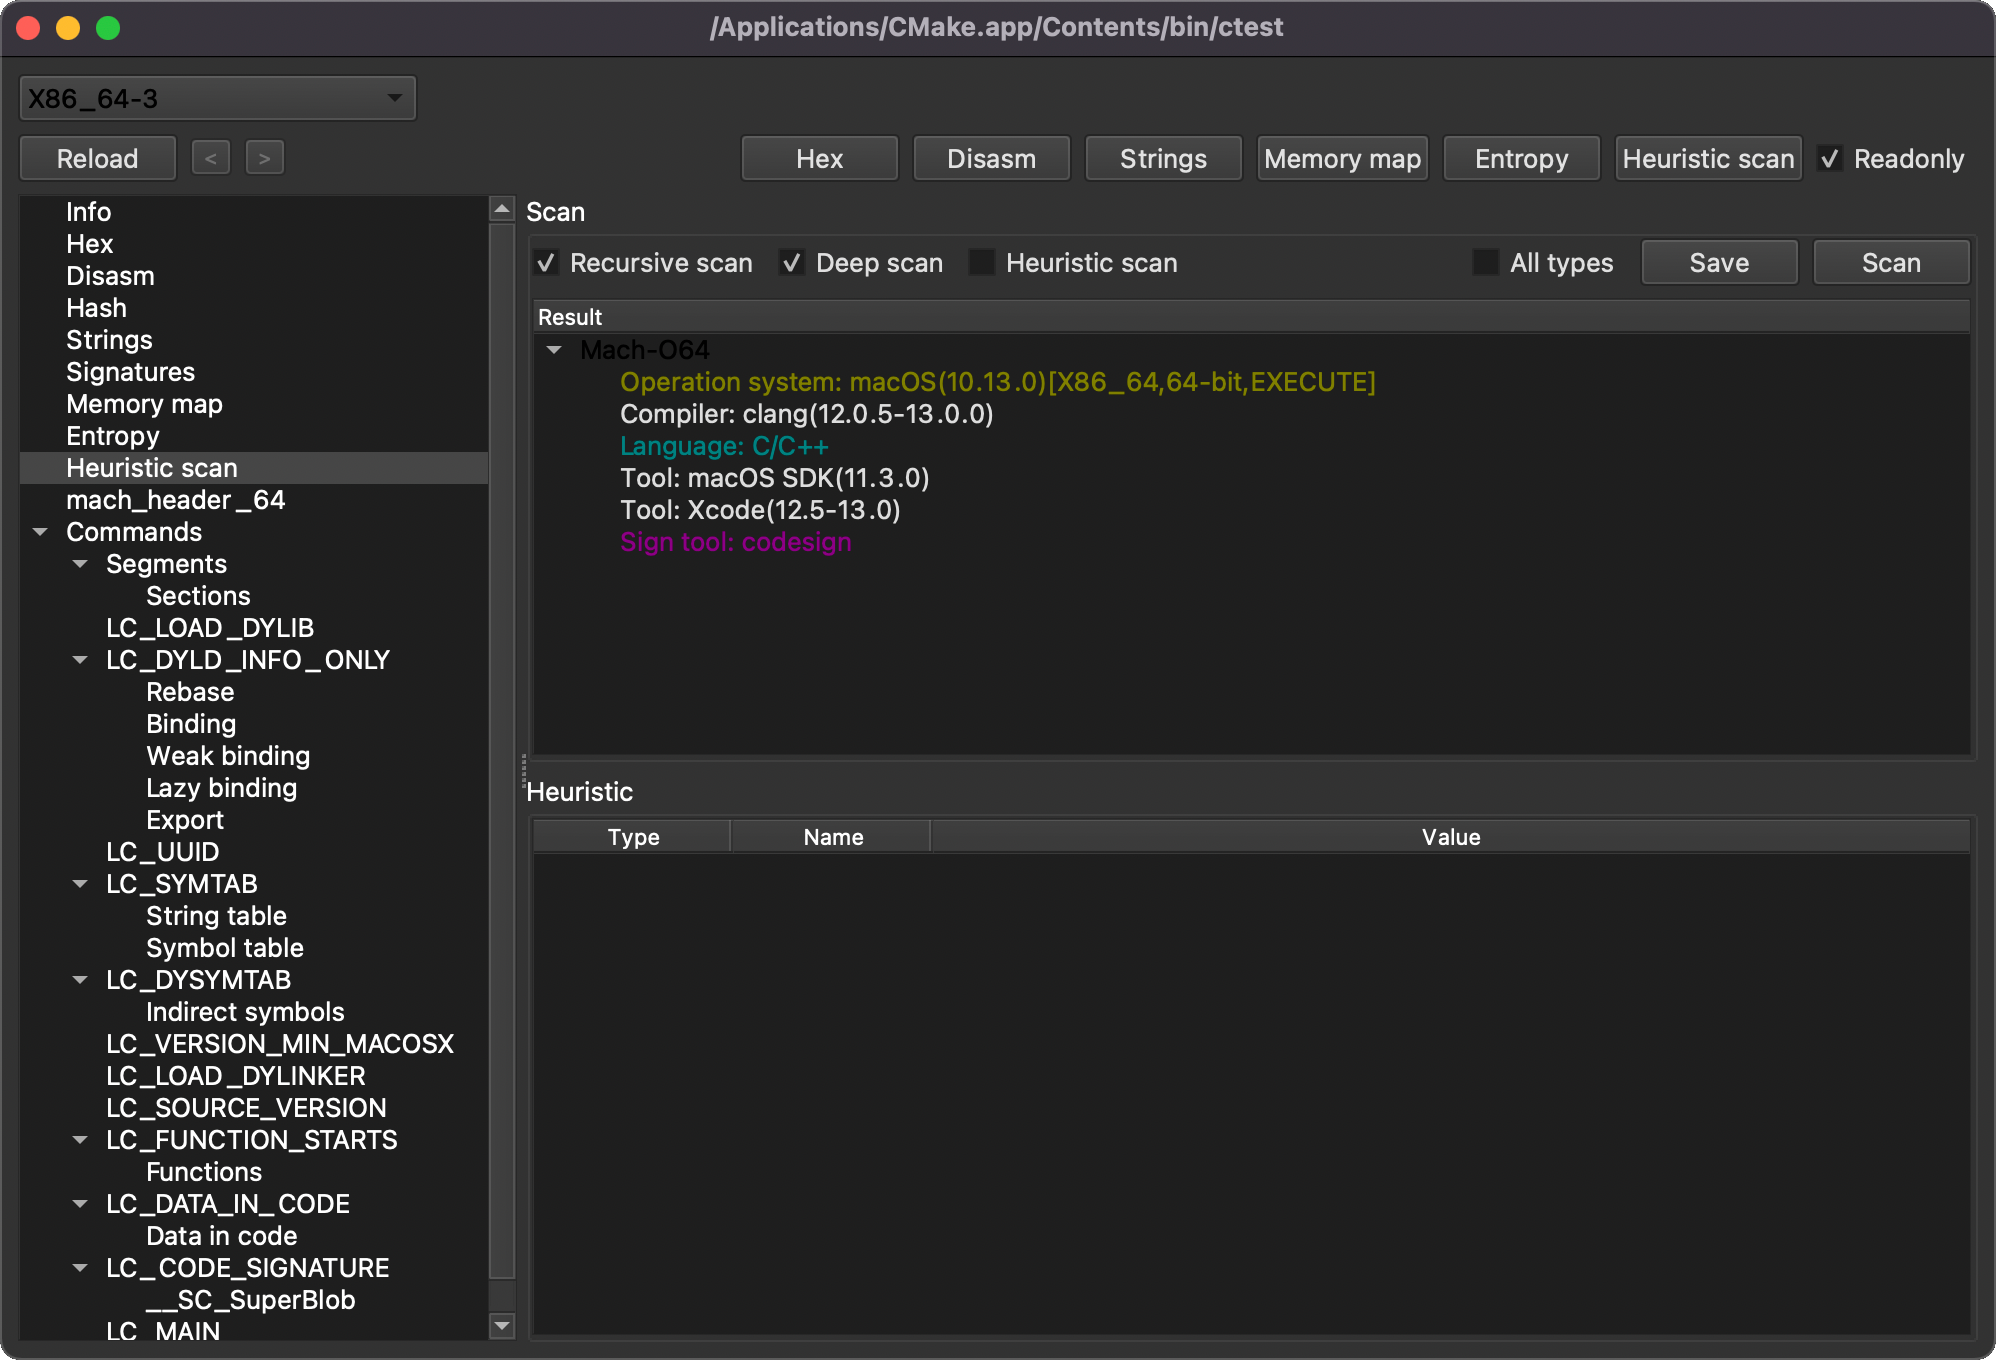 horsicq/xmachoviewer
XMachOViewer ist ein Mach-O-Viewer für Windows, Linux und MacOS.
 anchore/grype
Ein Schwachstellenscanner für Container-Images und Dateisysteme
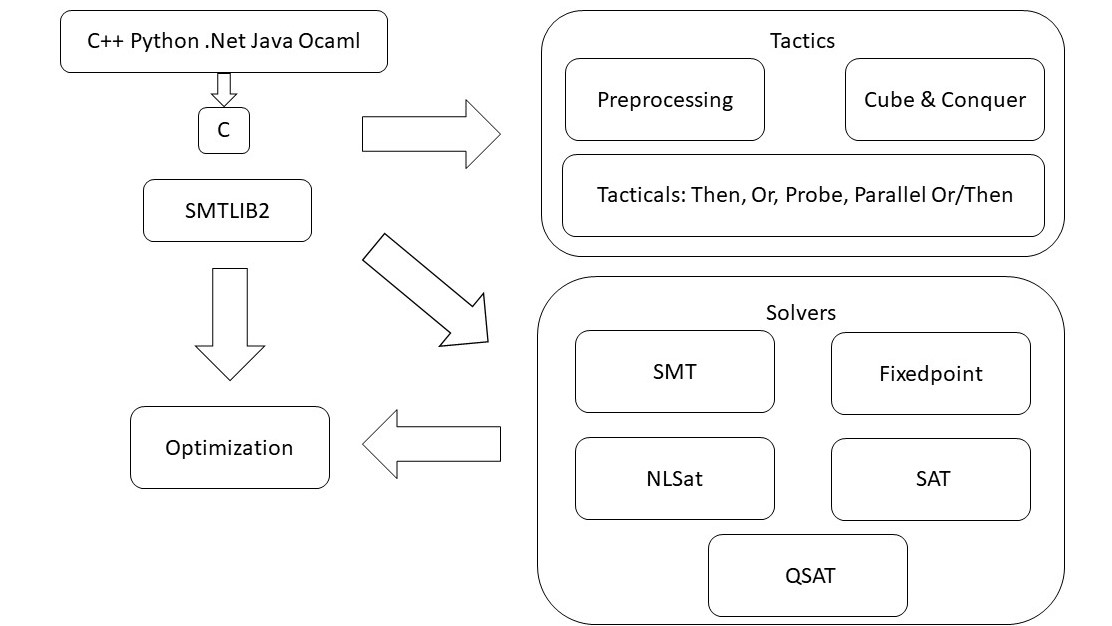 z3prover/z3
Hochleistungs-SMT-Löser für automatisiertes Theorembeweisen, Constraint-Lösen und Programmverifikation. Unterstützt mehrere Theorien und…
 firelock-ai/kin
Semantic graph-based version control for AI-written code. Tracks entities and relations instead of file diffs, enabling blast radius analysis, shadow…
 ezyang/htmlpurifier
Standards-konformer HTML-Filter in PHP geschrieben
 owasp/cve-lite-cli
Fast, developer-friendly JS/TS dependency vulnerability scanner with local lockfile scanning, OSV matching, direct vs transitive visibility, --fix,…
 zinja-coder/jadx-ai-mcp
Plugin für JADX zur Integration des MCP-Servers
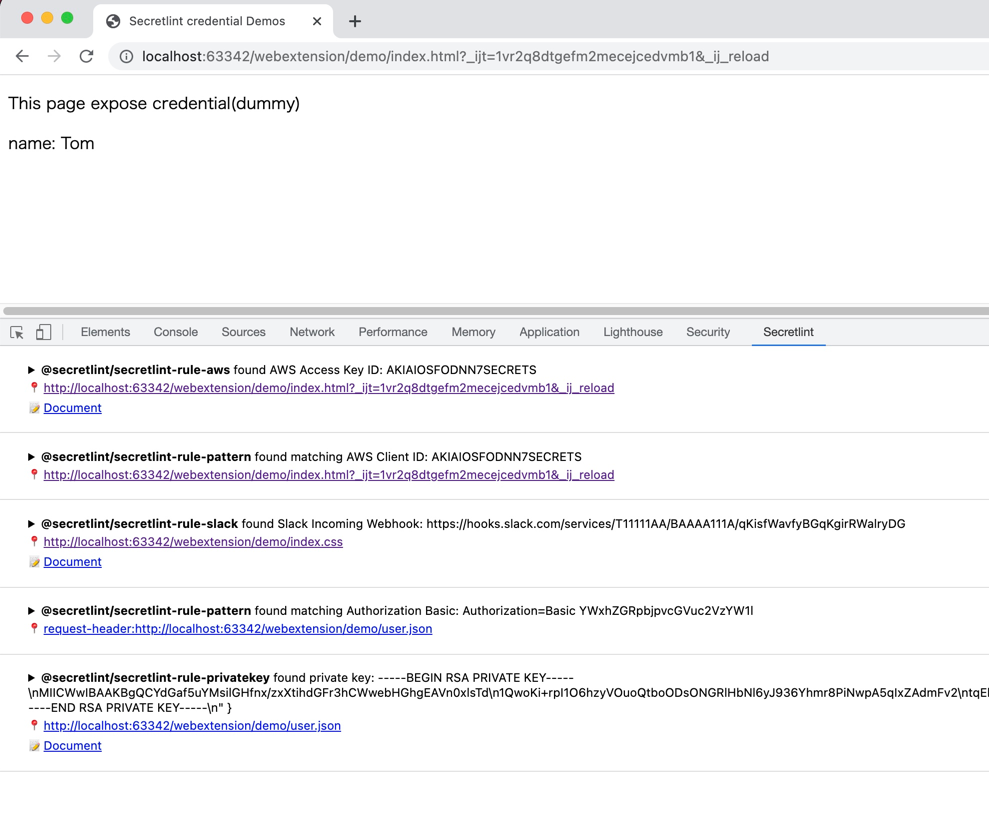 secretlint/secretlint
Erweiterbares Linting-Tool, um das Committen von Zugangsdaten zu verhindern.





