

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CheckPlz — Scanne Dateien auf potenzielle Bedrohungen unter Nutzung von AMSI (Antimalware Scan Interface) und Windows Defender. Durch Isolierung schädlicher Inhalte. | Kitploit
Tools/GitHubGitHub/blacksnufkin/checkplz
DefensivwerkzeugeStatische AnalyseDynamische Analyse (Sandboxing)SchwachstellenanalyseMalware-AnalyseBinäranalyse
GitHubblacksnufkin/checkplz

CheckPlz

Scanne Dateien auf potenzielle Bedrohungen unter Nutzung von AMSI (Antimalware Scan Interface) und Windows Defender. Durch Isolierung schädlicher Inhalte.

Repository anzeigen
41538vor 1 JahrVon Kitploit geprüft
Teilen

CheckPlz

CheckPlz ist eine Rust-Adaption der beliebten Tools ThreatCheck & GoCheck, die entwickelt wurde, um Dateien auf potenzielle Bedrohungen zu scannen und dabei AMSI (Antimalware Scan Interface) und Windows Defender zu nutzen. Durch die präzise Isolierung bösartiger Inhalte und die umfassende Analyse bietet CheckPlz ein verbessertes und effizientes Datei-Scan-Erlebnis.

Hauptmerkmale

  • AMSI-Integration: Präzise Puffer-Scans zur Bedrohungserkennung.
  • Binäre Suche zur Bedrohungsisolierung: Lokalisierung des Dateiabschnitts, der die Erkennung verursacht.
  • Hex-Dump-Analyse: Visualisierung bösartiger Inhalte mit detailliertem Hexadezimal- und ASCII-Dump.
  • Debugging-Unterstützung: Aktivieren der ausführlichen Ausgabe für tiefere Einblicke.
  • Anpassbare Ausgabe: Wahl zwischen roher oder farbiger, benutzerfreundlicher Terminalausgabe.

Funktionsweise

  1. AMSI-Scanning:

    • Initialisiert einen AMSI-Kontext.
    • Scannt den Dateiinhalt und die Puffer auf Bedrohungen.
    • Wenn eine Bedrohung erkannt wird, wird eine binäre Suche durchgeführt, um das bösartige Segment zu isolieren.
  2. Windows Defender-Scanning:

    • Ruft MpCmdRun.exe auf, um die Datei zu scannen.
    • Analysiert die Ausgabe auf Bedrohungserkennung.
    • Führt eine binäre Suche durch, falls eine Bedrohung gefunden wird.
  3. Binäre Suche:

    • Scannt rekursiv Segmente der Datei, um bösartige Inhalte zu lokalisieren.
    • Erzeugt detaillierte Protokolle und Ergebnisse.

Installation

  1. Klone das Repository:
    git clone https://github.com/your-username/CheckPlz.git
    cd CheckPlz
    
  2. Kompiliere das Projekt:
    cargo build --release
    
  3. Die ausführbare Datei befindet sich unter target/release/checkplz.exe.

Nutzungshinweise

Führen Sie CheckPlz mit den gewünschten Optionen aus:


Verwendung: CheckPlz.exe [OPTIONEN] --datei <DATEI>

Optionen:
  -f, --datei <DATEI>  Pfad zur zu scannenden Datei
  -d, --debug          Debug-Modus aktivieren
  -a, --amsi           AMSI-Scan verwenden
  -m, --msdefender     Windows Defender-Scan verwenden
  -r, --raw            Rohe Ausgabe ohne ANSI-Farben
  -h, --help           Hilfe anzeigen
  -V, --version        Version anzeigen

Beispielbefehle

  • Scannen einer Datei mit AMSI:

    checkplz --datei schadhaft.exe --amsi
    
  • Scannen einer Datei mit Windows Defender:

    checkplz --datei verdaechtig.exe --msdefender
    
  • Durchführen eines Scans mit AMSI und Windows Defender sowie aktivierter Debug-Ausgabe:

    checkplz --datei unbekannt.exe --amsi --msdefender --debug
    
  • Durchführen eines Scans mit roher Ausgabeformatierung:

    checkplz --datei unbekannt.exe --amsi --raw
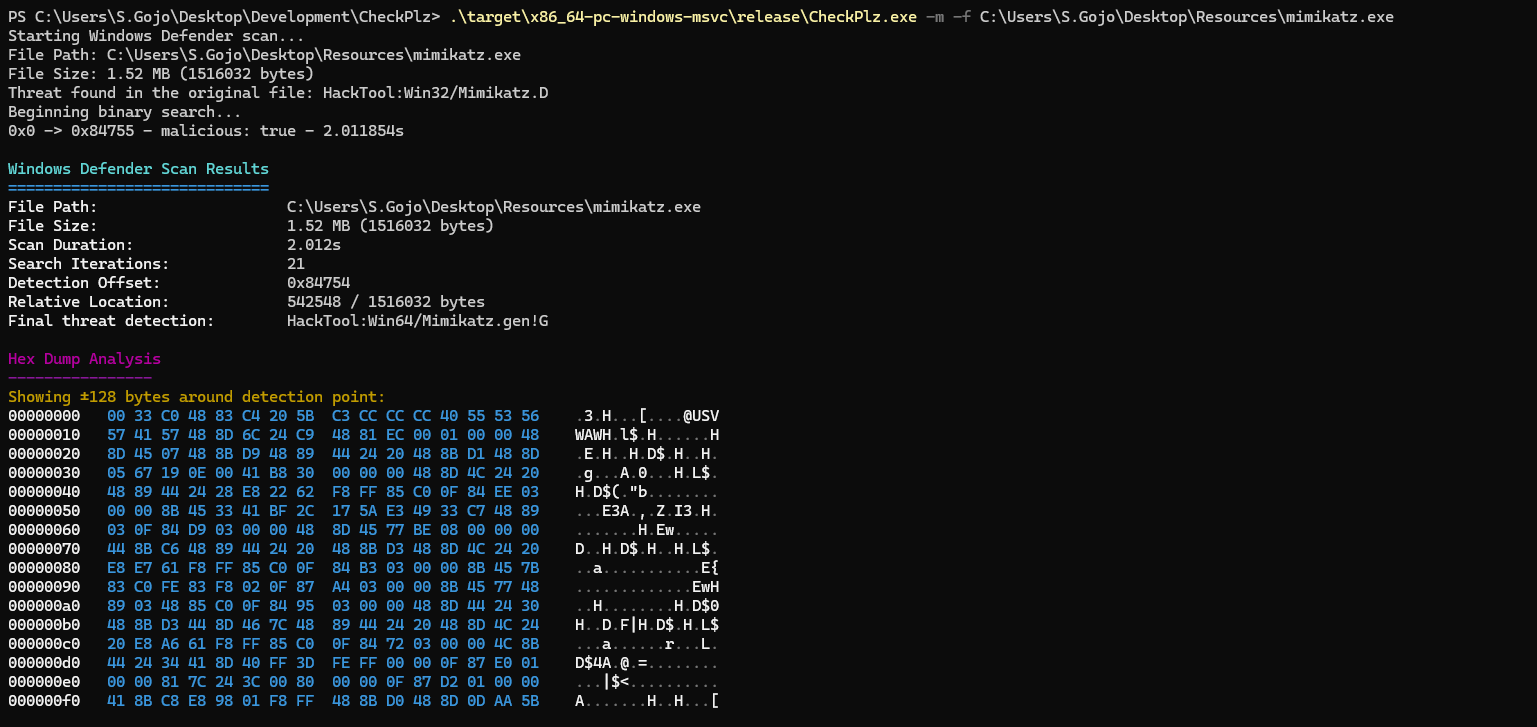
    

Ausgabeübersicht

  • Scan-Ergebnisse: Zeigt Erkennungsstatus, potenzielle bösartige Offsets und die für den Scan benötigte Zeit an.
  • Hex-Dump-Analyse: Detaillierte Ansichten der verdächtigen Abschnitte, Hervorhebung bösartiger Bytes. Screenshot 2024-12-27 163057
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






