
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen
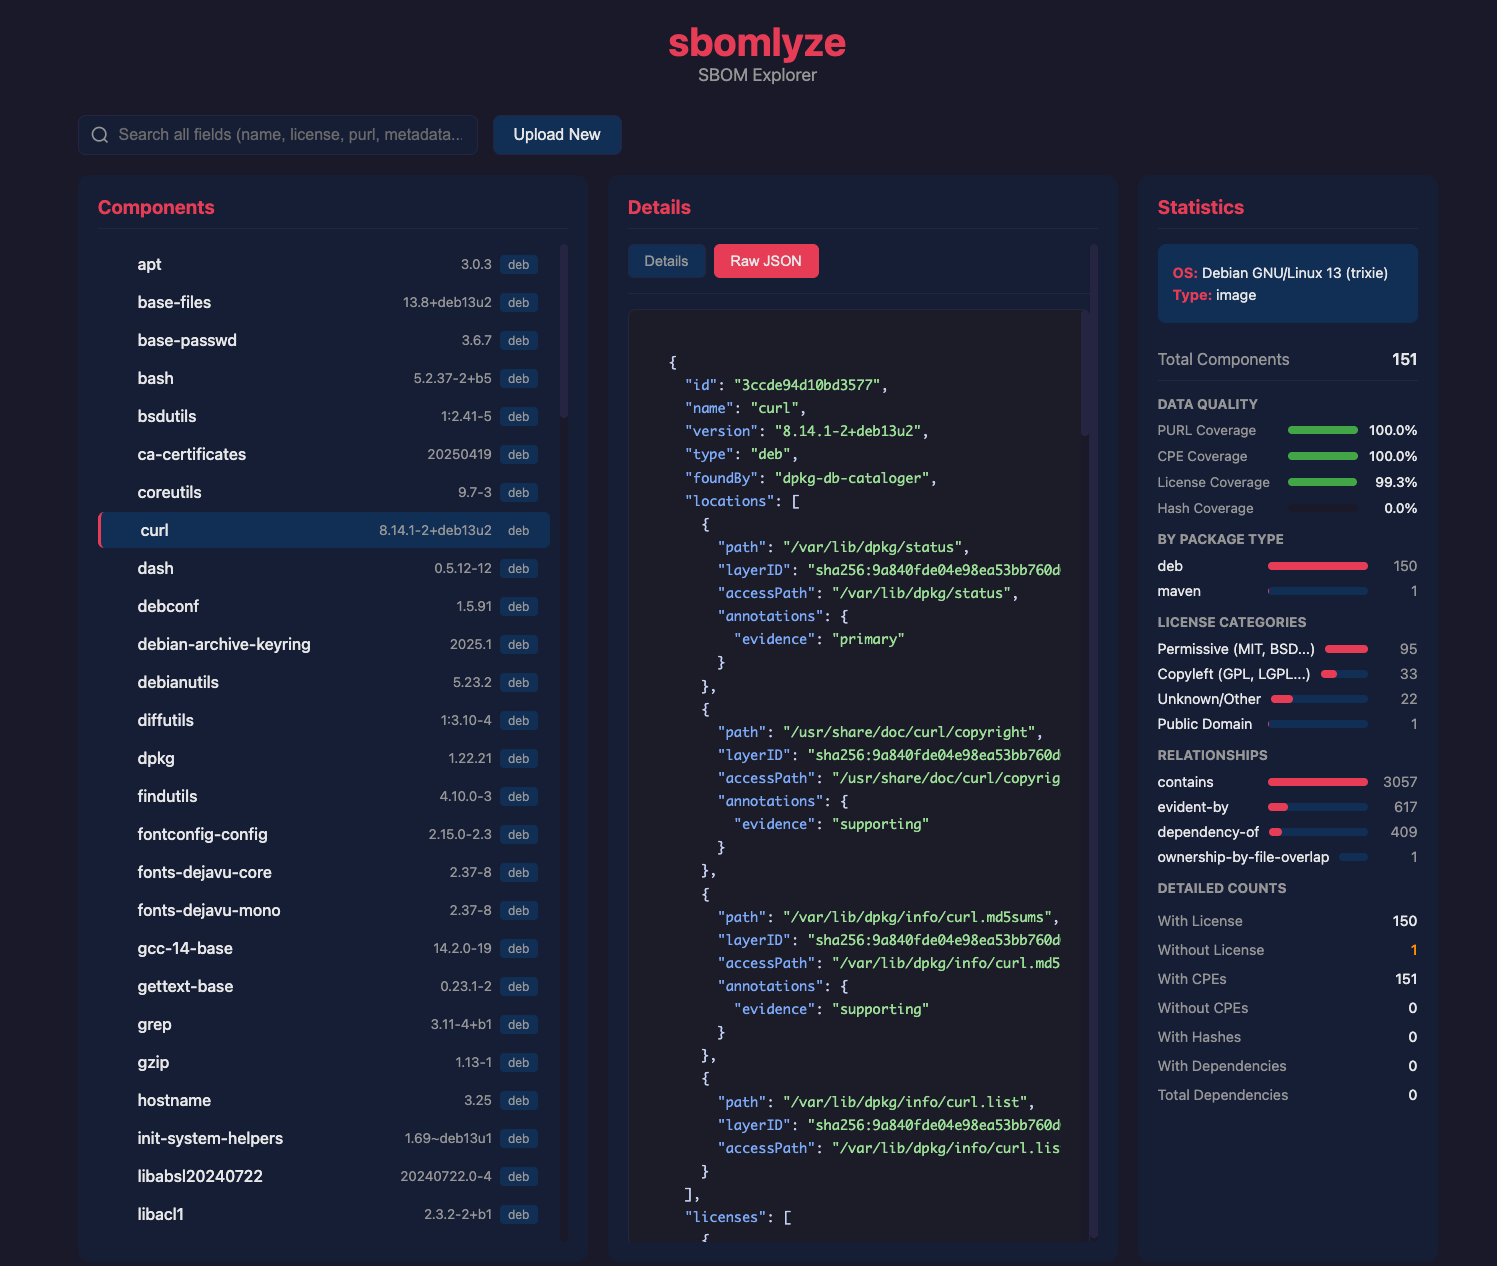
 rezmoss/sbomlyze
Git diff für SBOMs – CycloneDX-, SPDX- und Syft-Dokumente vergleichen, Manipulationen erkennen und als CI-Gate dienen.
 elevenpaths/pesto
Extrahiert und analysiert Sicherheitsmerkmale von PE-Dateien (ASLR, DEP, CFG, NO_SEH) aus DLLs und EXEs in Verzeichnissen und speichert die…
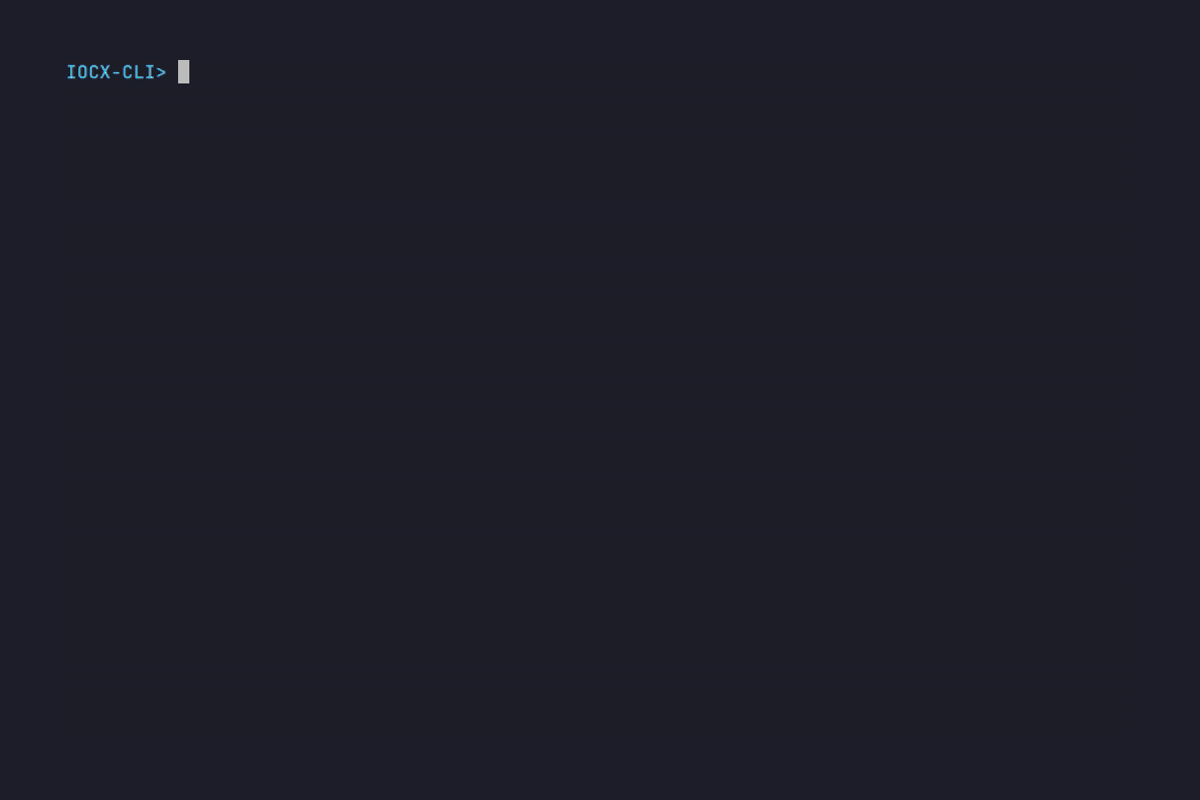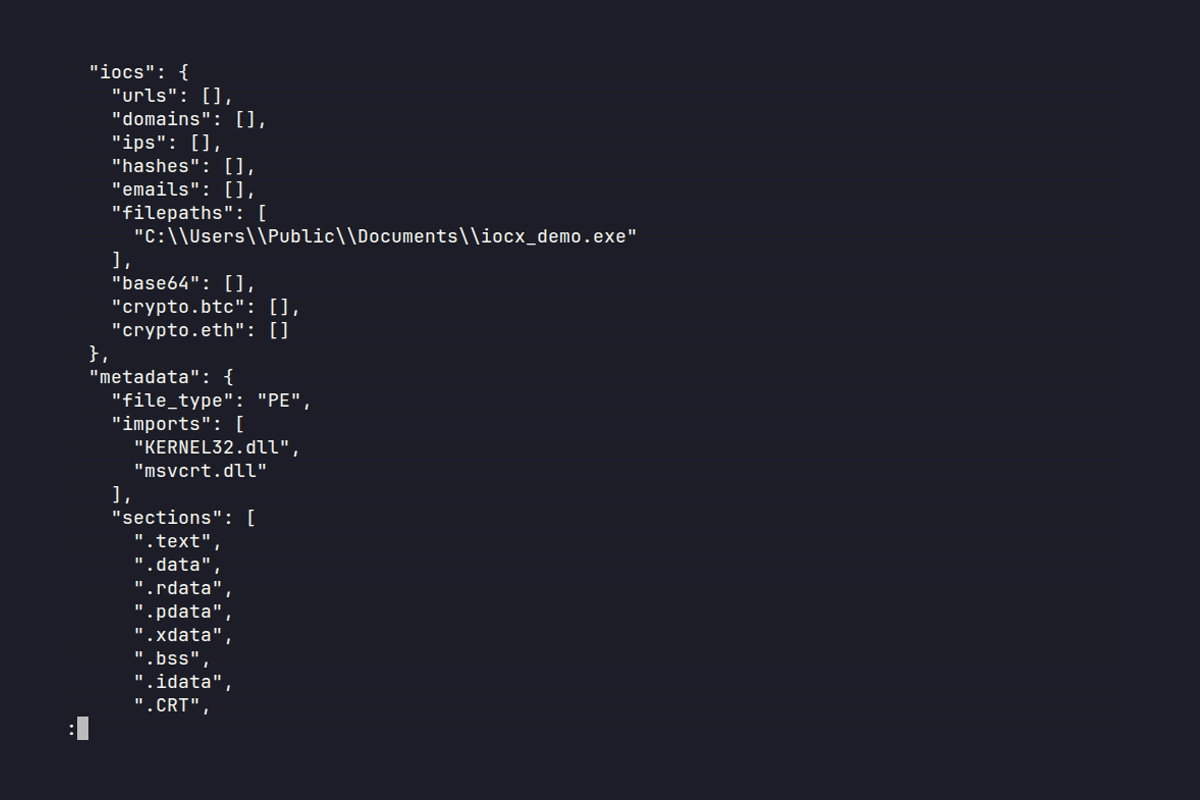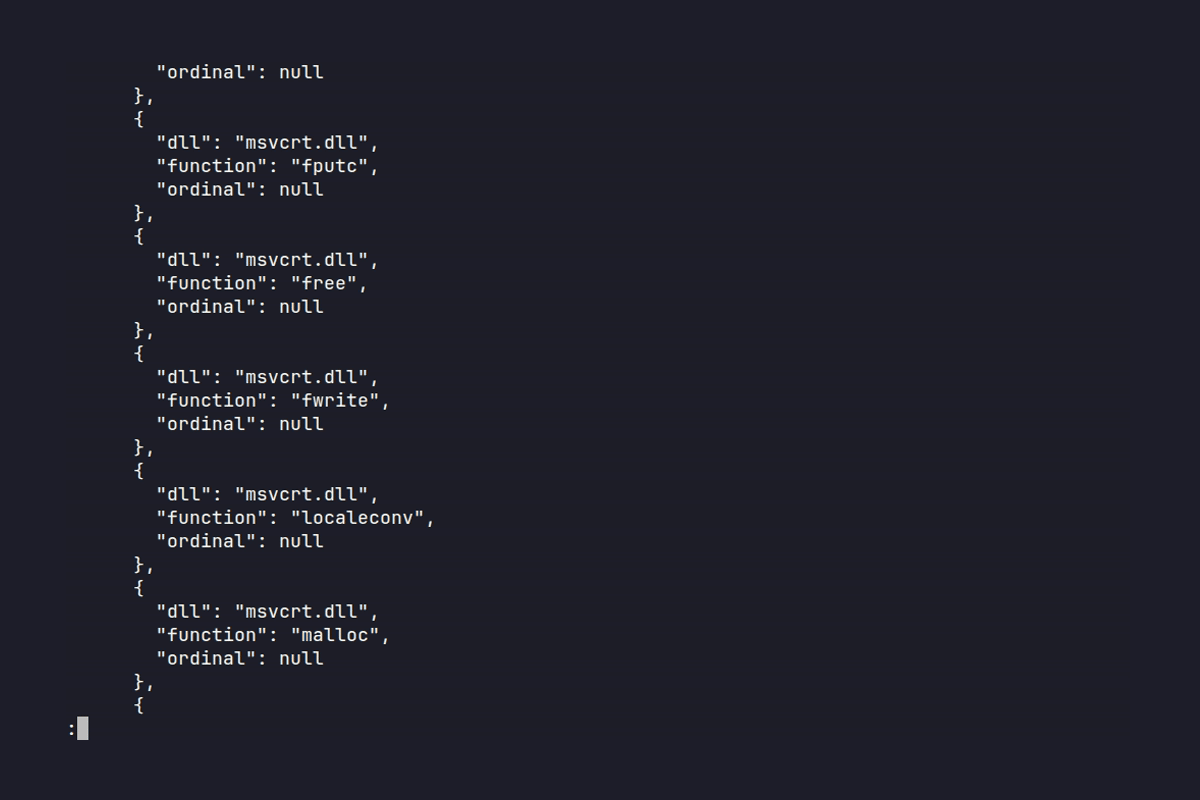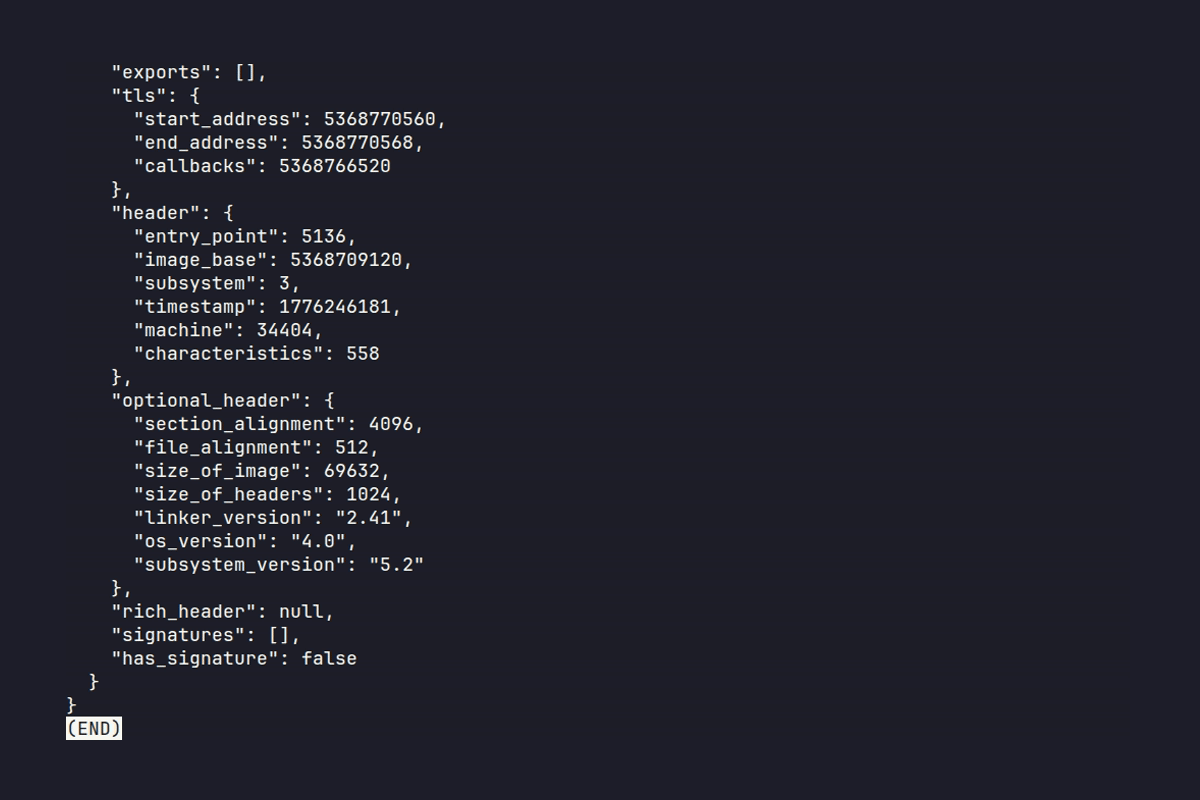 iocx-dev/iocx
Eine erweiterbare, deterministische Static-Analysis-Engine, die hochwertige IOCs aus PE-Binärdateien und Text extrahiert – entwickelt für die…
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
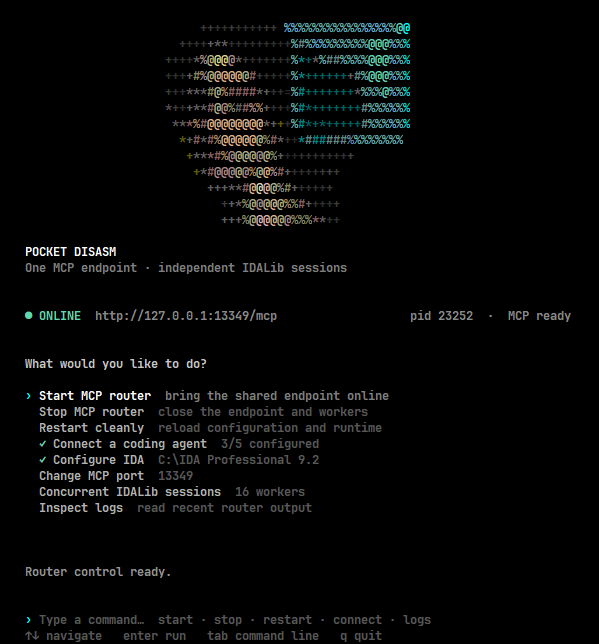 whoisqwerz/pocket_disasm
Multi-Session IDALib MCP Router für Codierungsagenten. Analysieren Sie mehrere Binärdateien parallel mit IDA-kompatiblen Reverse-Engineering-Tools.
 makerchecker/makerchecker
Open-Source-Sicherheits-Gateway & statischer Scanner für KI-Agenten. Durchsetzung von rollenbasierter Zugriffskontrolle (RBAC),…
 codeshield-security/log4jshell-bytecode-detector
Lokaler Bytecode-Scanner für die Log4JShell-Schwachstelle (CVE-2021-44228)

 ariary/trojansourcefinder
🔎 Hilft, die Trojan Source-Sicherheitslücke im Code zu finden 👀 . Nützlich für Code-Reviews in Projekten mit mehreren Mitwirkenden (CI/CD).
 yo-yo-yo-jbo/msf_shellcode_analysis
Statische Analyse eines Metasploit-Windows-Shellcodes: PowerShell-Payload-Dekodierung, XOR-Obfuskation, PEB-Walking und Auflösung der Export Address…
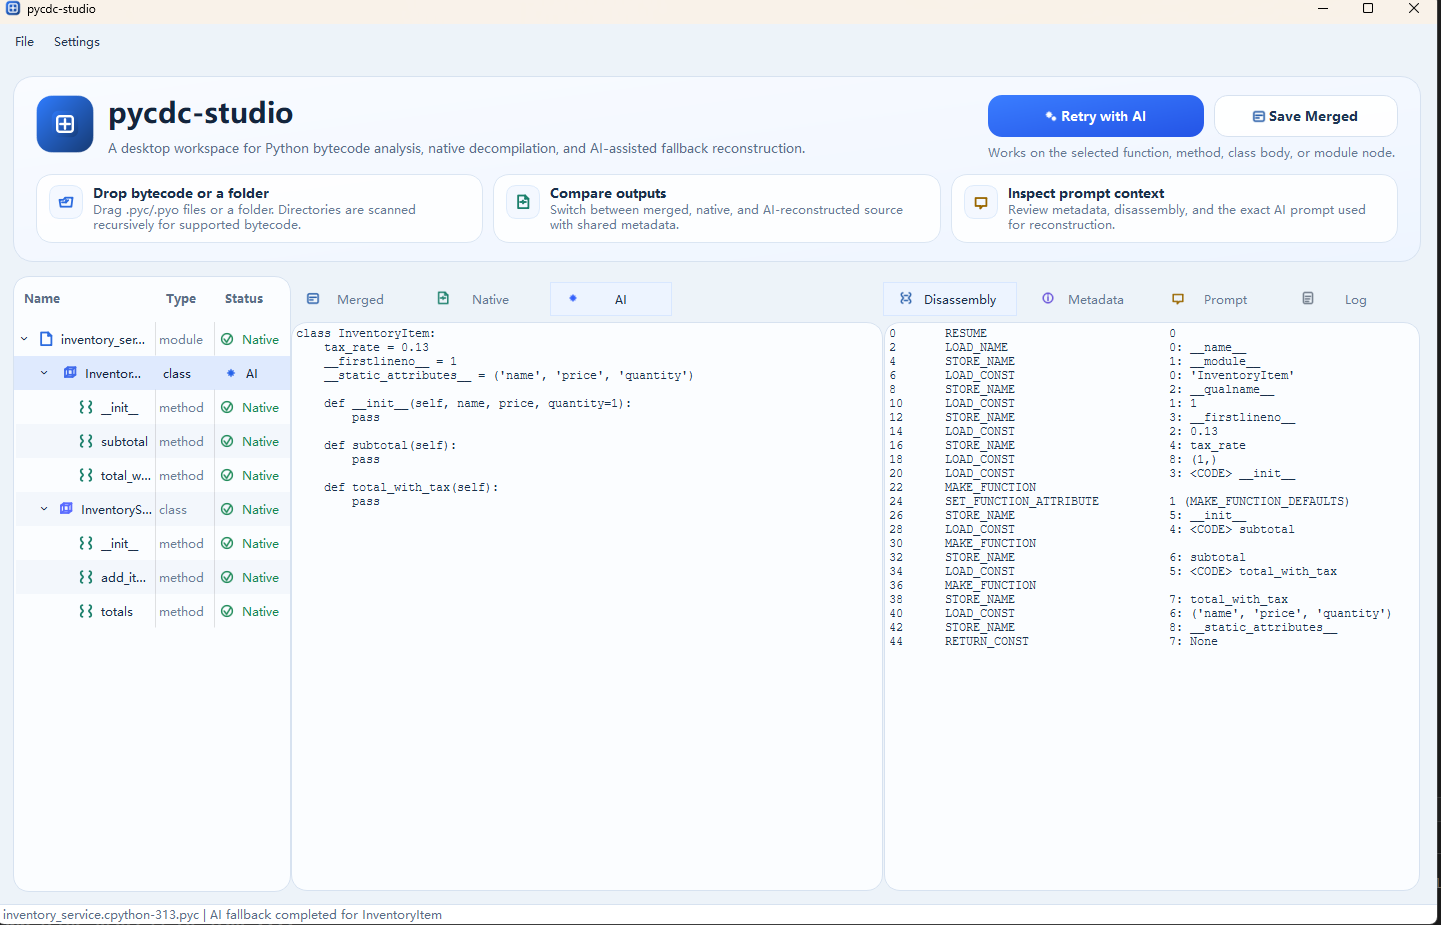 ddouworld/pycdc-studio
Eine Qt-Widgets-Desktop-Benutzeroberfläche zum Erkunden von Python-Bytecode mit pycdc/pycdas, zum Inspizieren nativer Dekompilierung und zur Nutzung…
 aethervm/aethervm
LLVM-native Binäranalyse- und Emulationsplattform, die AArch64- und x86_64-Maschinencode nach LLVM IR hebt für Instrumentierung, Deobfuskierung und…
 friparia/nginx_rift_scan_cve_2026_42945
Nginx Rewrite CVE Scan(CVE-2026-42945 nginx-rift CVE-2026-9256)
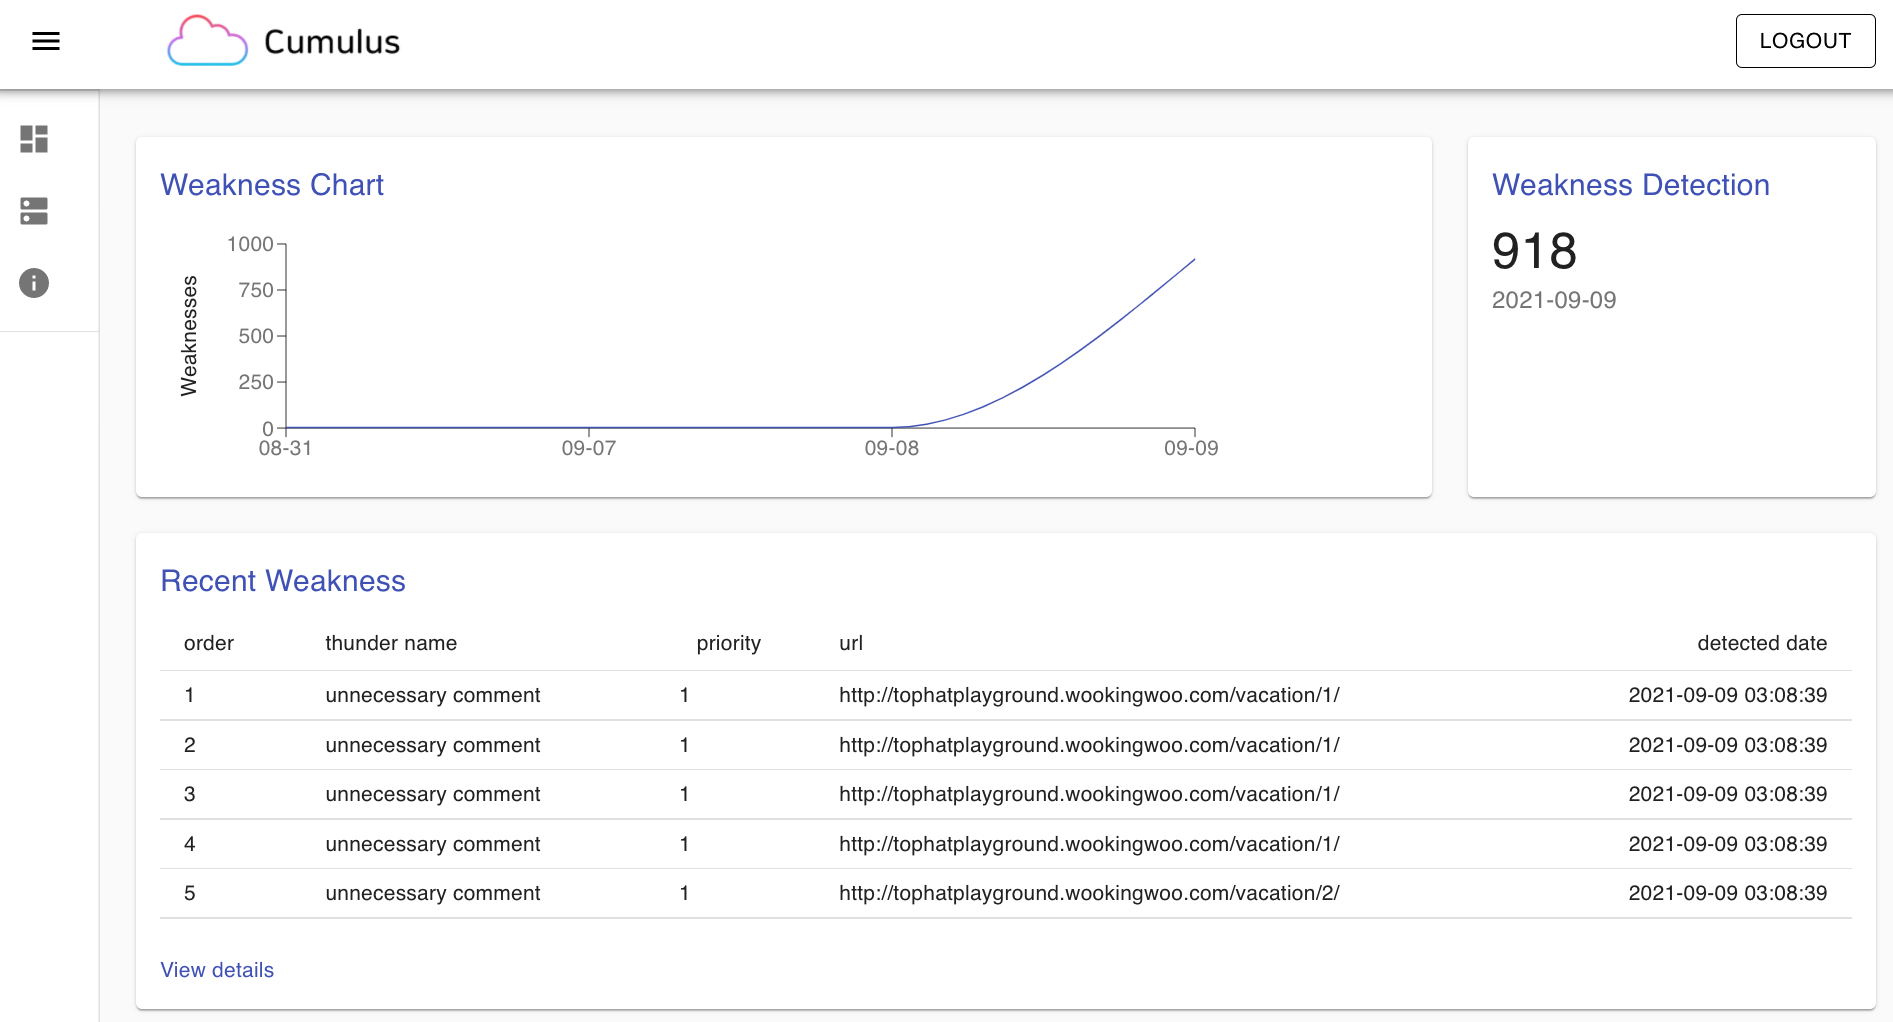 tophat-cloud/cumulus
Echtzeit-Überwachungs-SDK und Scanner für Webanwendungsschwachstellen. Erkennt XSS, SQL-Injection, sensible Payloads und Code-Schwachstellen durch…
 1lann/log4shelldetect
Schnelles Scannen von Dateisystemen nach Java-Programmen, die potenziell anfällig für Log4Shell (CVE-2021-44228) oder das 'Log4j JNDI Exploit' sind,…
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 gwroblew/detectxsslib
C++-Bibliothek zur Erkennung von Cross-Site-Scripting (XSS)-Schwachstellen in URLs durch Musteranalyse, mit Servermodulen und Befehlszeilenwerkzeugen…








