
 #1
Tools zur Untersuchung von Malware-Binärdateien und -Code ohne Ausführung (z.B. Disassembler, Entpacker).
Kitploit empfohlen

 hasherezade/sig_finder
Signatur-Finder (von PE-bear)
 blacksnufkin/cheshire
Adaptix C2-Dienst-Plugin, das die LitterBox-Payload-Analyse über die Operator-Benutzeroberfläche steuert.
 swelljoe/nelson
Schwachstellen durch einfaches Brute-Force finden
 ikkisoft/parrotng
Java-basiertes Tool zur Erkennung von Adobe-Flex-SWF-Dateien, die anfällig für CVE-2011-2461 sind, nutzbar als Befehlszeilenprogramm oder als…
 owasp/cwe-sdk-javascript
Ein Common Weakness Enumeration (CWE) Node.js SDK, konform mit MITRE / CAPEC
 githubsecuritylab/seclab-taskflows-fuzzing
Eine LLM-gesteuerte Fuzzing-Pipeline, angetrieben durch den GitHub Security Lab Taskflow Agent
 blackvectorops/semantic_firewall
Erzeuge deterministische semantische Fingerabdrücke für Go-Funktionen. Erkenne Backdoors im xz-Stil und verifiziere semantische Äquivalenz mithilfe…
 libtero/idaguides
Einrückungsführungs-Plugin für den Hex-Rays-Dekompiler
 neuralprogram/qlcoder
Agentic Framework zum Synthetisieren von CodeQL-Abfragen
 yaklang/javajive
Reiner-Go Java-Decompiler und Serialisierungsoperator
 l33tdawg/aether
KI-Framework für Smart-Contract-Sicherheitsanalyse und PoC-Generierung
 dump-guy/get-pdinvokeimports
PowerShell-Modul zur automatischen Erkennung von P/Invoke, Dynamic P/Invoke und D/Invoke in .NET-Assemblys. Zeigt Aufrufe nicht verwalteter APIs,…
 runreveal/sigmalite
Go-Bibliothek zum Parsen und Ausführen von Sigma-Erkennungsregeln gegen Log-Einträge, die Feldmodifikatoren, CIDR-Abgleich und benutzerdefinierte…
 rootsecdev/microburstsecretshunter
Durchsucht exportierte Azure-Domain-Dumps nach Klartext-Passwörtern, Verbindungszeichenfolgen, Speicherschlüsseln und anderen Geheimnissen; erstellt…
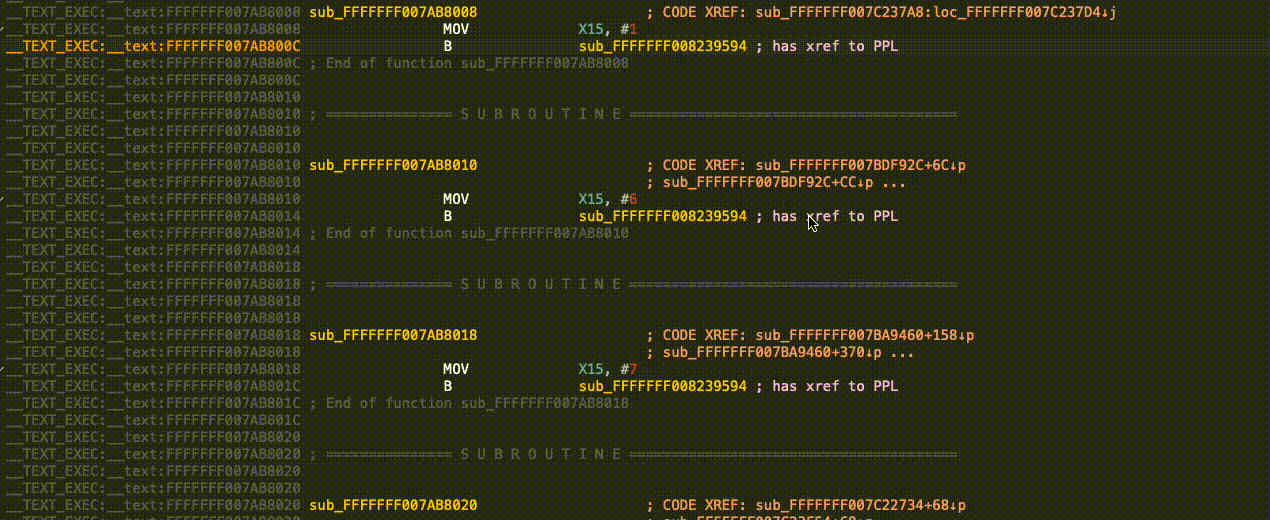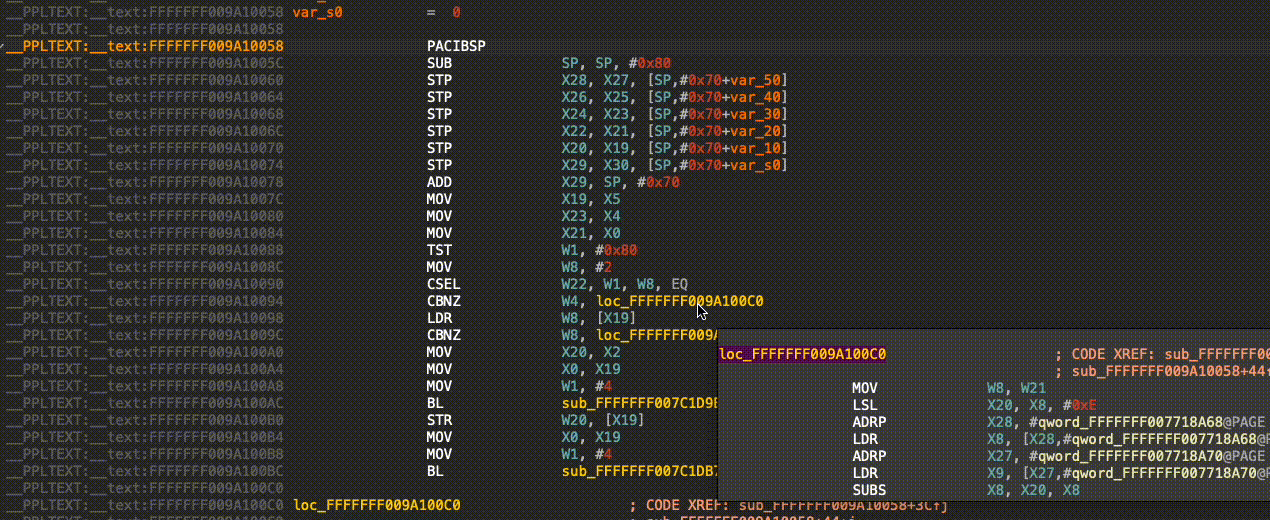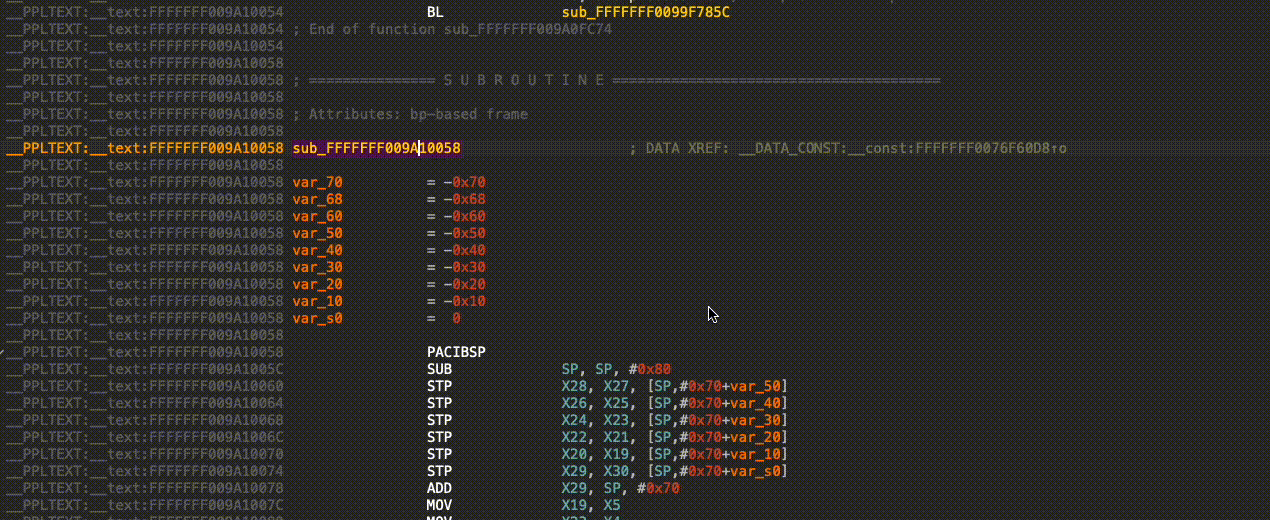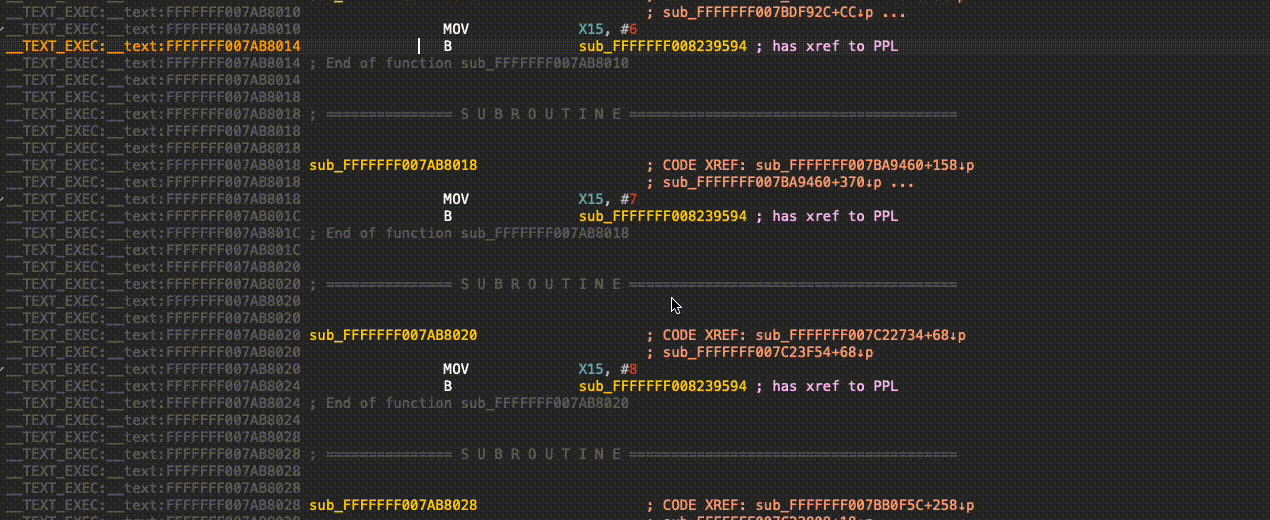 cellebrite-labs/pplorer
IDA-Plugin, das PPL-Aufrufe zur tatsächlichen zugrunde liegenden PPL-Funktion auflöst.
 splintersfury/autopiff
Semantische Analyse-Engine zur Erkennung von Schwachstellenbehebungen in Windows-Kernel-Treiber-Patches — 58 YAML-Regeln, Ghidra-Dekompilierung,…
 darkarnium/log4j-cve-detect
Erkennungen für CVE-2021-44228 in verschachtelten Binärdateien








