
 #1
Tools zur Simulation menschlicher Angriffe (Phishing, Pretexting, Baiting) und zur Prüfung menschlicher Faktoren in der Sicherheit.
Kitploit empfohlen

 eddyflores100-lang/taikotalent-phishing-iocs
IoCs, Angriffskette & Erkennung für die Kampagne taikotalent.xyz mit gefälschten Taiko-Recruitern, die einen sich selbst löschenden Bash-Trojaner…
 emrekybs/veiled-eye
OSINT-Werkzeug für Identitätsermittlungen. Ausgehend von einer E-Mail-Adresse, einem Benutzernamen, einer Telefonnummer oder einer Wallet über 46…
 dogucyber/ankosint
Python-basiertes OSINT-Tool, das öffentlich verfügbare Daten aus offenen Quellen sammelt und analysiert, um Threat Intelligence,…
 vighnesh91/severitas
Autorisiertes Social-Engineering-Simulationsframework mit isoliertem Loopback-Labor, synthetischer Zielgruppengenerierung,…
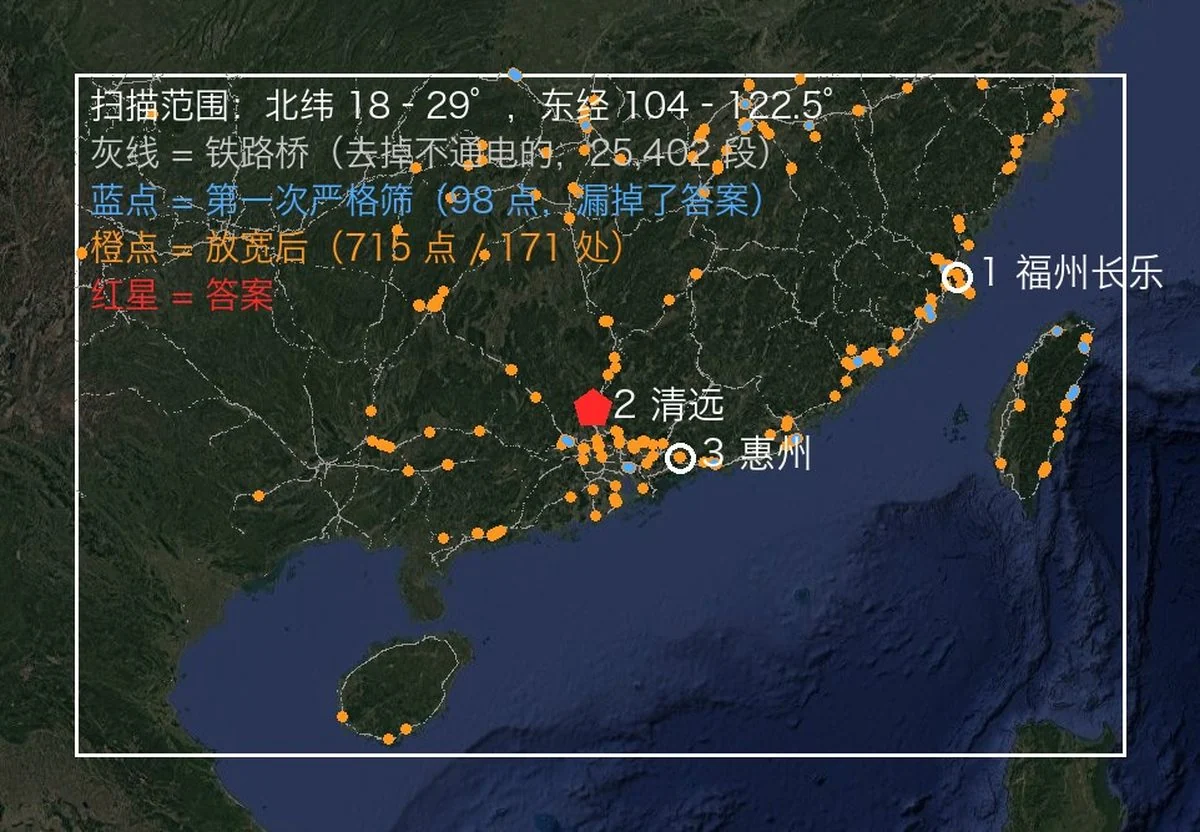 oldcircle/geo-sleuth
Ein Agent-Skill, der herausfindet, wo ein Foto aufgenommen wurde — OpenStreetMap-Geometrie, Höhenprofile, Satellitenbilder und Street View — und…
 arxhr007/aliens_eye
Hunt down 840+ social media accounts using AI
 albertrg99/redditosint
Reddit OSINT nach Benutzername. Entdecke indexierte Beiträge, Kommentare, gelöschte und aktive Inhalte, Aktivitätsmuster, offengelegte…
 greshake/llm-security
Proof-of-Concept-Demos und Forschung zu indirekten Prompt-Injection-Angriffen gegen anwendungsintegrierte LLMs, einschließlich Datenexfiltration,…
 manhnho/chamemask
Fake-Identitätsgenerator. 102 Länder, eine HTML-Datei, keine Einrichtung.
 dagowda/notrdp
Havoc-C2-Plugin, das einen versteckten Windows-Desktop erstellt, ihn an einen Browser-Viewer streamt und Maus-/Tastatureingaben für verdeckte…
 hackinglz/ip-obfuscation
Erzeugt obfuskierte IP-Adressen und URLs unter Verwendung von DWORD-, Oktal-, Hex-, IPv6-gemappten und Fake-Domain-@-Tricks für Penetrationstests,…
 yuyudhn/blindxss-lite
Ein leichtgewichtiger Blind-XSS-(Cross-Site-Scripting-)Collector und Payload-Server, der mit Flask erstellt wurde
 loophole-llc/fish-live-in-trees
Gemini - Produktions-LLM-Laufzeit-Ausrichtungskontext-Injektion
 emrekybs/socmintelligence
Ein modulares OSINT- & SOCMINT-Framework für Social-Media-Intelligence, Ermittlungen und die Analyse öffentlicher Daten.
 0x574r/darkcloak
Linux-Prozessidentitätsverschleierungswerkzeug, das comm, argv, cmdline, environ, exe-Pfad und VMAs über eine 11-Phasen-prctl-Pipeline spoofed, um…
 shaheeryasirofficial/smugglemypayload
Erzeugt HTML-Schmuggel-Seiten, die Dateien clientseitig per JavaScript einbetten und rekonstruieren, mit Payload-Kodierung, Chunking, Verschleierung…
 pwardle/not-a-mused
Proof-of-Concept, das eine undokumentierte Einstellung des Muse-Diktierendpunkts ausnutzt und es einem lokalen unprivilegierten Prozess ermöglicht,…
 gmh5225/fullscreenbrowserphishing
PoC für Phishing durch Versetzen des Browsers in den Vollbildmodus








