Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Prism-platform — Selbst gehostete OSINT-Plattform. Richte sie auf eine Domain, IP, E-Mail-Adresse, Telefonnummer oder einen Benutzernamen und 26 Module laufen parallel: WHOIS, DNS, Threat Intelligence, Datenlecks, Benutzernamenssuche. Ein Dashboard, ein Expositions-Score, ein Entitätsgraph, HTML- und PDF-Berichte. | Kitploit
Tools/GitLabGitLab/novacode1337/prism-platform
OSINT (Open-Source-Intelligence)AufklärungNetzwerkkartierungOSINT für Social EngineeringInformationsbeschaffungWebsicherheitBedrohungsanalyseSubdomain-EnumerationE-Mail-Sammlung

Über

Selbst gehostete OSINT-Plattform. Richte sie auf eine Domain, IP, E-Mail-Adresse, Telefonnummer oder einen Benutzernamen und 26 Module laufen parallel: WHOIS, DNS, Threat Intelligence, Datenlecks, Benutzernamenssuche. Ein Dashboard, ein Expositions-Score, ein Entitätsgraph, HTML- und PDF-Berichte.

DNS-Analyse
KI-Sicherheit
GitLabnovacode1337/prism-platform

Prism-platform

Repository anzeigenWebseite
vor 1 MonatNoch nicht geprüft
Teilen

PRISM

Selbst gehostete OSINT-Plattform mit 26 Modulen, OPSEC-Bewertung, KI-Zusammenfassung und einem Echtzeit-Web-Dashboard.

Scannen Sie eine Domain, IP, E-Mail, Telefonnummer oder einen Benutzernamen und erhalten Sie WHOIS, DNS, Threat Intel, Leak-Daten, Benutzersuche, Dark-Web-Mirrors, OPSEC-Score, Entitätsgraphen und HTML/PDF-Berichte in Sekunden.

Live-Demo · Docker-Schnellstart · Konfiguration · Architektur · Sicherheit · Changelog · FAQ

CI Version Live Demo Firefox Add-on License

Die KI-Analyse in der Live-Demo kann langsam sein. Der Demo-Server befindet sich in einer Region, die jeder gehostete LLM-Anbieter blockiert, daher werden seine KI-Aufrufe über einen Proxy geleitet, bevor sie ein Modell erreichen. Es funktioniert, ist nur langsamer als bei einer normalen Instanz, geben Sie der Zusammenfassung also eine Minute. Eine selbst gehostete Instanz mit Ihrem eigenen Anbieter antwortet mit voller Geschwindigkeit. Siehe die FAQ.

Ebenfalls von mir: Claude Security Skills, acht Sicherheits-Skills für Claude Code, die auch in CI laufen. Es läuft in CI als GitHub Action, uses: NovaCode37/claude-security-skills@v1, die Secret-Scanning- und Python-SA ST-Befunde auf die exakte Zeile Ihres Pull Requests setzt; 1.4.0 fügt go.mod-Unterstützung hinzu und erkennt HTTP-Aufrufe ohne Timeout. Nur Standardbibliothek, nichts zu installieren.

Inhaltsverzeichnis

Warum PRISM? • Überblick • Wie es sich vergleicht • Anwendungsfälle • Funktionen • Screenshots • Schnellstart • Konfiguration • API • Projektstruktur • Tests ausführen • CI/CD • Roadmap • Star-Verlauf • Rechtlicher Hinweis • Das Projekt unterstützen • Mitwirken • Danksagungen • Lizenz
PRISM Boot-Animation


Warum PRISM?

  • 26 Module: WHOIS, DNS, crt.sh, Wayback Machine, Shodan, VirusTotal, AbuseIPDB, Censys, Dark-Web-Mirrors, E-Mail-Reputation, SMTP-Verifizierung, Breach-Lookup, Blackbird (50+ Seiten), Maigret (3000+ Seiten), Telegram, Telefon-HLR, E-Mail-Header, Datei-Metadaten und mehr
  • KI-Zusammenfassung: schriftliche Zusammenfassung der Ergebnisse sowie ein Chat, in dem du Rückfragen stellen kannst. Benötigt einen eigenen LLM-Anbieter.
  • Echtzeit-Dashboard: WebSocket-gesteuerter Scan-Fortschritt mit Fortschritt pro Modul, einem Entitätsgraphen und einer GeoIP-Karte
  • OPSEC-Score: aggregierter Expositionsrisiko-Score von 0-100 über Datenexposition, Identität, Infrastruktur und Web-Sicherheit
  • HTML-, PDF-, CSV- & Markdown-Berichte: Exportiere vollständige Scan-Ergebnisse als HTML, PDF, CSV oder Markdown (locale-aware EN/RU/DE)
  • Mehrsprachige UI: Englisch, Russisch, Deutsch, Französisch, Spanisch, Italienisch, Polnisch, Portugiesisch und Chinesisch out of the box (i18n + Auto-Erkennung)
  • Standalone-CLI: Scans headless ausführen via python cli.py scan example.com --json, geplante Re-Scans verwalten mit python cli.py watchlist add example.com --interval 6, und mit python cli.py modules sehen, welche Module -m akzeptiert und bei welchen ein API-Schlüssel fehlt
  • Scan-Verlauf & Vergleich: vergangene Scans durchsuchen, Ergebnisse laden, zwei Scans nebeneinander vergleichen
  • Webhook-Callbacks: Benachrichtigung bei Scan-Abschluss mit HMAC-signierten Payloads (SSRF-geschützt), Slack/Discord-Formatierer
  • Gehärtete Authentifizierung: API-Schlüssel nur im Header (X-API-Key / Bearer), keine Secrets in Query-Strings, strikte CORS, Scan-Isolation pro Principal
  • Keine zwingenden API-Schlüssel: 16 von 26 Modulen funktionieren ganz ohne Schlüssel
  • Deployment mit einem Befehl: docker run ghcr.io/novacode37/prism-platform ohne Build-Schritt (amd64 und arm64)
  • MIT-lizenziert, und ein Modul hinzuzufügen bedeutet eine Datei in modules/

Überblick

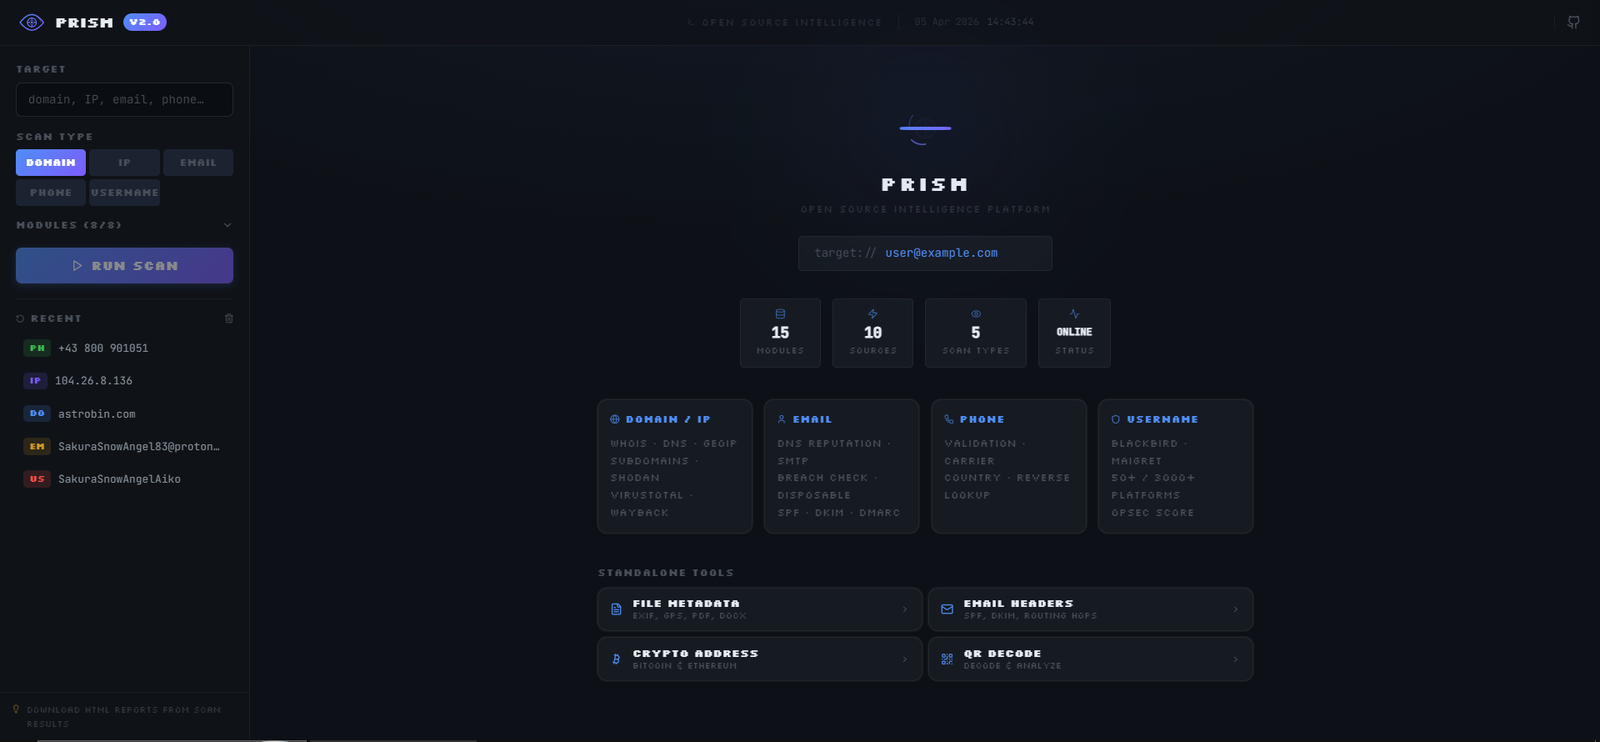
PRISM fragt über 20 externe Quellen ab und bündelt die Antworten an einem Ort. Ziele können eine Domain, eine IP, eine E-Mail-Adresse, eine Telefonnummer oder ein Benutzername sein. Ergebnisse erscheinen während des Eintreffens in einem Dashboard, mit Beziehungsgraph, GeoIP-Karte, Expositions-Score und HTML- oder PDF-Export.

Stack:
  • Backend: Python 3.10+, FastAPI, asyncio, WebSocket, Pydantic, slowapi (Rate Limiting), xhtml2pdf (PDF)
  • Frontend: Next.js 15 (App Router), React, TypeScript, Tailwind CSS, Leaflet (Karten)
  • KI: OpenRouter (Nvidia Nemotron) oder Groq (Llama-3) für Zusammenfassung und Chat
  • Infrastruktur: Docker, docker-compose, GitHub Actions CI/CD
  • Tests: pytest, 500+ Fälle, Netzwerk gemockt

PRISM Dashboard

Architektur (Überblick)

flowchart LR
    U[User / Browser] -->|HTTPS + X-API-Key| FE[Next.js 15 Dashboard]
    FE -->|REST + WebSocket| API[FastAPI Backend]
    API --> SCH[Scan Orchestrator<br/>asyncio + queues]
    SCH --> MOD[26 OSINT Modules]
    MOD --> EXT[(External APIs<br/>Shodan / VT / Censys<br/>crt.sh / Wayback / etc.)]
    SCH --> CACHE[(Module Cache<br/>TTL JSON)]
    SCH --> STORE[(Scan Storage<br/>per-principal)]
    SCH --> WH[Webhook Dispatcher<br/>HMAC + SSRF guard]
    API --> AI[AI Summary / Chat<br/>OpenRouter / Groq]
    API --> RPT[Report Generator<br/>HTML + xhtml2pdf]

Wie es sich vergleicht

SpiderFoot, theHarvester, Recon-ng und Maltego decken alle Bereiche ab, die PRISM abdeckt, und einige von ihnen decken sie besser ab. theHarvester und Recon-ng sind CLI-Tools und lassen sich bequem skripten. SpiderFoot hat weit mehr Module. Die Graph-Arbeit von Maltego spielt in einer anderen Liga.

Was PRISM tut, was diese im Allgemeinen nicht tun: Ergebnisse werden während des laufenden Scans in einen Browser gestreamt, alles ist ein Container, für den zum Einstieg keine Keys erforderlich sind, und der Scan endet mit einem Bericht, den man jemandem geben kann, der kein Analyst ist. Wenn Sie Tiefe wollen und bereits in einem Terminal leben, ist SpiderFoot oder Recon-ng wahrscheinlich das bessere Tool. Wenn Sie etwas auf eine Domain richten und die Antwort lesen wollen, ist dieses hier dafür gebaut.



Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →