Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
begal-c2 — Flask- und Socket.IO-Kommando- und -Kontrollpanel mit einem bösartigen Browser-Erweiterungs-Agenten, der Anmeldedaten sammelt, Dateien über Telegram exfiltriert und Remote-Befehle für Webcam, Screenshots und Mikrofon ausgibt. | Kitploit
Tools/GitHubGitHub/xsanflip/begal-c2
Phishing-ToolsDatenexfiltrationPost-ExploitationWebsicherheitCommand and ControlLernen & BildungRed TeamingPayload-EntwicklungRemote-Access-Trojaner
GitHubxsanflip/begal-c2

begal-c2

Flask- und Socket.IO-Kommando- und -Kontrollpanel mit einem bösartigen Browser-Erweiterungs-Agenten, der Anmeldedaten sammelt, Dateien über Telegram exfiltriert und Remote-Befehle für Webcam, Screenshots und Mikrofon ausgibt.

833vor 4 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen
Repository anzeigen

B.E.G.A.L - C2 v2.0 (Abschließende Dokumentation)

B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting) ist ein interaktives, webbasiertes Command-and-Control-(C2-)Panel, das mit Python (Flask & Socket.IO) erstellt wurde. Diese Plattform ist speziell darauf ausgelegt, Cybersicherheitsforschung, Red-Teaming-Simulationen und Bildungszwecke zu erleichtern, um zu verstehen, wie moderne Malware/Botnets bei der Exfiltration von Daten und der Fernsteuerung von Zielen (Bots) operieren.
Screenshot From 2026-06-14 21-39-44

⚠️ LEGAL WARNING & DISCLAIMER (VERY IMPORTANT)

DIESES PROJEKT WURDE AUSSCHLIESSLICH ZU BILDUNGS- UND CYBERSICHERHEITSFORSCHUNGSZWECKEN ERSTELLT.

Jeder Missbrauch dieses Tools für illegale Aktivitäten, unbefugte Systemangriffe, Datendiebstahl oder andere Cyberkriminalität ist STRENGSTENS UNTERSAGT. Der Autor, die Entwickler und Mitwirkenden übernehmen keine Verantwortung für Verluste, Schäden oder rechtliche Schritte, die sich aus der Verwendung dieser Software ergeben.

Sie sind vollständig für Ihr eigenes Handeln verantwortlich. Durch die Verwendung dieses Tools erklären Sie sich damit einverstanden, alle geltenden Gesetze einzuhalten:

  • Indonesisches Recht: Halten Sie das Gesetz über elektronische Informationen und Transaktionen (UU ITE) ein, insbesondere die Artikel zum unbefugten Zugriff und zur Abhörung elektronischer Systeme.
  • Internationales Recht: Unterliegt internationalen Vorschriften zur Cyberkriminalität und Ihrer lokalen Gerichtsbarkeit (wie dem Computer Fraud and Abuse Act/CFAA in den USA, dem Computer Misuse Act im Vereinigten Königreich, den DSGVO-Vorschriften usw.). Verwenden Sie dieses Tool nur auf Systemen, die Ihnen gehören, oder auf Systemen, für die Sie eine schriftliche Genehmigung (Rules of Engagement) vom Systemeigentümer erhalten haben.

✨ Kernfunktionen und -merkmale

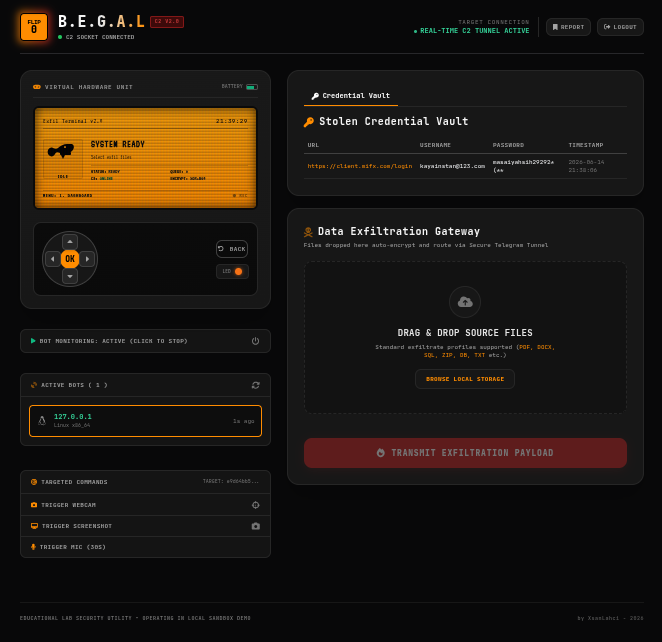
  1. Echtzeit-C2-Dashboard: Echtzeitüberwachung des Status infizierter Bots/Ziele über WebSockets, mit einfacher geografischer Kartendarstellung.
  2. Tresor für gestohlene Anmeldedaten: Das System fängt automatisch Anmeldedaten (Benutzernamen/Passwörter), die das Ziel eingibt, ab, speichert sie und fasst sie in einer übersichtlichen Tresor-Oberfläche zusammen.
  3. Dynamische Konfiguration (YAML): Sensible Einstellungen sind nicht mehr im Skript fest codiert; stattdessen werden sie über eine config.yaml-Datei konfiguriert, was die Sicherheit erhöht und die Anpassung erleichtert.
  4. Gezielte Fernbefehle: Spezifische Module zur Fernausführung, wie zum Beispiel:
    • Trigger Webcam (Zugriff auf die Kamera des Ziels)
    • Trigger Screenshot (Erfassung des Desktop-Bildschirms des Ziels)
    • Trigger Mic (Aufzeichnung des Audios des Ziels)
  5. Exfiltrations-Gateway: Eine Drag-and-Drop-Upload-Oberfläche, die dazu dient, lokale Dateien über einen sicheren Telegram-Tunnel hinauszuschmuggeln.
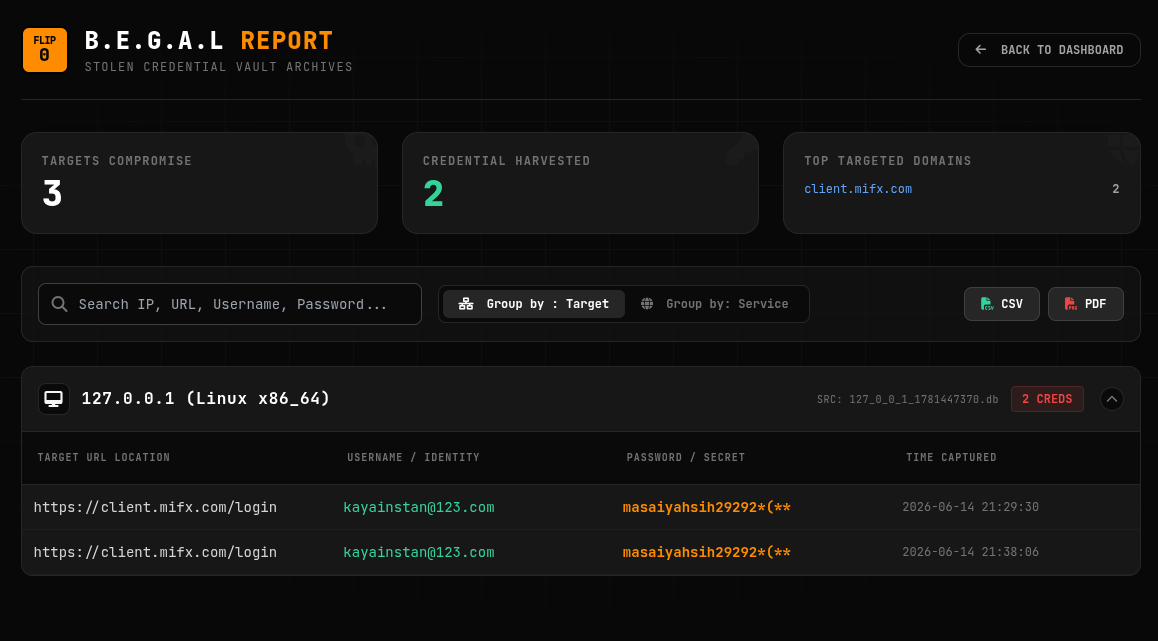
  6. Persistente Speicherung und Berichterstellung: Sichere Datenspeicherung in SQLite-Datenbanken pro Ziel-Sitzung, die dann in einer dedizierten Berichtsfunktion (URL: /report) zusammengefasst werden.
Screenshot From 2026-06-14 21-40-13

⚙️ Dynamische Konfiguration (config.yaml)

In der neuesten Version von B.E.G.A.L wurde das Einstellungssystem mithilfe einer YAML-Konfigurationsdatei dynamisch gestaltet. Wenn diese Datei nicht existiert, generiert das System sie beim ersten Ausführen von begal-fixed.py automatisch (mit Standardwerten).

Öffnen Sie die im selben Verzeichnis erstellte Datei config.yaml und passen Sie die folgenden Parameter an:

BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
  • BOT_TOKEN: Der API-Token für deinen Telegram-Bot (erstelle einen über @BotFather).
  • CHAT_ID: Die ID des Telegram-Kanals/der Gruppe, der/die als Datenexfiltrations-Tunnel verwendet wird.
  • XOR_KEY: Ein symmetrischer kryptografischer Schlüssel, der zur Verschleierung der Datenübertragung zwischen dem Bot und dem C2-Server verwendet wird. Stelle sicher, dass dieser Wert mit dem in der Browsererweiterung übereinstimmt.
  • BCRYPT_PASSWORD_HASH: Der Hash für die C2-Anmeldung (Standardpasswort: datalost1337).
  • DEFAULT USERNAME C2: flipper

🕷️ Integration mit dem Browser-Addon (garuda-vpn)

B.E.G.A.L ist darauf ausgelegt, Hand in Hand mit einem „Agenten" oder Payload zu arbeiten. In diesem Repository nimmt der Agent die Form einer bösartigen Browsererweiterung (Addon) an, die sich als garuda-vpn tarnt.

So funktioniert die Integration:

  1. Agent-Installation: Der Ordner garuda-vpn enthält den schädlichen Payload (z. B. background.js, content.js und manifest.json). Diese Erweiterung muss im Zielbrowser installiert werden (z. B. über den Modus Load unpacked in Chrome/Edge).
  2. Injektion & Abfangen: Nach der Installation kapert diese Erweiterung (heimlich im Hintergrund) Browserfunktionen, um Tastatureingaben (Anmeldedaten) aufzuzeichnen, den URL-Verlauf zu protokollieren und bereitzustehen, um Fernbefehle zu empfangen.
  3. Verdeckte Telemetrie: Die vom garuda-vpn-Agenten gesammelten Daten werden mit dem XOR_KEY verschlüsselt und stillschweigend (Beaconing) an die B.E.G.A.L-C2-API-Endpunkte (wie /api/v1/collector) übertragen.
  4. Befehlsausführung: Der Agent öffnet aktiv Verbindungen oder fragt kontinuierlich das B.E.G.A.L-C2 ab. Wenn du im Web-Panel auf die Schaltfläche „Trigger Webcam" klickst, leitet das C2 das Signal an die garuda-vpn-Erweiterung weiter, die dann die Ausführung der Webcam-API im Zielbrowser erzwingt.

So testest du es:

  1. Starte das C2-Panel (python3 begal-c2.py).
  2. Öffne einen Google Chrome / Chromium-Browser.
  3. Gib chrome://extensions in die Adressleiste ein. Aktiviere den Entwicklermodus.
  4. Klicke auf Load unpacked und wähle den Ordner garuda-vpn aus.
  5. Kehre zum B.E.G.A.L-Dashboard zurück; du solltest sehen, dass dein Zielbrowser verbunden und im Panel Active Bots aufgeführt ist.

🚀 Installation & Ausführen des C2

  1. Stelle sicher, dass du die Python-Anforderungen installiert hast:
    pip install bcrypt Flask-SocketIO requests pyyaml
    
  2. Führen Sie das C2-Server-Skript aus:
    python3 begal-c2.py
    
  3. Rufe das Dashboard über einen Browser unter folgender Adresse auf: http://127.0.0.1:31337 (Standard-Anmeldung: flipper, Passwort datalost1337)
Tool herunterladen