novacode1337/eviltwin
Praktische Verteidigungsrichtlinien gegen Evil-Twin-Angriffe in öffentlichen Wi-Fi-Netzen — vollständiger Forschungszyklus: Bedrohungsanalyse, isolierte Laborsimulation (Kali Linux / airgeddon) und Schutzrahmen mit 6 Regeln


Eigenständiges Forschungsprojekt. MAOU Gymnasium Nr. 16, Tjumen, Russland (2026)
Autor: Saveliy Golubev | Betreuerin: Yulia Myshko, Informatiklehrerin
Mit dem 3. Platz ausgezeichnet bei der Forschungskonferenz Lomonossow-Lesungen (МАОУ Гимназия №16, Тюмень, 2026)
Dieses Projekt präsentiert einen vollständigen Forschungszyklus zum Evil-Twin-Angriff, einer der am weitesten verbreiteten und am meisten unterschätzten Bedrohungen in öffentlichen WLAN-Umgebungen. Die Arbeit verbindet eine rigorose theoretische Analyse mit einer praktischen Simulation in einem isolierten Labor und mündet in einen praktischen Satz von Verteidigungsrichtlinien für alltägliche Nutzer.
Kernhypothese: Eine live durchgeführte, kontrollierte Demonstration eines Evil-Twin-Angriffs führt zu wirksameren und besser verinnerlichten Sicherheitsrichtlinien als eine rein theoretische Analyse.
| Auszeichnung | 3. Platz, eigenständiges Forschungsprojekt |
| Veranstaltung | Lomonossow-Lesungen (Ломоносовские чтения), schulische Forschungskonferenz |
| Institution | MAOU Gymnasium Nr. 16, Tjumen, Russland |
| Jahr | 2026 |
| Kategorie | Informatik |
Das Projekt wurde von der Jury der Konferenz dafür gewürdigt, dass es eine rigorose theoretische Analyse der 802.11-Schwachstellen mit einer vollständig reproduzierbaren Laborsimulation und einem praktischen, nutzerorientierten Verteidigungsrahmen verbindet und damit akademische Forschung und angewandte digitale Sicherheitsbildung zusammenführt.
Öffentliche WLAN-Netze (Cafés, Flughäfen, Universitäten) sind zur Standardinfrastruktur geworden. Ihr Hauptvorteil, die offene Zugänglichkeit, ist zugleich ihre größte Sicherheitsschwäche. Evil-Twin-Angriffe nutzen dies aus, indem sie:
Der Angriff erfordert keine fortgeschrittenen Kenntnisse. Fertige Tools automatisieren jede Phase innerhalb von Minuten. Genau diese leichte Zugänglichkeit macht ihn gefährlich und rechtfertigt eine öffentliche Aufklärung.
| Kapitel | Schwerpunkt |
|---|---|
| 1. Theoretische Analyse | Schwachstellen der 802.11-Architektur, Angriffsmechanik (5-Phasen-Modell), Vergleich mit anderen WLAN-Angriffen, rechtlicher und ethischer Rahmen |
| 2. Laborsimulation | Isolierte VirtualBox-Umgebung, airgeddon v11.22 Framework, Mechanik des Captive Portals, Variante des WPA2-Shared-Key-Angriffs |
| 3. Verteidigungsrichtlinien | 6-Regel-Schutzrahmen, technische Erkennungsmethoden, Vergleich VPN vs. Tor vs. Hotspot, Verantwortlichkeiten von Herstellern/ISPs |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
Die vollständige Angriffskette wurde in ~15 Minuten vom Start der VM bis zur Erfassung der Anmeldedaten reproduziert:
Free_Public_Lab erstellt, Verschlüsselung deaktiviertaireplay-ng-Deauth-Pakete zwangen das Opfergerät, die Verbindung zum legitimen AP zu trennentest_user / Sup3rSecret!) vom Opfer eingegeben, sofort im Angreifer-Terminal angezeigtErweitertes Szenario: Der Angriff wurde zusätzlich gegen ein WPA2-Netzwerk mit gemeinsamem Passwort (PublicPassword123) validiert, was bestätigt, dass die Kenntnis des Netzwerkpassworts keinen Schutz gegen Evil Twin bietet.
Alle Experimente wurden ausschließlich auf forschereigenen Geräten in einer physisch und logisch isolierten Umgebung und nur mit Test-Anmeldedaten durchgeführt. Es wurden zu keinem Zeitpunkt echte Nutzerdaten abgefangen.
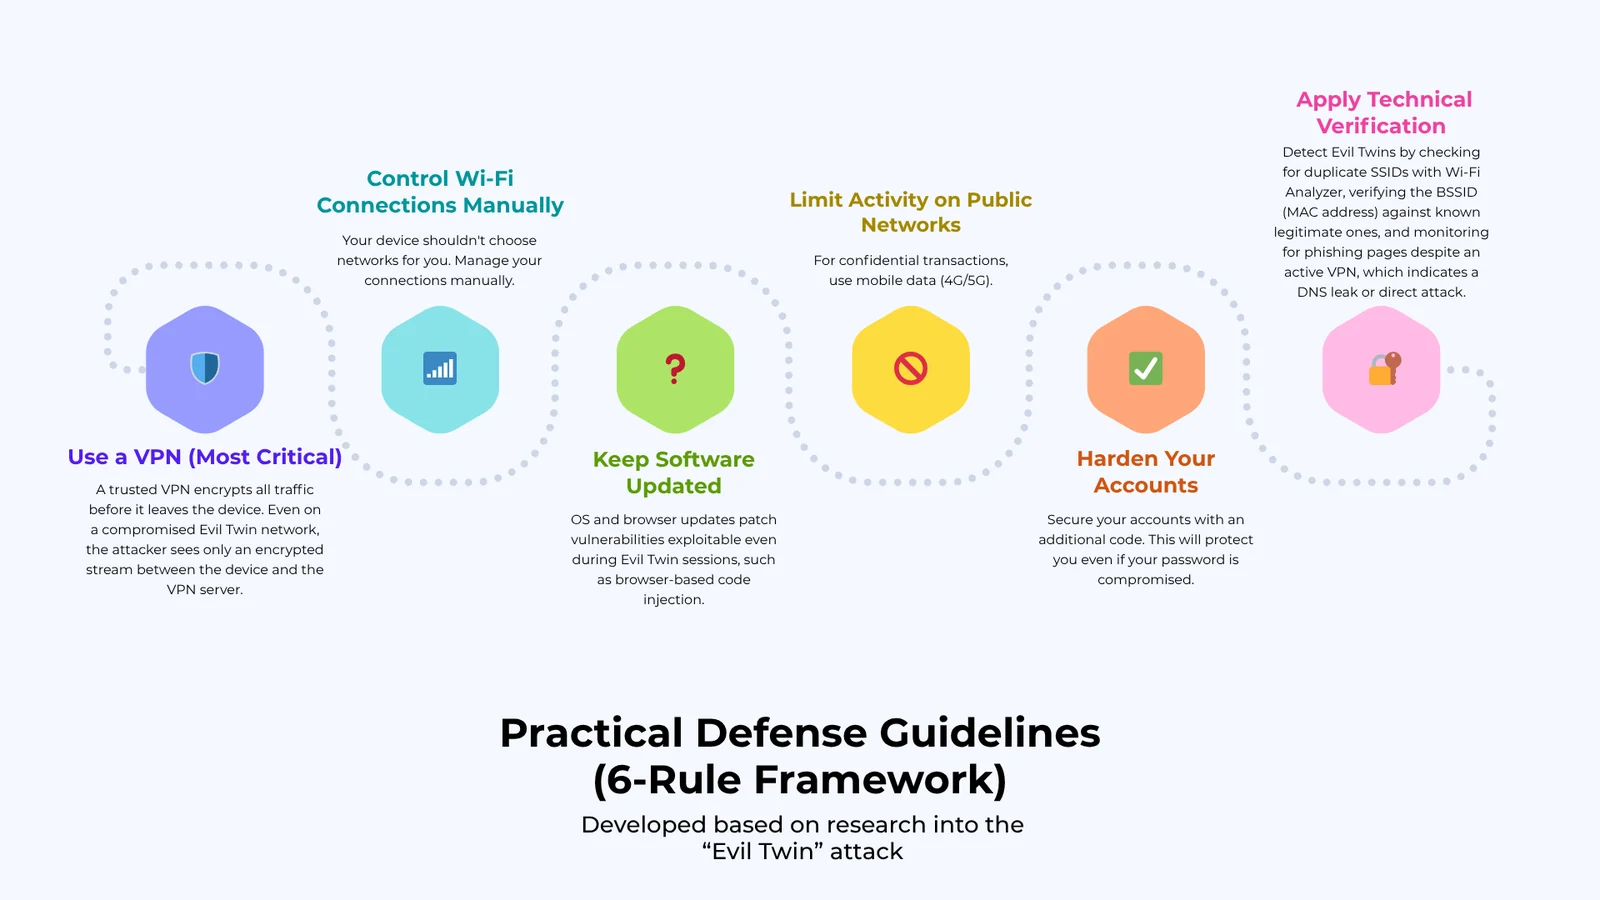
Ein vertrauenswürdiges VPN verschlüsselt den gesamten Verkehr, bevor er das Gerät verlässt. Selbst in einem kompromittierten Evil-Twin-Netzwerk sieht der Angreifer nur einen verschlüsselten Datenstrom zwischen dem Gerät und dem VPN-Server.
Starbucks_Free vs. Google Starbucks)