
 geopetro/anglerphish
Funktionsreicher Gophish-Fork zur Verwaltung von Phishing-Simulationskampagnen mit erweiterten Phishing-Vektoren, verbessertem Reporting und API-Erweiterungen für autorisierte Sicherheitstests und Sensibilisierungsschulungen.

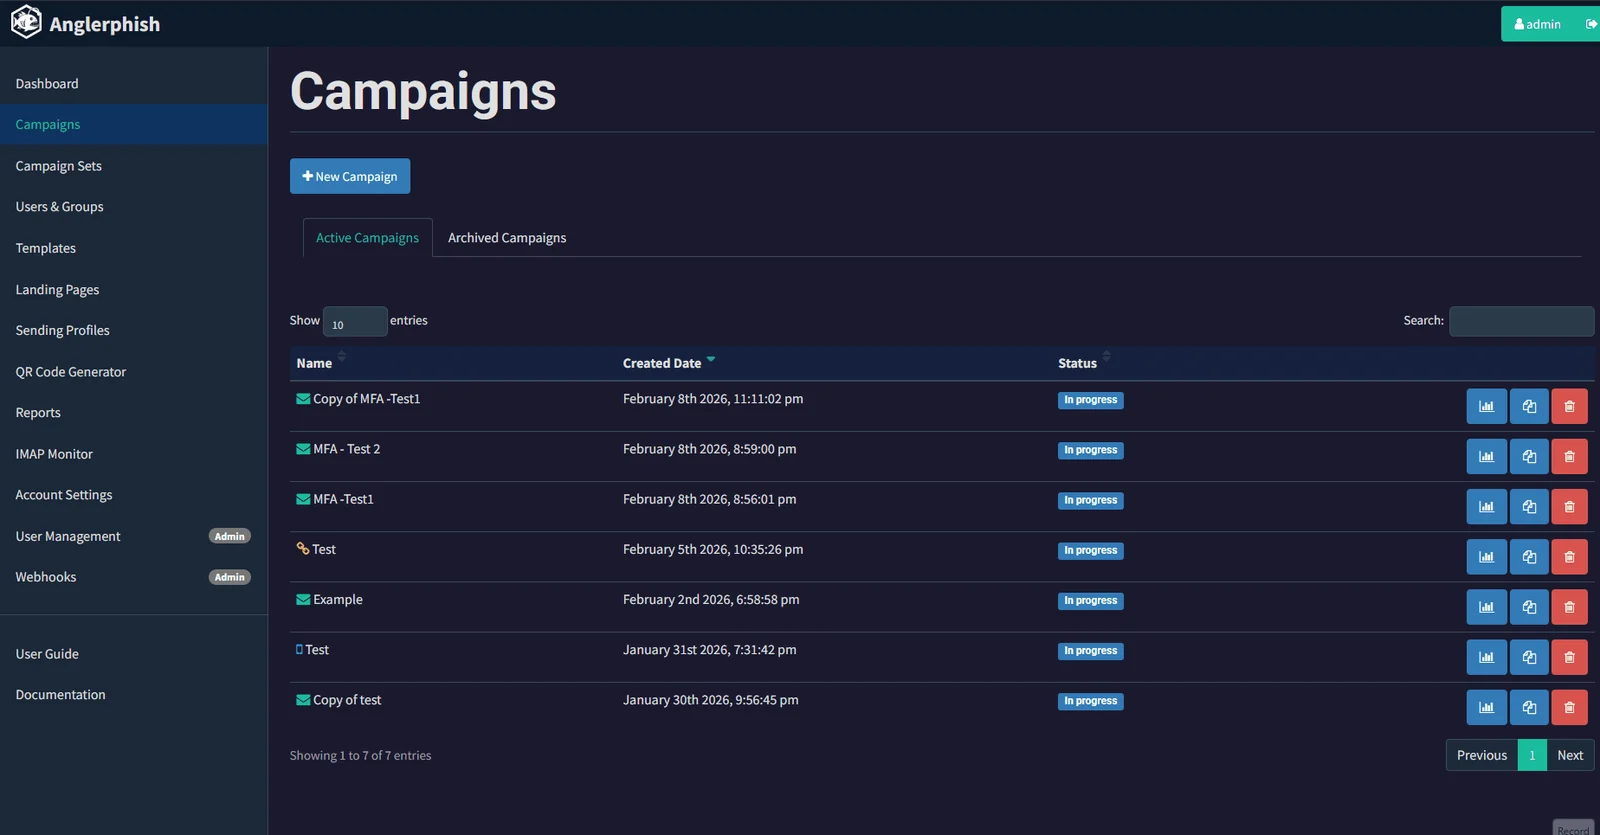
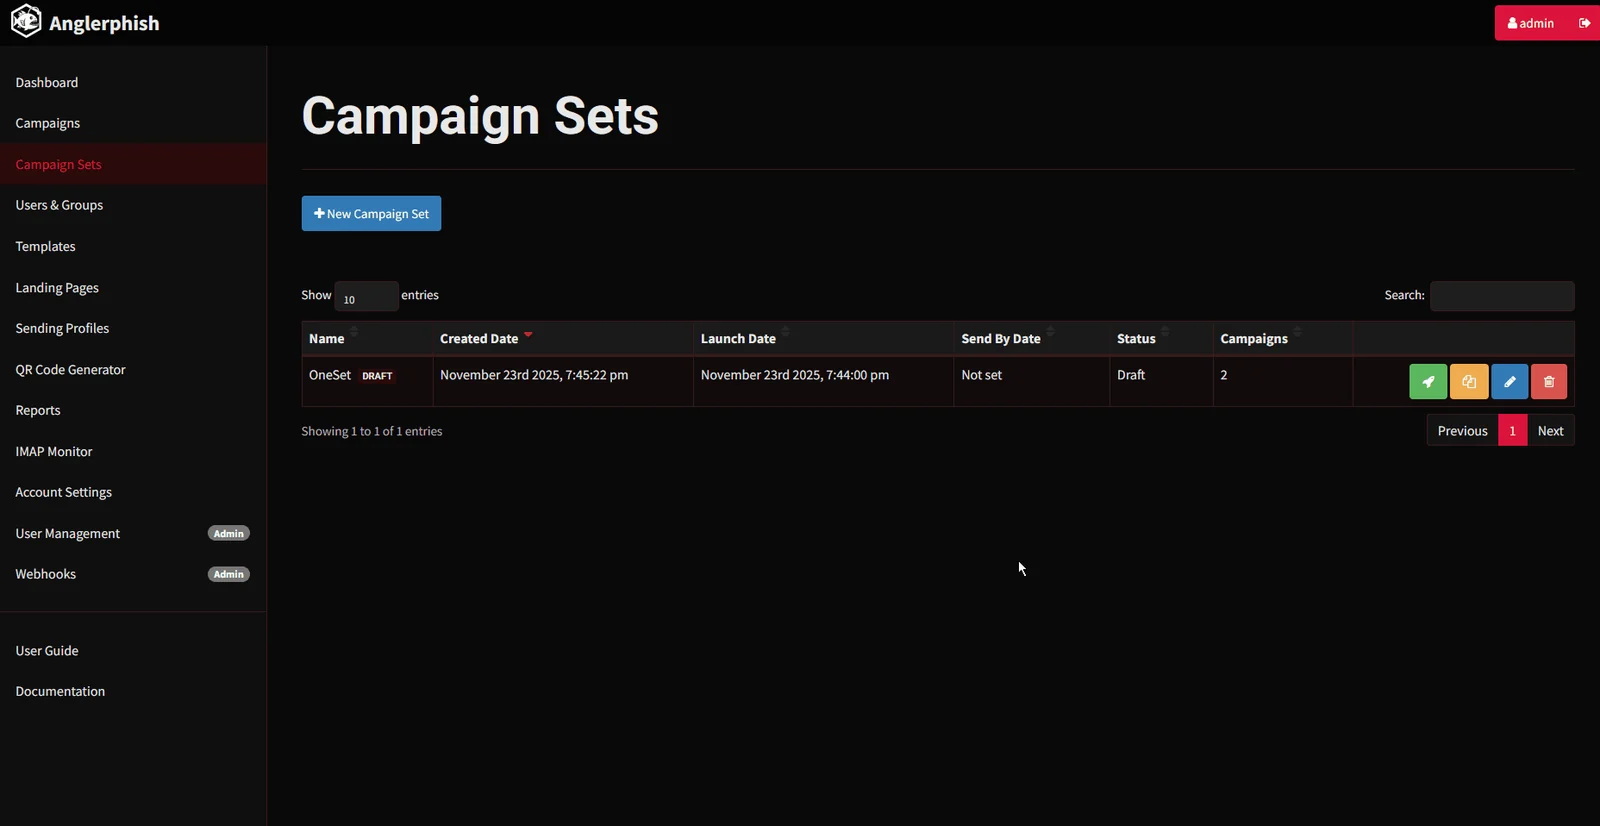
Anglerphish ist ein erweiterter, funktionsreicher Fork von Gophish, der auf flexiblere Kampagnenverwaltung, erweiterte Phishing-Vektoren, verbesserte Berichtsfunktionen und zahlreiche Quality-of-Life-Verbesserungen abzielt.
Siehe auch den Medium-Artikel.
Die vollständige Liste der Funktionen und Verbesserungen findest du in FEATURES.md.
Die neuesten Änderungen findest du in CHANGELOG.md.
Umfasst alle Personen aus der gesamten Projektgeschichte – sowohl die ursprünglichen Gophish-Autoren, die durch den Fork übernommen wurden, als auch die Anglerphish-Mitwirkenden.


Gophish ist ein Open-Source-Phishing-Toolkit, das für Unternehmen und Penetrationstester entwickelt wurde. Es ermöglicht das schnelle und einfache Einrichten und Durchführen von Phishing-Kampagnen und Sicherheitsbewusstseinsschulungen.
Die Installation von Anglerphish bleibt denkbar einfach – lade einfach das Zip-Archiv mit der Version für dein System herunter, entpacke es und führe die Binärdatei aus. Anglerphish bietet außerdem Binärversionen für die Plattformen Windows, Mac und Linux.
Um Anglerphish aus dem Quellcode zu bauen, führe einfach git clone https://github.com/geopetro/anglerphish.git aus und wechsle mit cd in das Quellverzeichnis des Projekts. Führe dann go build aus. Danach solltest du eine Binärdatei namens gophish im aktuellen Verzeichnis haben.
Nach dem Ausführen der Gophish-Binärdatei öffne einen Internetbrowser unter https://localhost:3333 und melde dich mit dem Standardbenutzernamen und -passwort an, die in der Log-Ausgabe angegeben sind. z. B.
time="2020-07-29T01:24:08Z" level=info msg="Please login with the username admin and the password 4304d5255378177d"
Die Dokumentation für Anglerphish – der Abschnitt „Documentation“ enthält mehrere Anglerphish-Ergänzungen wie neu hinzugefügte API-Endpunkte.
Die Dokumentation des ursprünglichen gophish ist auf der offiziellen Website zu finden.
🐞 Einen Fehler gefunden? Du kannst gerne ein Issue melden — Feedback ist immer willkommen!
MIT License

Copyright (c) 2013–2020 Jordan Wright
Copyright (c) 2025–2026 George Petropoulos

Permission is hereby granted, free of charge, to any person obtaining a copy
of this software and associated documentation files (the "Software"), to deal
in the Software without restriction, including without limitation the rights
to use, copy, modify, merge, publish, distribute, sublicense, and/or sell
copies of the Software, and to permit persons to whom the Software is
furnished to do so, subject to the following conditions:

The above copyright notice and this permission notice shall be included in
all copies or substantial portions of the Software.

THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR
IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY,
FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL THE
AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER
LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM,
OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN
THE SOFTWARE.

----------------------------------------------------------------
Fork Attribution
----------------------------------------------------------------

Anglerphish is an enhanced fork of Gophish v0.12.1,
originally created by Jordan Wright.

----------------------------------------------------------------
Intended Use Notice (Non-Binding Advisory)
----------------------------------------------------------------

Anglerphish is intended exclusively for authorized security
testing, phishing simulations, user awareness training,
and defensive cybersecurity research.

Users are responsible for ensuring compliance with all
applicable laws and obtaining proper authorization before use.

This notice does not modify or supersede the terms of the MIT License.






