
 #1
Tools zum Erstellen und Manipulieren von Low-Level-Code, der nach erfolgreicher Exploitation ausgeführt wird.
Kitploit empfohlen
 sunblaze-ucb/exploitgym
ExploitGym ist eine groß angelegte, realistische Benchmark, die auf realen Schwachstellen basiert und dazu dient, die Fähigkeit von KI-Agenten zu…
 hasherezade/libpeconv
Custom-Bibliothek zum Laden und Manipulieren von PE-Dateien für manuelles Mapping, IAT-Hooking, Memory-Dumping und das Neuaufbauen von Importen für…
 sensepost/ruler
Ein Tool zum Missbrauchen von Exchange-Diensten
 boku7/bokuloader
Ein Proof-of-Concept Cobalt Strike Reflective Loader, der darauf abzielt, Cobalt Strikes Evasion-Funktionen nachzubilden, zu integrieren und zu…
 nhas/reverse_ssh
SSH-basiertes Reverse-Shell-Verwaltungstool mit nativer SCP/SFTP-Unterstützung, mehreren Transportprotokollen, Windows-DLL-Generierung und dateiloser…
 egebalci/sgn
Polymorpher Binärcodierer für offensive Security-Payloads. Kodiert Shellcode mit LFSR-basierter Rückkopplungsschleife, Einschleusung nutzloser…
 nytrorst/shellcodecompiler
Shellcode-Compiler
 cobbr/sharpsploit
SharpSploit ist eine .NET Post-Exploitation-Bibliothek, geschrieben in C#
 ne0nd0g/go-shellcode
Ein Repository von Windows Shellcode-Runnern und unterstützenden Hilfsprogrammen. Die Anwendungen laden und führen Shellcode mithilfe verschiedener…
 omerya/invisi-shell
Verstecken Sie Ihr PowerShell-Skript in aller Öffentlichkeit. Umgehen Sie alle PowerShell-Sicherheitsfunktionen.
 lukechilds/reverse-shell
Reverse-Shell-Dienst auf Abruf, der automatisch die Zielumgebung erkennt und den passenden Payload für den Fernzugriff während Penetrationstests…
 1llu50ry/mcp-gamehacking
MCP-Server, der eine Wissensdatenbank mit über 4.100 Skill-Einträgen zu Game-Hacking und Reverse Engineering bereitstellt – inklusive Quellarchiven,…
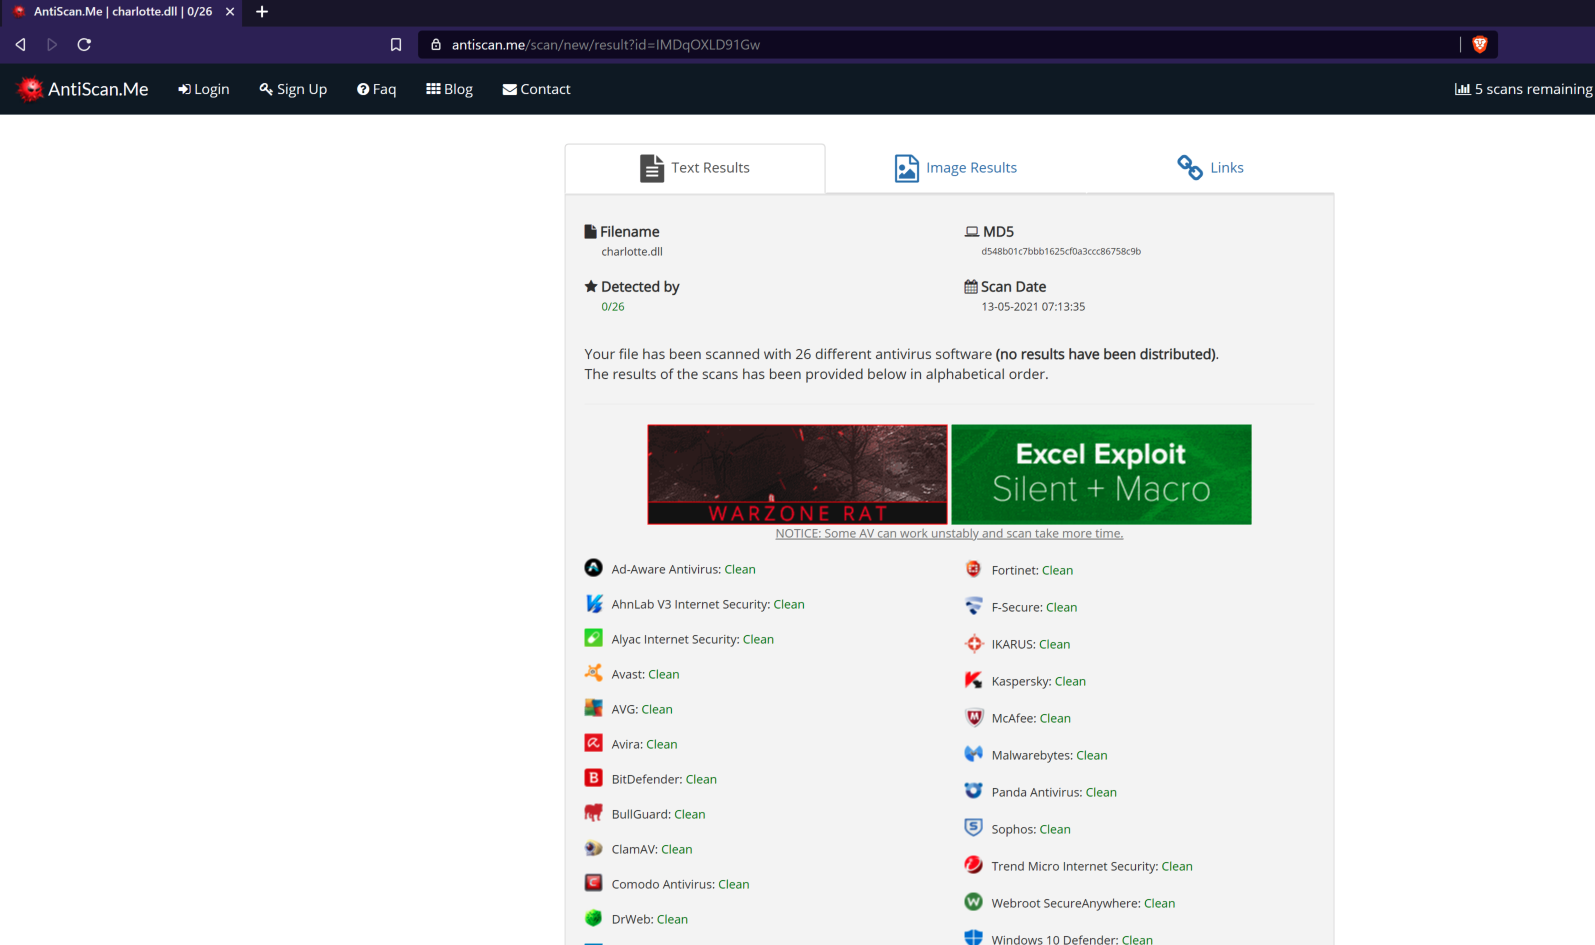 9emin1/charlotte
c++ vollständig unerkannter Shellcode-Launcher ;)
 wireghoul/htshells
Eigenständige htaccess-Shells und Angriffe
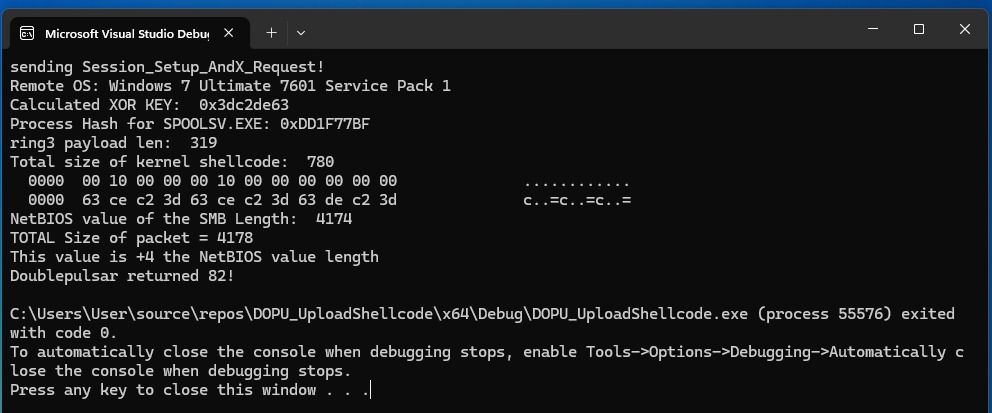 bhassani/eternalbluec
EternalBlue Suite neu erstellt in C/C++ welche enthält: MS17-010 Exploit, EternalBlue Schwachstellendetektor, DoublePulsar Detektor und DoublePulsar…
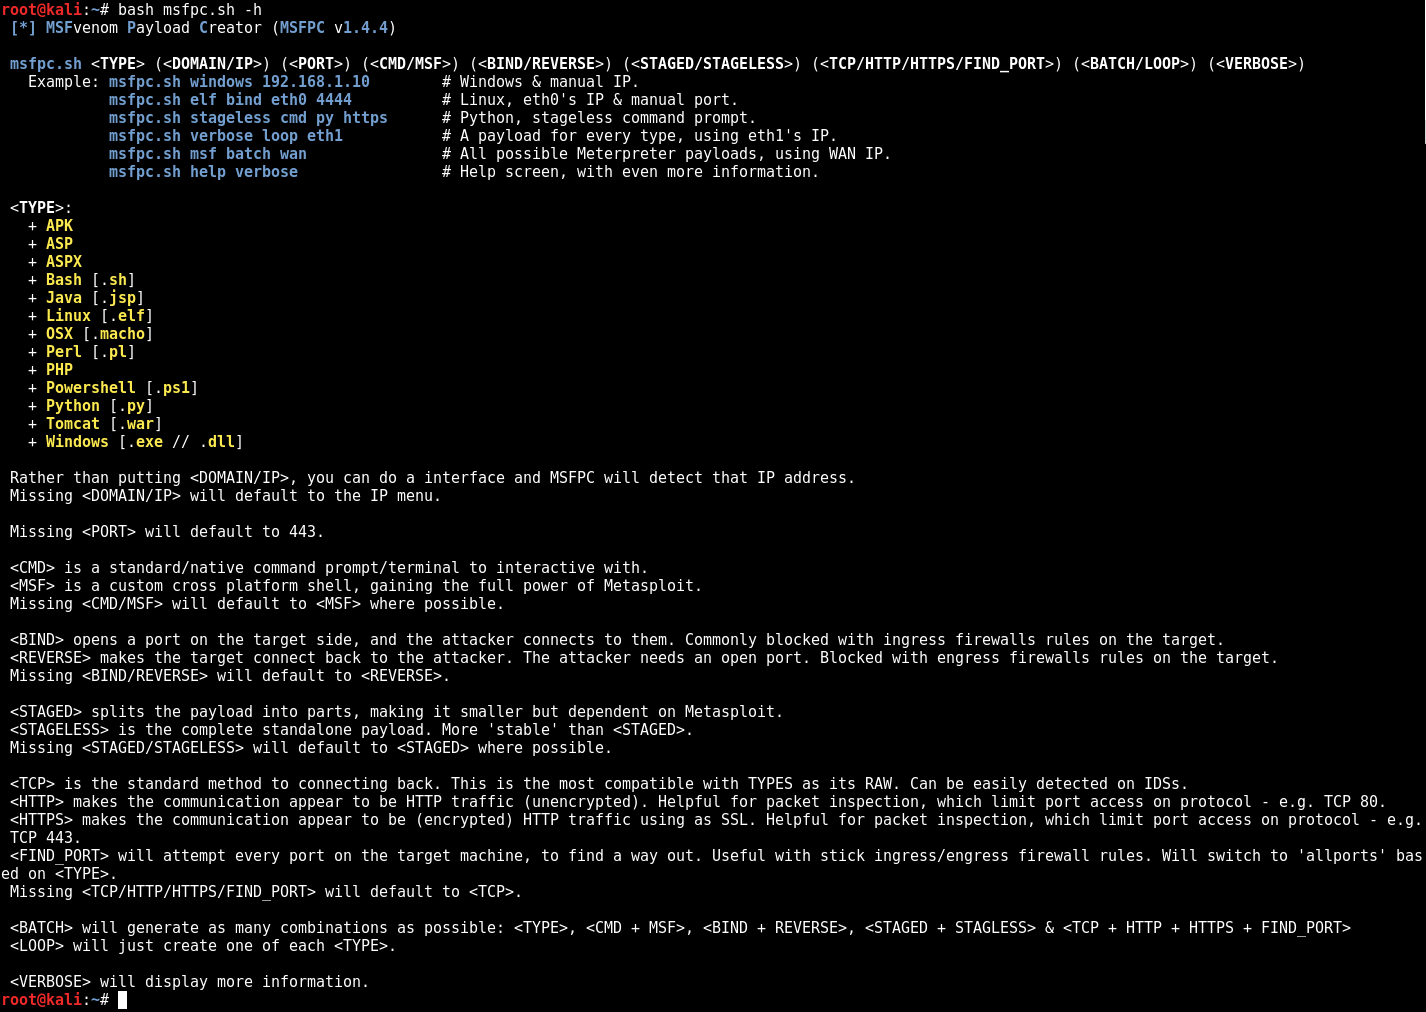
 daem0nc0re/tangledwinexec
PoCs und Tools zur Untersuchung von Windows-Prozessausführungstechniken







