
 #1
Tools zum Erstellen und Manipulieren von Low-Level-Code, der nach erfolgreicher Exploitation ausgeführt wird.
Kitploit empfohlen
 thewover/donut
Generiert positionsunabhängigen Shellcode für x86, x64 oder AMD64+x86, der .NET-Assemblies, PE-Dateien und andere Windows-Payloads aus dem Speicher…
 monoxgas/srdi
Shellcode-Implementierung von Reflektierender DLL-Injektion. Wandelt DLLs in positionsunabhängigen Shellcode um.
 t3l3machus/villain
Villain ist ein hochrangiges Stage-0/1-C2-Framework, das mehrere Reverse-TCP- und HoaxShell-basierte Shells handhaben kann, deren Funktionalität mit…
 trickster0/offensiverust
Rust-Waffenisierung für Red-Team-Einsätze.
 ashemery/exploitation-course
Offensive Software-Exploitation-Kurs
 secretsquirrel/the-backdoor-factory
Patch PE-, ELF- und Mach-O-Binärdateien mit Shellcode. Neue Version in Entwicklung, nur für Sponsoren verfügbar.
 phra/pezor
Verpacken Sie Shellcode und PE-Executables in ausweichende Payloads mit Anti-Debug-, Unhooking-, Syscall- und Memory-Fluktuationstechniken für…
 miscusi-peek/cheatengine-mcp-bridge
Verbinde deine bevorzugten KI-Agenten direkt über MCP mit Cheat Engine. Automatisiere Reverse Engineering, Pointer-Scanning und Speicheranalyse mit…
 jthuraisamy/syswhispers
AV/EDR-Umgehung durch direkte Systemaufrufe.
 nccgroup/winpayloads
Nicht erkennbare Windows-Payload-Generierung
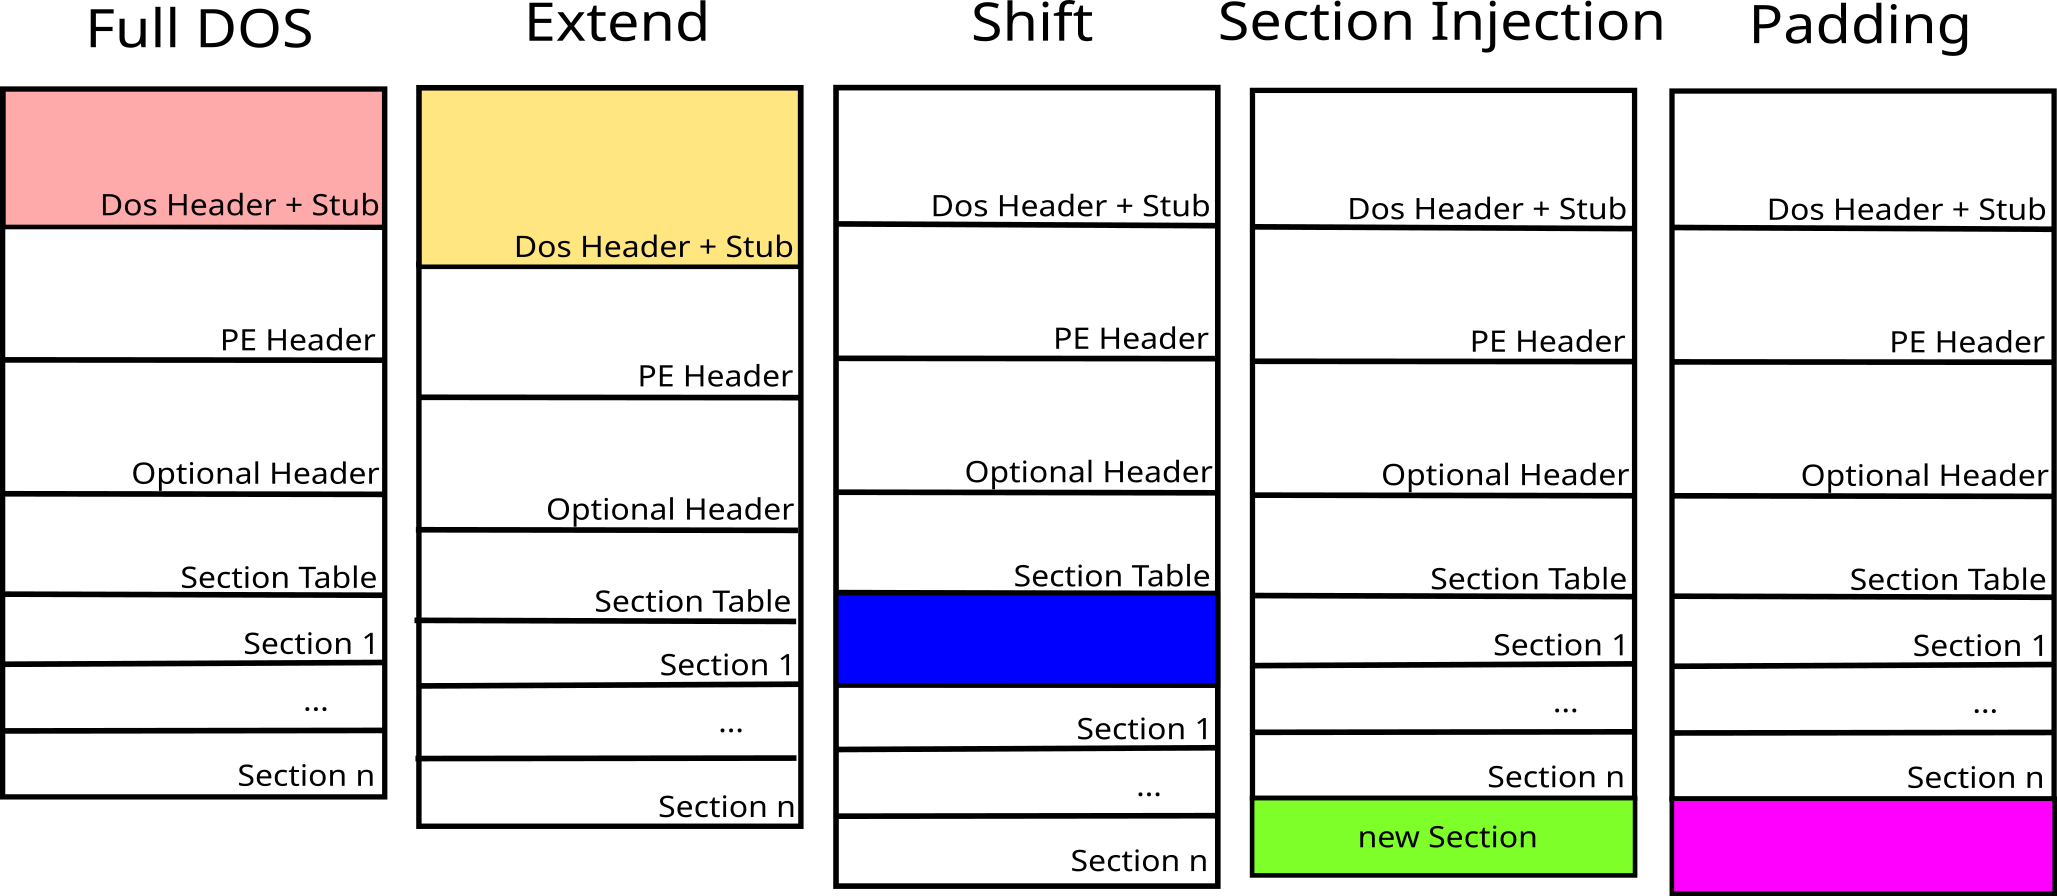 govolution/avet
Antivirus-Umgehungstool
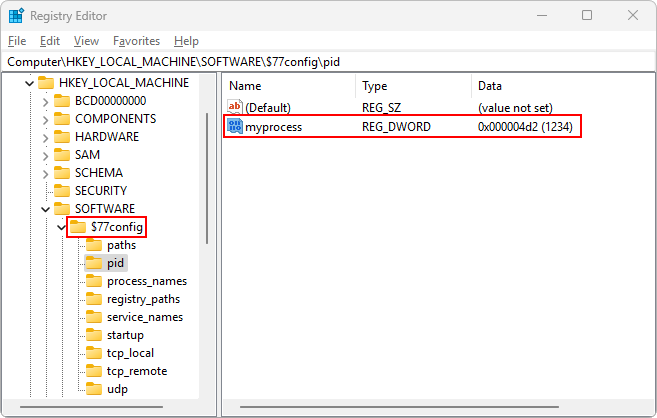 bytecode77/r77-rootkit
Dateiloses Ring-3-Rootkit mit Installer und Persistenz, das Prozesse, Dateien, Netzwerkverbindungen usw. verbirgt.
 jthuraisamy/syswhispers2
AV/EDR-Umgehung durch direkte Systemaufrufe.
 hasherezade/pe_to_shellcode
Konvertiert PE in Shellcode
 chvancooten/maldev-for-dummies
Ein Workshop über Malware-Entwicklung
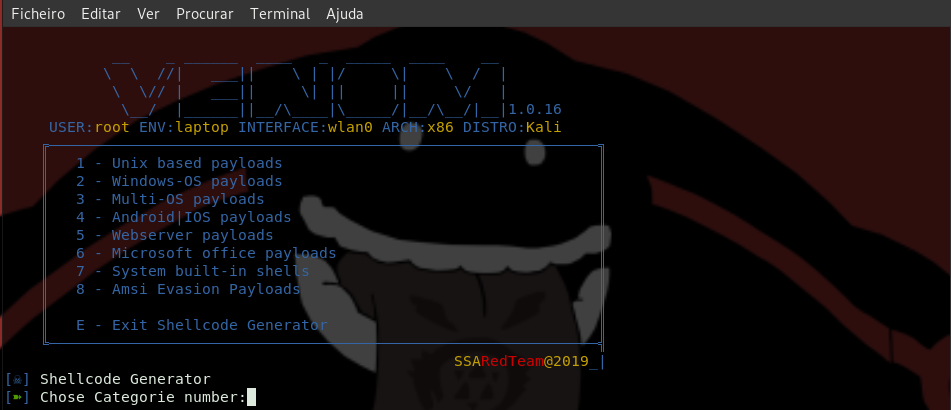 r00t-3xp10it/venom
venom - C2-Shellcode-Generator/Compiler/Handler
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR-Umgehung durch direkte Systemaufrufe.




