
 #1
Tools zum Erstellen und Manipulieren von Low-Level-Code, der nach erfolgreicher Exploitation ausgeführt wird.
Kitploit empfohlen

 bishopfox/sliver
Angreifer-Emulations-Framework
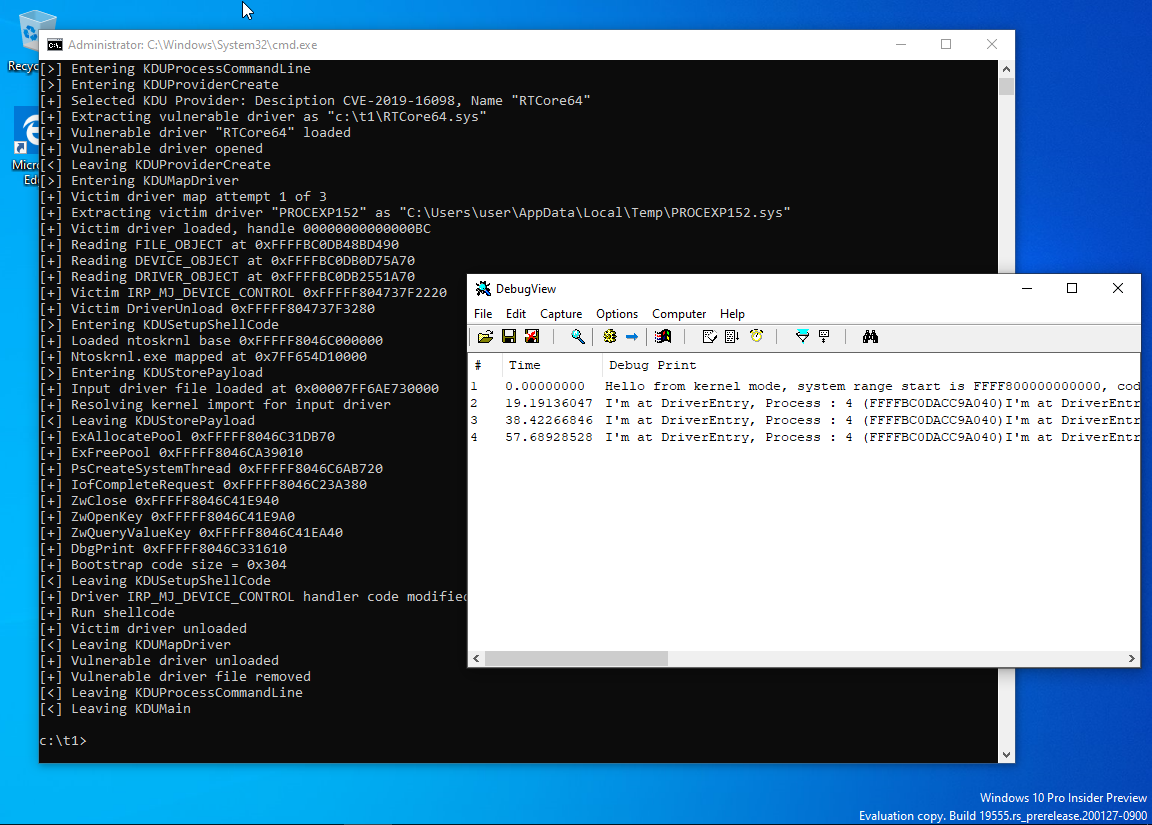 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 theqmaks/phantom-frida
Erstelle einen Anti-Erkennungs-Frida-Server aus dem Quellcode. ~90 Patches, die 16 Erkennungsvektoren abdecken, wöchentliche automatische Builds mit…
 rapid7/metasploit-payloads
Einheitliches Repository für verschiedene Metasploit-Framework-Payloads
 iamsopotatoe-coder/tinyload
Open-Source-Windows-x64-PE-Packer und -Crypter. Komprimiert und verschlüsselt ausführbare Dateien mit einer benutzerdefinierten virtuellen Maschine…
 exploit-database/exploitdb
exploitdb // Das offizielle Exploit-Database-Repository
 m4n3dw0lf/pythem
Pentest-Framework
 1llu50ry/mcp-gamehacking
MCP-Server, der eine Wissensdatenbank mit über 4.100 Skill-Einträgen zu Game-Hacking und Reverse Engineering bereitstellt – inklusive Quellarchiven,…
 x3r0day/fud-c2-framework
Ein fileless Reverse Shell- und C2-Framework, das direkte Syscalls, Proxy-Tunneling und ChaCha20-Verschlüsselung zur AV-Umgehung nutzt.
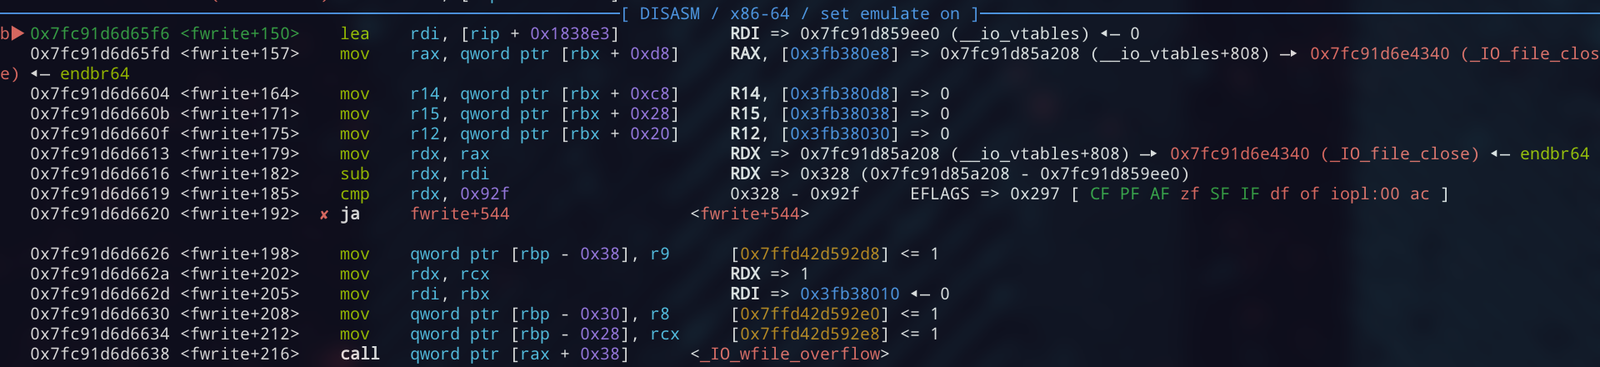 jazho76/house_of_apple_2
Interaktiver GDB-Walkthrough der House-of-Apple-2-FSOP-Technik auf glibc 2.43, mit einer reproduzierbaren Sandbox, die Vtable-Bypass, Stack-Pivoting…
 monoxgas/srdi
Shellcode-Implementierung von Reflektierender DLL-Injektion. Wandelt DLLs in positionsunabhängigen Shellcode um.
 racoten/reflectivepluginloader
Minimaler reflektierender PE-Mapper für Windows x64, der DLLs aus dem Speicher ohne LoadLibrary lädt, Exporte auflöst und Aufrufe über eine…
 webldix/cve-2024-31317-poc-deployer
Automatisiertes Deployment-Tool für den CVE-2024-31317-PoC auf Android 9-13, das eine Privilegieneskalation durch Zygote-Injektion und…
 ntfargo/relapse-exploit
PS5-Exploit-Kette für Firmware 7.00-13.60, die ein WebKit-JSC-Info-Leak und TypedArray-Korruption mit einem aio_multi_wait-UAF-Race für…
 cyb3r-techie/pezor-docker
Mit Hilfe dieses Docker-Images können Sie einfach auf PEzor auf Ihrem System zugreifen!
 zardus/ctf-tools
Einige Setup-Skripte für Sicherheitsforschungstools.





