#1
Tools zum Scannen von API-Schlüsseln, Erkennung von Credential-Leaks und Secret-Management.
Kitploit empfohlen

 niffyhunt/codeguard-copilot
KI-gestützter Sicherheits-Copilot, der Schwachstellen erkennt, während du programmierst. Echtzeit-Sicherheitsscans, verständliche Erklärungen und…
 dmdhrumilmistry/security-harness
Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…

 renich/genclave
Zentralisierte, TPM 2.0-hardwaregestützte kryptografische Identitäts-Enklave und Multi-Protokoll-Bridge für Linux (FIDO2/CTAP2 WebAuthn Passkeys,…
 akha-security/akca
Evidenzorientierter DAST-Scanner in Go, der Web-Apps und APIs crawlt und dann adaptive SQLi-, XSS-, RCE-, SSRF- und Auth-Prüfungen mit…
 9pings/fad-checker
Buildloses Dependency-Audit-Tool, das 10 Ökosysteme offline scannt und CVEs meldet, priorisiert nach CISA KEV und EPSS, EOL-Pakete, Lizenzen,…
 w4r10ck423/envvisualizer
/proc/self/environ auf kompromittierten Linux-Boxen parsen und visualisieren — kategorisiert Umgebungsvariablen nach Tech-Stack (AWS, Django, Rails,…
 navikt/cplt
Sandbox für KI-Coding-Agents. Führt Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose oder eine einfache Shell in einer Sandbox…
 nationwide-group-oss/cryptoptic
CodeQL-basierter Scanner, der kryptografische Funktionsaufrufe in Repositories und GitHub-Organisationen inventarisiert und eine Cryptographic Bill…
 hashgraph-online/hol-guard
Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
 fauxrougee/smartscanner-source
Web-Schwachstellen-Scanner, entwickelt mit C++17 und Qt 6, mit GUI, CLI, konfigurierbarem Crawling und JSON-Berichten. Für Bildungszwecke…
 openai/privacy-filter
Bidirektionales Token-Klassifikationsmodell zur Erkennung und Maskierung von PII in Text, mit CLI für Redaktion, Evaluierung und Finetuning vor Ort.
 openbreach/canop
Statisches Analyse-CLI, das KI-generierten Code auf Schwachstellen wie SQL-Injection, unsichere Reflexion und hartcodierte Secrets scannt, mit…
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
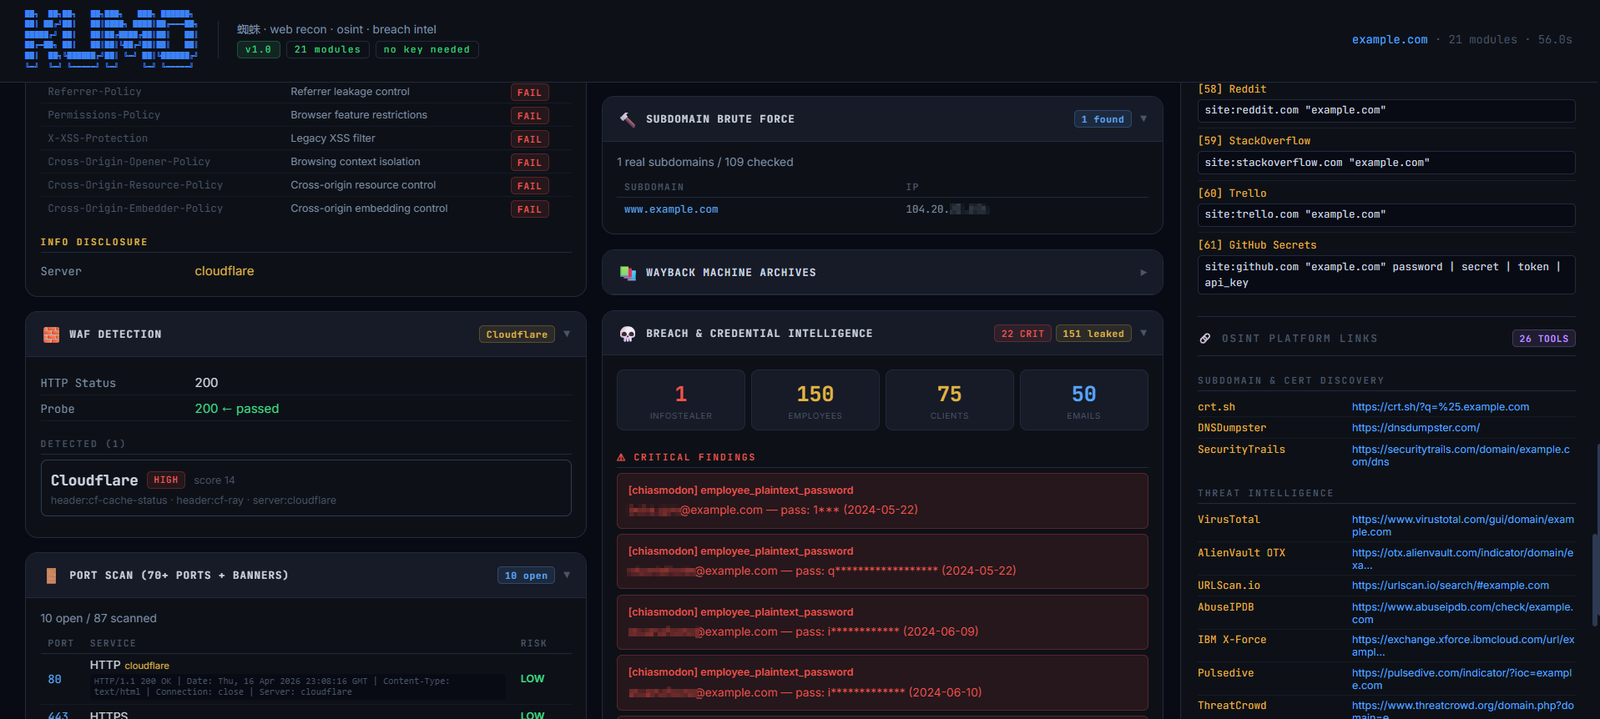 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 yeee3642/edu-recon
Autorisierter Recon- & Triage-Orchestrator für den Bildungssektor (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, Secret-/API-Key-Leak, XSS, wp2shell)…
 unkl4b/gitminer3
Tool für fortgeschrittenes Mining von Inhalten auf GitHub