
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen
 v33ru/awesome-connected-things-sec
Eine kuratierte Liste von Sicherheitsressourcen für alle vernetzten Dinge
 mandiant/capa
Regelbasiertes statisches und dynamisches Analyse-Tool, das Fähigkeiten in PE-, ELF-, .NET- und Shellcode-Dateien identifiziert und sie MITRE…
 androguard/androguard
Reverse Engineering und Pentesting für Android-Anwendungen
 zhkl0228/unidbg
Ermöglicht die Emulation einer nativen Android-Bibliothek sowie eine experimentelle iOS-Emulation.
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 simoneavogadro/android-reverse-engineering-skill
Dekompiliert Android-APK/XAPK/JAR/AAR-Dateien und extrahiert HTTP-APIs, Authentifizierungsmuster und Aufrufabläufe mithilfe von jadx, mit…
 darthton/blackbone
Windows-Speicher-Hacking-Bibliothek
 microsoft/detours
Laufzeitbibliothek zur Abfangen von Windows-API-Aufrufen für das Hooking, Überwachen und Instrumentieren von Funktionsaufrufen. Unterstützt binäres…
 firerpa/lamda
Android Full-Stack-Gerätesteuerungsplattform: WebRTC/H.264-Remote-Desktop, UI/OCR/Bildabgleich-Automatisierung, Ein-Klick-MITM, integriertes Frida,…
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 mantvydasb/redteaming-tactics-and-techniques
Umfassende Red-Teaming-Notizen, die offensive Sicherheitstechniken abdecken, darunter Code-Injection, Umgehung von Verteidigungsmaßnahmen, laterale…
 ntfargo/relapse-exploit
PS5-Exploit-Kette für Firmware 7.00-13.60, die ein WebKit-JSC-Info-Leak und TypedArray-Korruption mit einem aio_multi_wait-UAF-Race für…
 lief-project/lief
Plattformübergreifende Bibliothek zum Parsen, Modifizieren und Abstrahieren von ELF-, PE- und MachO-Ausführungsformaten. Unterstützt C++-, Python-…
 didierstevens/didierstevenssuite
Sammlung von Python-Skripten für Malware-Analyse, Dateiformat-Parsing, Hashing und forensische Triage, einschließlich Dienstprogrammen für PDF-, OLE-…
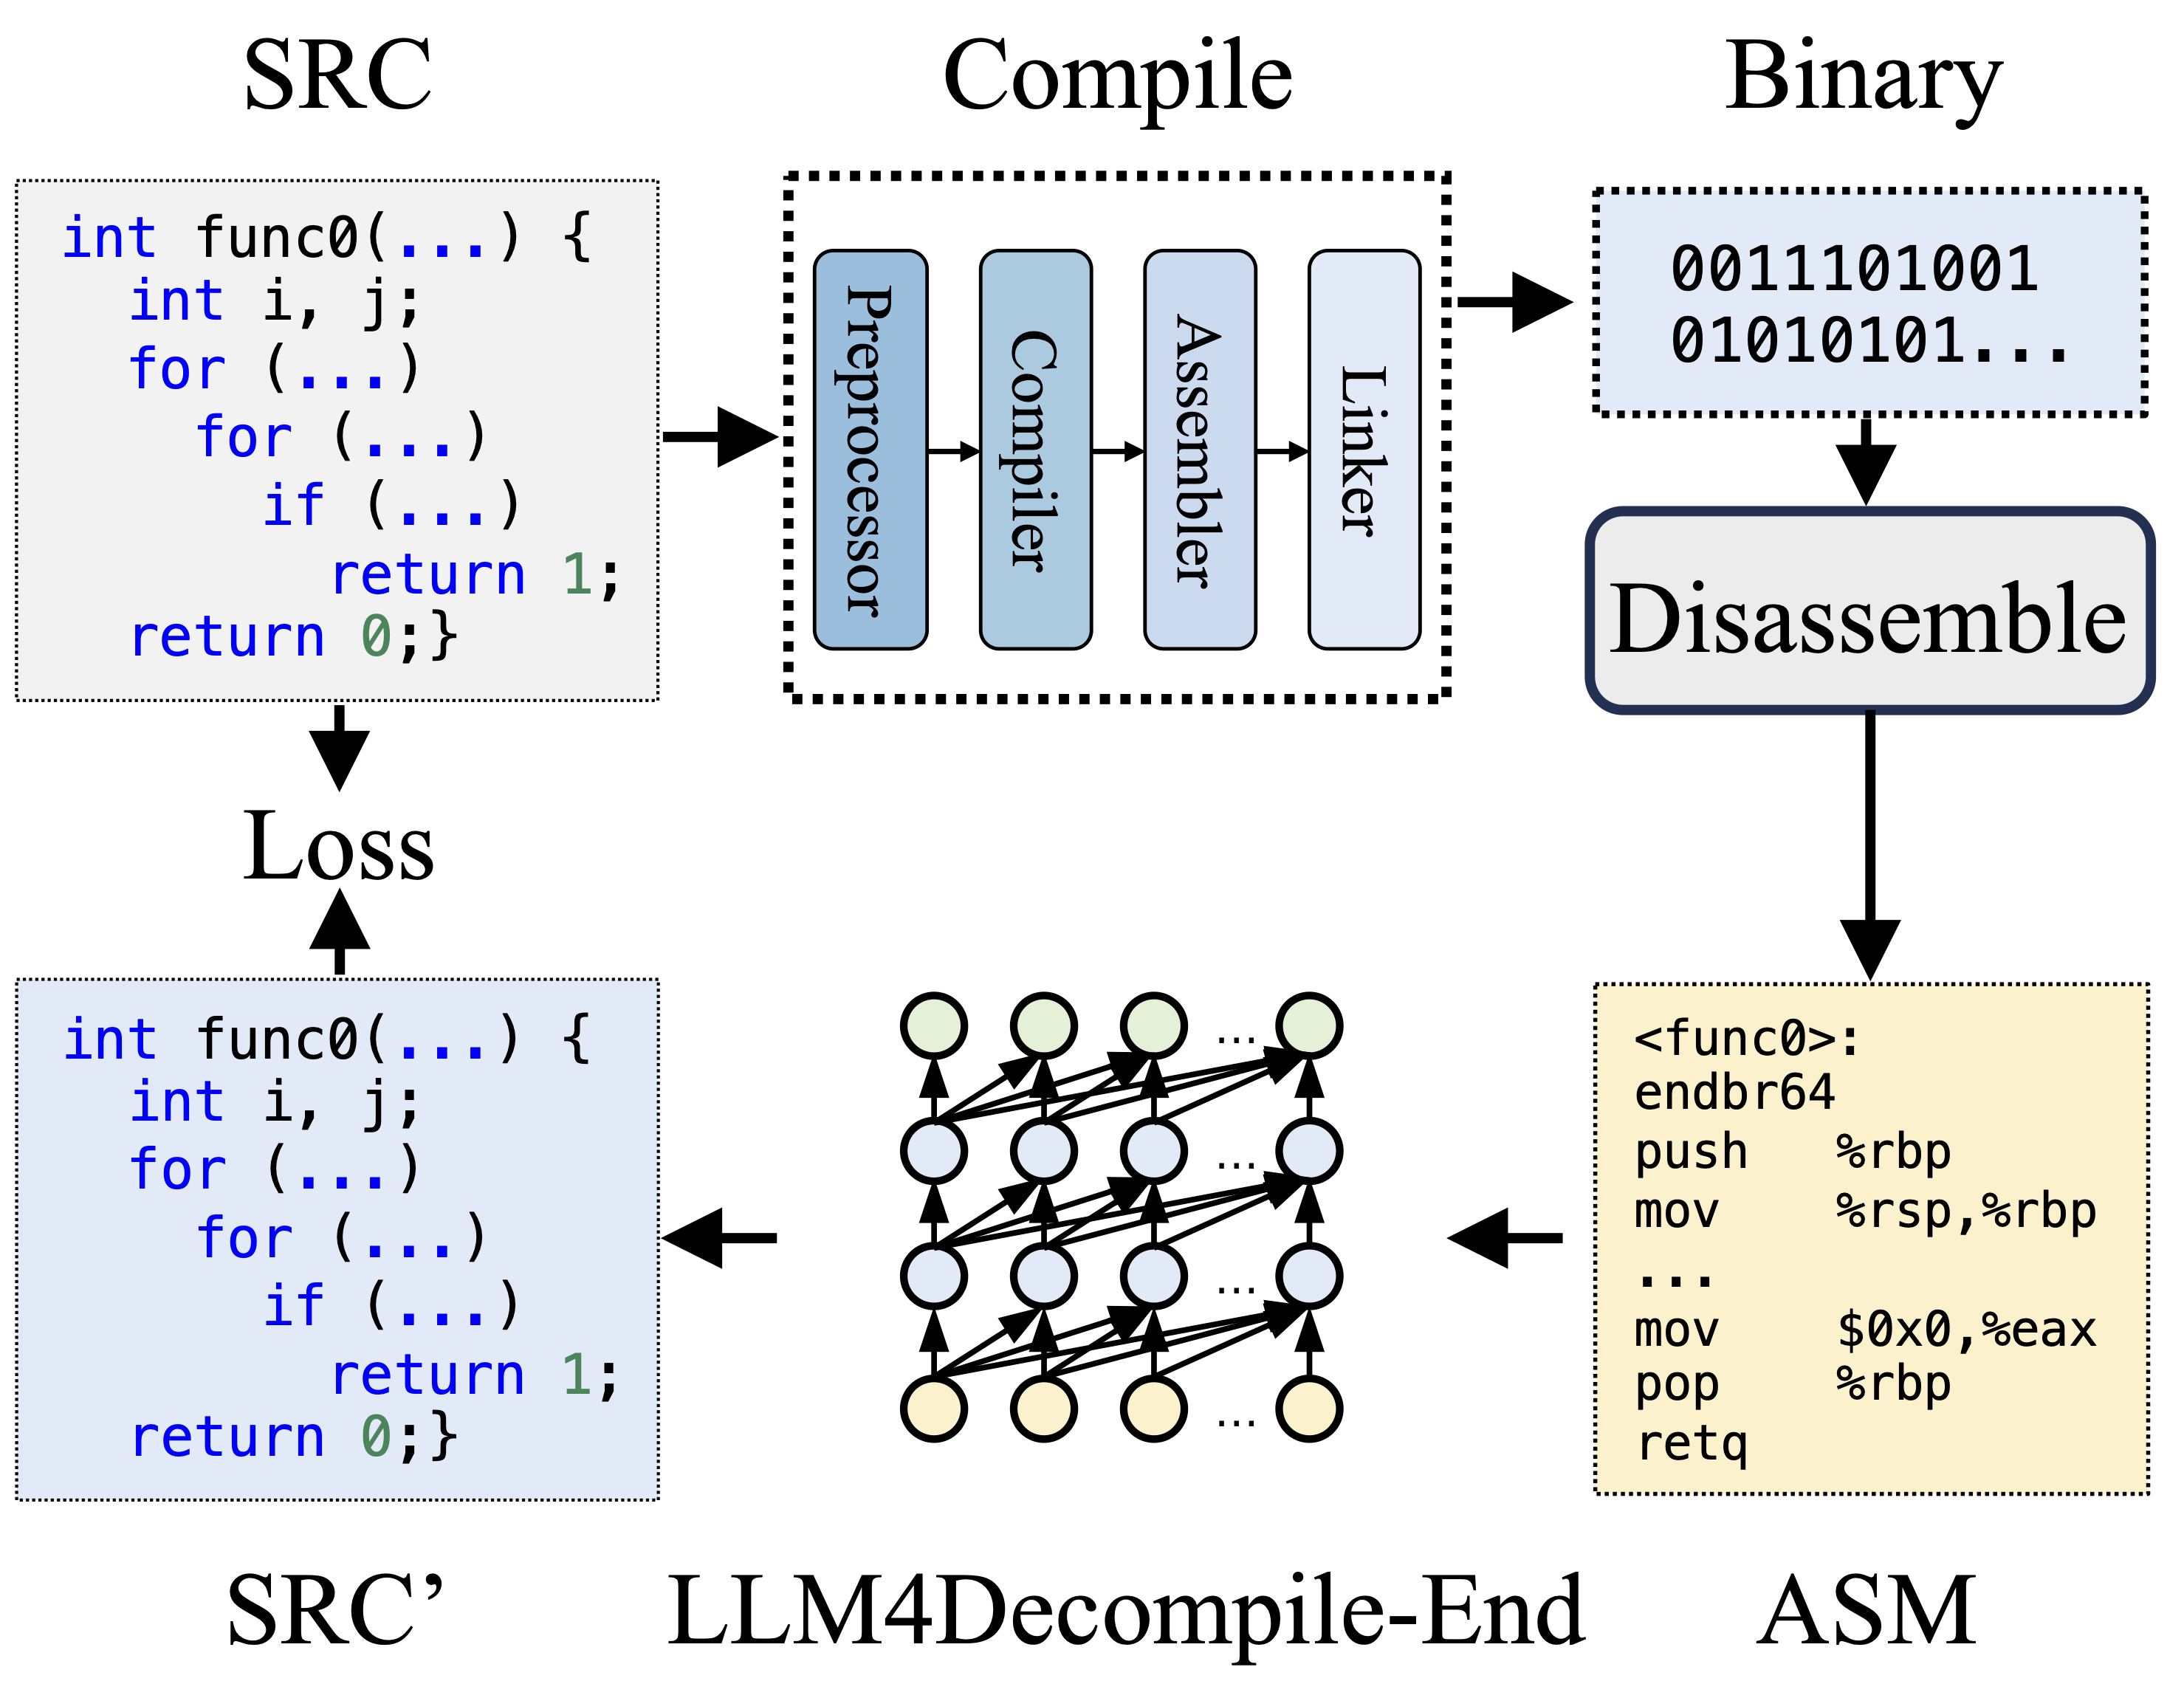 albertan017/llm4decompile
Reverse Engineering: Dekompilieren von Binärcode mit großen Sprachmodellen
 olivierlaflamme/cheatsheet-god
Referenzsammlung für Penetrationstests - OSCP / PTP & PTX Cheatsheet
 hugsy/gef
GEF (GDB Enhanced Features) – ein modernes Erlebnis für GDB mit erweiterten Debugging-Funktionen für Exploit-Entwickler & Reverse Engineers unter…








