
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 tanprathan/mobileapp-pentest-cheatsheet
Das Mobile App Pentest Cheat Sheet wurde erstellt, um eine kompakte Sammlung hochwertiger Informationen zu spezifischen Themen des Penetrationstests…
 avast/retdec
RetDec ist ein umstellbarer Maschinencode-Dekompilierer basierend auf LLVM.
 unicorn-engine/unicorn
Unicorn CPU-Emulator-Framework (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
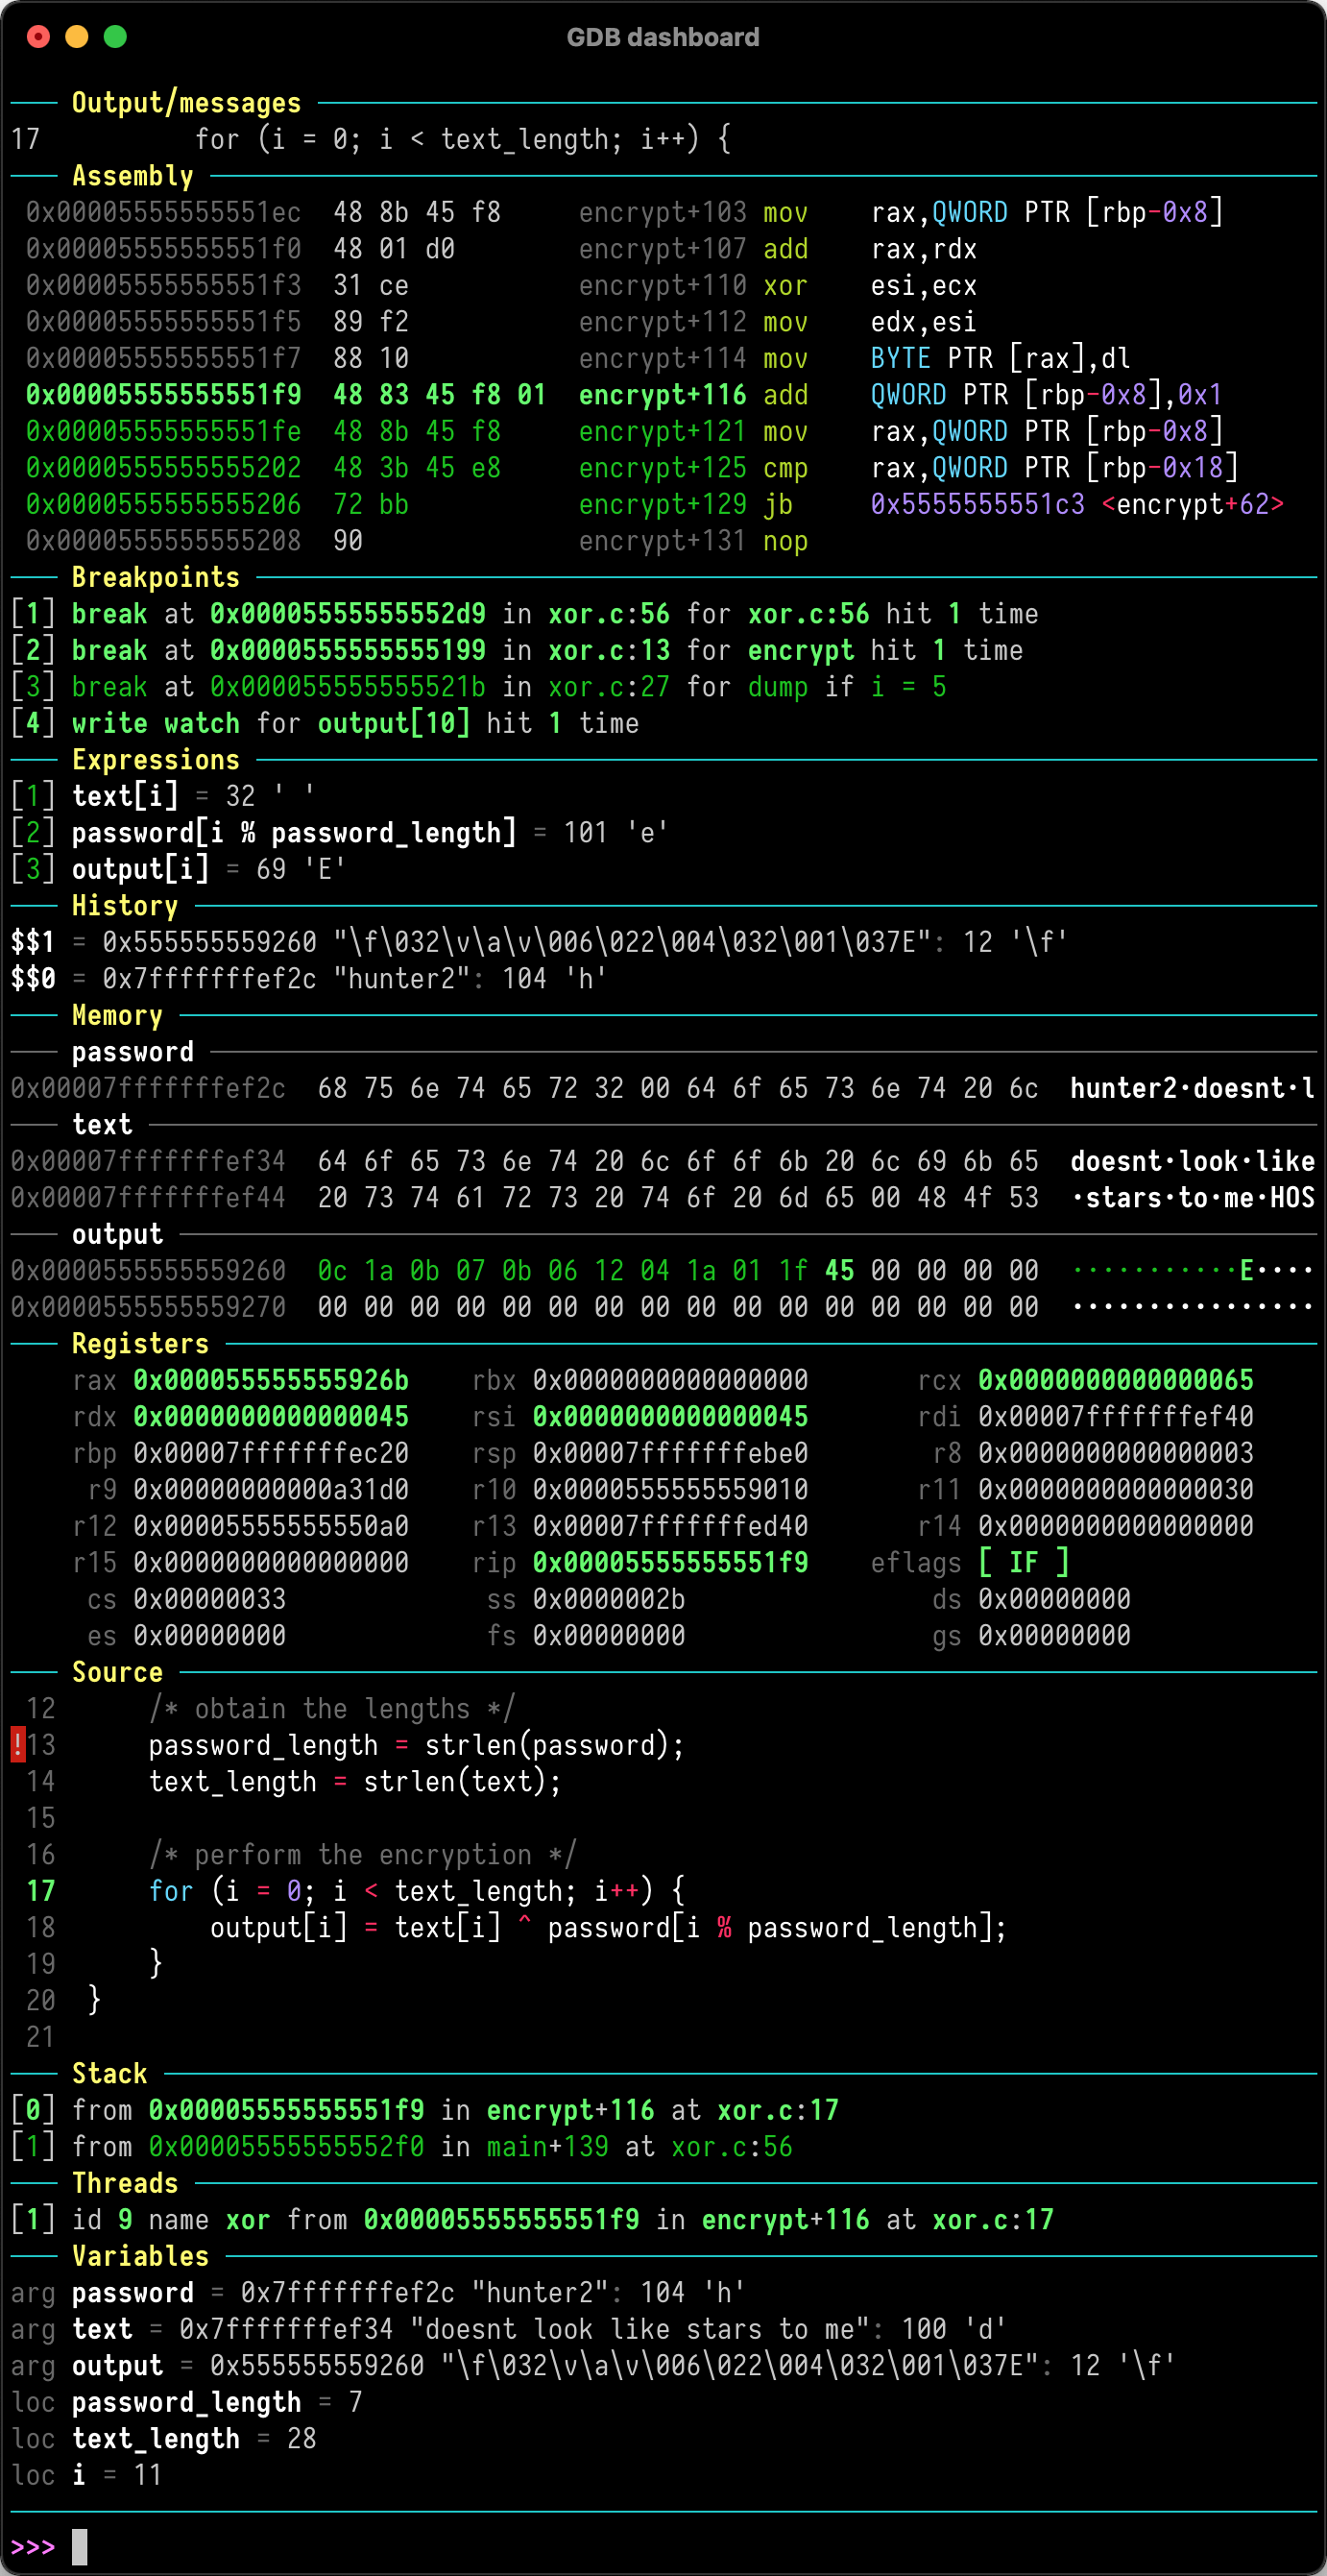 cyrus-and/gdb-dashboard
Modulare GDB-Schnittstelle mit einem visuellen Dashboard und anpassbaren Panels zur Inspektion von Registern, Quellcode, Assembler und Programmstatus…
 qilingframework/qiling
Ein echtes instrumentierbares Binary-Emulations-Framework
 ffffffff0x/1earn
Ein Sicherheits-Wissensframework, das vom Team ffffffff0x gepflegt wird. Der Inhalt umfasst unter anderem: Websicherheit, industrielle Sicherheit,…
 zrax/pycdc
C++ Python-Bytecode-Disassembler und -Decompiler
 idoka/awesome-canbus
:articulated_lorry: Tolle CAN bus Tools, Hardware und Ressourcen für Cybersicherheitsforscher, Reverse Engineers und Automobilelektronik-Enthusiasten.
 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Automatisch verschleierte Zeichenketten aus Malware extrahieren.
 ljagiello/ctf-skills
Agent skills for solving CTF challenges - web exploitation, binary pwn, crypto, reverse engineering, forensics, OSINT, and more
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 riscv-software-src/riscv-isa-sim
Funktionaler RISC-V-ISA-Simulator, der mehrere Erweiterungen (RV32/64, V, Kryptografie) mit interaktivem Debug-Modus, GDB-Integration und…

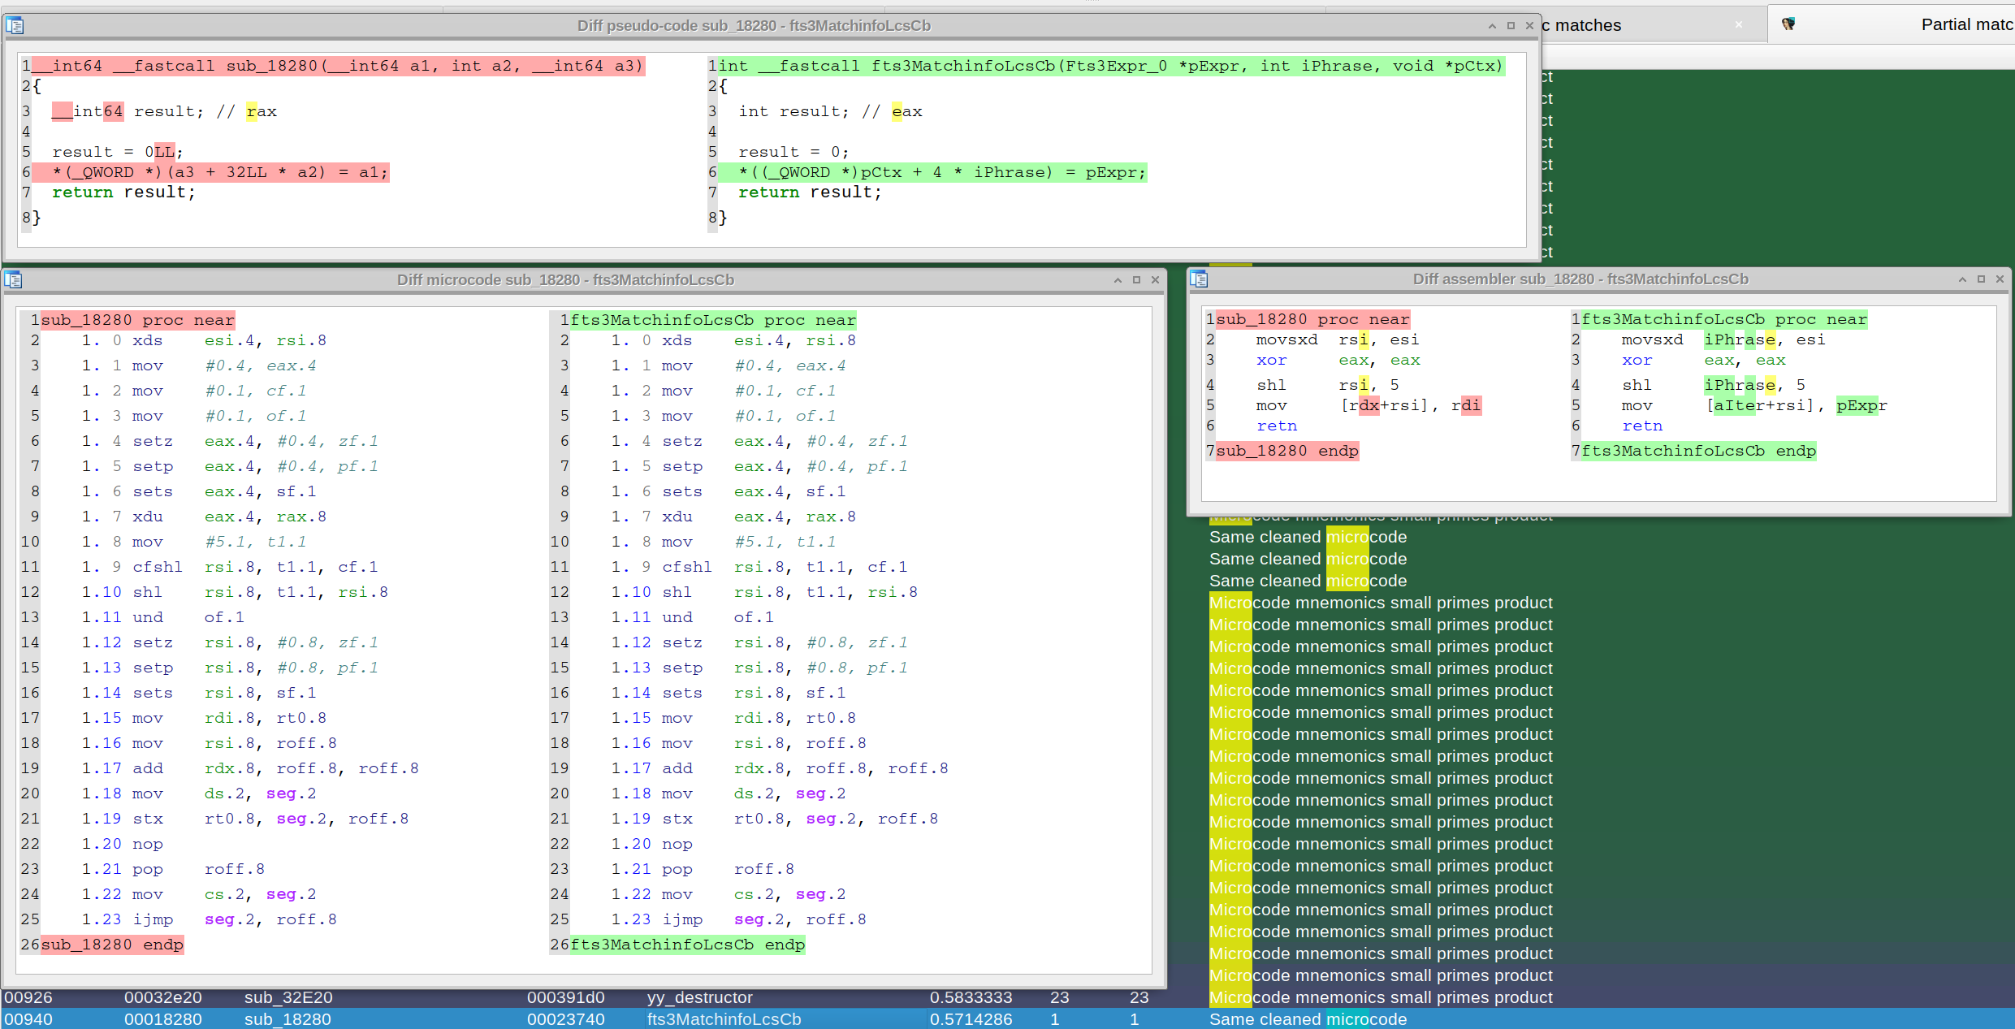 joxeankoret/diaphora
Diaphora, the most advanced Free and Open Source program diffing tool.
 bethington/ghidra-mcp
MCP server bridging Ghidra's reverse engineering with AI tools: 256 tools for decompilation, P-code emulation, live debugging, data flow analysis,…
 rocky/python-uncompyle6
Ein versionsübergreifender Python-Bytecode-Dekompiler
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…






