Recaf 


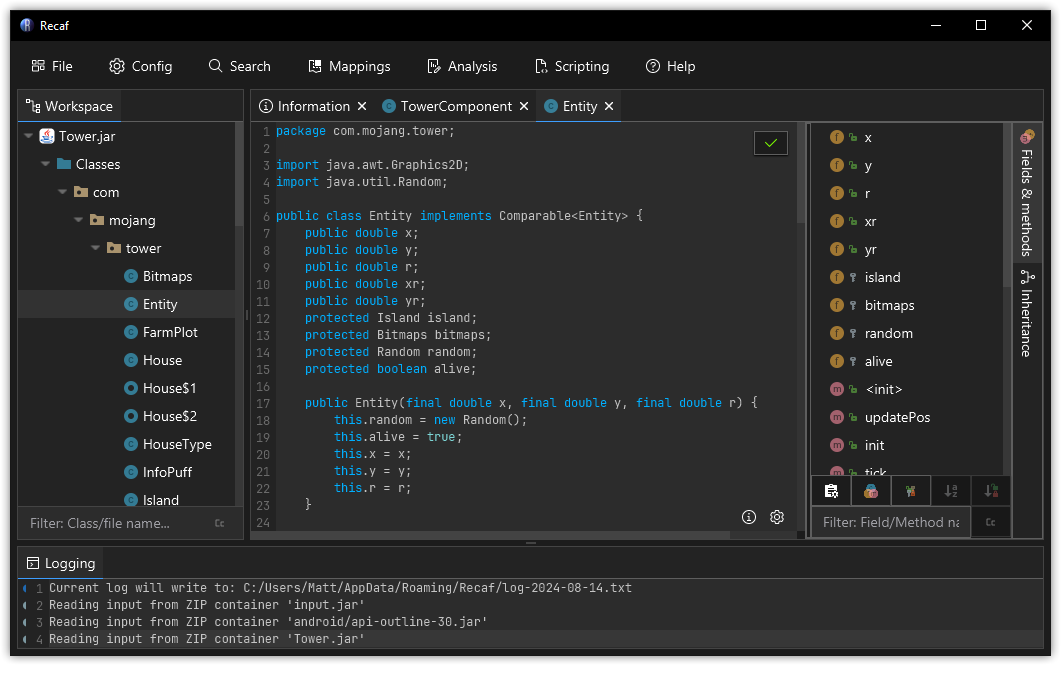
Ein vielseitiger und einfach zu bedienender Bytecode-Editor für Java und Android. Recaf erleichtert die Arbeit mit kompilierten Java-Anwendungen. Erkunde unbekannten Code, analysiere obfuskierte Anwendungen, ändere Klassen ohne deren ursprünglichen Quellcode und exportiere deine Änderungen – alles über eine vertraute, IDE-ähnliche Oberfläche.
Download
- Launcher
- Bezieht Snapshot-Releases aus GitHub-CI-Läufen und stellt so sicher, dass du stets die aktuellsten Releases hast.
- Nutzung und Anleitungen für den Launcher findest du im Launcher-Repository.
- Snapshot-Releases
- Unabhängige Releases
Funktionen
Java-Anwendungen dekompilieren und erkunden
Navigiere durch kompilierte Anwendungen über eine vertraute, IDE-ähnliche Oberfläche.
- Wechsle zwischen mehreren konfigurierbaren Java-Dekompilern: CFR, Procyon, Fernflower
- Jeder Dekompiler kann vollständig über das Konfigurationsmenü konfiguriert werden. Falls du nicht weiterkommst, nutze einfach die Suchleiste im Konfigurationsfenster und gib den Namen des Dekompilers ein, den du anpassen möchtest.
- Suche nach Strings, Konstanten, Klassenreferenzen, Methoden und Bytecode-Instruktionsmustern.
- Navigiere durch Java-Anwendungen wie in einer IDE.
- Strg + Linksklick oder F3 drücken, um zu referenzierten Klassen, Feldern und Methoden zu springen.
- Links/Rechts + Alt, um zwischen zuletzt besuchten Stellen zu springen.
- Strg + G, um schnell Klassen, Member oder Dateiinhalte in einer geöffneten Anwendung zu finden.
- Alles Weitere ist über kontextsensitive Rechtsklick-Menüs erreichbar.
- Auf eine Klasse geklickt? Dir werden Operationen für die Klasse angezeigt.
- Auf eine Methode geklickt? Dir werden Operationen für die Methode angezeigt.
- Java- und Android-Anwendungen werden gleich behandelt.
Java-Bytecode mühelos auf hoher oder niedriger Ebene bearbeiten
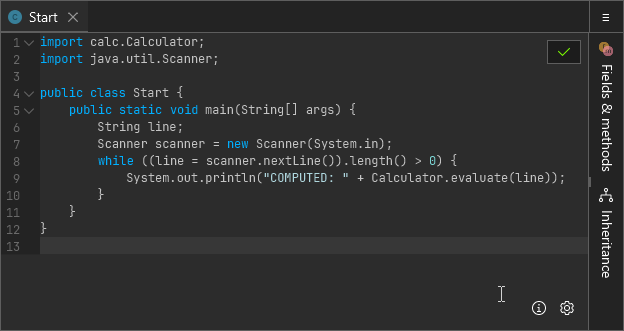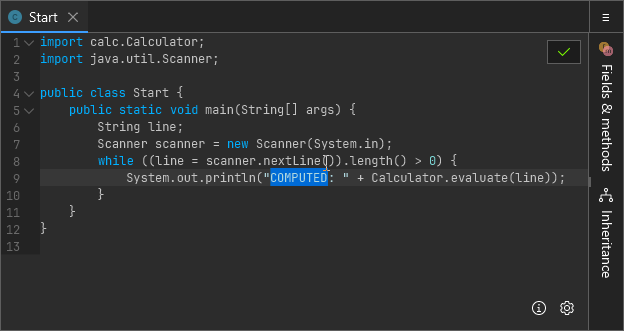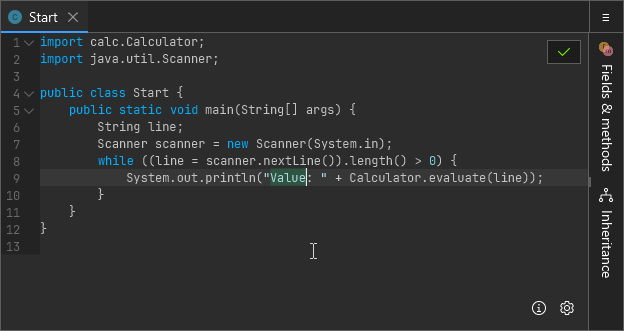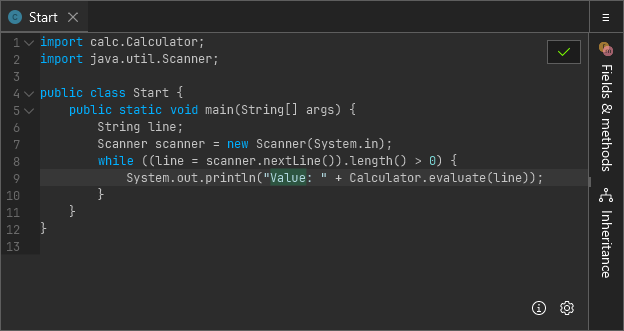
Nimm einfache Änderungen vor, indem du einfach den dekompilierten Java-Quellcode bearbeitest, speichere deine Änderungen und exportiere anschließend die modifizierte Anwendung.
- Fehlender Abhängigkeits-/Bibliothekscode im JAR der Anwendung? Recaf kann die Lücken für dich füllen, indem es den vorhandenen Code analysiert und Bibliotheks-Skelettcode generiert. Der Compiler kann keinen Unterschied erkennen.
- Probleme mit der Dekompilierungsqualität, die Quellcode-Bearbeitungen zu schwierig machen? Verwende den Bytecode-Assembler!
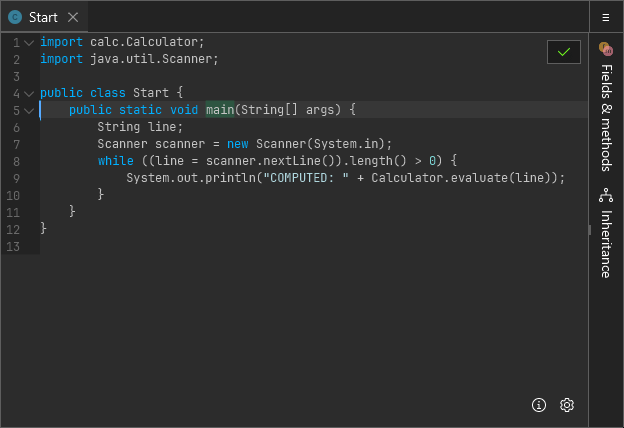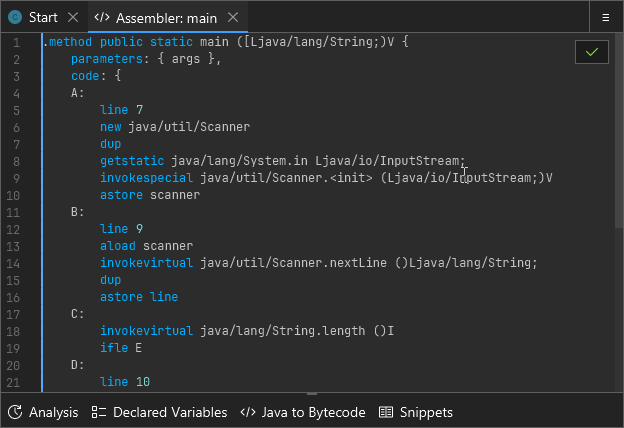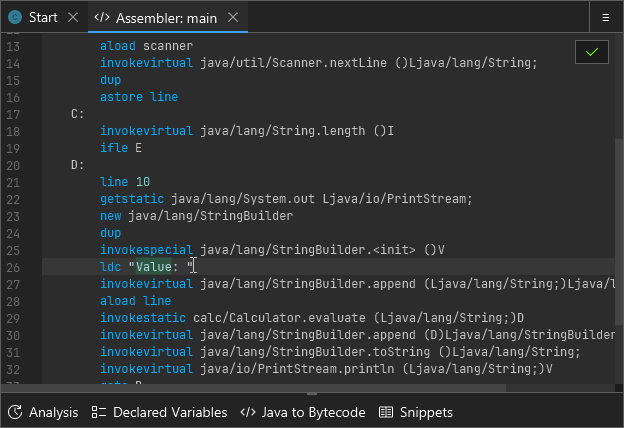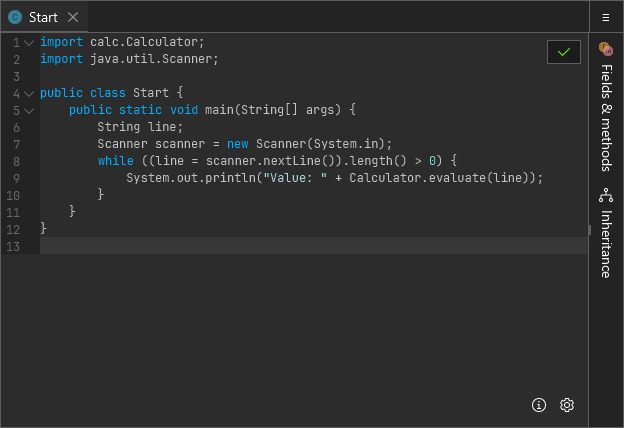
Recafs Bytecode-Assembler macht das Ändern von Low-Level-Klassendateien einfach. Komplexe Aspekte des Dateiformats werden vor dir abstrahiert. Hilfreiche Werkzeuge unterstützen dich, selbst wenn du ein absoluter Bytecode-Neuling bist.
- Assembler-Funktionen:
- Variablennamen werden anstelle von Variablen-Slots verwendet, wodurch der Code leichter zu lesen und nachzuvollziehen ist.
- Sofortiges Feedback bei Syntaxfehlern, unsachgemäßer Verwendung von Anweisungen usw.
- Visualisieren Sie den Kontrollfluss, indem Sie auf ein Label klicken, um zu sehen, wohin Kontrollflussanweisungen führen.
- Assembler-Werkzeuge:
- Analyse: Sehen Sie, welche Werte sich an jedem Punkt der Methode auf dem Stack und in lokalen Variablen befinden. Klicken Sie auf eine Zeile, und die Anzeige aktualisiert sich, um zu zeigen, was an diesem Punkt im Code geschieht.
- Deklarierte Variablen: Eine Tabelle aller Variablen, ihrer Verwendung und Navigation mit einem Klick, um zwischen diesen Verwendungen zu springen.
- Java zu Bytecode: Schreiben Sie einfachen Java-Quellcode auf der linken Seite und sehen Sie den entsprechenden Java-Bytecode auf der rechten Seite. Sie können auf einfache Weise komplexen Bytecode aus Quellcode generieren und ihn dann in den Assembler kopieren und einfügen, wo immer Sie möchten.
- Snippets: Schreiben Sie ständig denselben Debug-
println-Aufruf? Speichern Sie ihn als Snippet und greifen Sie jederzeit darauf zu. Kopier- und einfügbereite Debug-Ausgaben sind das Lebenselixier jedes Programmierers, der verzweifelt irgendeinen Fremdcode debuggt, dessen Autoren den Weg der Dinosaurier gegangen sind.
Analysieren und Deobfuskieren geschützter Anwendungen
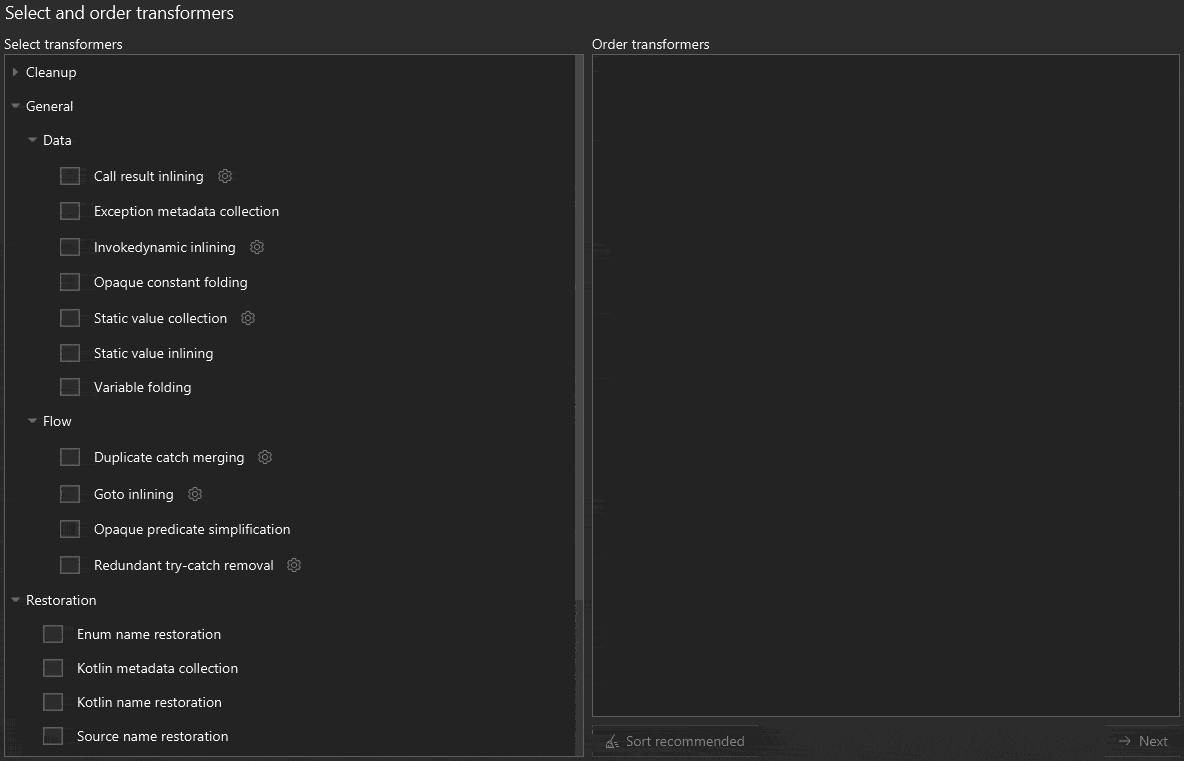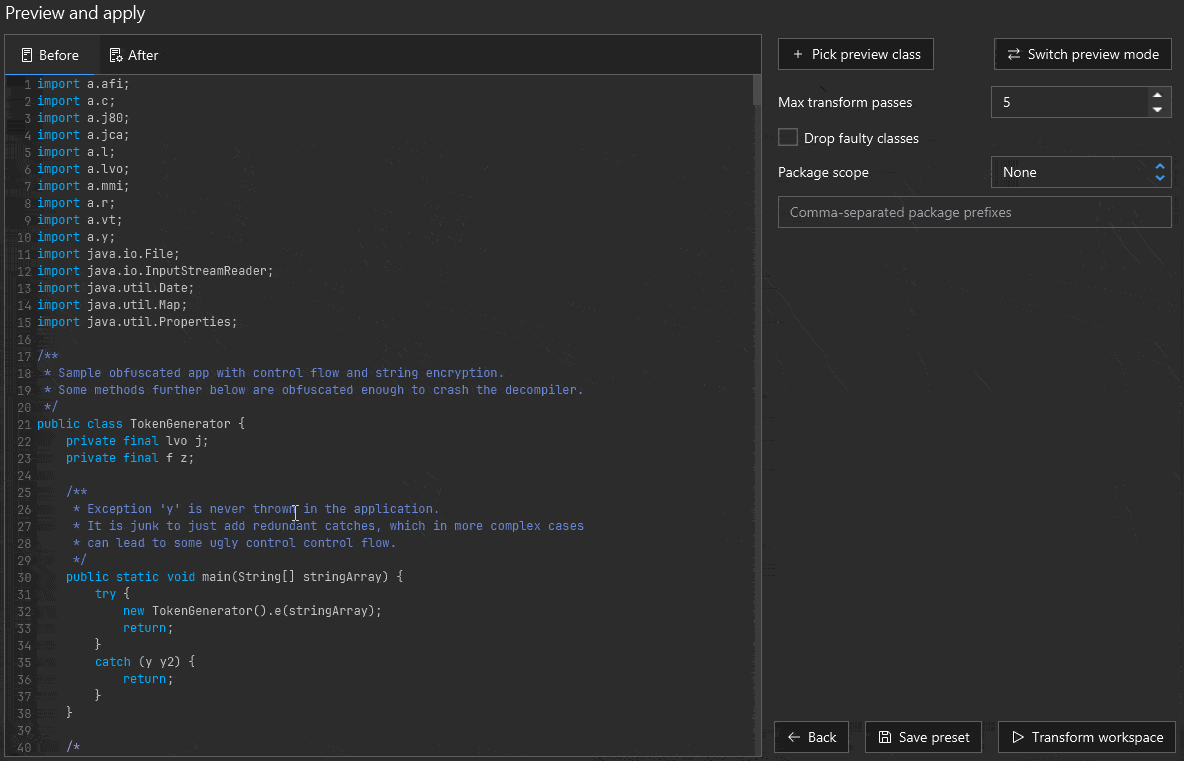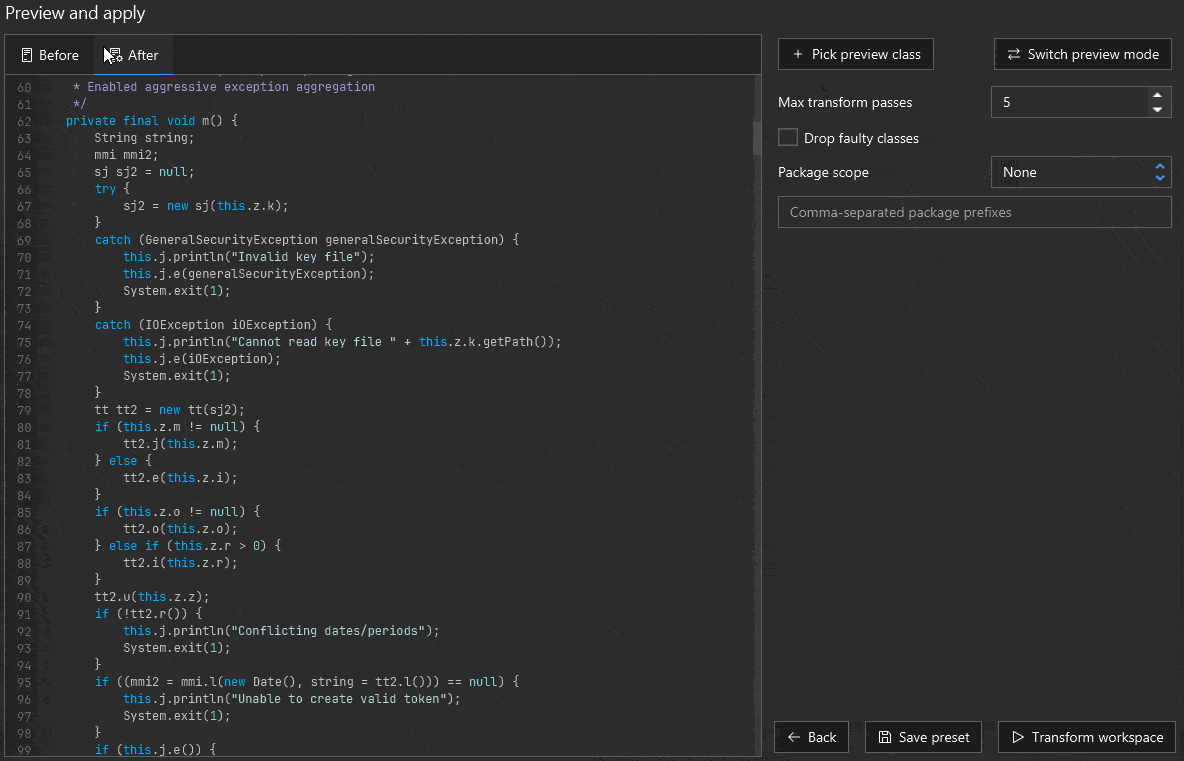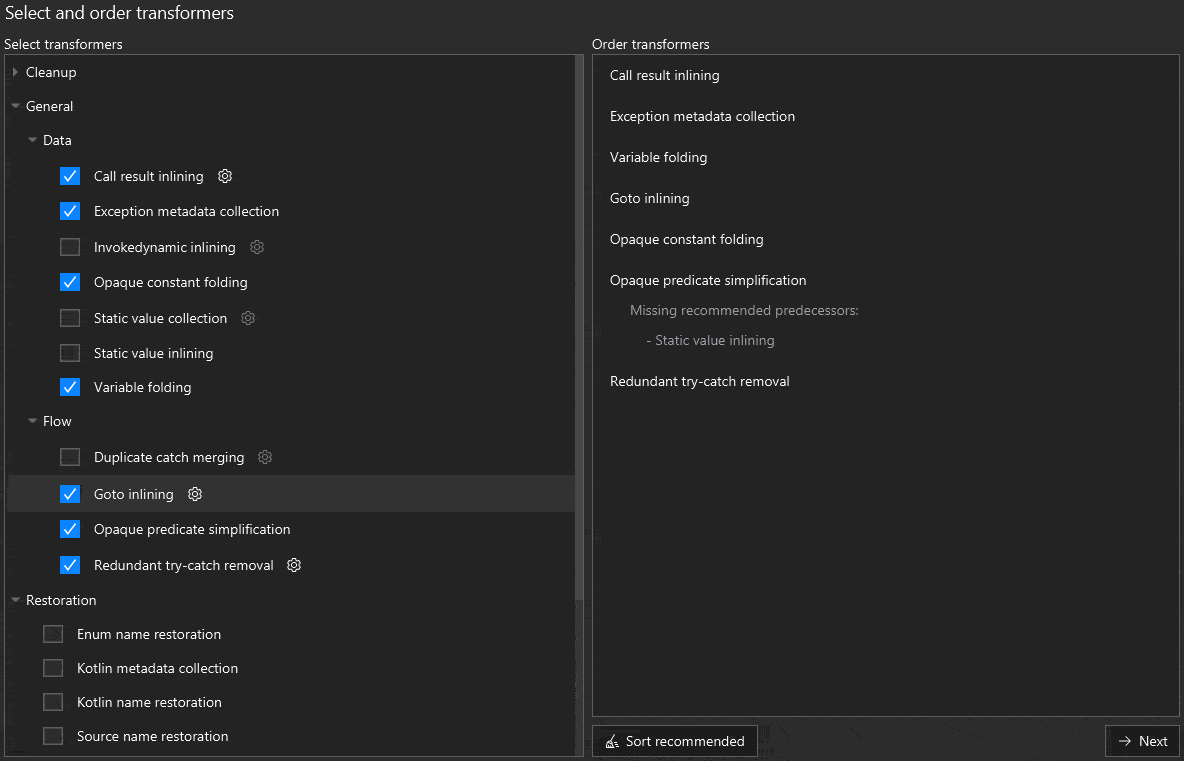
Recaf bietet eine Vielzahl von Werkzeugen, um die Arbeit mit obfuskiertem Code so einfach wie möglich zu gestalten. Das Umbenennen von Bezeichnern, die Verschlüsselung numerischer und String-Konstanten und sogar die Obfuskation des Kontrollflusses lassen sich mühelos überwinden.
Automatisieren Sie Analyse- und Reverse-Engineering-Workflows mit Skripten und Plugins
Recaf stellt seine gesamte Funktionalität über modulare APIs bereit. Sie können ein Skript schreiben, um einen Workflow zu automatisieren, und es dann über die CLI immer wieder ausführen. 
 col-e/recaf







