
 #1
Tools zum Dekompilieren, Disassemblieren und Verstehen von Malware-Interna und komplexen Binärdateien.
Kitploit empfohlen

 dnspyex/dnspy
Inoffizielle Wiederbelebung des bekannten .NET-Debuggers und Assembly-Editors dnSpy
 sensepost/objection
Frida-betriebenes Runtime-Mobile-Exploration-Toolkit zur Überprüfung der Sicherheit von iOS- und Android-Apps. SSL Pinning umgehen, Keychains…
 cheat-engine/cheat-engine
Cheat Engine. Eine auf Modding ausgerichtete Entwicklungsumgebung.
 wtsxdev/reverse-engineering
Liste großartiger Reverse-Engineering-Ressourcen
 mandiant/flare-vm
Eine Sammlung von Software-Installationsskripten für Windows-Systeme, die es Ihnen ermöglicht, eine Reverse-Engineering-Umgebung auf einer VM einfach…
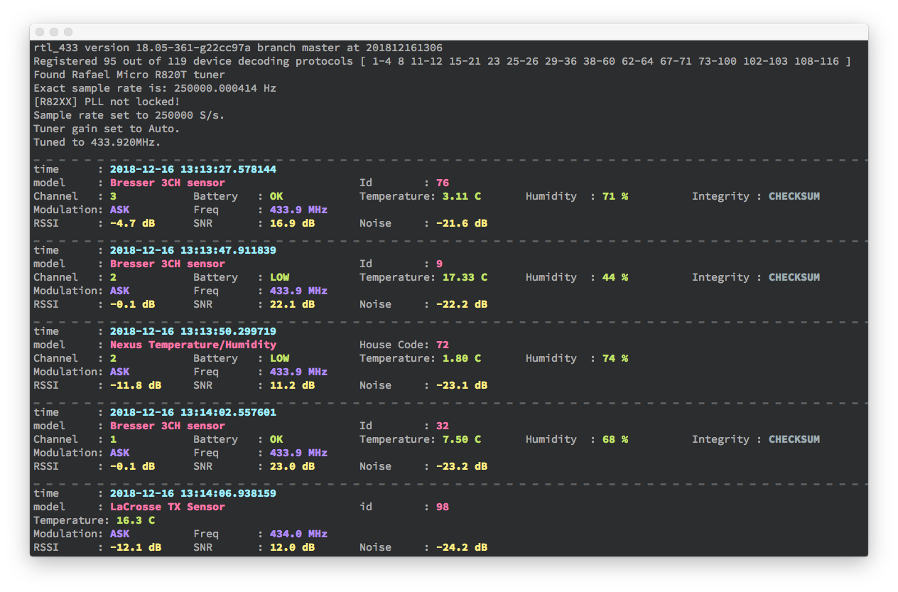 merbanan/rtl_433
Programm zum Dekodieren von Funkübertragungen von Geräten in den ISM-Bändern (und anderen Frequenzen)
 majd/ipatool
Kommandozeilen-Tool, mit dem du im App Store nach iOS-, iPadOS-, tvOS-, watchOS-, visionOS- und macOS-Apps suchen und .ipa- oder…
 blackarch/blackarch
Eine auf ArchLinux basierende Distribution für Penetrationstester und Sicherheitsforscher.
 yaklang/yakit
All-in-one-Plattform für Penetrationstests mit MITM-Proxy, Web-Fuzzer, Reverse-Connection-Handler und Plugin-System für automatisierte…
 mrexodia/ida-pro-mcp
KI-gestützter Reverse-Engineering-Assistent, der IDA Pro über MCP mit Sprachmodellen verbindet.
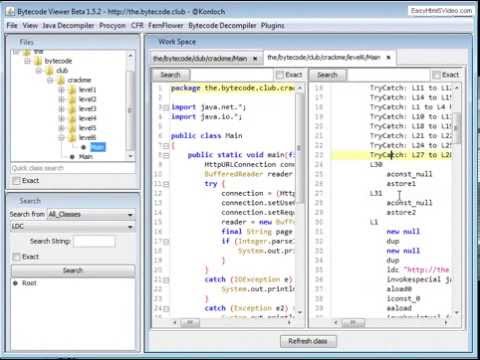 konloch/bytecode-viewer
Eine Java 8+ Jar & Android APK Reverse-Engineering-Suite (Decompiler, Editor, Debugger & Mehr)
 alonemonkey/frida-ios-dump
Extracts decrypted IPA files from jailbroken iOS devices using Frida for reverse engineering, security analysis, and mobile app pentesting.
 kevoreilly/capev2
Malware-Konfiguration und Payload-Extraktion
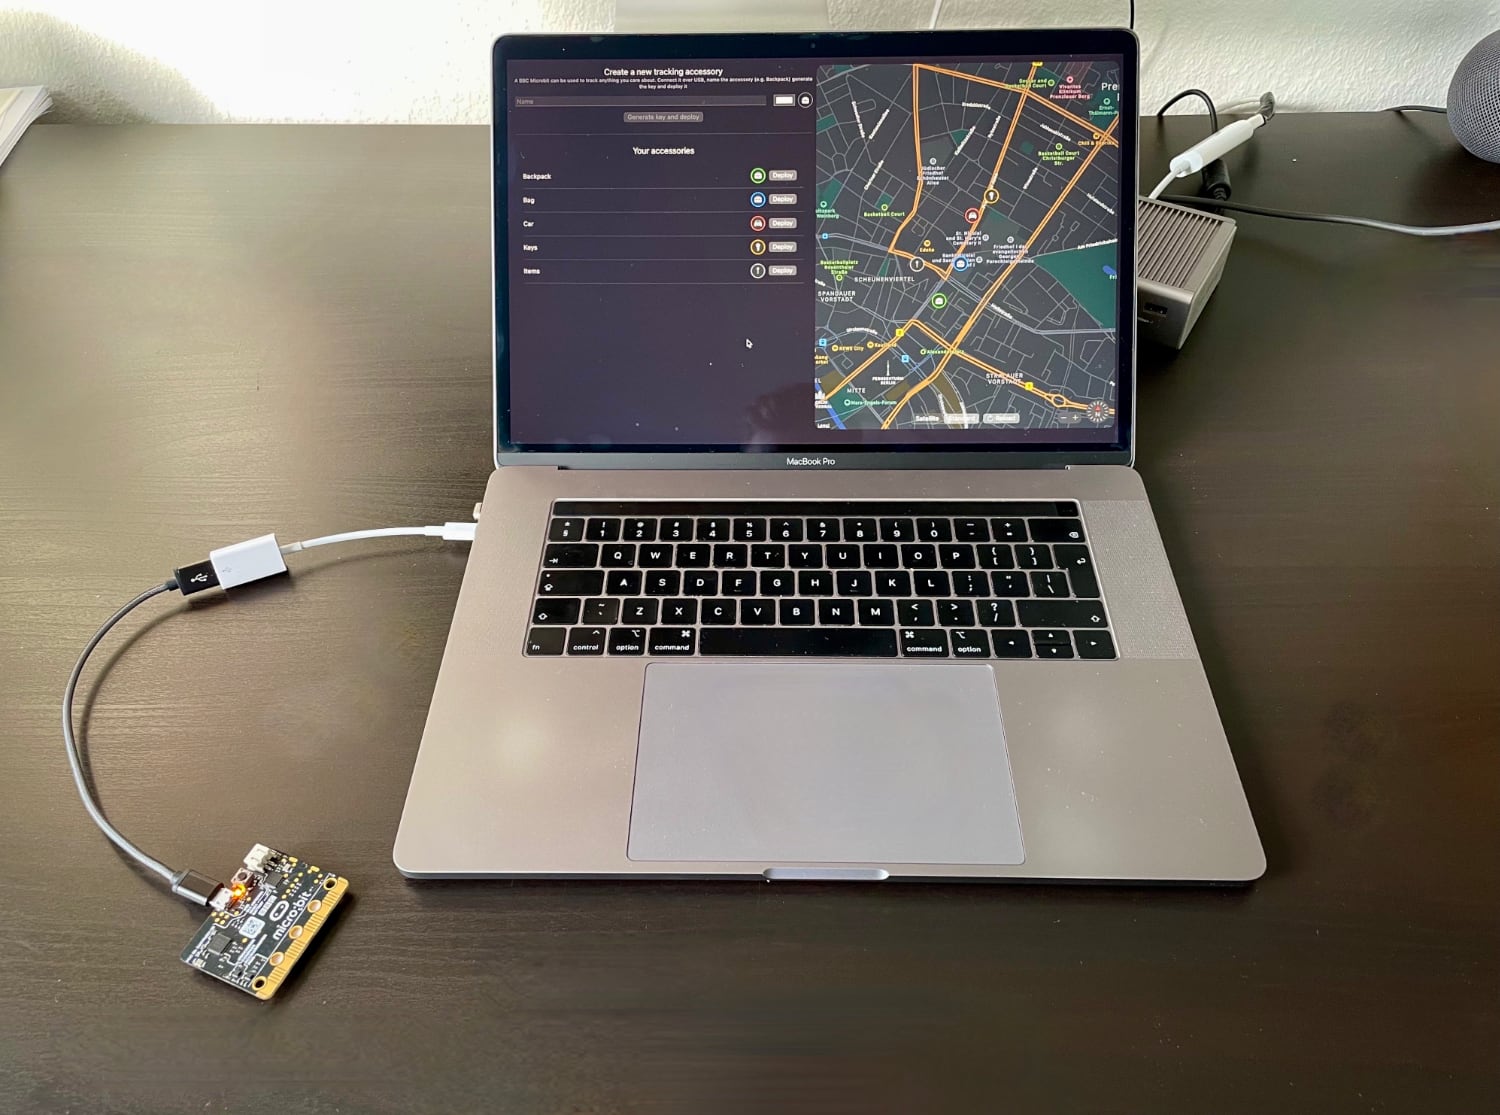 seemoo-lab/openhaystack
Build your own 'AirTags' 🏷 today! Framework for tracking personal Bluetooth devices via Apple's massive Find My network.
 bmax121/apatch
Das Patchen des Android-Kernels und des Android-Systems
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 pxb1988/dex2jar
Werkzeuge für die Arbeit mit android .dex- und java .class-Dateien








