
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

··Feeds·Kontakt·Datenschutz·© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Remote-Access-Trojaner

Frameworks für RAT-Analyse, Erkennungssignaturen, Verhaltensanalyse und Forschung.

Kitploit empfohlen
Top-Tools

10 ausgewählt
emp3r0r preview#3

emp3r0r

GitHubjm33-m0/emp3r0r
1.7kvor 1 Tag
merlin preview#4

merlin

GitHubne0nd0g/merlin
5.6kvor 1 Jahr
sliver preview#5

sliver

GitHubbishopfox/sliver
11.7kvor 4 Tagen
Mythic preview#6

Mythic

GitHubits-a-feature/mythic
4.7kvor 23 Tagen
Empire preview#8

Empire

GitHubbc-security/empire
5.2kvor 22 Tagen
metasploit-framework preview#9

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kvor 6h 46m
kubesploit preview#10

kubesploit

GitHubcyberark/kubesploit
1.2kvor 1 Jahr
AdaptixC2 preview#12

AdaptixC2

GitHubadaptix-framework/adaptixc2
3.5kvor 5 Tagen
chisel preview#13

chisel

GitHubjpillora/chisel
16.4kvor 29 Tagen
ligolo-ng preview#14

ligolo-ng

GitHubnicocha30/ligolo-ng
4.8kvor 5 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
148 Ergebnisse
pyFUD preview

pyFUD

GitHubmachine1337/pyfud

PLATTFORMÜBERGREIFENDER TROJANER FÜR FERNZUGRIFF (RAT)
payload-generationpersistence-mechanismspost-exploitation+3
118vor 1 Jahr
dnschan preview

dnschan

GitHubrwhitcroft/dnschan

Ein Remote-Access-Trojaner über DNS
data-exfiltrationcommand-and-controlred-teaming+3
98vor 10 Jahren
NTP_Trojan preview

NTP_Trojan

GitHubahhh/ntp_trojan

Reverse NTP-Trojaner für Fernzugriff in Python, für Penetrationstester
post-exploitationpenetration-testingcommand-and-control+3
62vor 10 Jahren
Coldroot preview

Coldroot

GitHubxlinshan/coldroot

Mac OS Trojaner (RAT) mit Liebe gemacht <3
exploitationpost-exploitationpenetration-testing+4
90vor 10 Jahren
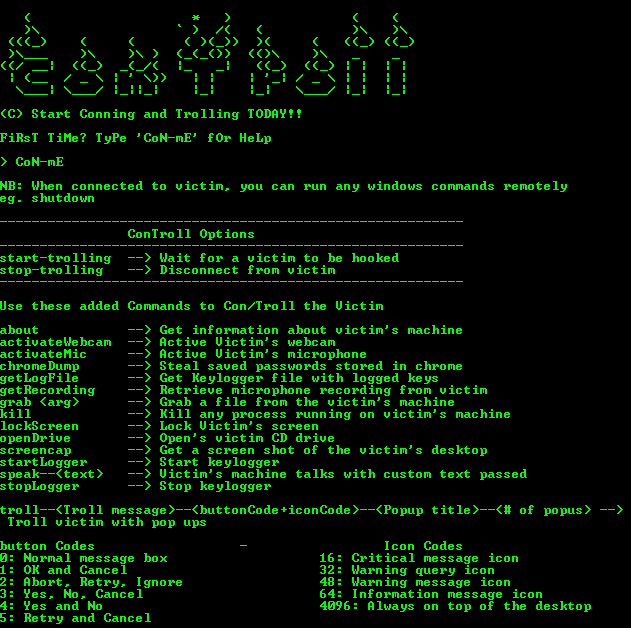
ConTroll_Remote_Access_Trojan preview

ConTroll_Remote_Access_Trojan

GitHublithium876/controll_remote_access_trojan

Erstellt einen SEHR EINFACHEN Trojaner für den Fernzugriff, der administrative Kontrolle über jede Windows-Maschine herstellt, die er kompromittiert.
privilege-escalationpersistence-mechanismsinformation-gathering+7
102vor 8 Jahren
rat-shell preview

rat-shell

GitHubstphivos/rat-shell

Windows-Remote-Access-Trojaner (RAT)
post-exploitationpenetration-testingcommand-and-control+3
89vor 10 Jahren
Umbra preview

Umbra

GitHubh3xduck/umbra

Ein LKM-Rootkit, das auf 4.x- und 5.x-Kernelversionen abzielt und eine Hintertür öffnet, die eine Reverse Shell zu einem entfernten Host starten,…
privilege-escalationencryption-decryption-toolspersistence-mechanisms+6
136vor 5 Jahren
MicroTrick preview

MicroTrick

GitHubdigiprosec/microtrick

Eigenständiger Python-PoC, der die MikroTrick-SSH-Kette (CVE-2026-86060, CVE-2026-67279) ausnutzt, um unauthentifizierten vollständigen Admin-Zugriff…
embedded-systems-securityprivilege-escalationiot-security+7
52vor 7 Tagen
BetterRAT preview

BetterRAT

GitHubmwsrc/betterrat

Besserer Remote Access Trojan

persistence-mechanismslateral-movementdata-exfiltration+5
53vor 9 Jahren
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Modernes PIC-Implant für Windows (64 & 32 Bit)

shellcodepost-exploitationcommand-and-control+4
105vor 1 Jahr
zoshrinkC2 preview

zoshrinkC2

GitHubdemon-i386/zoshrinkc2

Gezielte DNS-over-HTTPS-Malware (läuft nur einmal)

payload-generationids-ips-evasioncryptography+3
97vor 3 Jahren
backcookie preview

backcookie

GitHubjofpin/backcookie

Kleine Hintertür mittels Cookie.

payload-generationweb-application-exploitationpenetration-testing+3
64vor 9 Jahren
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.

privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
57vor 19 Tagen
ZeroRAT preview

ZeroRAT

GitHub5alt/zerorat

ZeroRAT ist ein Einzeiler-Fernsteuerungstool für Windows.

privilege-escalationpayload-generationpersistence-mechanisms+9
63vor 10 Jahren
RendezvousRAT preview

RendezvousRAT

GitHubrvrsh3ll/rendezvousrat

Self-heilender RAT, der libp2p nutzt
post-exploitationcommand-and-controlred-teaming+1
88vor 5 Jahren
njRAT-0.7d-Stub-CSharp preview

njRAT-0.7d-Stub-CSharp

GitHubnyan-x-cat/njrat-0.7d-stub-csharp

njRAT C# Stub – Für PowerShell korrigiert
payload-generationpersistence-mechanismsexploitation+5
57vor 7 Jahren
netrat preview

netrat

GitHubroccomuso/netrat

Verdammt einfacher plattformübergreifender Node.js-RAT-Generator.
payload-generationexploitationcommand-and-control+1
32vor 5 Jahren
Orwell-RAT-and-Botnet preview

Orwell-RAT-and-Botnet

GitHubcorrecthorsebatterystaple-sudo/orwell-rat-and-botnet

Orwell ist ein RAT und Botnet, der als ein Trio von Programmen konzipiert ist.

payload-generationpost-exploitationcommand-and-control+2
31vor 9 Jahren
Zurück1…345…9Weiter







