
 #3
Frameworks für RAT-Analyse, Erkennungssignaturen, Verhaltensanalyse und Forschung.
Kitploit empfohlen

 bishopfox/sliver
Angreifer-Emulations-Framework
 deadexpl0it/cve-2026-78006-poc
POC für CVE-2026-78006 The Events Calendar <= 6.17.4 – Nicht authentifizierte PHP-Objektinjektion bis hin zur Remote-Code-Ausführung
 jpillora/chisel
Schneller TCP/UDP-Tunnel über HTTP mit SSH-Verschlüsselung, der Reverse-Port-Forwarding, SOCKS5-Proxy und Client-Authentifizierung für sichere…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 user696/mrrat
:mouse: Dies ist ein plattformübergreifender Remote-Access-Trojaner (RAT) für Python 2.x
 machine1337/telegramrat
Plattformübergreifender Telegram-basierter RAT, der über Telegram kommuniziert, um Netzwerkbeschränkungen zu umgehen.
 grisuno/lazyown
Red-Team-Framework und Multi-Operator-C2-Plattform mit KI-Agenten, malleable Implants, Rootkits, Phishing-Engine und 741 CLI-Befehlen, die die…
 its-a-feature/mythic
Ein kollaboratives, plattformübergreifendes Red-Teaming-Framework
 rapid7/metasploit-framework
Open-Source-Exploitation-Framework mit modularem Payload-, Encoder- und Hilfssystem für Penetrationstests, Schwachstellenvalidierung und…
 gsoffmarket/malvinci
Dieses einfache, aber leistungsstarke Skript führt eine neue Art von Malware ein, die die Firewall deaktiviert, einen HTTP-Server startet, dessen…
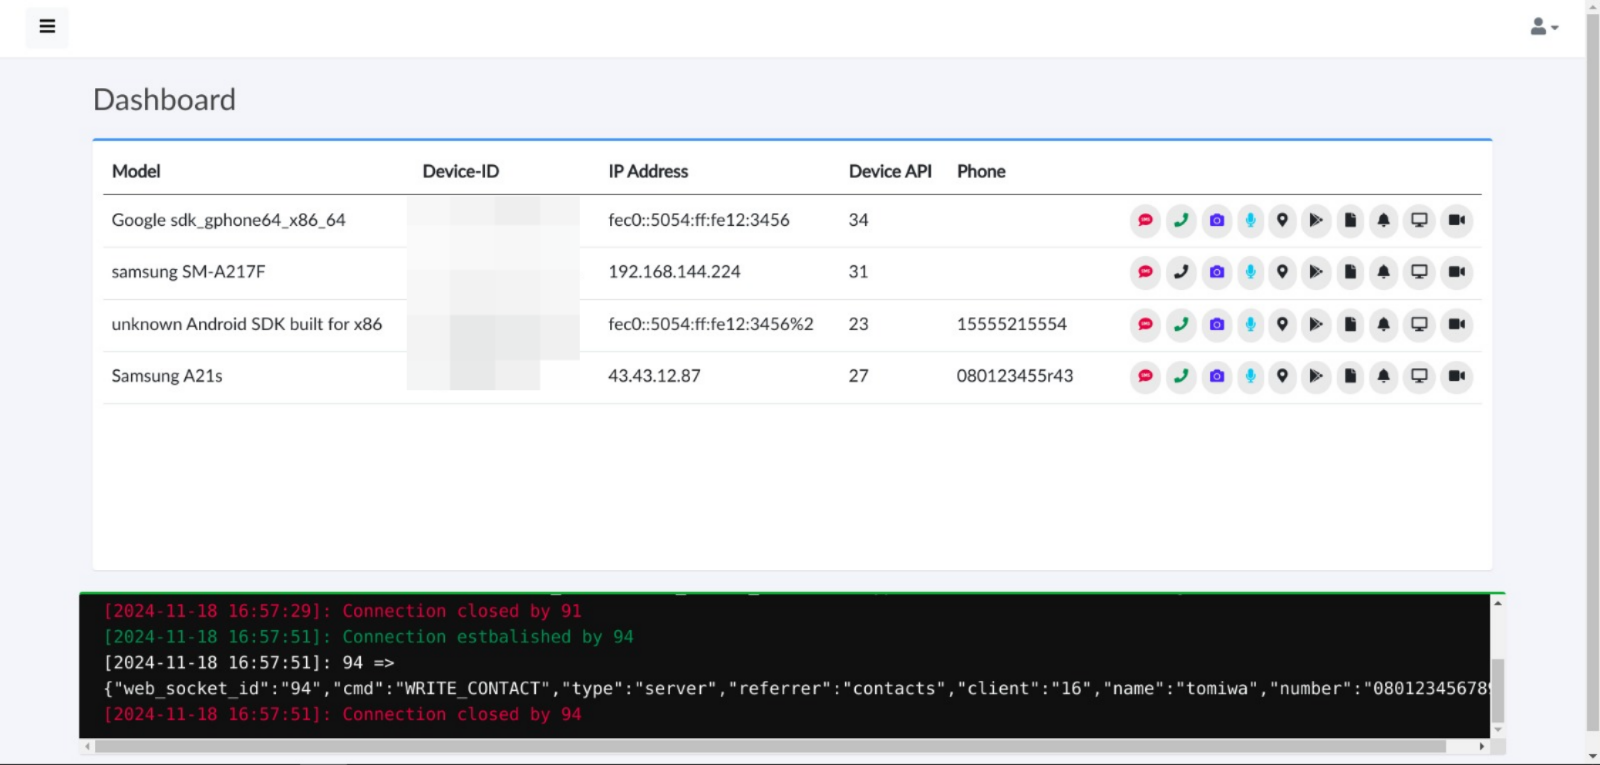 tomiwa-ot/moukthar
Android-Fernverwaltungstool
 qwqdanchun/dcrat
Ein einfaches Remote-Tool in C#.
 mwsrc/betterrat
Besserer Remote Access Trojan
 fortra/impacket
Python-Bibliothek für die Manipulation von Netzwerkprotokollen auf niedriger Ebene, mit Implementierungen von SMB, MSRPC, Kerberos und WMI sowie…
 cryst4linqq/turkorat
Vollständig unerkannter Grabber (sammelt Wallets, Passwörter, Cookies, modifiziert Discord-Client usw.)
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 nicocha30/ligolo-ng
Ein fortschrittliches, aber dennoch einfaches Tunnel-/Pivotierungstool, das eine TUN-Schnittstelle verwendet.
 maorbuskila/windows-x64-rat
Remote Access Trojan (RAT) für Windows x64 unter Verwendung einer Kombination aus der Schwachstelle CVE-2023-38831 (WinRAR < 6.23 Schwachstelle) und…


