
 #3
Frameworks für RAT-Analyse, Erkennungssignaturen, Verhaltensanalyse und Forschung.
Kitploit empfohlen
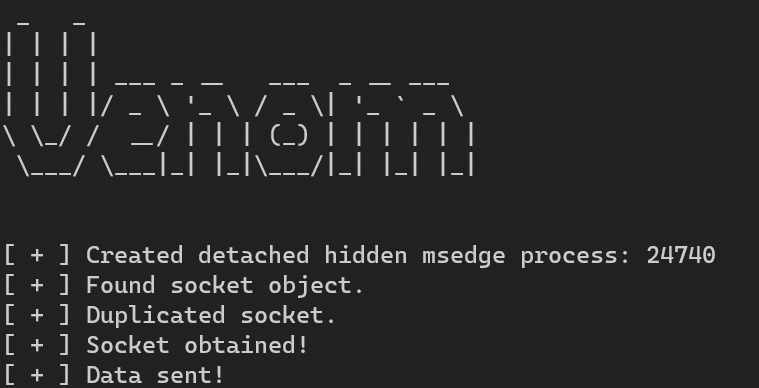
 idov31/venom
Venom ist eine Bibliothek, die dazu dient, ausweichende Kommunikation mithilfe gestohlener Browser-Sockets durchzuführen.
 m4sc3r4n0/spyrat
Python Remote Access Trojan
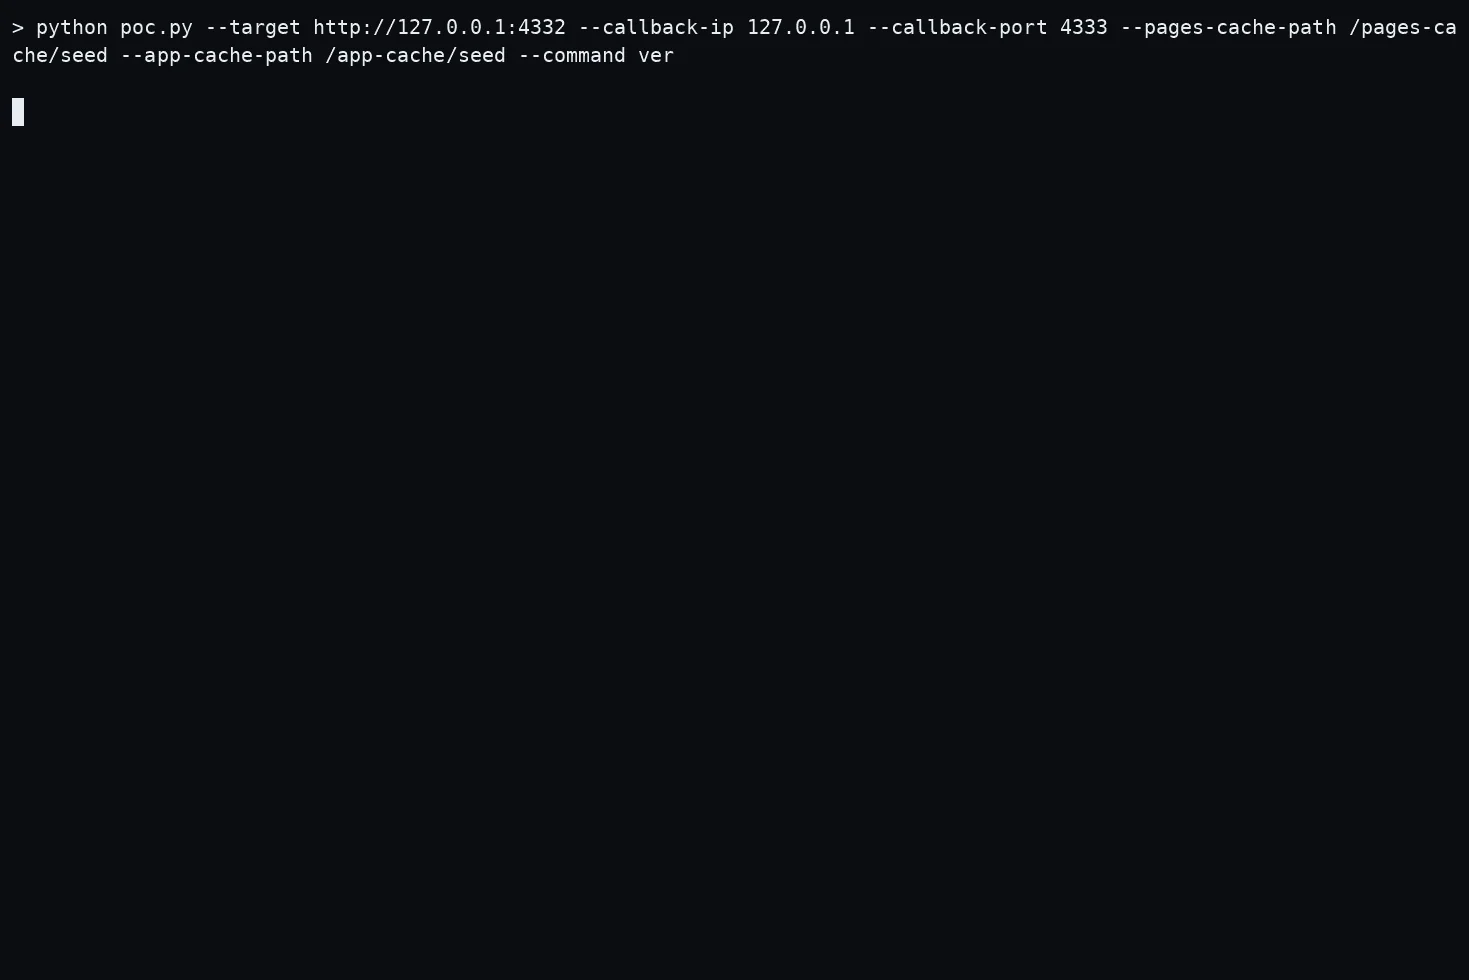 rafabd1/cve-2026-75604-poc
Proof-of-concept exploit for CVE-2026-75604, an unauthenticated remote code execution in Windows-hosted Next.js apps, with callback-based command…
 igh0st/gh0st3.6_src
Quellcode eines Remote Access Trojans (RAT) zum Erlernen von C2-Kommunikation, Payload-Zustellung und Post-Exploitation-Techniken in…
 hackerhouse-opensource/backdoors
Tools zur Aufrechterhaltung des Zugriffs auf Systeme und Proof-of-Concept-Demonstrationen.
 rainkin1993/remote-access-trojan-database
Eine Datenbank von RATs, die aus dem Internet gesammelt wurden
 ilikenwf/darkagent
DarkAgent Remote-Administrationstool (RAT) von DragonHunter
 cryst4linqq/turkorat
Vollständig unerkannter Grabber (sammelt Wallets, Passwörter, Cookies, modifiziert Discord-Client usw.)
 de3vil/stealing
The SteaLinG ist ein Open-Source-Penetrationstest-Framework, das für Social Engineering entwickelt wurde.
 pr0xylife/qakbot
Threat-Intelligence- und Malware-Analyse-Repository mit Fokus auf einen Banking-Trojaner und ein Botnetz, mit IOCs, C2-Indikatoren und…
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode ist ein Sicherheitsforschungsprojekt, das eine verdeckte Technik demonstriert, mit der ausführbare Dateien in Pixeldaten kodiert…
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Behoben
 iss4cf0ng/duplexspycs
Ein quelloffenes, C#-basiertes Remote-Administrationstool (RAT), das die vollständige Kontrolle über einen entfernten Windows-Rechner ermöglicht und…
 ahhh/reverse_https_bot
Ein Python-basierter HTTPS-Remote-Access-Trojaner für Penetrationstests
 abhishekkr/n00brat
Remote-Administrations-Toolkit (oder Trojaner) für POSiX-Systeme (Linux/Unix), das als Webdienst fungiert.
 parsingteam/teleshadow2
TeleShadow - Telegram Desktop Sitzungsdieb (Windows)
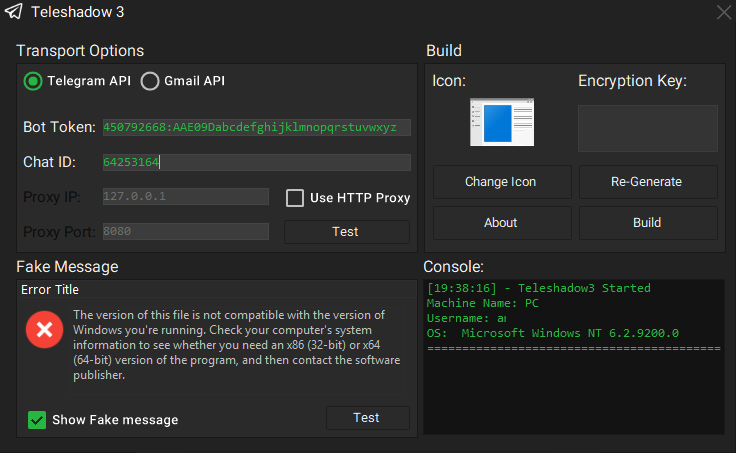 eternalc0der/teleshadow3
Telegram Desktop Sitzungsdieb
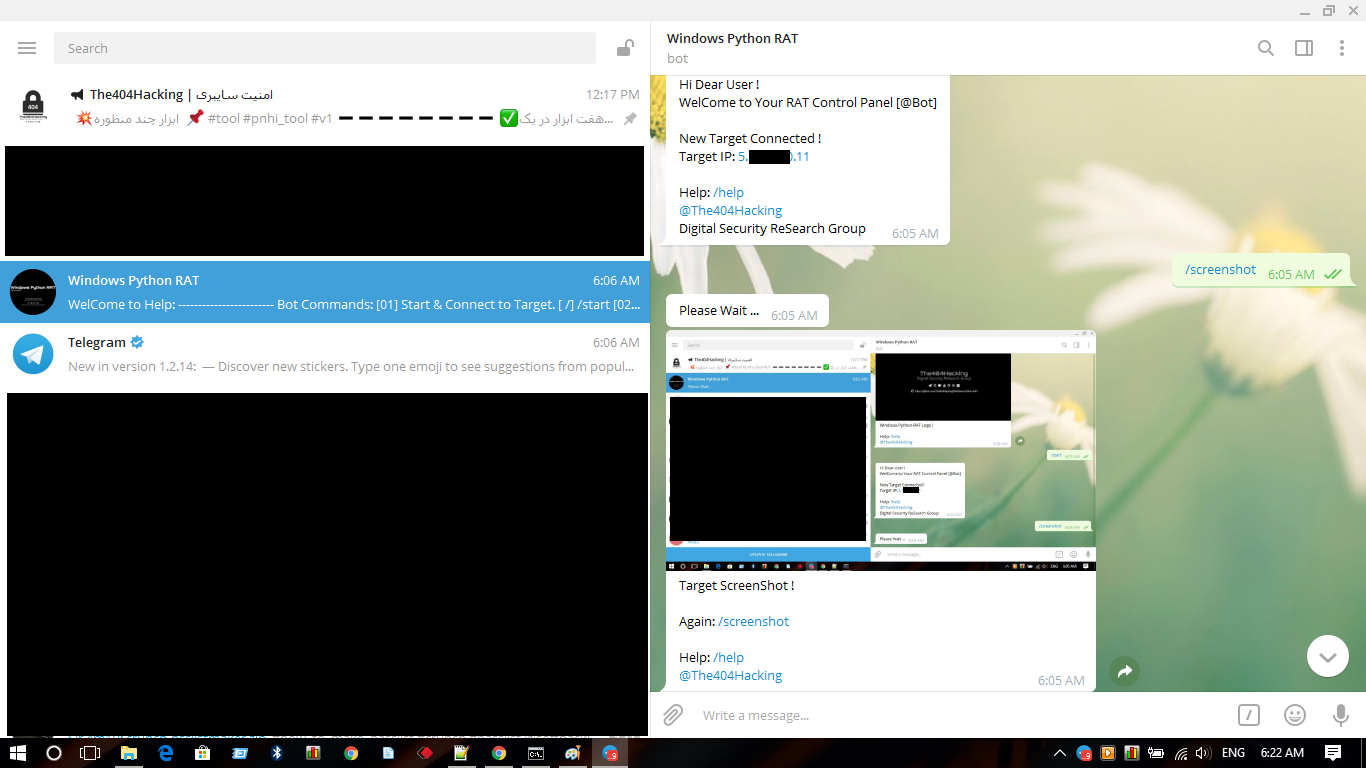 the404hacking/windows-python-rat
Ein neues Remote-Administrator-Tool [RAT] für Microsoft Windows mit Python von Sir.4m1R.








