joelgmsec/invoke-dnsteal
DNS-Daten-Exfiltrator, der Payloads über UDP/TCP mit konfigurierbarer Abfragegröße, zufälliger Verzögerung und zufälligen Domänen sendet, um bei Red-Team-Operationen der Erkennung zu entgehen.

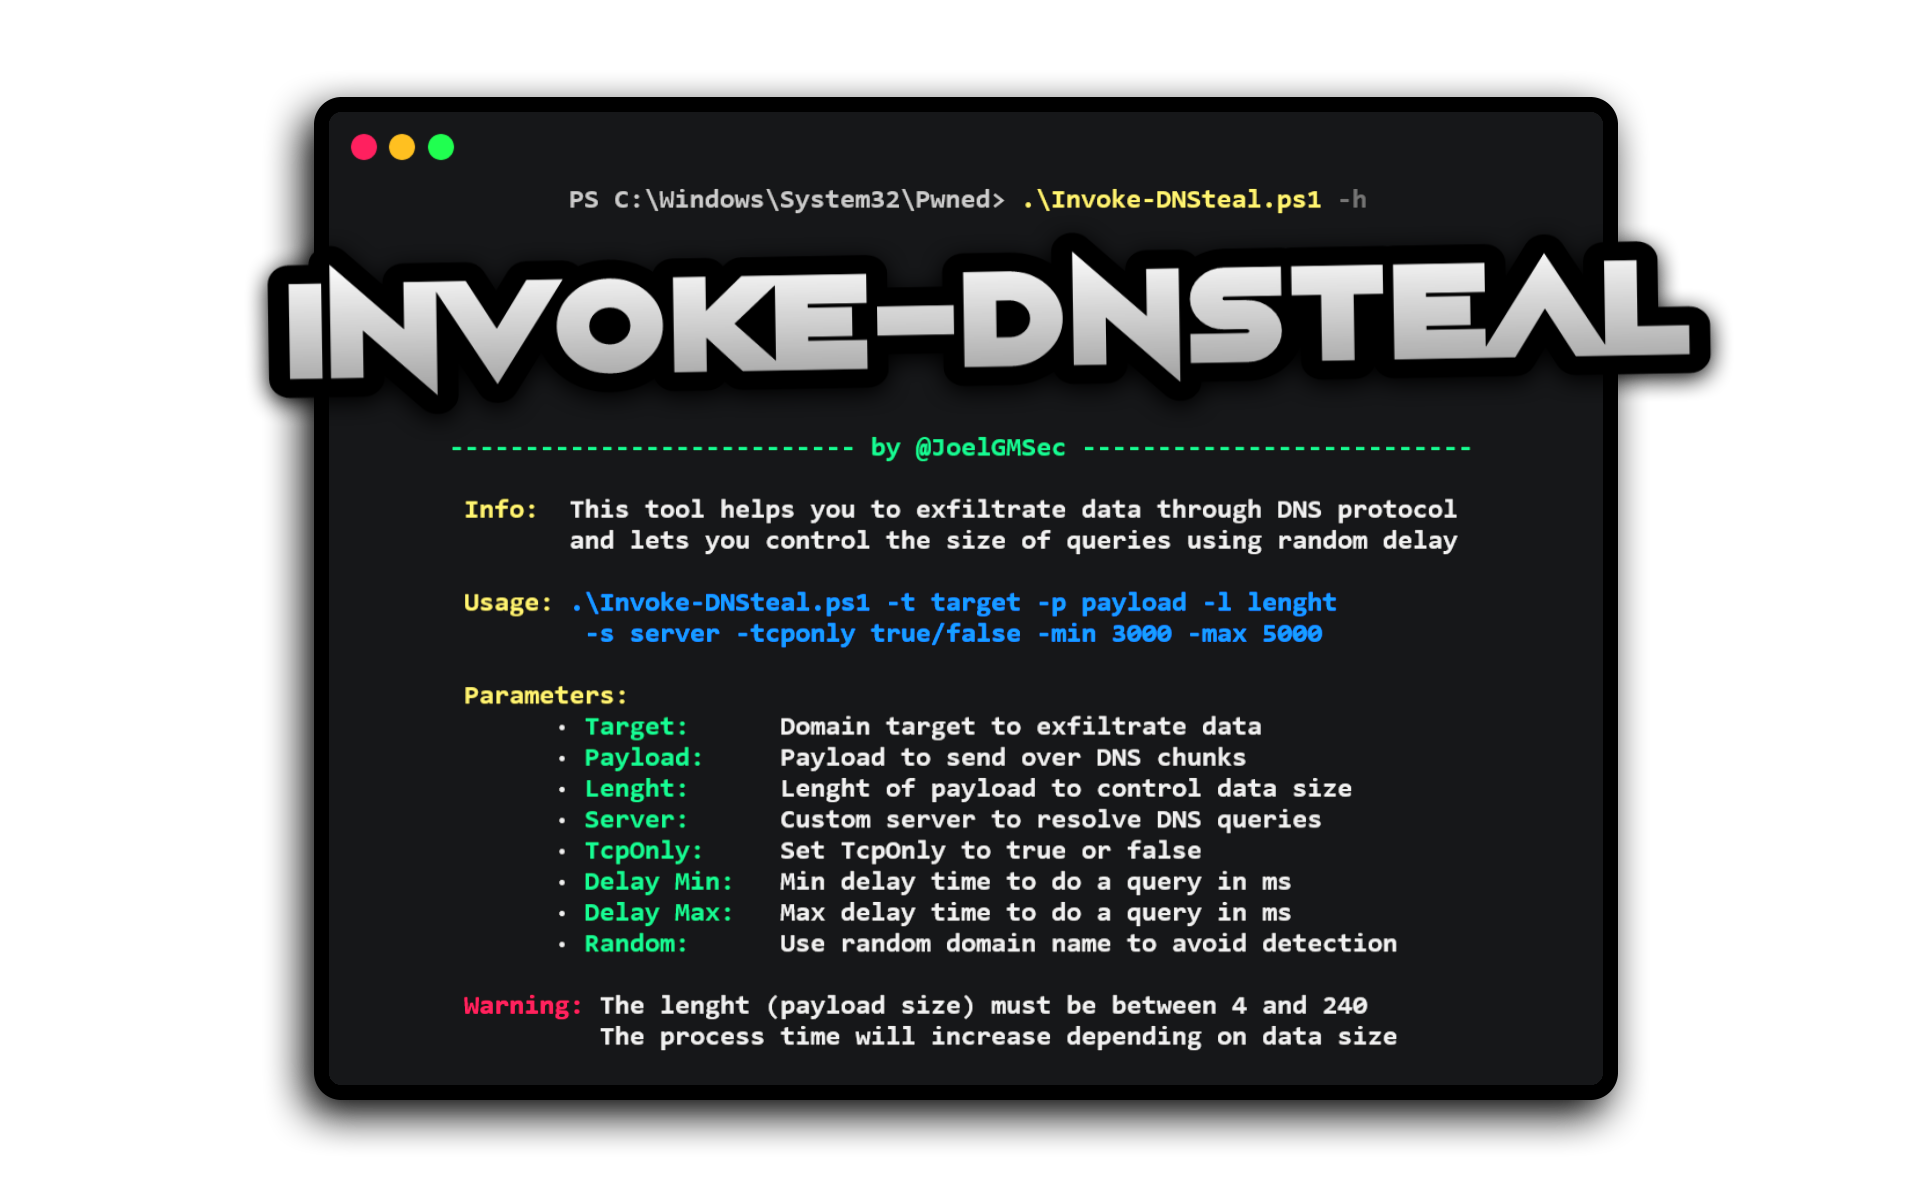
Invoke-DNSteal ist ein einfacher und anpassbarer DNS-Datenexfiltrator.
Dieses Tool hilft dir, Daten über das DNS-Protokoll via UDP und TCP zu exfiltrieren und ermöglicht dir die Kontrolle über die Größe der Abfragen mittels zufälliger Verzögerung. Außerdem kannst du Erkennungen umgehen, indem du bei jeder Abfrage zufällige Domains verwendest. Du kannst es sowohl lokal als auch remote zur Datenübertragung nutzen.
Es wird empfohlen, das vollständige Repository zu klonen oder die ZIP-Datei herunterzuladen. Dies kannst du mit folgendem Befehl tun:
git clone https://github.com/JoelGMSec/Invoke-DNSteal.git
.\Invoke-DNSteal.ps1 -h

  ___                 _              ____  _   _ ____  _             _
 |_ _|_ __ _   __ __ | | __ __      |  _ \| \ | / ___|| |__ __  __ _| |
  | || '_ \ \ / / _ \| |/ / _ \_____| | | |  \| \___ \| __/ _ \/ _' | |
  | || | | \ V / (_) |   <  __/_____| |_| | |\  |___) | ||  __/ (_| | |
 |___|_| |_|\_/ \___/|_|\_\___|     |____/|_| \_|____/ \__\___|\__,_|_|

  --------------------------- by @JoelGMSec --------------------------

 Info:  This tool helps you to exfiltrate data through DNS protocol
        and lets you control the size of queries using random delay

 Usage: .\Invoke-DNSteal.ps1 -t target -p payload -l length
         -s server -tcponly true/false -min 3000 -max 5000

 Parameters:
       · Target:      Domain target to exfiltrate data
       · Payload:     Payload to send over DNS chunks
       · Length:      Length of payload to control data size
       · Server:      Custom server to resolve DNS queries
       · TcpOnly:     Set TcpOnly to true or false
       · Delay Min:   Min delay time to do a query in ms
       · Delay Max:   Max delay time to do a query in ms
       · Random:      Use random domain name to avoid detection

 Warning: The length (payload size) must be between 4 and 240
          The process time will increase depending on data size
https://darkbyte.net/exfiltrando-informacion-por-dns-con-invoke-dnsteal
Dieses Projekt ist unter der GNU 3.0-Lizenz lizenziert – weitere Details findest du in der LICENSE-Datei.
Dieses Skript wurde von Grund auf von Joel Gámez Molina // @JoelGMSec erstellt und entworfen.
Besonderer Dank gilt @3v4si0n für die DNS-over-TCP-Implementierung sowie einige allgemeine Python-Code-Teile.
Diese Software bietet keinerlei Garantie. Ihre Nutzung ist ausschließlich für Bildungsumgebungen und / oder Sicherheitsaudits mit entsprechender Zustimmung des Kunden bestimmt. Ich übernehme keine Verantwortung für Missbrauch oder daraus resultierende Schäden.
Für weitere Informationen findest du mich auf Twitter unter @JoelGMSec und auf meinem Blog darkbyte.net.
Du kannst meine Arbeit unterstützen, indem du mir einen Kaffee kaufst: