

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
LOLSpoof — Eine interaktive Shell zum Spoofen der Befehlszeile einiger LOLBins | Kitploit

Tools/GitHubGitHub/itaymigdal/lolspoof
DefensivwerkzeugePrivilege EscalationPost-ExploitationPenetrationstestsCommand and ControlRed Teaming
GitHubitaymigdal/lolspoof

LOLSpoof

Eine interaktive Shell zum Spoofen der Befehlszeile einiger LOLBins

Repository anzeigen
1882292vor 2 JahrenVon Kitploit geprüft
Teilen

LOLSpoof

LOLSpoof ist ein interaktives Shell-Programm, das automatisch die Befehlszeilenargumente des gestarteten Prozesses fälscht. Rufen Sie einfach Ihre verdächtig aussehende Befehlszeile LOLBin auf (z. B. powershell -w hidden -enc ZwBlAHQALQBwAHIAbwBjAGUA....) und LOLSpoof stellt sicher, dass die Telemetrie der Prozesserstellung legitim und klar erscheint.
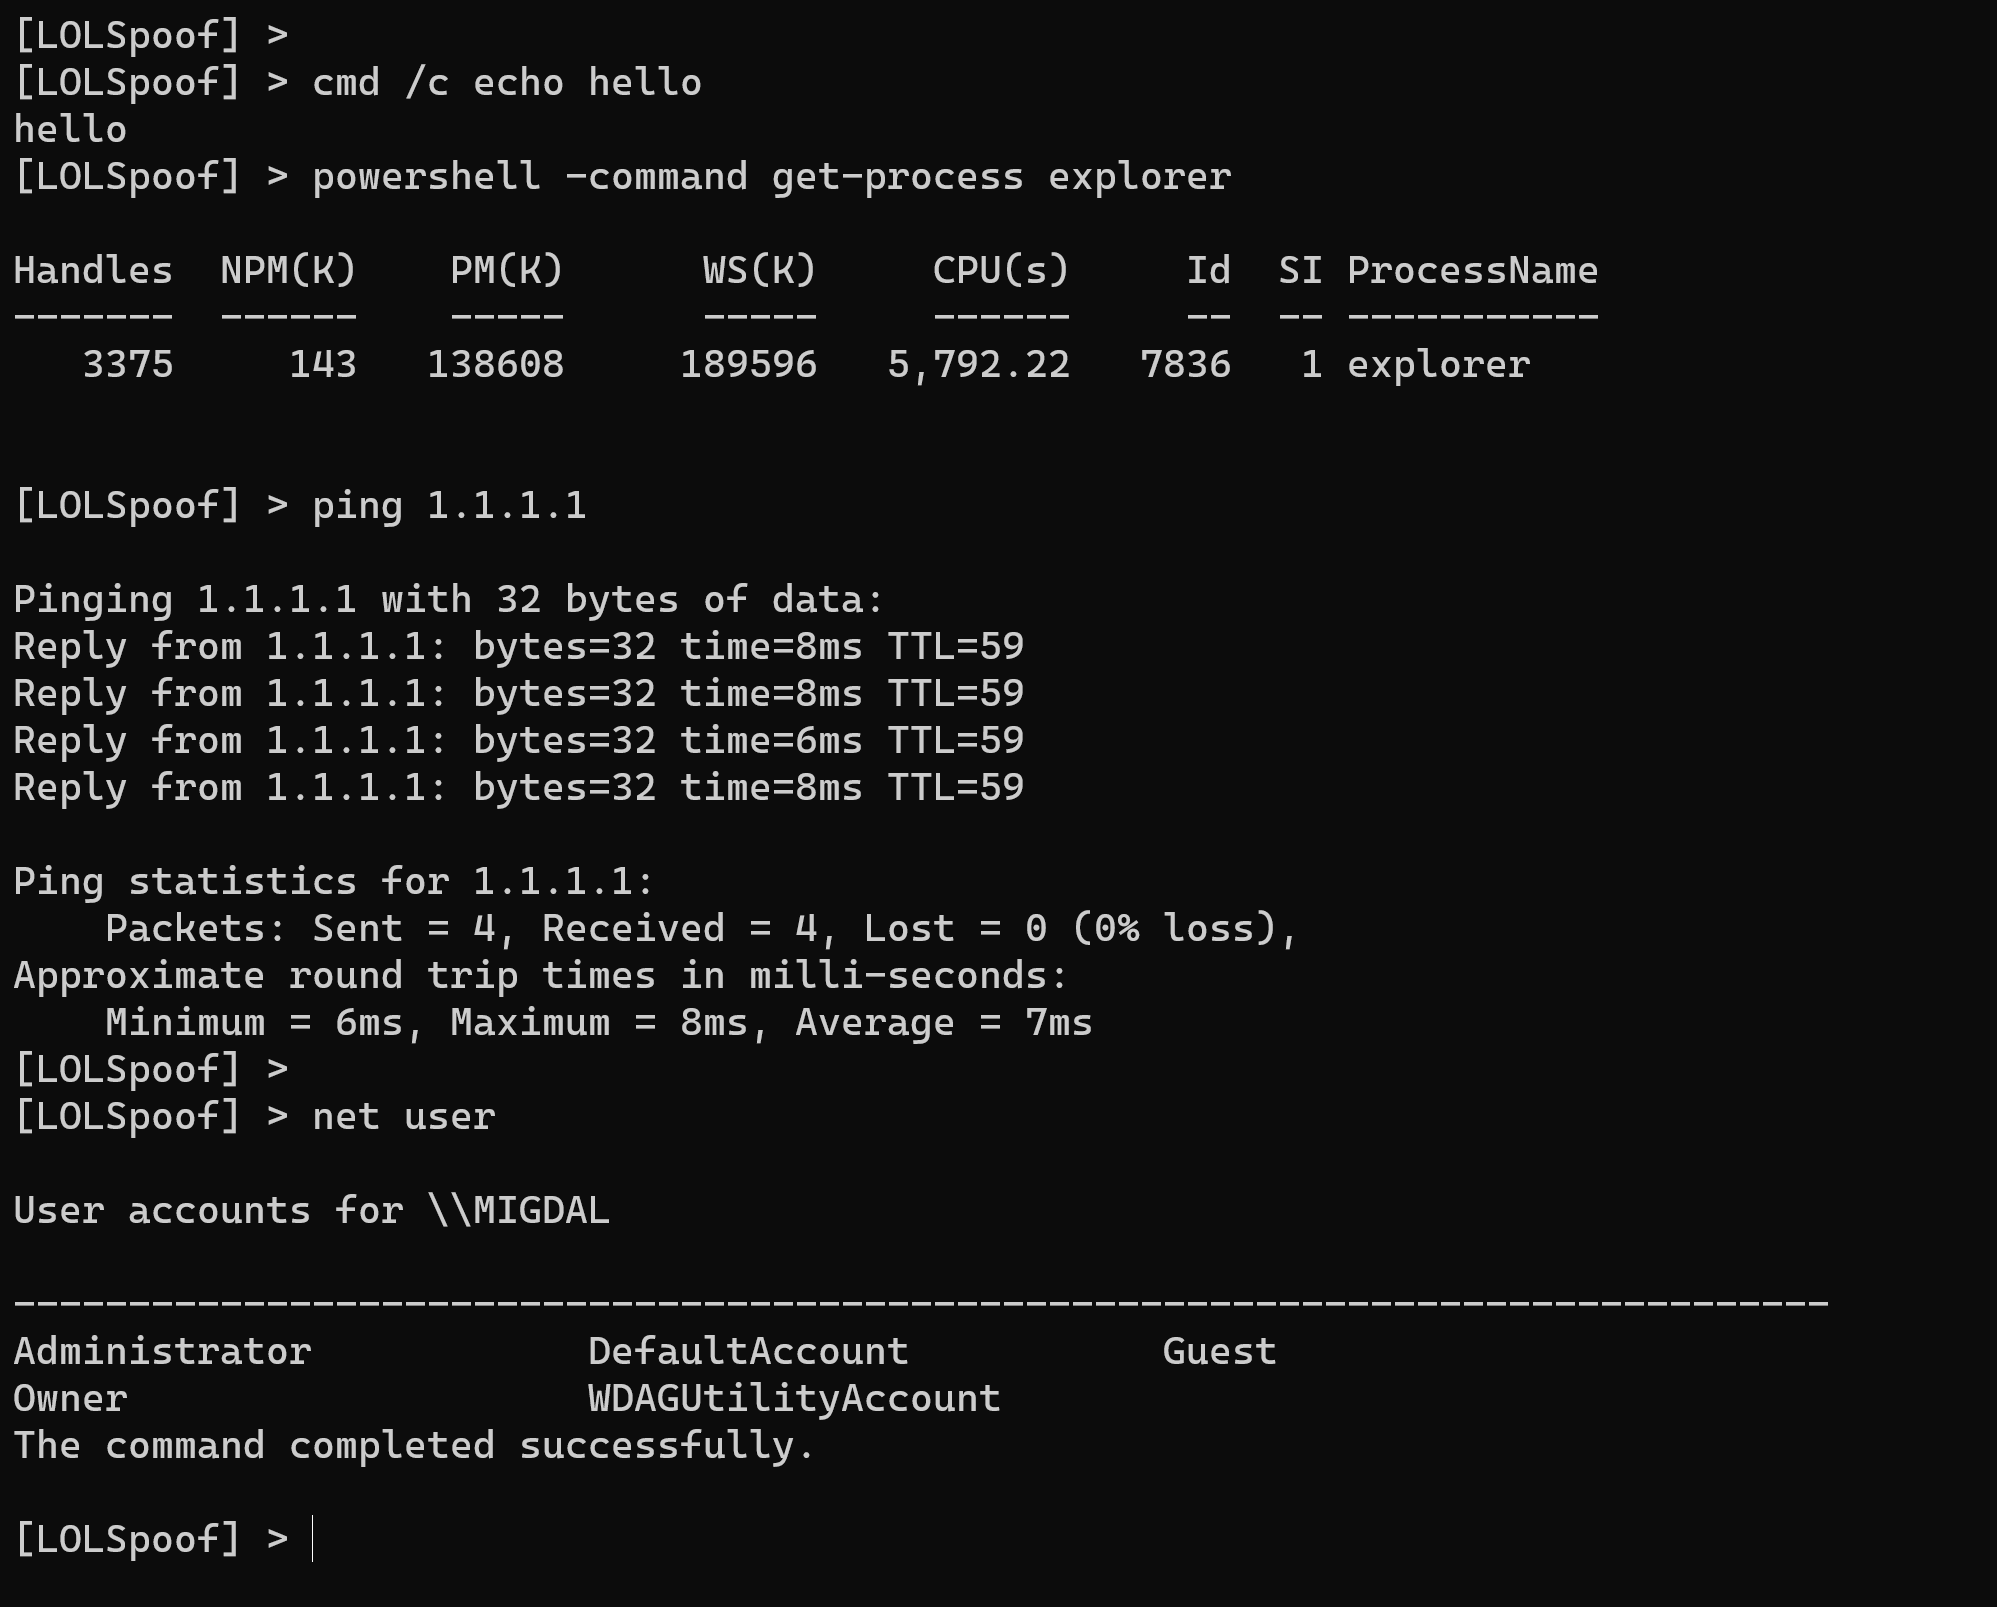
Nur für 64-Bit-LOLBins verwenden

Warum

Die Prozessbefehlszeile ist eine stark überwachte Telemetrie, die von AV/EDRs, SOC-Analysten oder Bedrohungsjägern gründlich geprüft wird.

Wie

  1. Bereitet die gefälschte Befehlszeile aus der echten vor: lolbin.exe " " * sizeof(real arguments)
  2. Startet diesen angehaltenen LOLBin mit der gefälschten Befehlszeile
  3. Ermittelt die Adresse des entfernten PEB
  4. Ermittelt die Adresse der RTL_USER_PROCESS_PARAMETERS-Struktur
  5. Ermittelt die Adresse des Unicode-Puffers der Befehlszeile
  6. Überschreibt die gefälschte Befehlszeile mit der echten
  7. Setzt den Hauptthread fort

Opsec-Überlegungen

Obwohl diese einfache Technik hilft, die Erkennung der Befehlszeile zu umgehen, kann sie andere verdächtige Telemetrie einführen:

  • Erstellung eines angehaltenen Prozesses
  • Der neue Prozess hat nachfolgende Leerzeichen (aber es ist wirklich einfach, stattdessen ein wiederholtes Zeichen oder sogar zufällige Daten zu verwenden)
  • Schreiben in den gestarteten Prozess mit WriteProcessMemory

Build

Erstellt mit Nim 1.6.12 (Kompilieren mit Nim 2.X führt zu Fehlern!)

nimble install winim

Bekanntes Problem

Programme, die zuvor gedruckte Konsolenmeldungen löschen oder ändern (z. B. timeout.exe 10), stören das Programm. Wenn solche Befehle verwendet werden, müssen Sie die Konsole neu starten. Ich weiß nicht, wie ich das beheben kann, bin offen für Vorschläge.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





