
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 renorobert/virtualbox-cve-2018-2844
C-basierter Proof-of-Concept-Exploit für VirtualBox CVE-2018-2844, der eine Heap-Overflow-Schwachstelle im Netzwerktreiber des Hypervisors für…
 master-of-servers/mose
Post-Exploitation-Tool für Konfigurationsverwaltungsserver.
 nollium/cve-2024-9264
Exploit für Grafana beliebiges Dateilesen und RCE (CVE-2024-9264)
 hackerhouse-opensource/compmgmtlauncher_dll_uacbypass
CompMgmtLauncher & Sharepoint DLL-Suchreihenfolge-Hijacking UAC/Persistenz über OneDrive
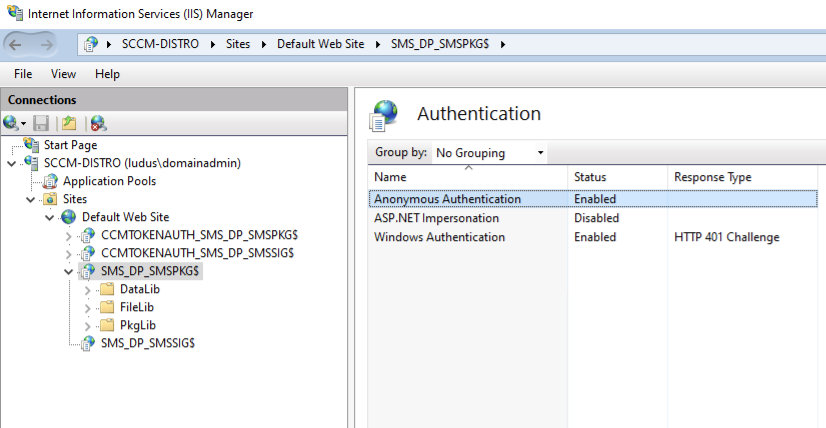 badsectorlabs/sccm-http-looter
Finde über HTTP(s) interessante Dateien, die auf (System Center) Configuration Manager (SCCM/CM)-Freigaben gespeichert sind.
 cobbr/c2bridge
C2Bridges ermöglichen es Entwicklern, neue benutzerdefinierte Kommunikationsprotokolle zu erstellen und sie schnell innerhalb von Covenant zu…
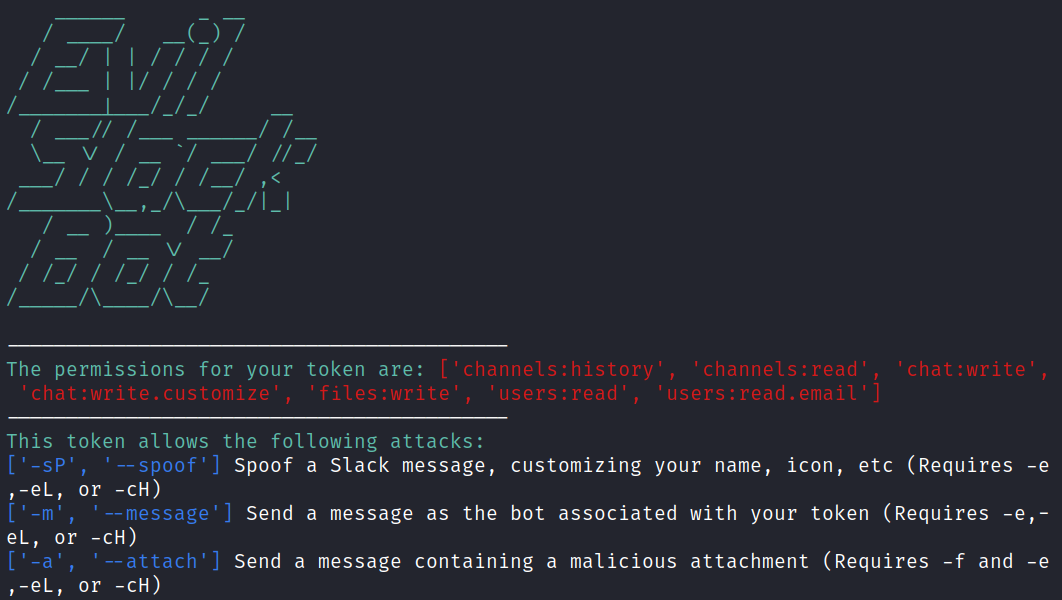 drew-sec/evilslackbot
Ein Slack-Bot-Phishing-Framework für Red-Teaming-Übungen
 manuelberrueta/flowanalyzer
FlowAnalyzer ist ein Werkzeug zur Unterstützung beim Testen und Analysieren von OAuth-2.0-Flows, einschließlich OpenID Connect (OIDC).
 brl/grlh
Proof-of-Concept, das eine Schwachstelle ausnutzt, um den eBPF-Verifier zu deaktivieren und beliebige eBPF-Codeausführung zur Privilegienerweiterung…
 codewhitesec/httpremotingobjrefleak
Zusätzliche Ressourcen zum Leaken und Ausnutzen von ObjRefs via HTTP .NET Remoting (CVE-2024-29059)
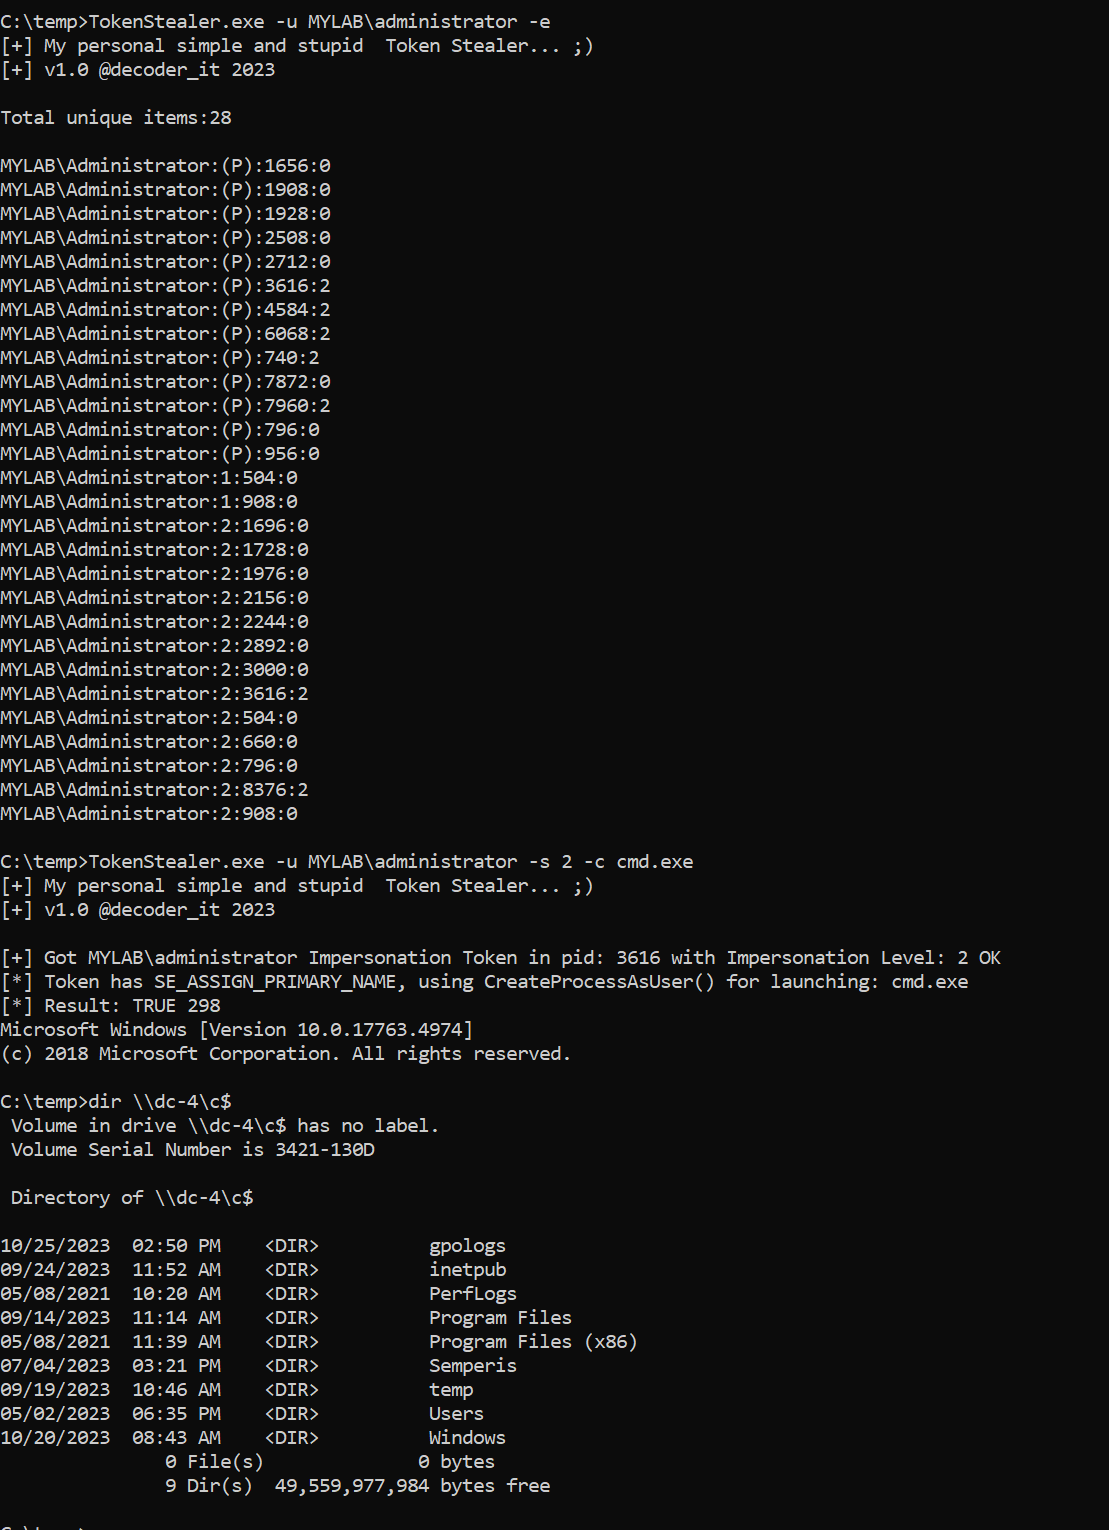 decoder-it/tokenstealer
Windows-Dienstprogramm zur Token-Manipulation, das Prozess- oder Benutzertoken auflistet, stiehlt und impersoniert, um Befehle als andere Benutzer…
 ekitji/siem
Kuratierte SIEM-Abfragen und Techniken zur offensiven Entdeckung von Windows-Rechteausweitung, fehlkonfigurierten ACLs, Diensten, geplanten Aufgaben…
 blacksnufkin/rusty-playground
Ein Rust-Programm, das ich geschrieben habe, während ich Malware-Entwicklung gelernt habe.
 cyberstruggle/chalumeau
Chalumeau ist ein automatisiertes,erweiterbares und anpassbares Tool zum Auslesen von Anmeldeinformationen basierend auf powershell und python.
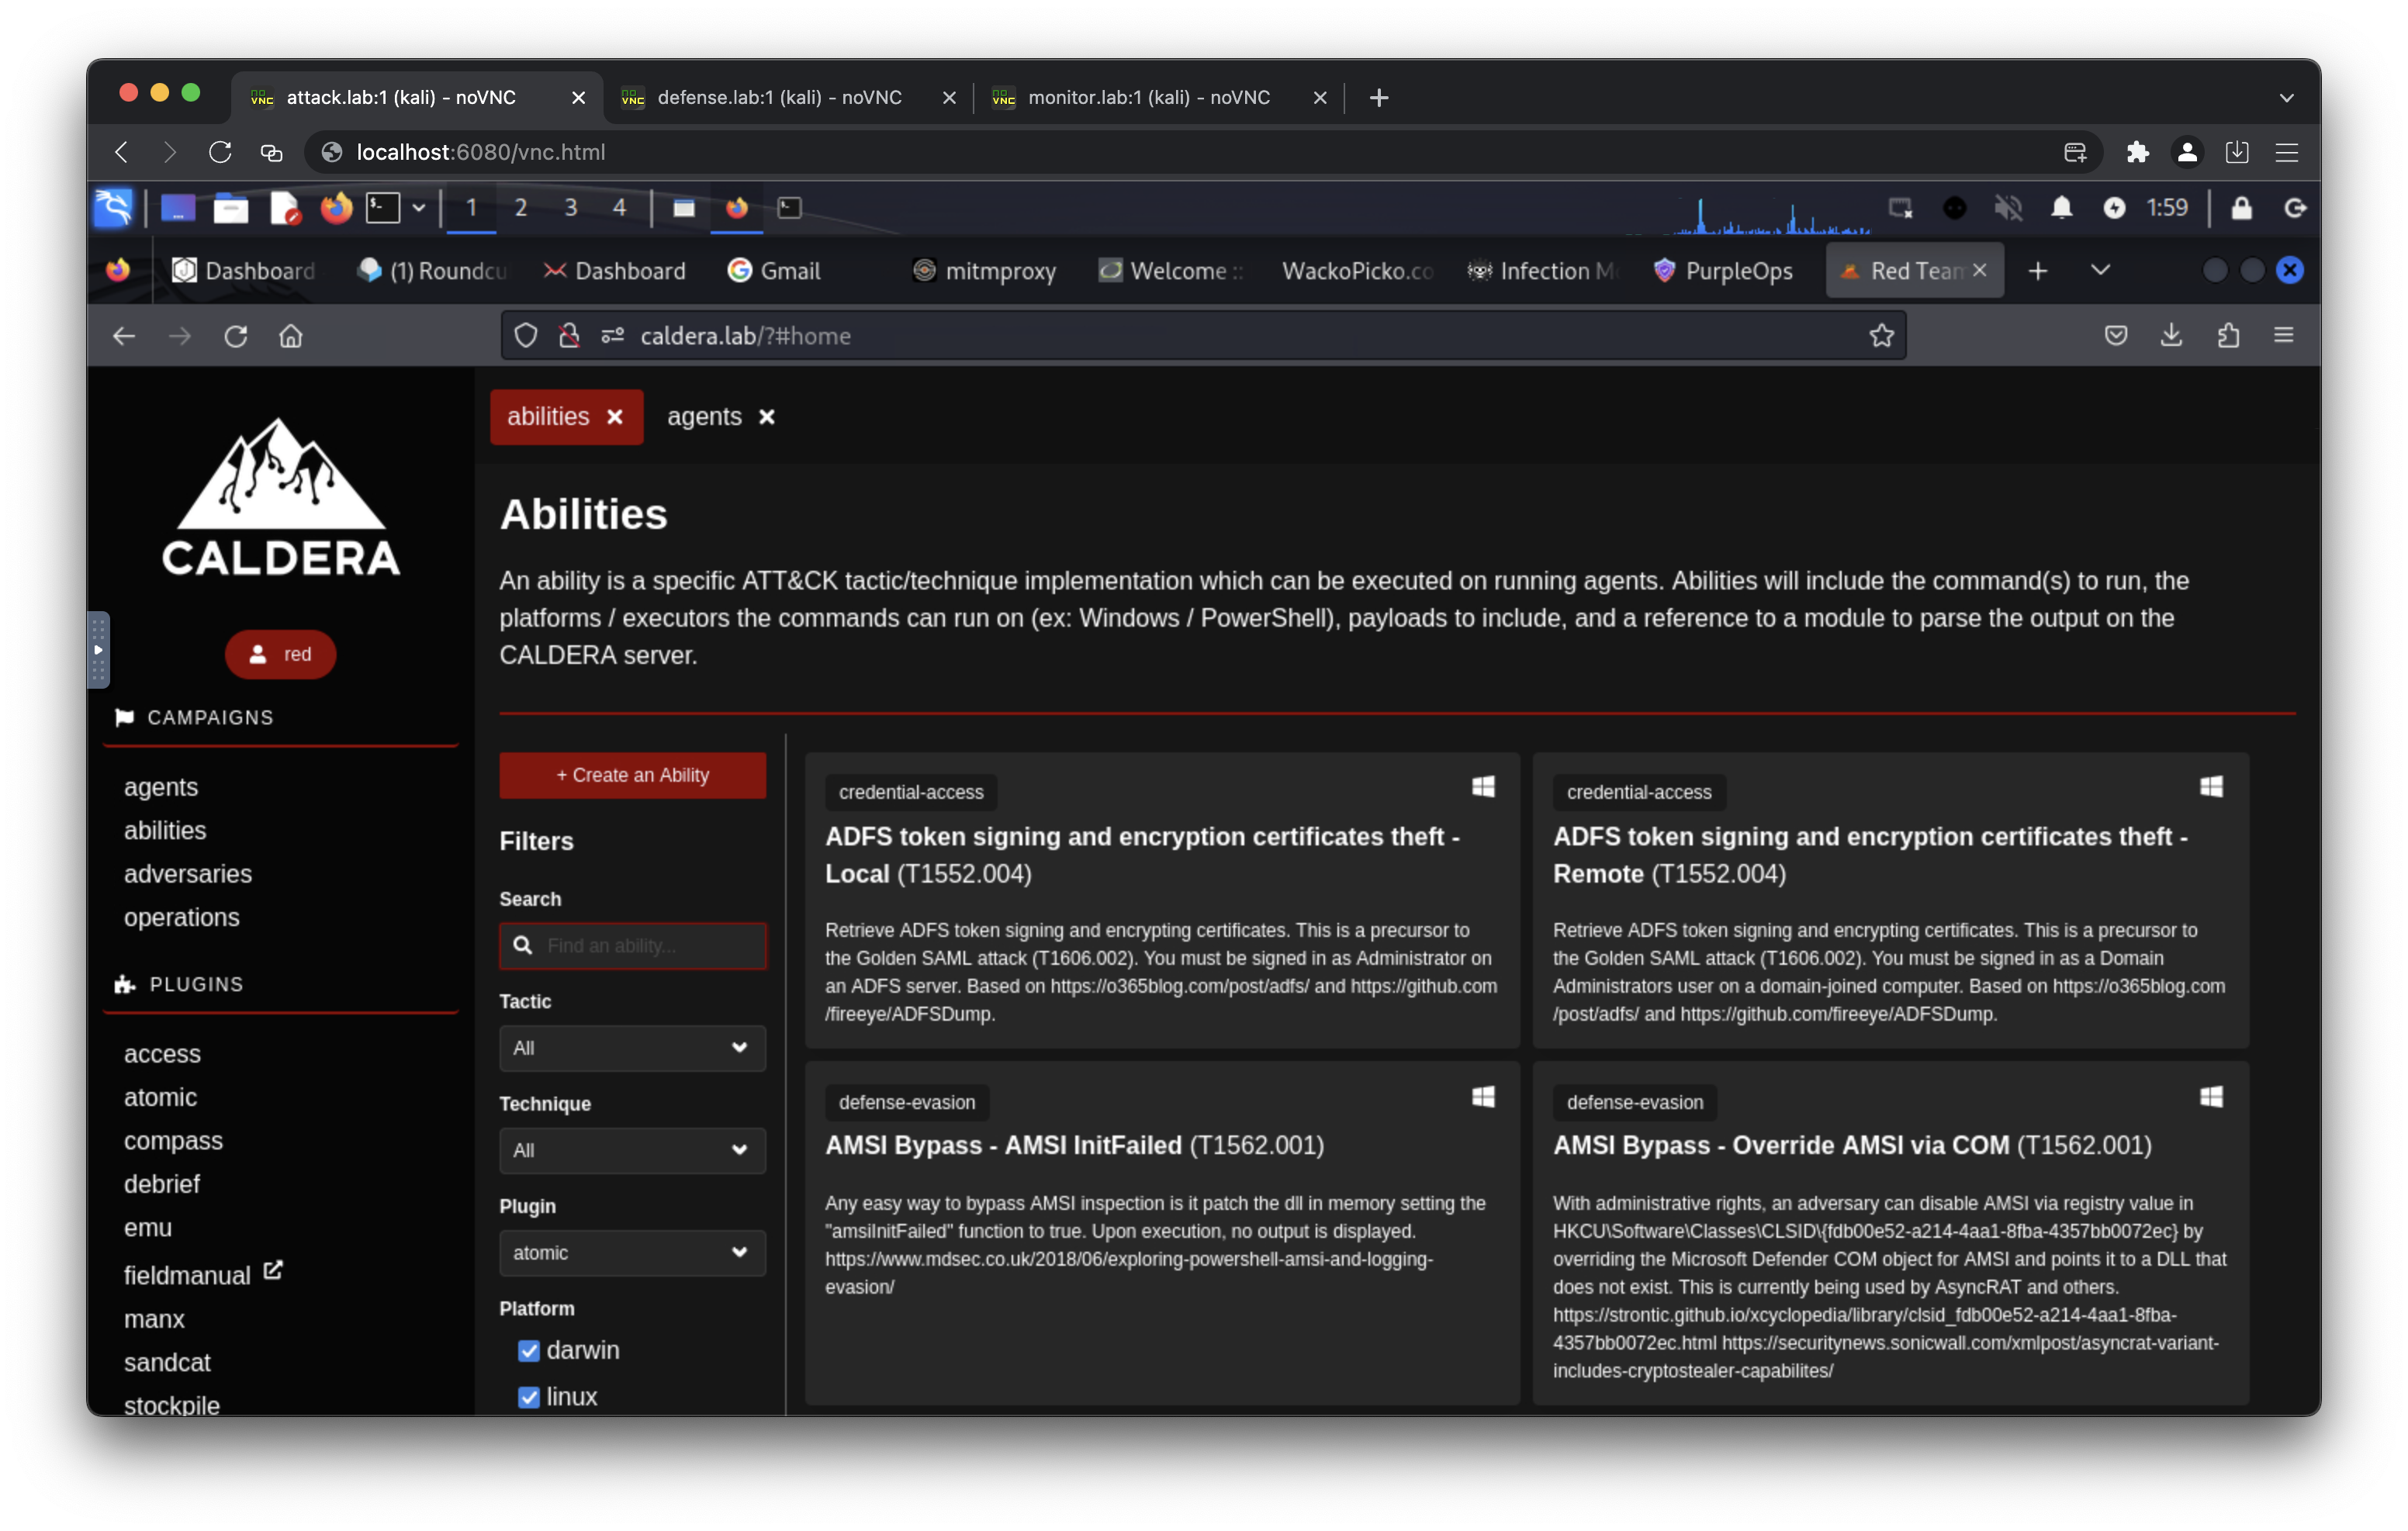 csalab-id/csaf
Rahmenwerk für Cybersicherheitsbewusstsein (CSAF)
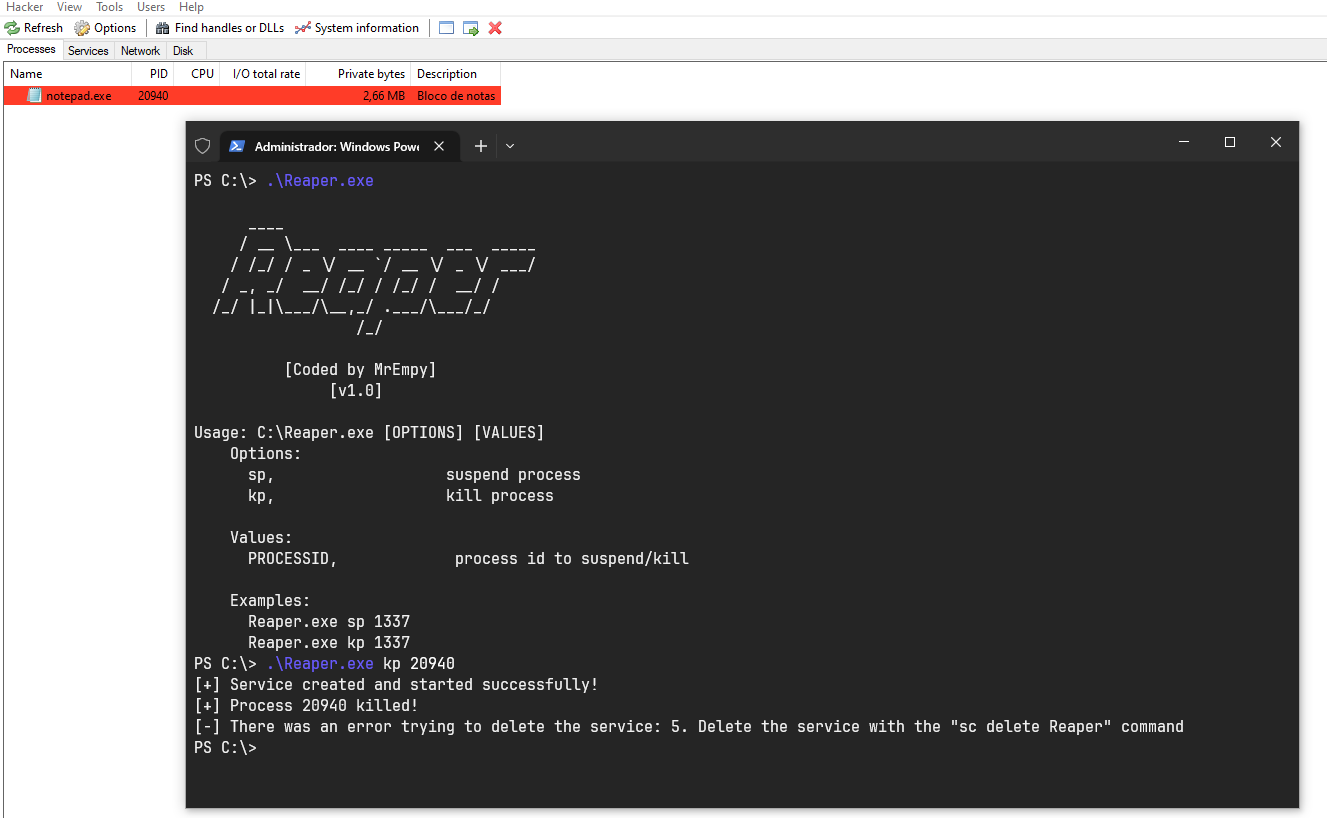 brosck/reaper
Proof-of-Concept BYOVD-Exploit, der auf den Treiber kprocesshacker.sys abzielt, um Prozesse mit Kernel-Level-Berechtigungen auf Windows-Systemen zu…
 n3rada/mssqland
In-Ziel-C#-Post-Exploitation-Tool für Microsoft SQL Server (MS SQL / MSSQL) zur Durchquerung von Linked-Server-Ketten beliebiger Tiefe mit…
 0x09al/browser-c2
Post-Exploitation-Agent, der einen Browser für C2-Operationen nutzt.








