Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Limelighter — Ein Werkzeug zum Generieren von gefälschten Code-Signaturzertifikaten oder zum Signieren echter Zertifikate | Kitploit
Tools/GitHubGitHub/tylous/limelighter
Payload-GenerierungCode-AnalyseExploitationRed Teaming
GitHubtylous/limelighter

Limelighter

Ein Werkzeug zum Generieren von gefälschten Code-Signaturzertifikaten oder zum Signieren echter Zertifikate

Repository anzeigen
97514136vor 5 JahrenVon Kitploit geprüft
Teilen

LimeLighter

Ein Tool, das gefälschte Code-Signaturzertifikate erstellt und Binärdateien und DLL-Dateien signiert, um EDR-Produkte zu umgehen und MSS- und Socket-Überprüfungen zu vermeiden. LimeLighter kann auch gültige Code-Signaturzertifikate verwenden, um Dateien zu signieren. Limelighter kann einen vollqualifizierten Domainnamen wie acme.com verwenden.

Mitwirken

LimeLighter wurde in Go entwickelt.

Stellen Sie sicher, dass Folgendes auf Ihrem Betriebssystem installiert ist

openssl
osslsigncode

Der erste Schritt ist wie immer das Klonen des Repos. Bevor Sie LimeLighter kompilieren, müssen Sie die Abhängigkeiten installieren. Führen Sie dazu die folgenden Befehle aus:

go get github.com/fatih/color

Dann bauen Sie es

go build Limelighter.go

Verwendung

./LimeLighter -h       

        .____    .__               .____    .__       .__     __                
        |    |   |__| _____   ____ |    |   |__| ____ |  |___/  |_  ___________ 
        |    |   |  |/     \_/ __ \|    |   |  |/ ___\|  |  \   __\/ __ \_  __ \
        |    |___|  |  Y Y  \  ___/|    |___|  / /_/  >   Y  \  | \  ___/|  | \/
        |_______ \__|__|_|  /\___  >_______ \__\___  /|___|  /__|  \___  >__|   
                \/        \/     \/        \/ /_____/      \/          \/         
                                                        @Tyl0us


[*] A Tool for Code Signing... Real and fake
Usage of ./LimeLighter:
  -Domain string
        Domain you want to create a fake code sign for
  -I string
        Unsiged file name to be signed
  -O string
        Signed file name
  -Password string
        Password for real  certificate
  -Real string
        Path to a valid .pfx certificate file
  -Verify string
        Verifies a file's code sign certificate
  -debug
        Print debug statements

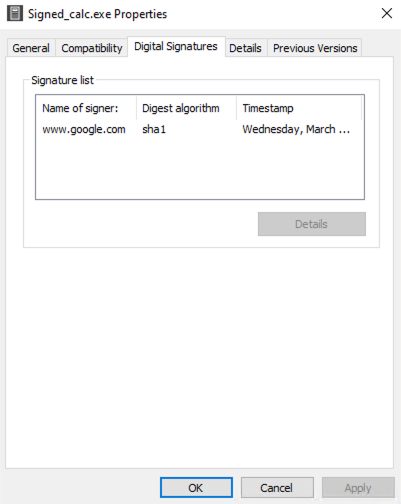
Um eine Datei zu signieren, können Sie die Befehlsoption Domain verwenden, um ein gefälschtes Code-Signaturzertifikat zu erstellen.
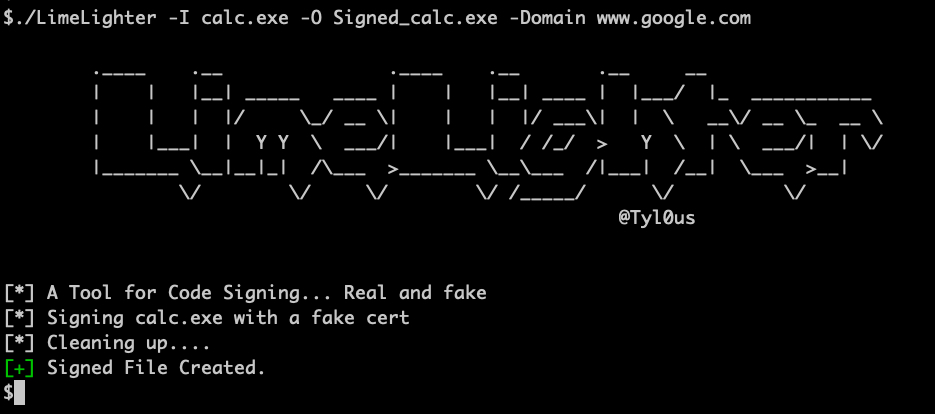
Signing

Um eine Datei mit einem gültigen Code-Signaturzertifikat zu signieren, verwenden Sie Real und Password, um eine Datei mit einem gültigen Code-Signaturzertifikat zu signieren.

Um eine signierte Datei zu überprüfen, verwenden Sie den Befehl verify.
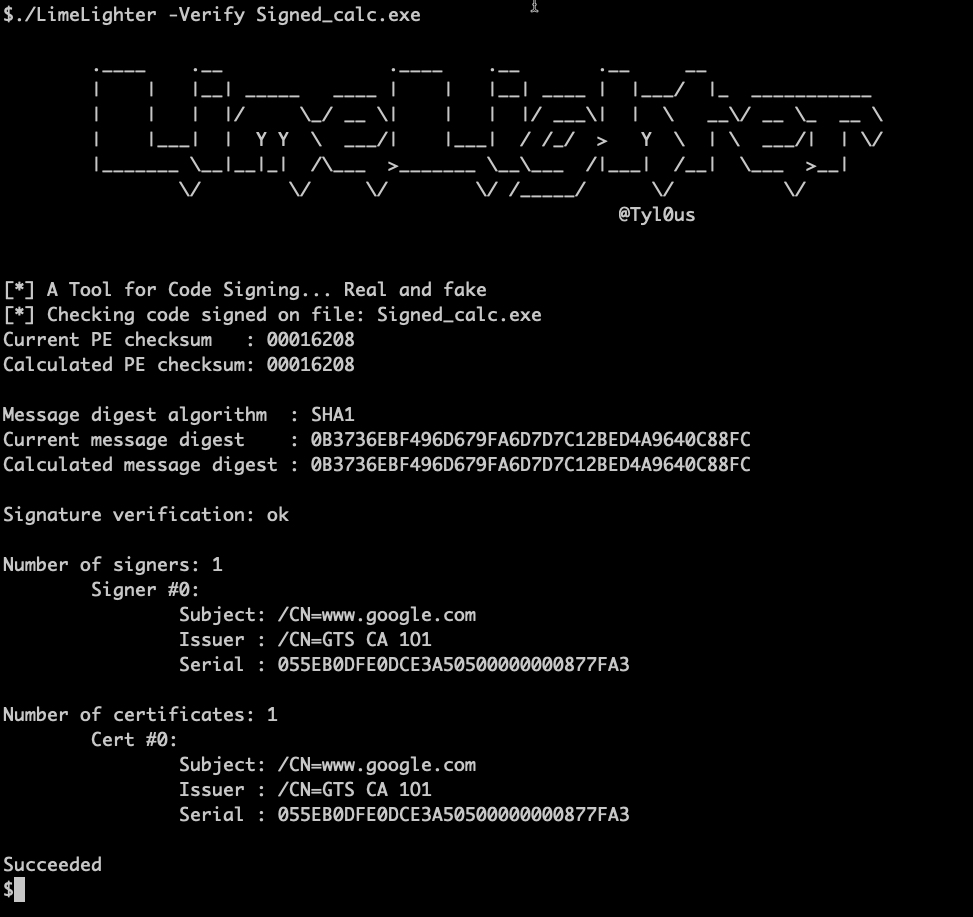
Verifying WindowsVerifying

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →