
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 malfunkt/hyperfox
HTTP/HTTPS MITM-Proxy und Aufzeichner
 soxoj/telegram-bot-dumper
Eine Telegram-Bot-Sicherung erstellen. Sie wie Telegram Web durchsuchen. Forensisches CLI-Tool mit Web-Oberfläche
 sairson/yasso
Leistungsstarkes Toolkit zur Unterstützung von internen Netzwerkpenetrationen – lass Yasso wie den Wind sein. Unterstützt Brute-Force-Angriffe auf…
 screetsec/dracnmap
Dracnmap ist ein Open-Source-Programm, das zur Ausnutzung des Netzwerks und zum Sammeln von Informationen mit Hilfe von nmap verwendet wird. Der…
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater für Chrome DevTools mit integrierter KI zum Erklären von Anfragen und Vorschlagen von Angriffen
 sinfulz/justtryharder
Umfassender Penetrationstest-Spickzettel zur Vorbereitung auf die PWK/OSCP-Prüfung, der Privilegieneskalation, Passwortknacken, Payload-Erstellung,…
 joe-desimone/mongobleed
Proof-of-concept Exploit für CVE-2025-14847, eine MongoDB zlib-Dekompressions-Schwachstelle, die nicht initialisierten Serverspeicher durch…
 goshs-labs/goshs
Funktionsreicher Single-Binary-Dateiserver für Red Teamer und Entwickler. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM-Hash-Erfassung ·…
 astsam/rtl8812au
Treiber für RTL8812AU/21AU und RTL8814AU mit Monitor-Modus und Frame-Injektion
 fgeek/pyfiscan
Kostenloser Webanwendungs-Schwachstellen- und Versionsscanner
 adrecon/adrecon
PowerShell-Tool, das Active-Directory-Artefakte über LDAP oder ADWS extrahiert und Excel-Berichte für Auditing, DFIR und Penetrationstests erstellt.
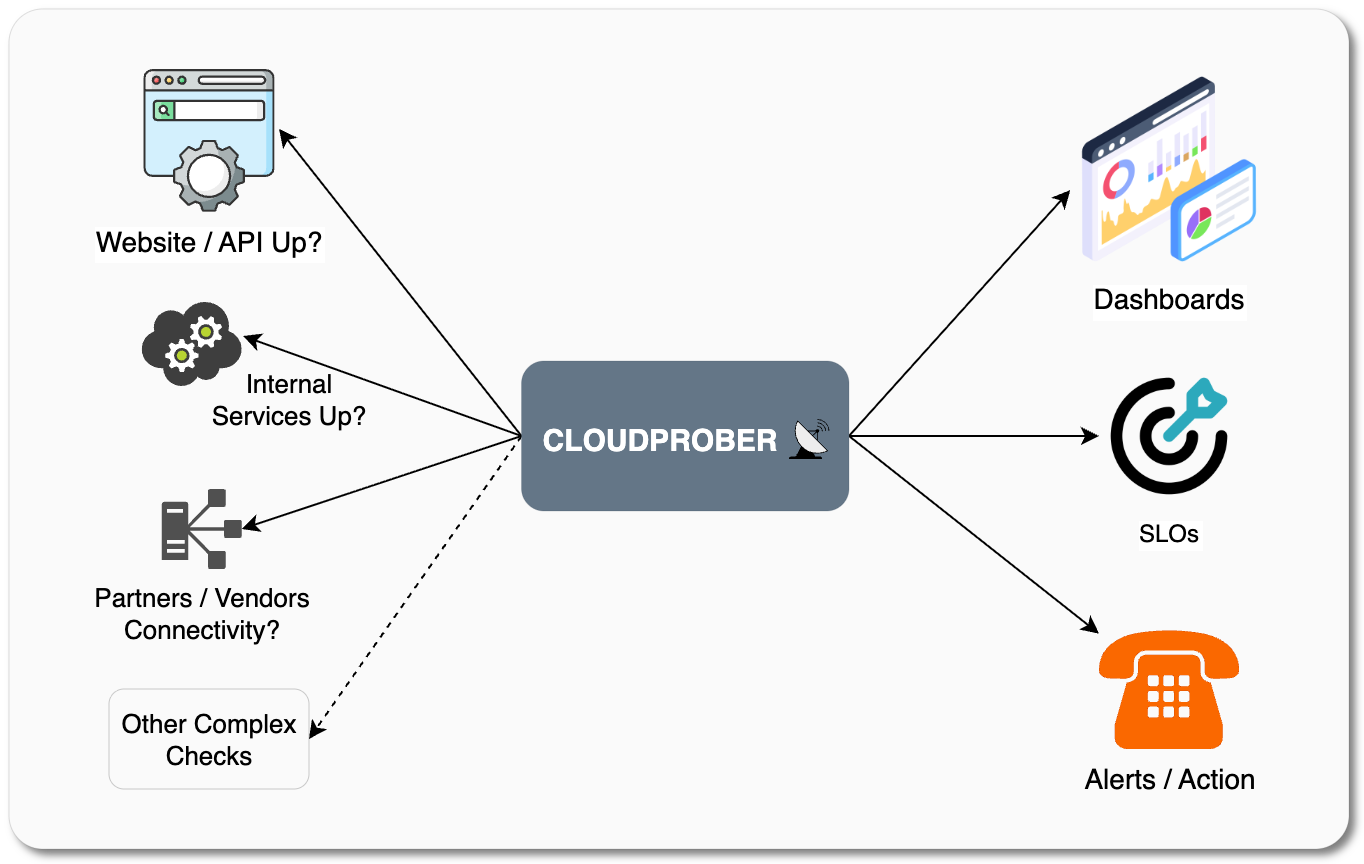 cloudprober/cloudprober
Eine aktive Überwachungssoftware, um Fehler zu erkennen, bevor Ihre Kunden sie bemerken.
 telefonica/homepwn
HomePwn - Schweizer Taschenmesser für Pentesting von IoT-Geräten
 v-byte-cpu/sx
:vulcan_salute: Schneller, moderner, benutzerfreundlicher Netzwerkscanner
 dannymcc/bluehood
Überwachen Sie die Bluetooth-Aktivität in Ihrer Nachbarschaft
 r1cksec/cheatsheets
Sammlung von Wissen über Informationssicherheit
 webbreacher/obsidian-osint-templates
Diese Vorlagen sind Vorschläge, wie das Notizwerkzeug Obsidian während einer OSINT-Untersuchung verwendet werden kann. Die Beispieldaten in diesen…
 dirkjanm/ldapdomaindump
Active Directory Informations-Dumper über LDAP








