
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 fofapro/fapro
Multi-Protokoll-Honeypot-Simulator, der über 50 Netzwerkdienste mit tiefer Interaktion unterstützt, TCP/UDP/ICMP-Protokollierung, JA3-Fingerprinting…
 gwen001/github-search
Eine Sammlung von Werkzeugen, um auf GitHub zu suchen.
 laluka/bypass-url-parser
Testet hunderte von URL-Bypass-Techniken gegen 40X-geschützte Seiten unter Verwendung von raw curl-Anfragen, mit Multi-Mode-Scanning, Header-Spoofing…
 ad-security/ad_miner
AD Miner ist ein Active-Directory-Prüftool, das Cypher-Abfragen nutzt, um Daten aus der #Bloodhound-Graphdatenbank zu verarbeiten und…
 0xzdh/o365spray
Benutzernamen-Enumeration und Password-Spraying-Tool für Microsoft O365.
 assetnote/blind-ssrf-chains
Eine erschöpfende Liste aller möglichen Arten, deine Blind-SSRF-Schwachstelle zu verketten.
 jaksi/sshesame
Ein einfach einzurichtender und zu verwendender SSH-Honeypot, ein gefälschter SSH-Server, der jeden hereinlässt und dessen Aktivitäten protokolliert
 spellshift/realm
Plattformübergreifendes Framework zur Gegneremulation mit einem Rust-Implant, GraphQL-Teamserver und Eldritch-DSL für automatisierte, skalierbare…
 bahaabdelwahed/killshot
Ein Penetrationstest-Framework, Informationssammlungstool und Website-Schwachstellen-Scanner
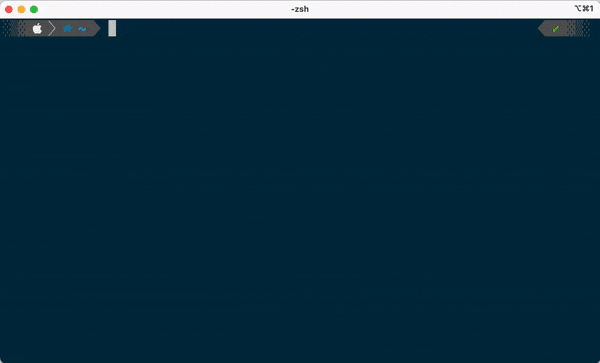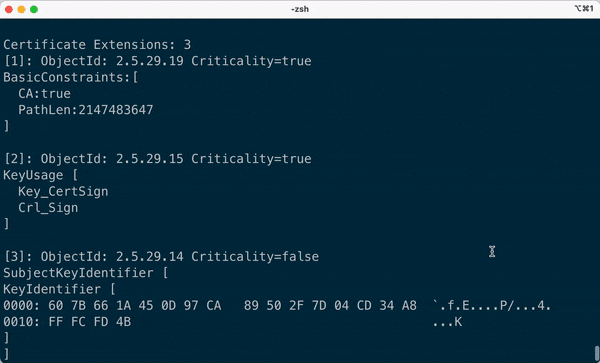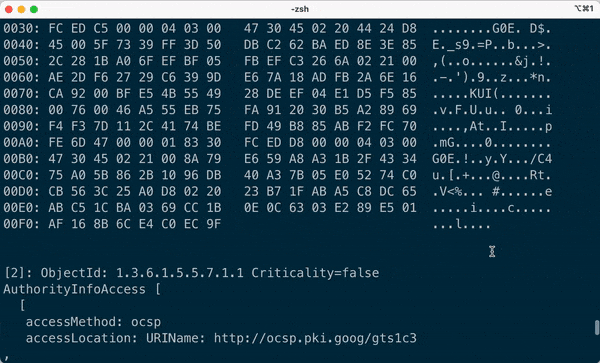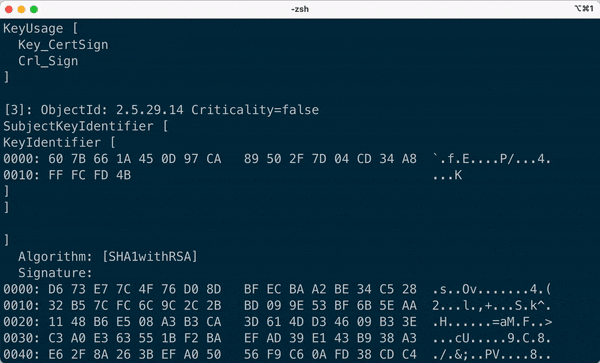 hakky54/certificate-ripper
🔐 Ein CLI-Tool zum Extrahieren von Serverzertifikaten
 nightbringer21/fridump
Plattformübergreifender Memory-Dumper, der Frida nutzt, um zugänglichen Speicher aus iOS-, Android- und Windows-Anwendungen für forensische Analysen…
 0xdigimon/penetrationtesting_notes-
Meine Notizen über Penetrationstests
 blessedrebus/krawl
Krawl ist ein anpassbarer, leichter, cloud-nativer Web-Täuschungsserver und Anti-Crawler, der gefälschte Webanwendungen mit offensichtlichen…
 twelvesec/gasmask
Tool zur Informationssammlung - OSINT
 garagehq/nightcrawler
Lokaler KI-gestützter Red-Teamer auf einem Telefon
 hunterdii/tryhackme-roadmap
Hallo, angehende Hacker! 🕵️♂️ Hier ist eine Liste mit über 500 kostenlosen TryHackMe-Rooms, um deine Cybersecurity-Reise zu starten. Diese Rooms…
 pentestpad/subzy
Prüfer für Subdomain-Übernahme-Schwachstellen
 saffron-health/libretto
Das KI-Toolkit für den Aufbau zuverlässiger Browser-Automatisierungen








