
 #1
Tools zur Informationsbeschaffung über Ziele und zur Identifizierung von Angriffsflächen.
Kitploit empfohlen

 sharadkumar97/osint-spy
Führt OSINT-Scans von E-Mail/Domain/IP-Adresse/Organisation mit OSINT-SPY durch. Es kann von Data Minern, Infosec-Forschern, Penetrationstestern und…
 limerboy/adamantium-thief
:key: (DIESER CODE IST FÜR NEUE CHROME-VERSIONEN VERALTET) Entschlüsselt Passwörter, Cookies, Kreditkarten, Verlauf, Lesezeichen und Autofill von…
 rverton/webanalyze
Port von Wappalyzer (deckt Technologien auf, die auf Websites verwendet werden) zur Automatisierung von Massenscans.
 h4x0r-dz/leaked-credentials
wie man nach geleakten Zugangsdaten sucht!
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework: Ein Penetrationstest-Framework mit Ressourcen zur Cybersicherheit
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ ist ein passives Open Source Intelligence (OSINT) automatisierte Erkundung (Framework)
 w-digital-scanner/w12scan
🚀 Ein einfacher Asset-Erkennungsmechanismus für die Cybersicherheit. (Netzwerk-Asset-Erkennungsmaschine)
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 cyberark/skyark
SkyArk hilft, die höchstprivilegierten Entitäten in Azure und AWS zu entdecken, zu bewerten und zu sichern.
 ahmedkhlief/ninja
Open-Source-C2-Server für Stealth-Red-Team-Operationen
 entropy1337/infernal-twin
Drahtloses Hacking - Dies ist ein automatisiertes Tool für drahtloses Hacking.
 spinkham/skipfish
Webanwendungssicherheitsscanner erstellt von lcamtuf für Google - Inoffizieller Spiegel
 samjoan/droopescan
Ein plugin-basierter Scanner, der Sicherheitsforschern hilft, Probleme in verschiedenen CMS zu identifizieren, hauptsächlich Drupal und Silverstripe.
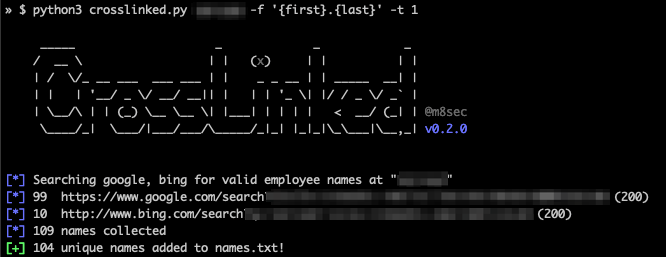 m8sec/crosslinked
LinkedIn-Enumerationstool zur Extraktion gültiger Mitarbeiternamen aus einer Organisation durch Suchmaschinen-Scraping
 m4n3dw0lf/pythem
Pentest-Framework
 redcode-labs/neurax
Ein Framework zur Erstellung selbstverbreitender Binärdateien
 securing/gattacker
Ein Node.js-Paket für die Sicherheitsbewertung von BLE (Bluetooth Low Energy) mittels Man-in-the-Middle und anderen Angriffen
 netspi/powerhuntshares
Überprüft Active Directory SMB-Freigaben, um übermäßige Berechtigungen zu inventarisieren, zu analysieren und zu melden. Entdeckt zugängliche…








