
 soxoj/telegram-bot-dumper
Eine Telegram-Bot-Sicherung erstellen. Sie wie Telegram Web durchsuchen. Forensisches CLI-Tool mit Web-Oberfläche

Einfaches Dumpen aller Telegram-Bot-Inhalte.
Eingabe: nur das Bot-Token.
Ausgabe: Bot-Name & -Info, vollständiger Textverlauf & Medien aller Chats, Informationen & Fotos der Bot-Nutzer.
Dies ist eine Python-Implementierung.
🚀 Schnelle Golang-Version von ScBoln.
📖 Vollständige Dokumentation: https://telegram-bot-dumper.readthedocs.io
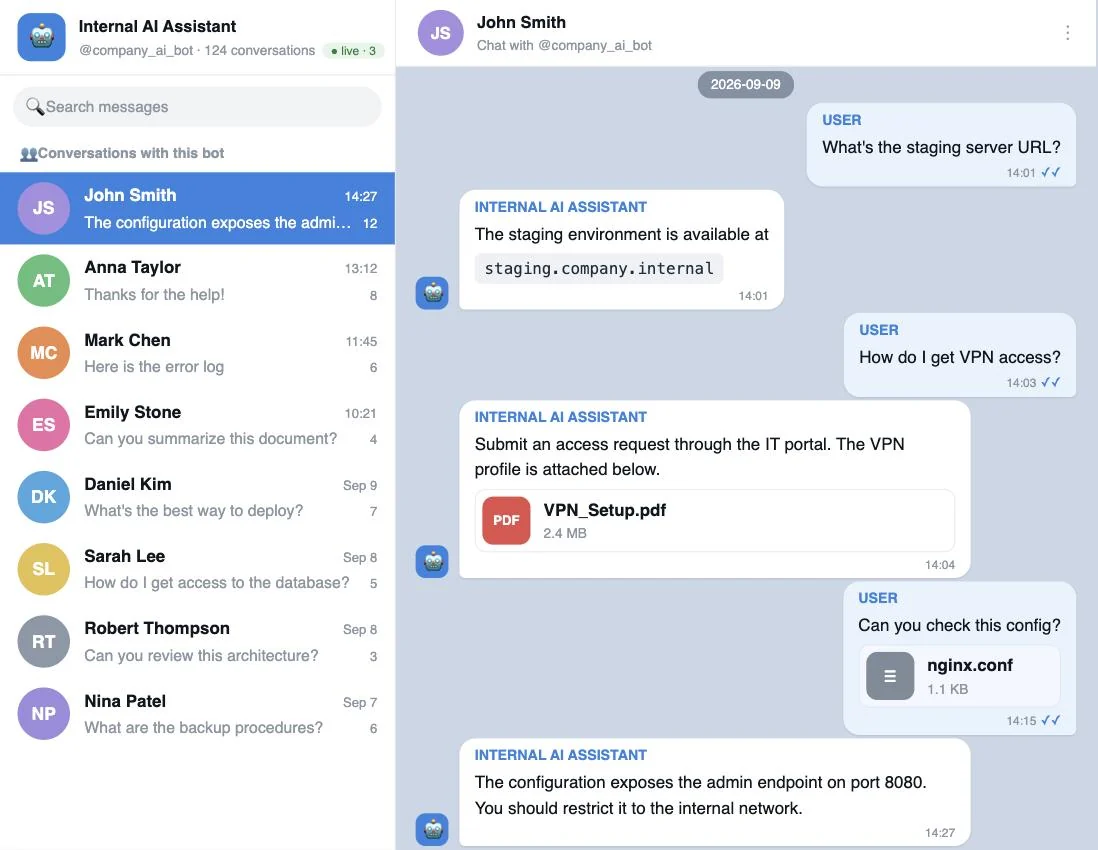
Eine Telegram-Web-ähnliche Browser-Oberfläche für einen Dump: Chat-Liste, vollständiger Nachrichtenverlauf mit Inline-Medien, Nutzerprofile mit Foto-Karussell und globale Suche über alle Konversationen hinweg auf einmal. Live-Modus wird unterstützt: Er führt den Dumper im Hintergrund aus und streamt neue Nachrichten in Echtzeit an den Browser.
Öffne eine Konversation und wähle Download chat, um ihren Verlauf, ihre Medien und
Fotos als dump_<bot_id>_<chat_id>.zip zu speichern. Das Archiv behält die
Verzeichnisstruktur <bot_id>/<chat_id>/ bei und schließt andere Chats und Dateien auf Bot-Ebene aus.
Anwendungsfall — Pentesting eines geleakten Bot-Tokens. Telegram-Bot-Tokens tauchen bei einem Engagement ständig auf — fest einprogrammiert in einer Mobile-/Desktop-App, in ein Repository eingecheckt oder in einem CI-Log, einer Konfigurationsdatei oder einem clientseitigen Bundle abgelegt. Für sich genommen wirkt ein Token wie ein Befund mit geringer Schwere; lädt man es hier, zeigt sich die tatsächliche Tragweite. Bei einem internen Bot (Support-Desk, IT/DevOps-Helfer, KI-Assistent) sind das sämtliche Mitarbeiter-Konversationen mit ihm — interne Hostnamen, VPN-Profile, Zugangsdaten und Infrastrukturdetails — durchsuchbar und durchblätterbar, sodass du die Auswirkungen eingrenzen und den Befund in deinem Bericht belegen kannst.
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" soxoj/telegram-bot-dumper-web
docker compose up --build # builds and serves on http://127.0.0.1:8010
pip install -r requirements.txt
python webapp/server.py        # serves dumps from the repository folder on :8010
./run-viewer.sh                # live mode + dumping new bots, API_ID/API_HASH from .env
Öffne http://127.0.0.1:8010 und füge das Bot-Token ein, um dessen Dump zu öffnen: Es muss mit dem Token übereinstimmen, das in der bot.json dieses Dumps gespeichert ist. Für die schreibgeschützte Ansicht sind keine API-Anmeldedaten erforderlich. Der Live-Modus benötigt zusätzlich API_ID/API_HASH von my.telegram.org, die über die Umgebung übergeben werden — niemals fest ins Image eingebaut:
# one-off container
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... soxoj/telegram-bot-dumper-web

# or with docker compose: put them in a local .env (see .env.example)
cp .env.example .env && $EDITOR .env && docker compose up
Die Umgebungsvariablen PORT und HOST überschreiben die Standardwerte (8010, 127.0.0.1).
Standardmäßig öffnet der Viewer nur Bots, für die bereits ein Dump existiert. Starte ihn mit --allow-new-dumps (ALLOW_NEW_DUMPS=1 in Docker), und ein Token ohne vorhandenen Dump wird bei Telegram geprüft, erhält seinen Ordner und bot.json, und der Live-Modus dumpt seine gesamte Historie direkt in den Browser. Dies erfordert API_ID/API_HASH.
Jeder, der die Seite öffnen kann, kann deinen Server dann dazu bringen, jeden Bot unter deiner API_ID zu dumpen, daher verweigert der Viewer den Start mit diesem Flag bei einem HOST, der nicht Loopback ist. In Docker ist HOST innerhalb des Containers immer 0.0.0.0, also füge ALLOW_PUBLIC=1 (--allow-public) hinzu und halte den Port selbst auf Loopback:
docker run --rm -p 127.0.0.1:8010:8010 -v "$PWD:/data" \
  -e API_ID=123456 -e API_HASH=abc... -e ALLOW_NEW_DUMPS=1 -e ALLOW_PUBLIC=1 \
  soxoj/telegram-bot-dumper-web
--down / --start-from-id) durchlaufen werden.--listen-only): neue Nachrichten in Echtzeit empfangen und anbieten, den Verlauf ab der ersten beobachteten ID absteigend auszugeben.[from:USER][group:CHAT] gekennzeichnet. Ausgehende Bot-DMs werden mit [to:USER] gekennzeichnet.--listen-only gibt sie in Echtzeit aus. Bei aktiviertem Privacy-Modus (Standard) sieht der Bot nur Befehle, Erwähnungen und Antworten.requirements.txt für die festgelegte Version)API_ID und API_HASH zu erhaltenpip install -r requirements.txt
# Telegram API credentials from https://my.telegram.org (read from the environment)
export API_ID=123456
export API_HASH=abc...
Durchläuft IDs 1..∞ aufwärts in Stapeln von 200 und lädt jede Nachricht, alle Medien und alle Benutzerprofilfotos herunter. Standardmäßig lauscht der Dumper nach Abschluss des Dumps weiter auf neue eingehende Nachrichten. Um direkt nach dem Dump des Verlaufs zu beenden (ideal für Skripte und Cron-Jobs), übergeben Sie --no-listen.
./dumper.py --token 12345678:ABCe2rPVteUWZ7wLeCqCb3CH3ilUY_fLabc
Bei einem aktiven Bot trifft der Aufwärtsspaziergang auf eine lange Strecke gelöschter (gelöschter/abgelaufener) alter IDs und gibt auf. Das Abwärtsgehen von der neuesten ID ist deutlich produktiver. --down sondiert automatisch die Obergrenze (Zehnerpotenzen bis 10⁹) und beginnt bei der höchsten nicht-leeren ID, die es findet:
./dumper.py --token TOKEN --down
Hinweis. Telegram bewahrt den Nachrichtenverlauf von Bots nicht dauerhaft auf. Empirisch sind nur die letzten paar hunderttausend Nachrichten zugänglich – in unseren Tests hat ein stark frequentierter Bot etwa die letzten 500K Nachrichten bereitgestellt, bevor
messages.getMessagesfür ältere IDs nur nochMessageEmptyzurückgab. Wenn Ihr Bot historisch mehr Traffic verarbeitet hat, ist der ältere Verlauf serverseitig schlichtweg verloren, und kein Flag kann ihn wiederherstellen.
Wenn Sie bereits eine aktuelle Nachrichten-ID kennen (z. B. eine, die Sie in Echtzeit gesehen haben), können Sie die Probe überspringen und genau von dieser aus starten:
./dumper.py --token TOKEN --start-from-id 11922524
Nichts ausgeben; einfach beobachten, was ankommt. Bei der ersten eingehenden Nachricht bietet das Skript an, einen abwärts gerichteten Dump ab dieser ID zu starten:
./dumper.py --token TOKEN --listen-only






