 mac-123456789-lab/cve-2026-39875-macos-cups-lpe
Unprivilegierter Benutzer zu Root unter macOS Sonoma, Sequoia und Tahoe. Gepatcht in macOS 26.6 / 15.7.8 / 14.8.8.

Unprivilegierter Benutzer zu root über eine CUPS-Schwachstelle, die macOS Tahoe, Sequoia und Sonoma vor macOS 26.6 / 15.7.8 / 14.8.8 betrifft.
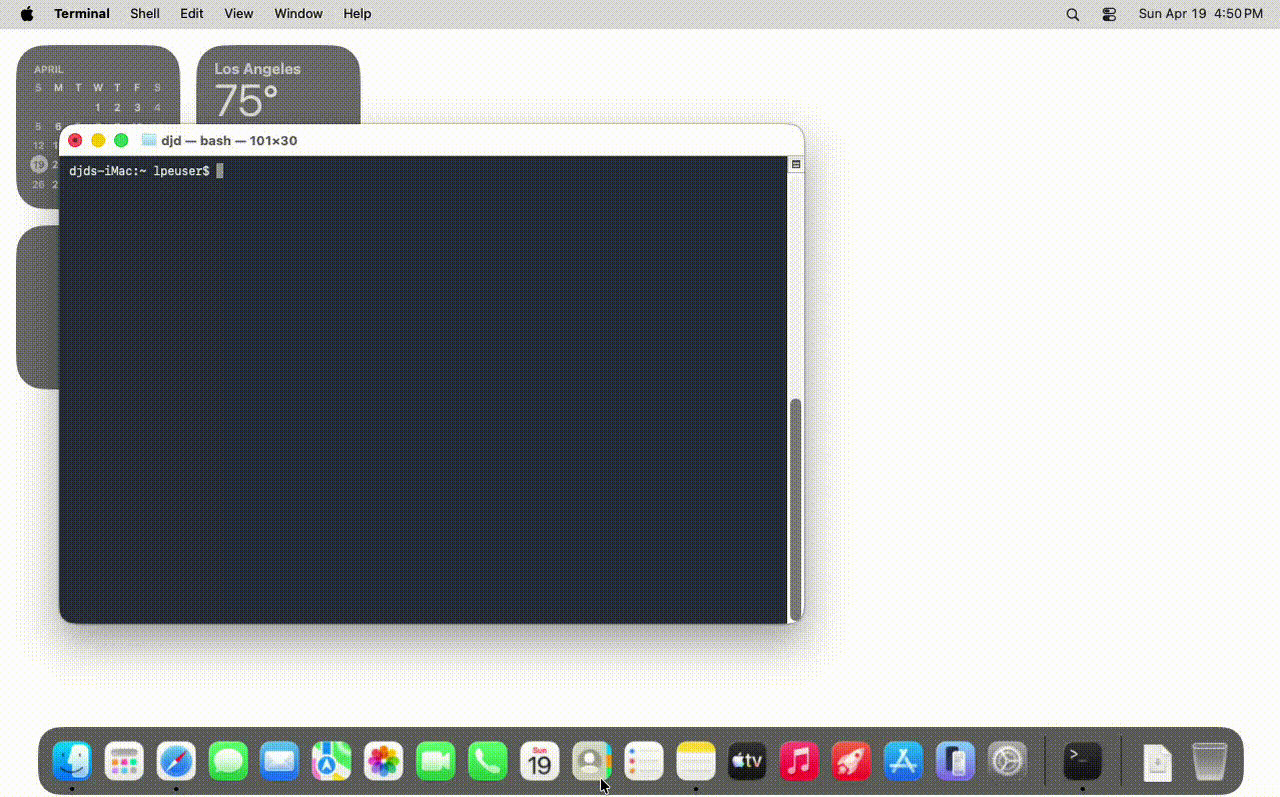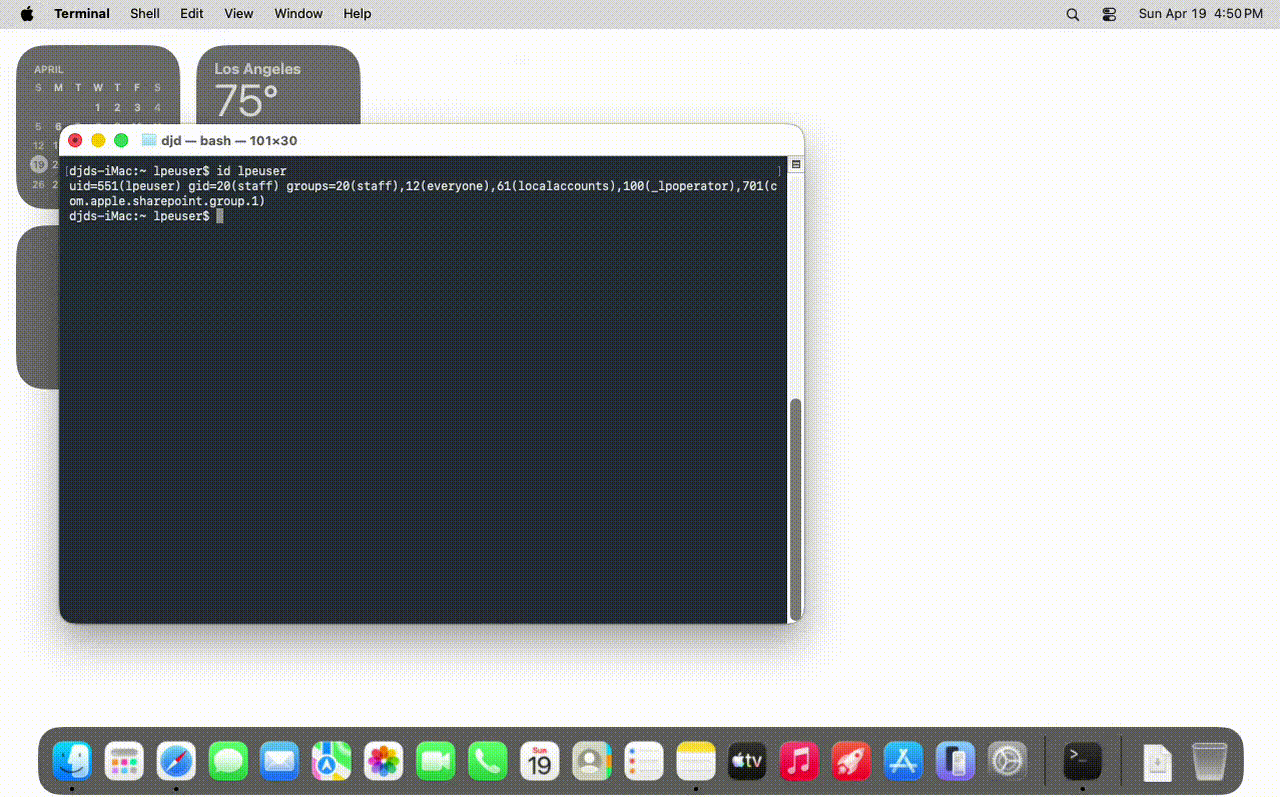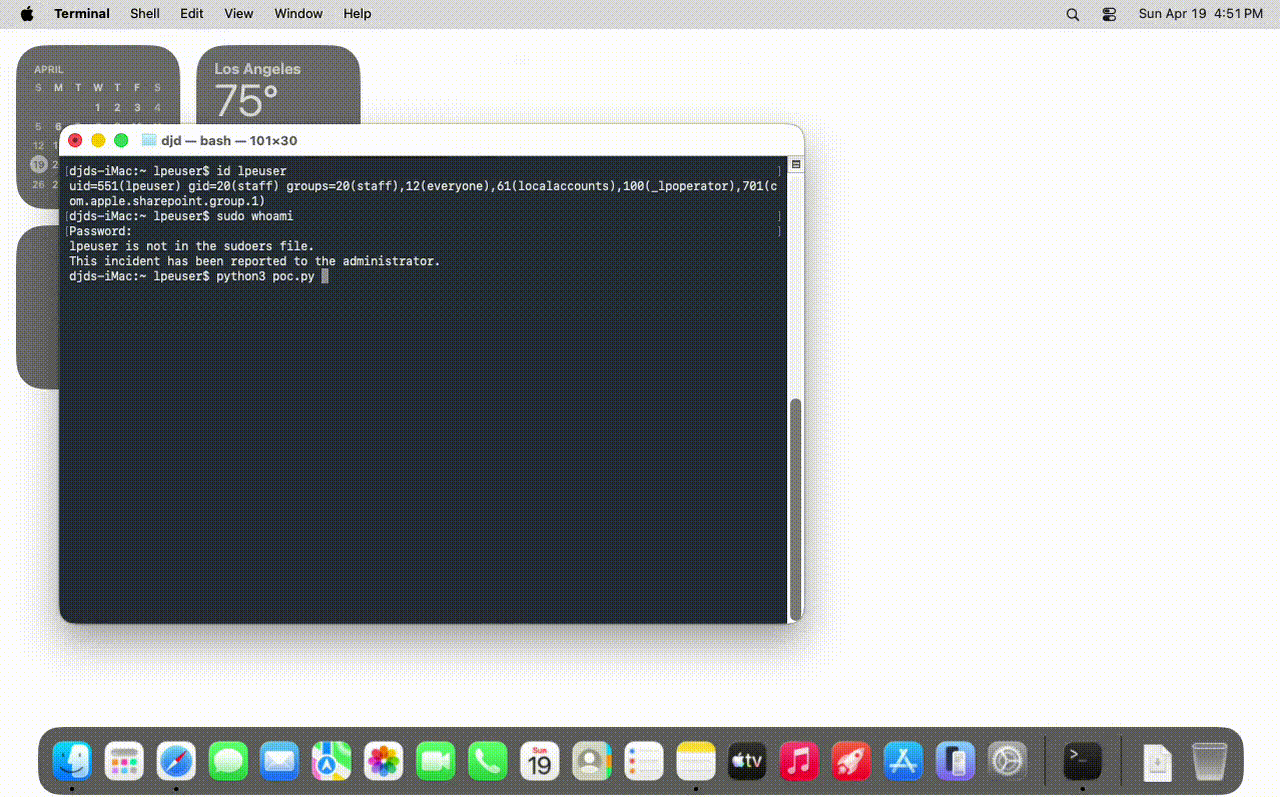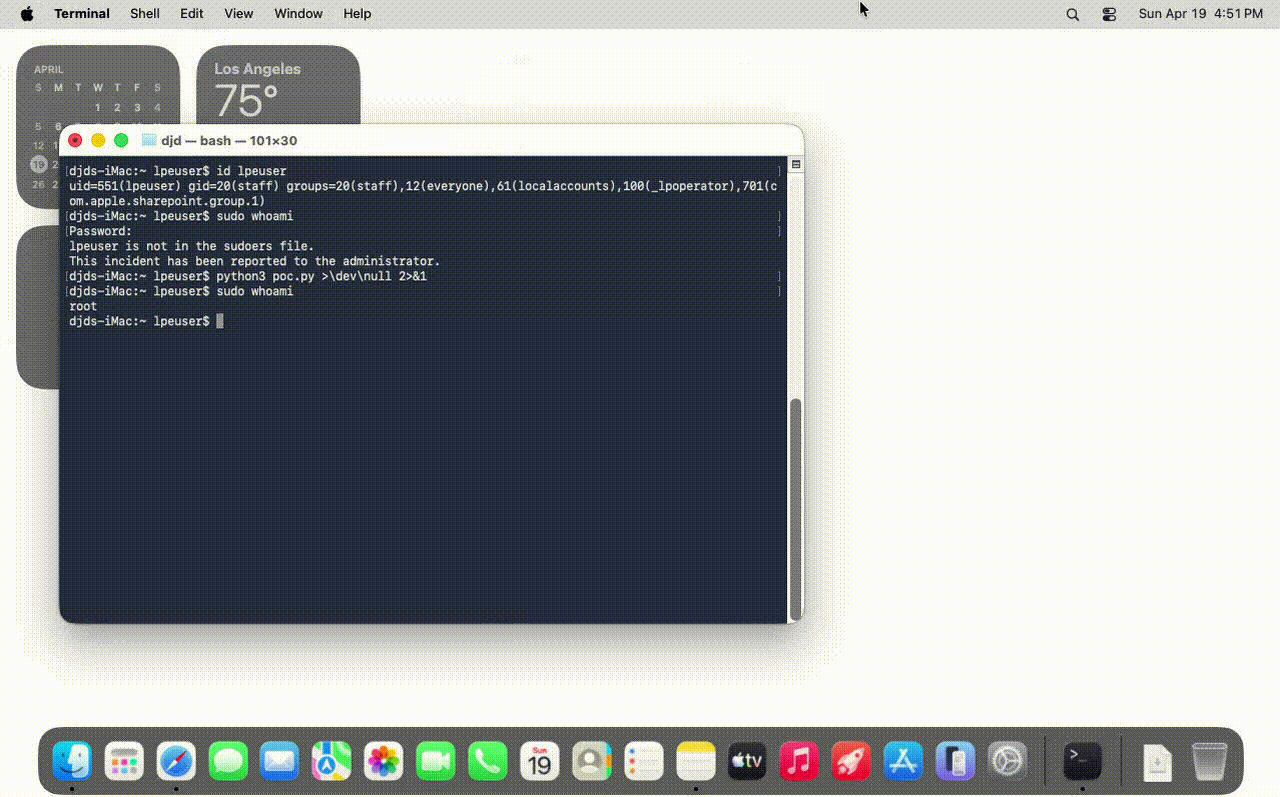
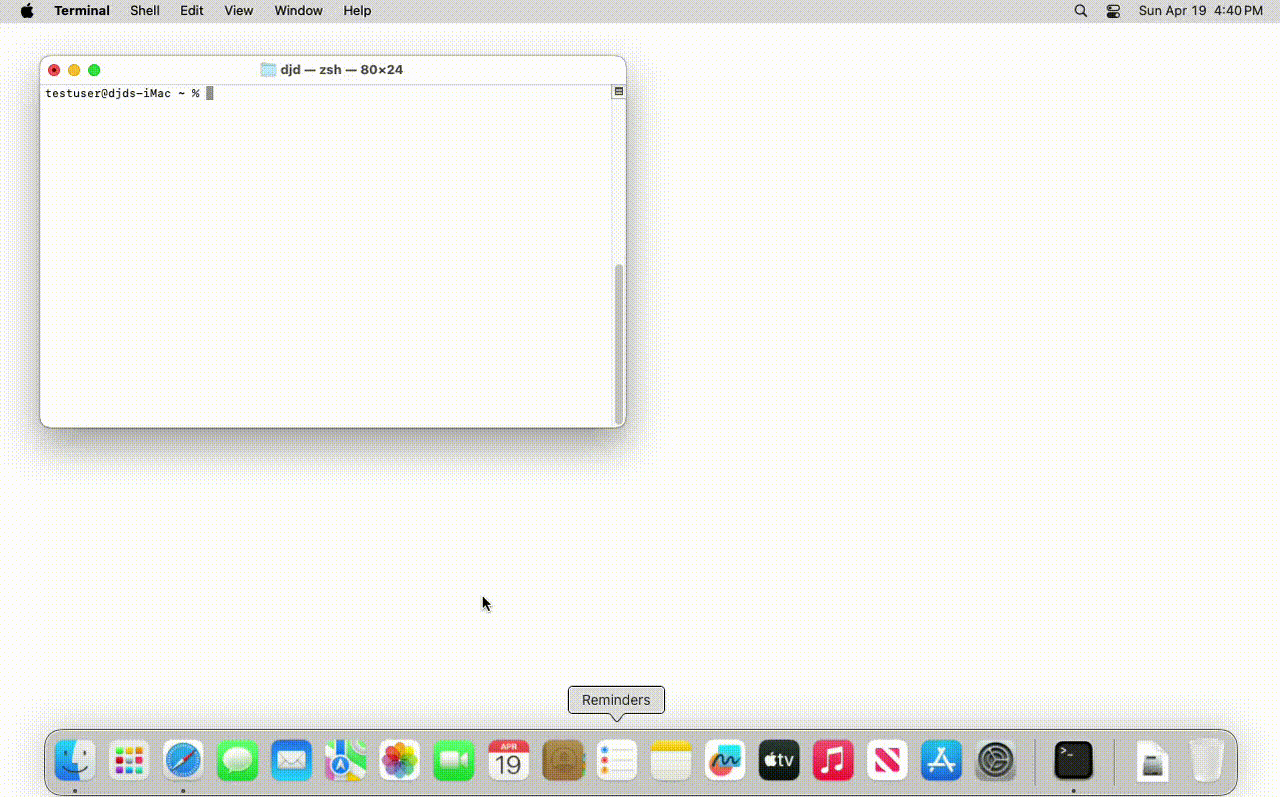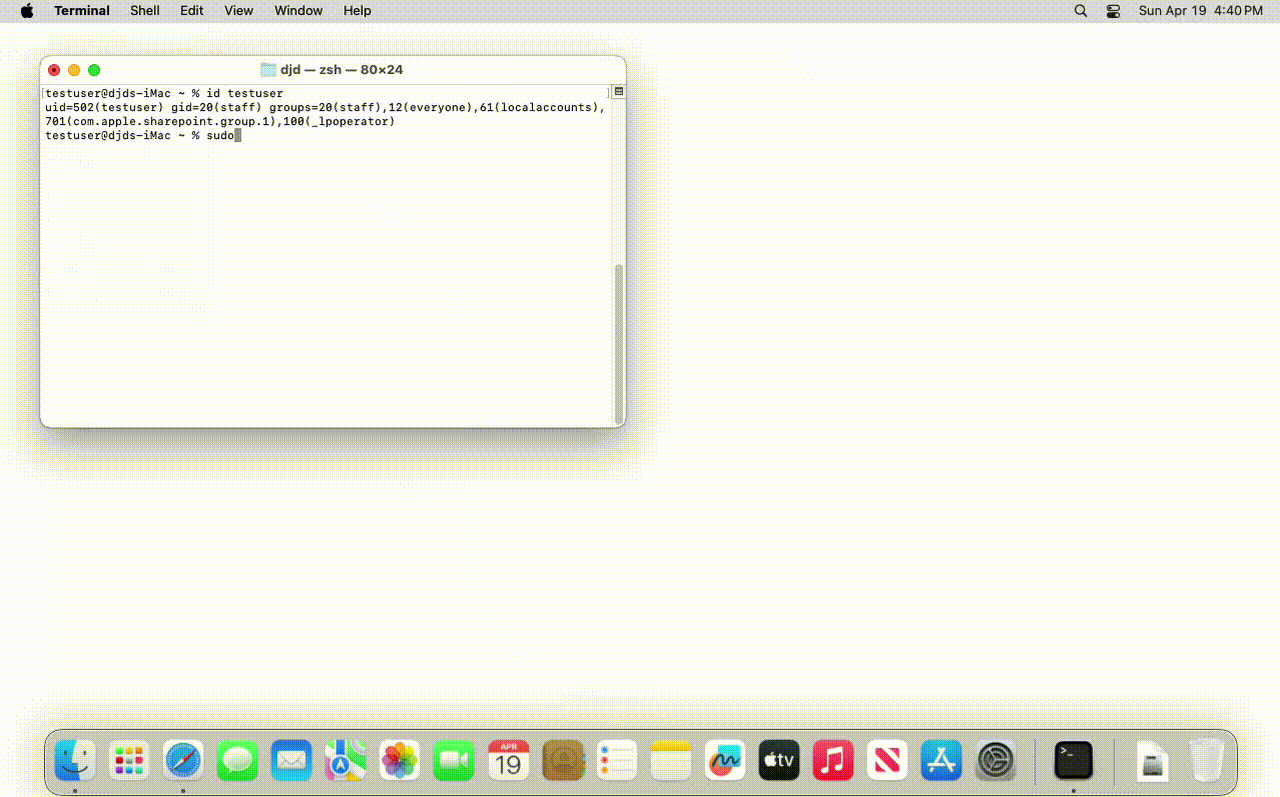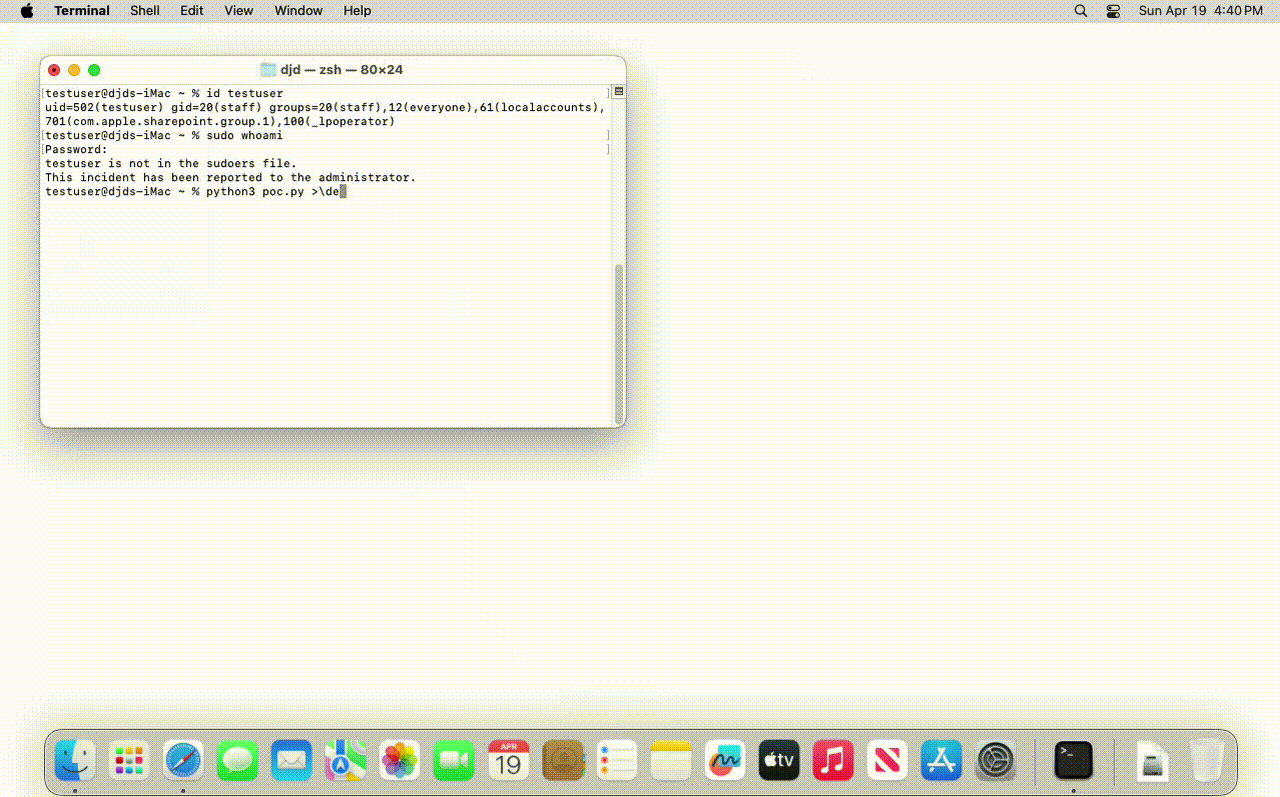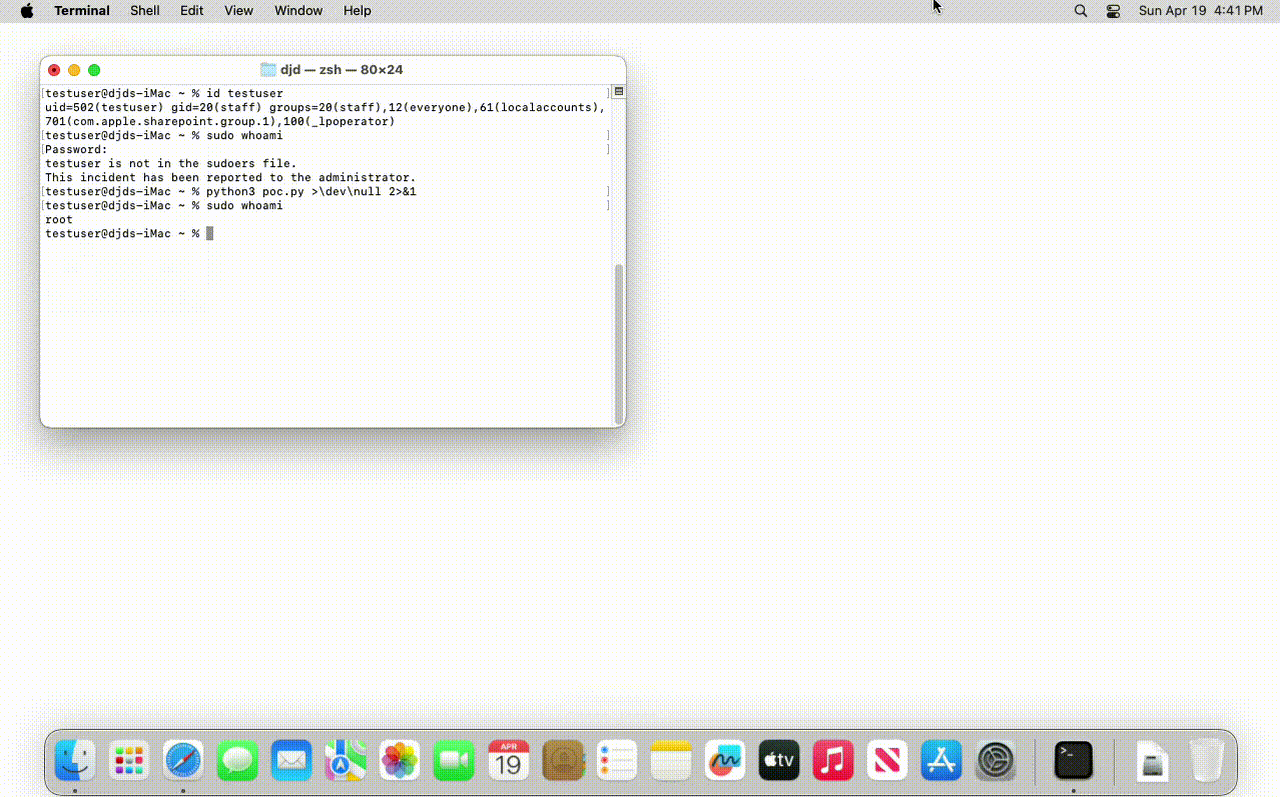
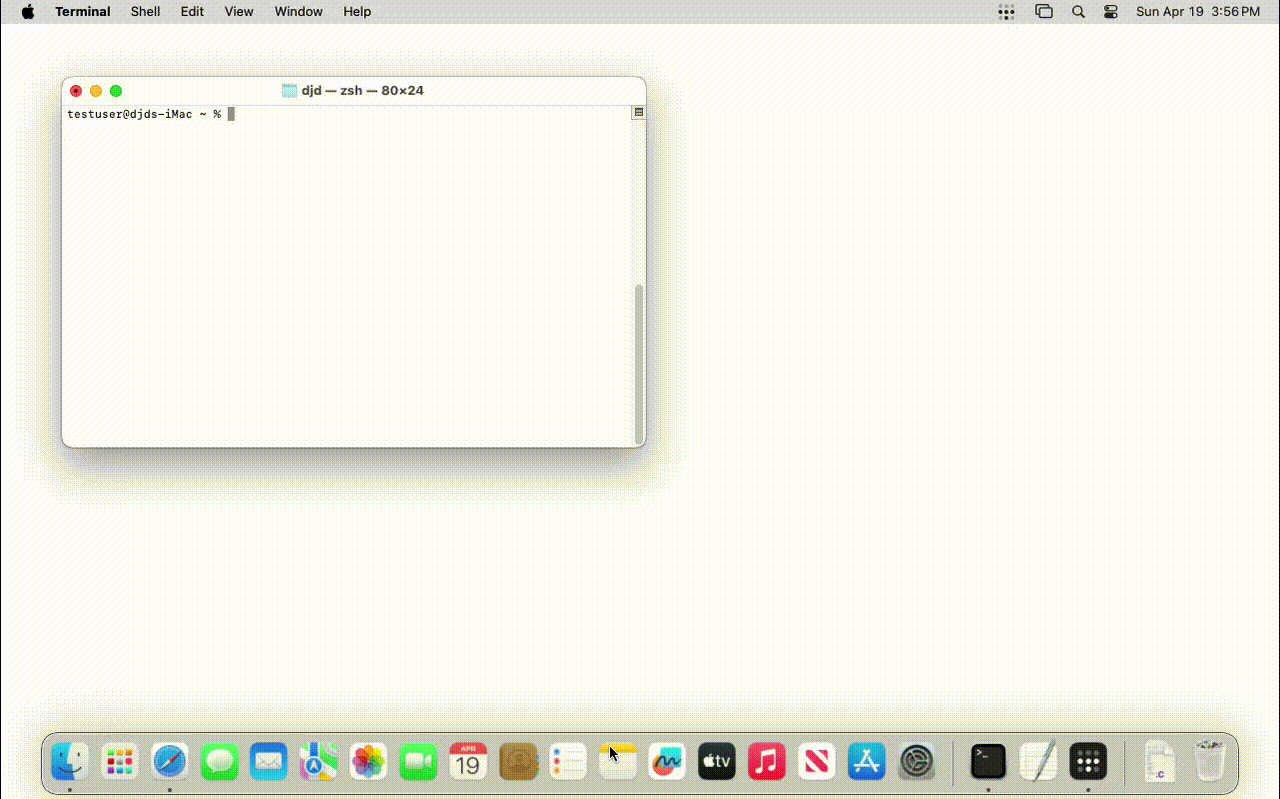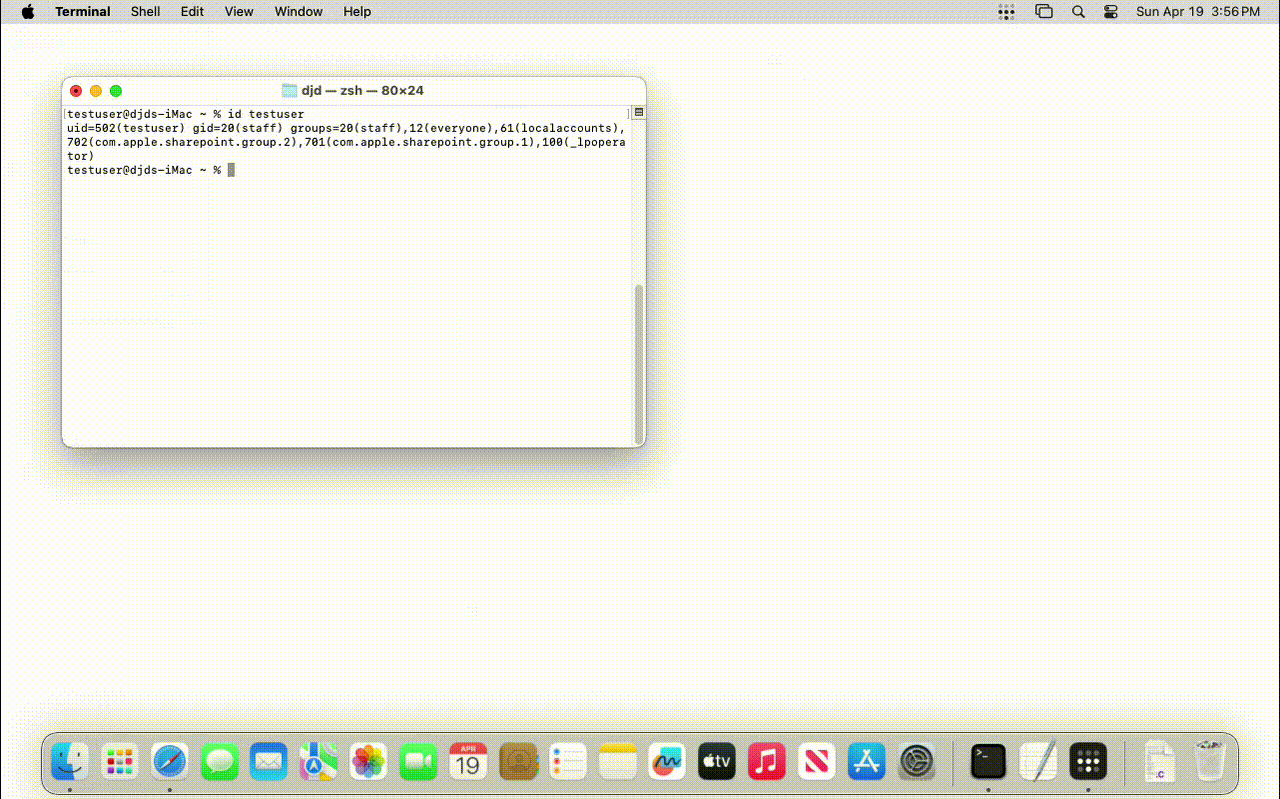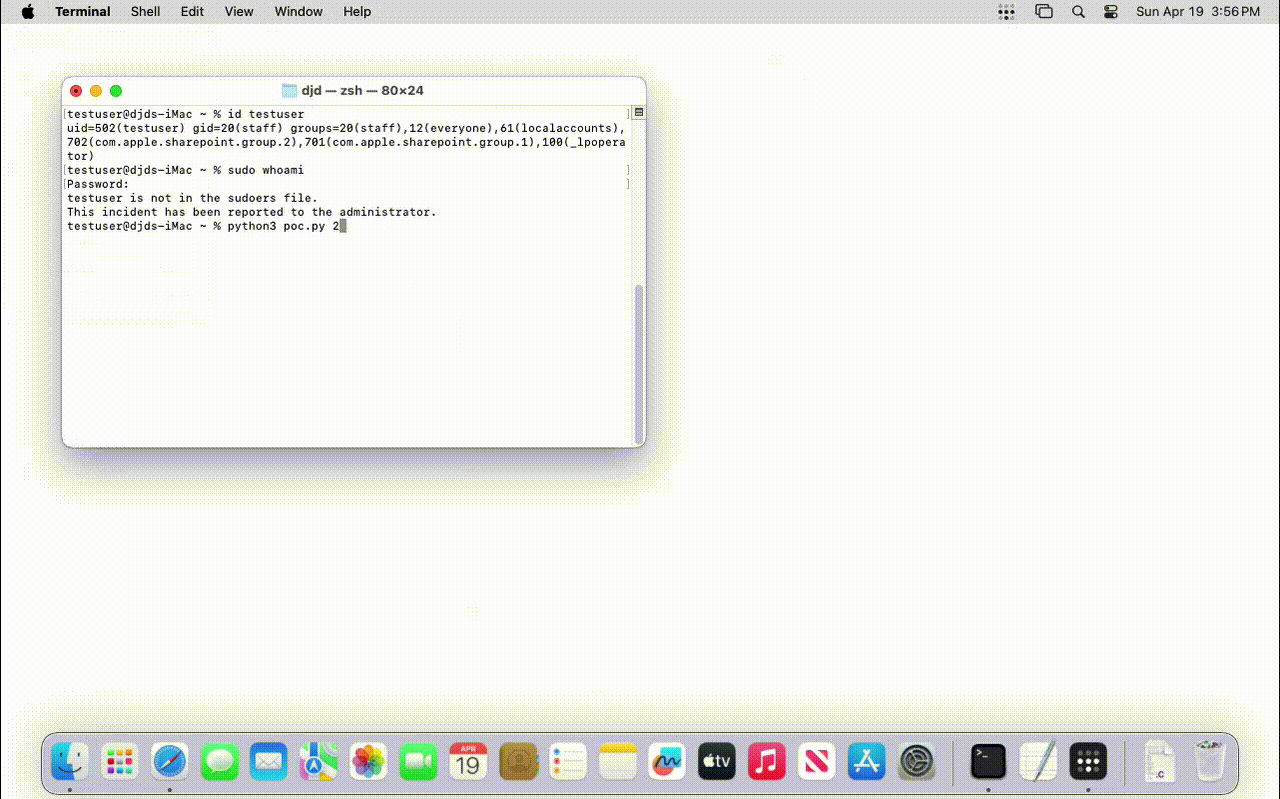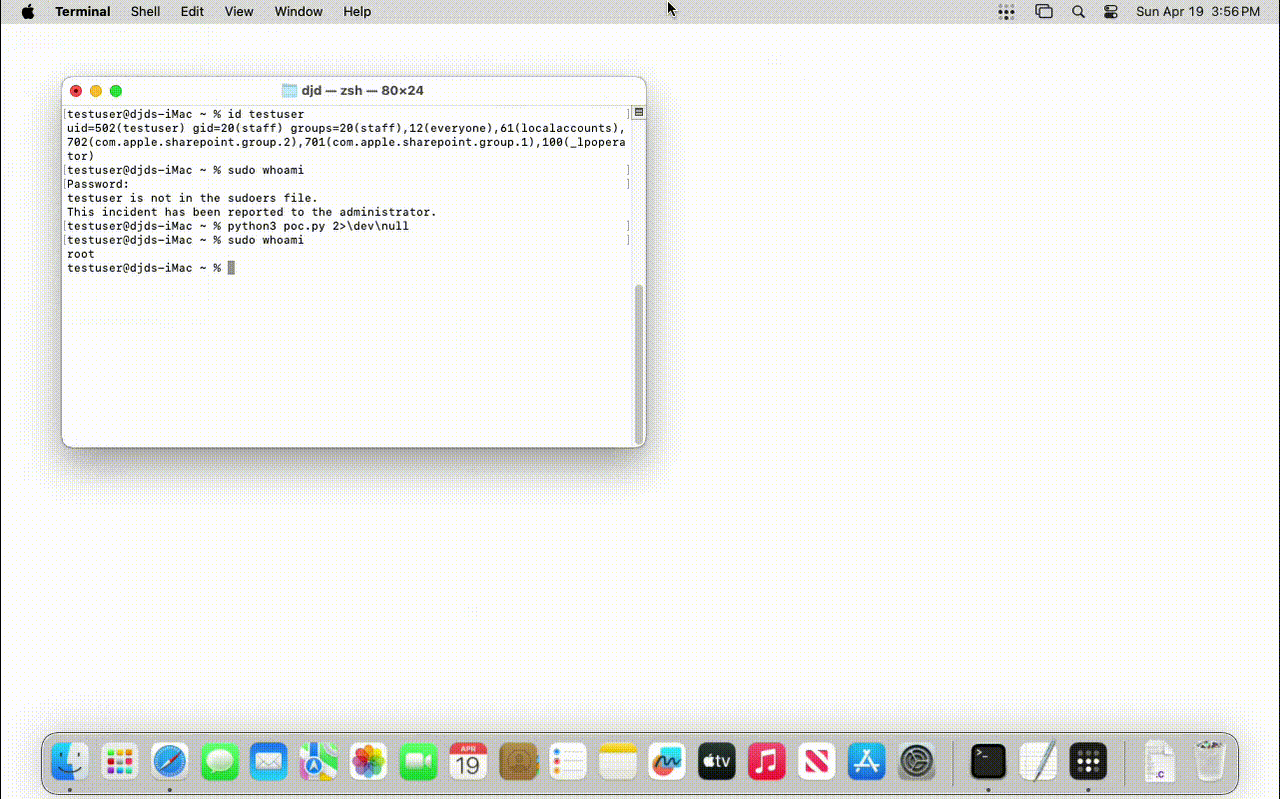
Die Schwachstelle entsteht aus zwei verketteten Logikfehlern im privilegierten cupsd-Daemon.
1. Privilegiertes Authentifizierungstoken wird über eine Vertrauensgrenze hinweg weitergegeben.
Wenn CUPS einen neu registrierten Drucker prüft, leitet es ein gültiges lokales Authentifizierungstoken an das Backend des Druckers weiter – den Endpunkt, der durch die device-uri des Druckers angegeben wird. Da ein unprivilegierter Benutzer diese device-uri kontrolliert, kann er einen Drucker registrieren, der auf einen von ihm kontrollierten Listener zeigt, und ein Token empfangen, das niemals die Grenze des vertrauenswürdigen Subsystems hätte verlassen dürfen. Das Design geht davon aus, dass das Backend vertrauenswürdig ist; die Möglichkeit für unprivilegierte Benutzer, Drucker zu registrieren, bricht diese Annahme.
2. Datei-I/O mit root-Privilegien ist erreichbar, bevor die Authentifizierungsvalidierung abgeschlossen ist.
Innerhalb eines zuverlässig reproduzierbaren Zeitfensters während der Druckerregistrierung führt cupsd einen Dateischreibvorgang mit root-Privilegien aus, bevor die Authentifizierungsvalidierung abgeschlossen ist. Das privilegierte I/O ist nicht an das Auflösen der Authentifizierungsprüfung gekoppelt, und sowohl der Zielpfad als auch der Dateiinhalt sind zum Zeitpunkt des Schreibvorgangs vom Angreifer beeinflussbar.
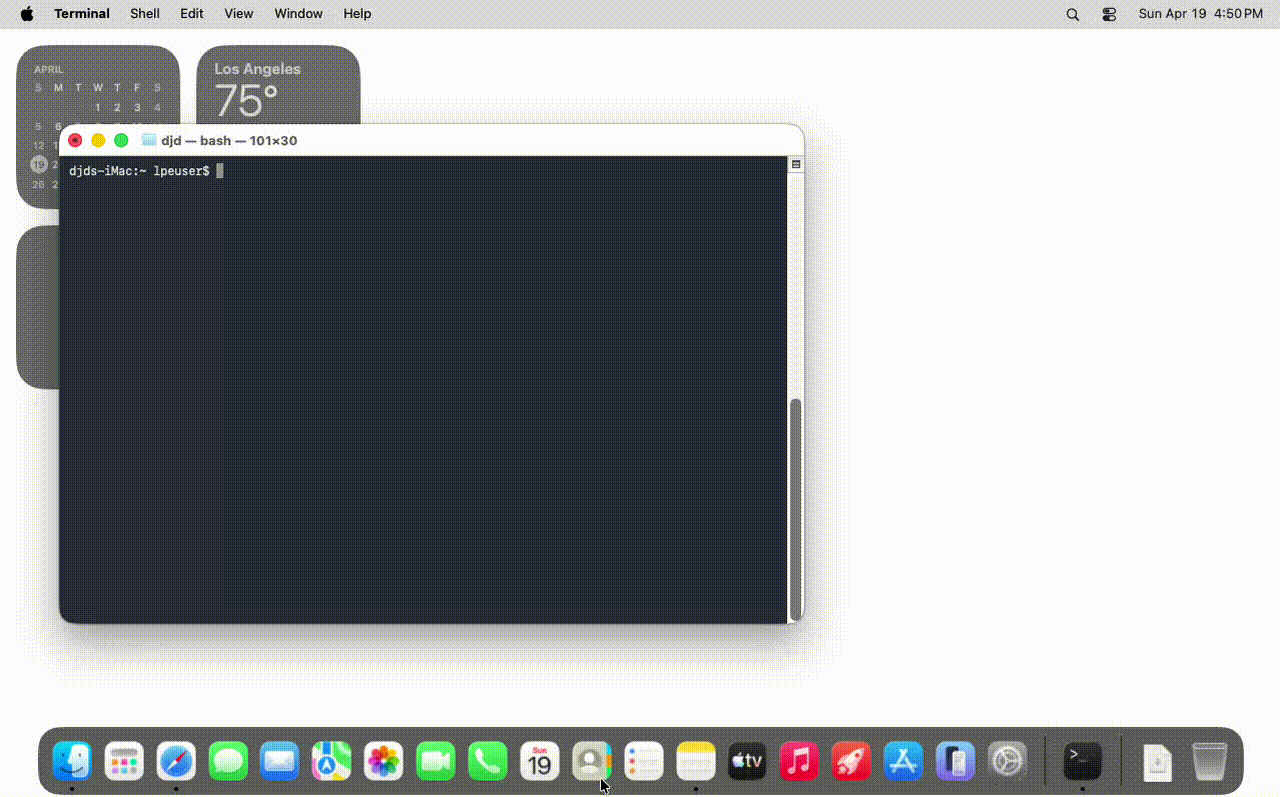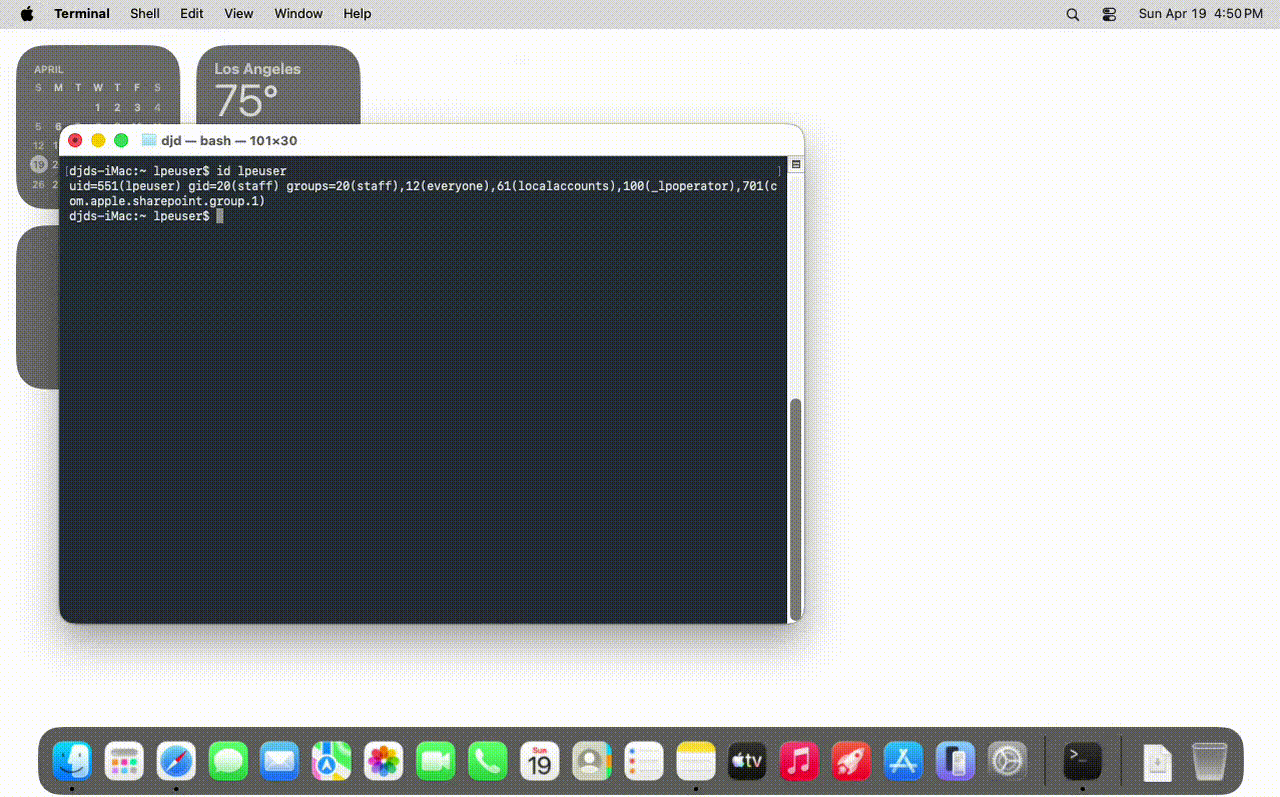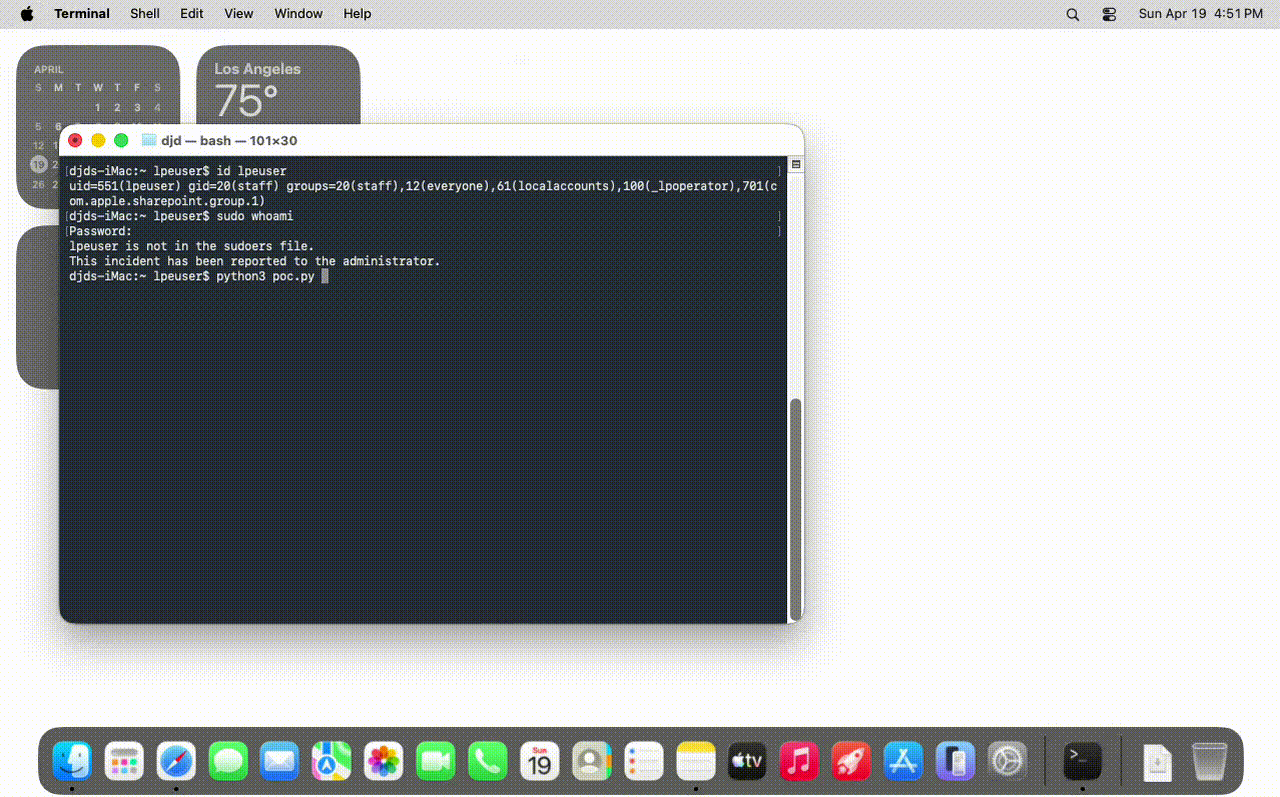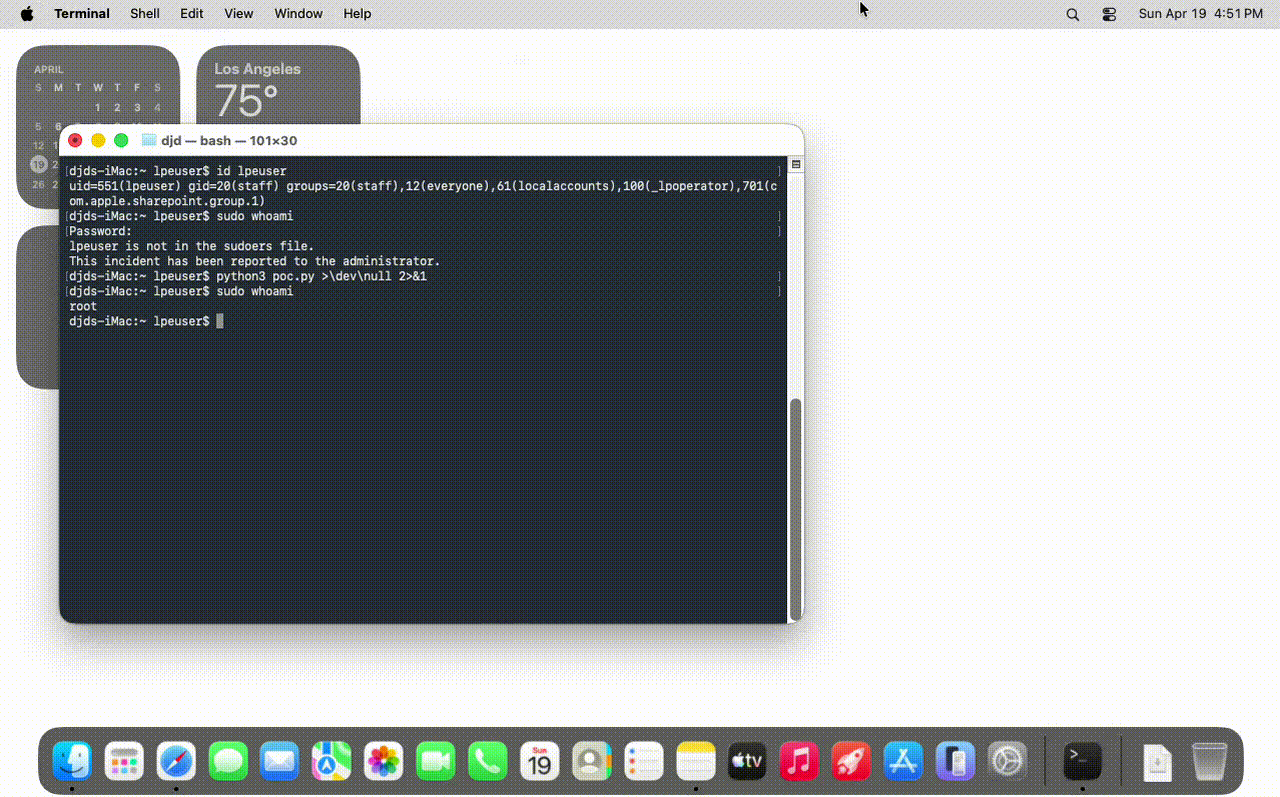
python3 poc.py
Der Proof of Concept verkettet die beiden Fehler in drei Phasen.
Phase 1 — Token-Erfassung.
Der Angreifer registriert einen Drucker, dessen device-uri auf einen von ihm kontrollierten lokalen Listener zeigt, und löst dann eine Prüfung aus. cupsd leitet ein gültiges lokales Authentifizierungstoken an den vom Angreifer kontrollierten Listener weiter.
Phase 2 — Token-Replay.
Der Angreifer spielt das erfasste Token erneut ab, um einen zweiten Drucker mit einer file://-device-uri zu registrieren, die auf einen beliebigen, nicht durch SIP geschützten Pfad seiner Wahl abzielt.
Phase 3 — Beliebiges Schreiben als root.
Der Angreifer übermittelt einen Druckauftrag mit vom Angreifer kontrolliertem Inhalt an den zweiten Drucker. cupsd schreibt die Auftragsdaten als root in den angegebenen Pfad. In keiner Phase ist eine Benutzerinteraktion erforderlich.
Anschließend überprüft das Skript, ob die Datei als root erstellt wurde, und demonstriert damit die Schwachstelle.
Unabhängig entdeckt von Dallas Dubs; von Apple ebenfalls genannt werden Aaron Grattafiori - NVIDIA AI Red Team, XBreach.ai, Andreas Jaegersberger & Ro Achterberg von Nosebeard Labs






