
 flangvik/sharpapplocker
C#-Port des Get-AppLockerPolicy PS-Cmdlets

C#-Port des PowerShell-Cmdlets Get-AppLockerPolicy mit erweiterten Funktionen. Beinhaltet die Möglichkeit, nach einem bestimmten Regeltyp und Aktionen zu filtern und zu suchen. Nützlich, wenn Sie AppLocker zunächst bereits umgangen haben und keine PS-Protokolle hinterlassen möchten.
Auf der Suche nach einer vorkompilierten Version? Schauen Sie sich das https://github.com/Flangvik/SharpCollection Projekt an!
 _____ _                       ___              _                _
/  ___| |                     / _ \            | |              | |
\ `--.| |__   __ _ _ __ _ __ / /_\ \_ __  _ __ | |     ___   ___| | _____ _ __
 `--. \ '_ \ / _` | '__| '_ \|  _  | '_ \| '_ \| |    / _ \ / __| |/ / _ \ '__|
/\__/ / | | | (_| | |  | |_) | | | | |_) | |_) | |___| (_) | (__|   <  __/ |
\____/|_| |_|\__,_|_|  | .__/\_| |_/ .__/| .__/\_____/\___/ \___|_|\_\___|_|
                       | |         | |   | |
                       |_|         |_|   |_|


 V1.1.0 - von Flangvik & Jean_Maes_1994 , stark verbessert von am0nsec


Verwendung:
  -h, -?, --help              Hilfe anzeigen

  -l, --local                   Fragt die lokale AppLocker-Konfiguration ab

  -d, --domain               Fragt die Domain-AppLocker-Konfiguration ab (benötigt einen LDAP-Pfad)

  -e, --effective            Fragt die effektive AppLocker-Konfiguration auf diesem Computer ab

  -A, --allow                 Nur Regeln mit Aktion "Zulassen" zurückgeben

  -D, --deny                 Nur Regeln mit Aktion "Verweigern" zurückgeben

      --ldap=VALUE         Der LDAP-Filter für die Abfrage der Domain-Richtlinie

      --rules=VALUE        Kommagetrennte Liste von Regeltypen zum Filtern "FileHashRule, FilePathRule, FilePublisherRule, All" Standard: All

      --outfile=VALUE      Dateipfad zum Schreiben der gefundenen Regeln im JSON-Format

Beispiele:
         SharpAppLocker.exe --effective --allow --outfile "C:\Windows\Tasks\Rules.json"

         SharpAppLocker.exe --effective --allow --rules="FileHashRule,FilePathRule" --outfile="C:\Windows\Tasks\Rules.json"

         SharpAppLocker.exe -e -D
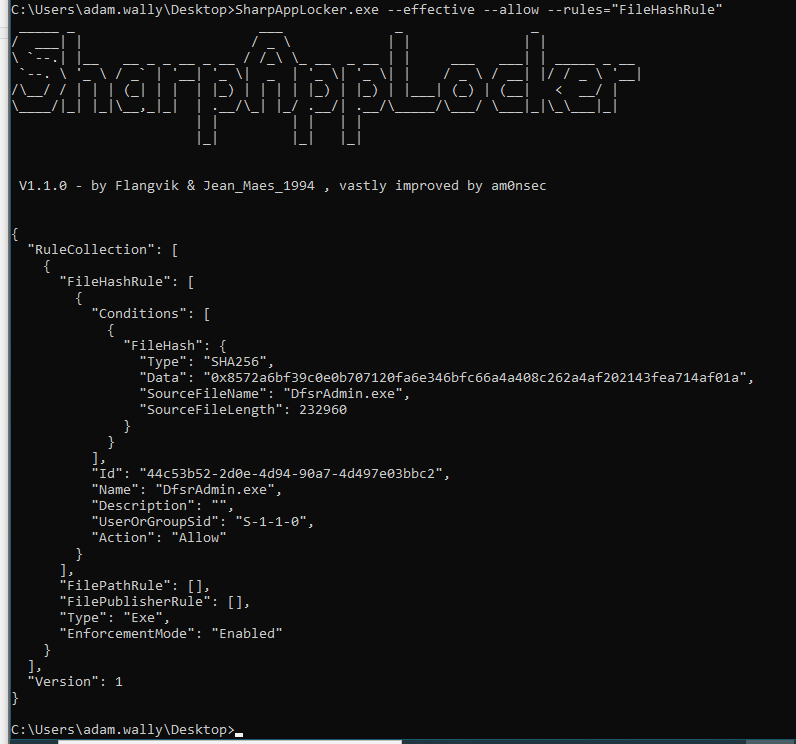
Ausführliche Informationen finden Sie unter der MSDN-URL: https://docs.microsoft.com/en-us/powershell/module/applocker/get-applockerpolicy?view=win10-ps






