
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-20817 — Proof-of-Concept-Exploit für CVE-2026-20817, eine lokale Rechteausweitung in der Windows-Fehlerberichterstattung (WER) über ALPC, die es Benutzern mit niedrigen Rechten ermöglicht, Code als SYSTEM auszuführen. | Kitploit
Tools/GitHubGitHub/oxfemale/cve-2026-20817
Privilege EscalationExploit-FrameworksSchwachstellenanalyseExploitationBinary-Exploitation
GitHuboxfemale/cve-2026-20817

CVE-2026-20817

Proof-of-Concept-Exploit für CVE-2026-20817, eine lokale Rechteausweitung in der Windows-Fehlerberichterstattung (WER) über ALPC, die es Benutzern mit niedrigen Rechten ermöglicht, Code als SYSTEM auszuführen.

Repository anzeigen
1322440vor 9 MonatenVon Kitploit geprüft
Teilen

CVE-2026-20817 – Windows-Fehlerberichterstattung (WER) ALPC-Privilegieneskalation

CVE-2026-20817

Beschreibung

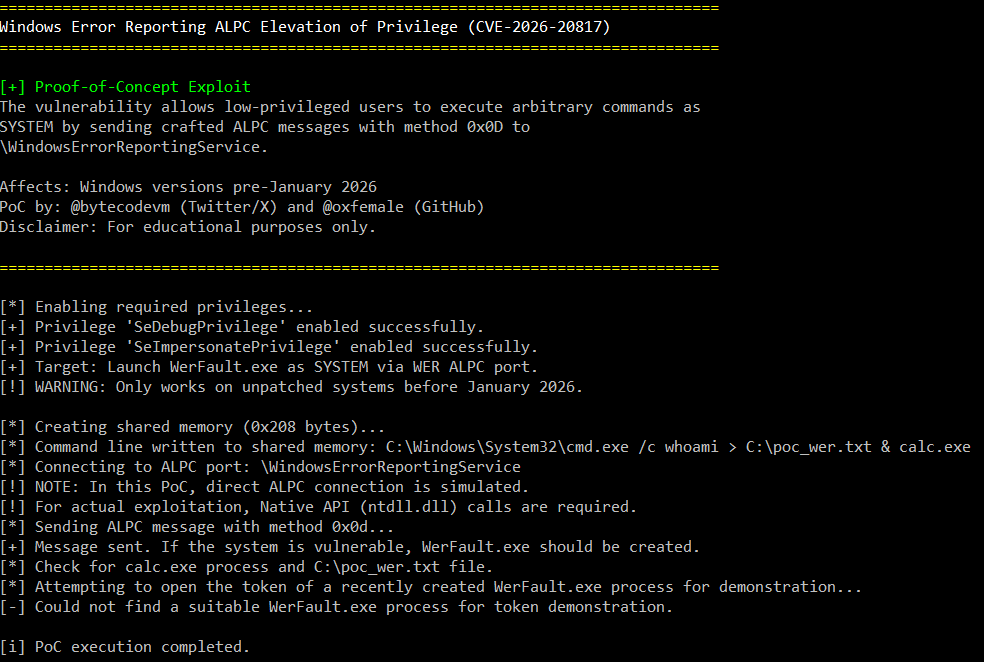
Dieses Repository enthält einen Proof-of-Concept (PoC) für CVE-2026-20817, eine lokale Privilegieneskalations-Schwachstelle im Windows-Fehlerberichterstattungsdienst (WER). Die Schwachstelle ermöglicht es einem authentifizierten Benutzer mit niedrigen Rechten, beliebigen Code mit SYSTEM-Berechtigungen auszuführen, indem speziell gestaltete ALPC-Nachrichten an den WER-Dienst gesendet werden.

Autor

Ursprüngliche Forschung und PoC von:

  • Twitter/X: @bytecodevm
  • GitHub: @oxfemale

Details zur Schwachstelle

  • CVE-ID: CVE-2026-20817
  • Komponente: Windows-Fehlerberichterstattungsdienst (WER)
  • Angriffsvektor: Lokal (ALPC)
  • Erforderliche Berechtigungen: Niedrig (authentifizierter Benutzer)
  • Auswirkung: Erhöhung auf SYSTEM
  • Gepatcht: Sicherheitsupdate Januar 2026

Technischer Überblick

Der WER-Dienst stellt einen ALPC-Port namens \WindowsErrorReportingService bereit und bietet verschiedene Methoden für die Interprozesskommunikation. Die Schwachstelle existiert in der Methode SvcElevatedLaunch (0x0D), bei der der Dienst es versäumt, die Berechtigungen des Aufrufers ordnungsgemäß zu validieren, bevor WerFault.exe mit vom Benutzer bereitgestellten Befehlszeilenparametern aus dem gemeinsamen Speicher gestartet wird.

So funktioniert es

  1. Gemeinsamen Speicher mit beliebiger Befehlszeile erstellen
  2. Verbindung zum WER-ALPC-Port herstellen
  3. ALPC-Nachricht mit Methode 0x0D senden, einschließlich:
    • Client-Prozess-ID
    • Handle für gemeinsamen Speicher
    • Länge der Befehlszeile
  4. Der WER-Dienst dupliziert das Handle und startet WerFault.exe mit der bereitgestellten Befehlszeile
  5. Der resultierende Prozess läuft mit SYSTEM-Berechtigungen

Erlangte Berechtigungen

Der erzeugte WerFault.exe-Prozess läuft mit einem SYSTEM-Token, das Folgendes enthält:

BerechtigungBeschreibung
SeDebugPrivilegeDebuggen beliebiger Prozesse
SeImpersonatePrivilegeIdentitätswechsel für beliebige Benutzer
Verschiedene standardmäßige SYSTEM-BerechtigungenVollständiger Systemzugriff

Hinweis: Das Token enthält NICHT SeTcbPrivilege (Als Teil des Betriebssystems fungieren).

Betroffene Systeme

  • Windows 10 (alle Versionen vor Januar 2026)
  • Windows 11 (alle Versionen vor Januar 2026)
  • Windows Server 2019 (vor Januar 2026)
  • Windows Server 2022 (vor Januar 2026)

Warnung

Dieser PoC dient nur Bildungs- und Forschungszwecken. Verwenden Sie ihn nur auf Systemen, die Ihnen gehören oder für die Sie ausdrücklich die Erlaubnis zum Testen haben. Unbefugte Nutzung kann gegen Gesetze und Vorschriften verstoßen.

Erstellen des PoC

Anforderungen

  • Windows SDK
  • Visual Studio (2019 oder neuer empfohlen)
  • C++17-kompatibler Compiler

Kompilierung

# Verwendung der Visual Studio-Entwickler-Eingabeaufforderung
cl /EHsc CVE-2026-20817_PoC.cpp

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





