
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 tc4dy/cve-2026-98432-poc-exploit
Toolkit for CVE-2026-98432 Linux TCP use-after-free: kernel patch checks, race oracle triggering, pcap UAF analysis, KASLR slide recovery, and…
 voidsecsoftwares/voidsyscall
Plattformübergreifendes, syscall-basiertes Implantat & C2 — direkte Syscalls (Win), rohe Syscalls (Linux), HTTPS/DNS/ICMP-Kanäle. Keine…
 tastypepperoni/runaswintcb
Proof-of-Concept-C-Exploit, der eine DLL mit WinTcb-Light-Schutz aus dem Userland ausführt, eine Windows-Privilege-Escalation-Primitive demonstriert…
 horizon3ai/backup_dc_registry
Ein einfacher POC, der Backup-Operator-Berechtigungen missbraucht, um SAM, SYSTEM und SECURITY remote auszulesen.
 wh04m1001/cve-2023-20178
Proof-of-Concept für eine Schwachstelle zum beliebigen Löschen von Dateien in Cisco Secure Client und AnyConnect, die eine Privilege-Escalation zu…
 flangvik/regpwnbof
Bof von RegPwn von MDSec
 mitchmoser/lacheck
Multithreaded C# .NET-Assembly zur Aufzählung lokaler administrativer Berechtigungen auf Windows-Hosts über SMB, WMI und WinRM, mit…
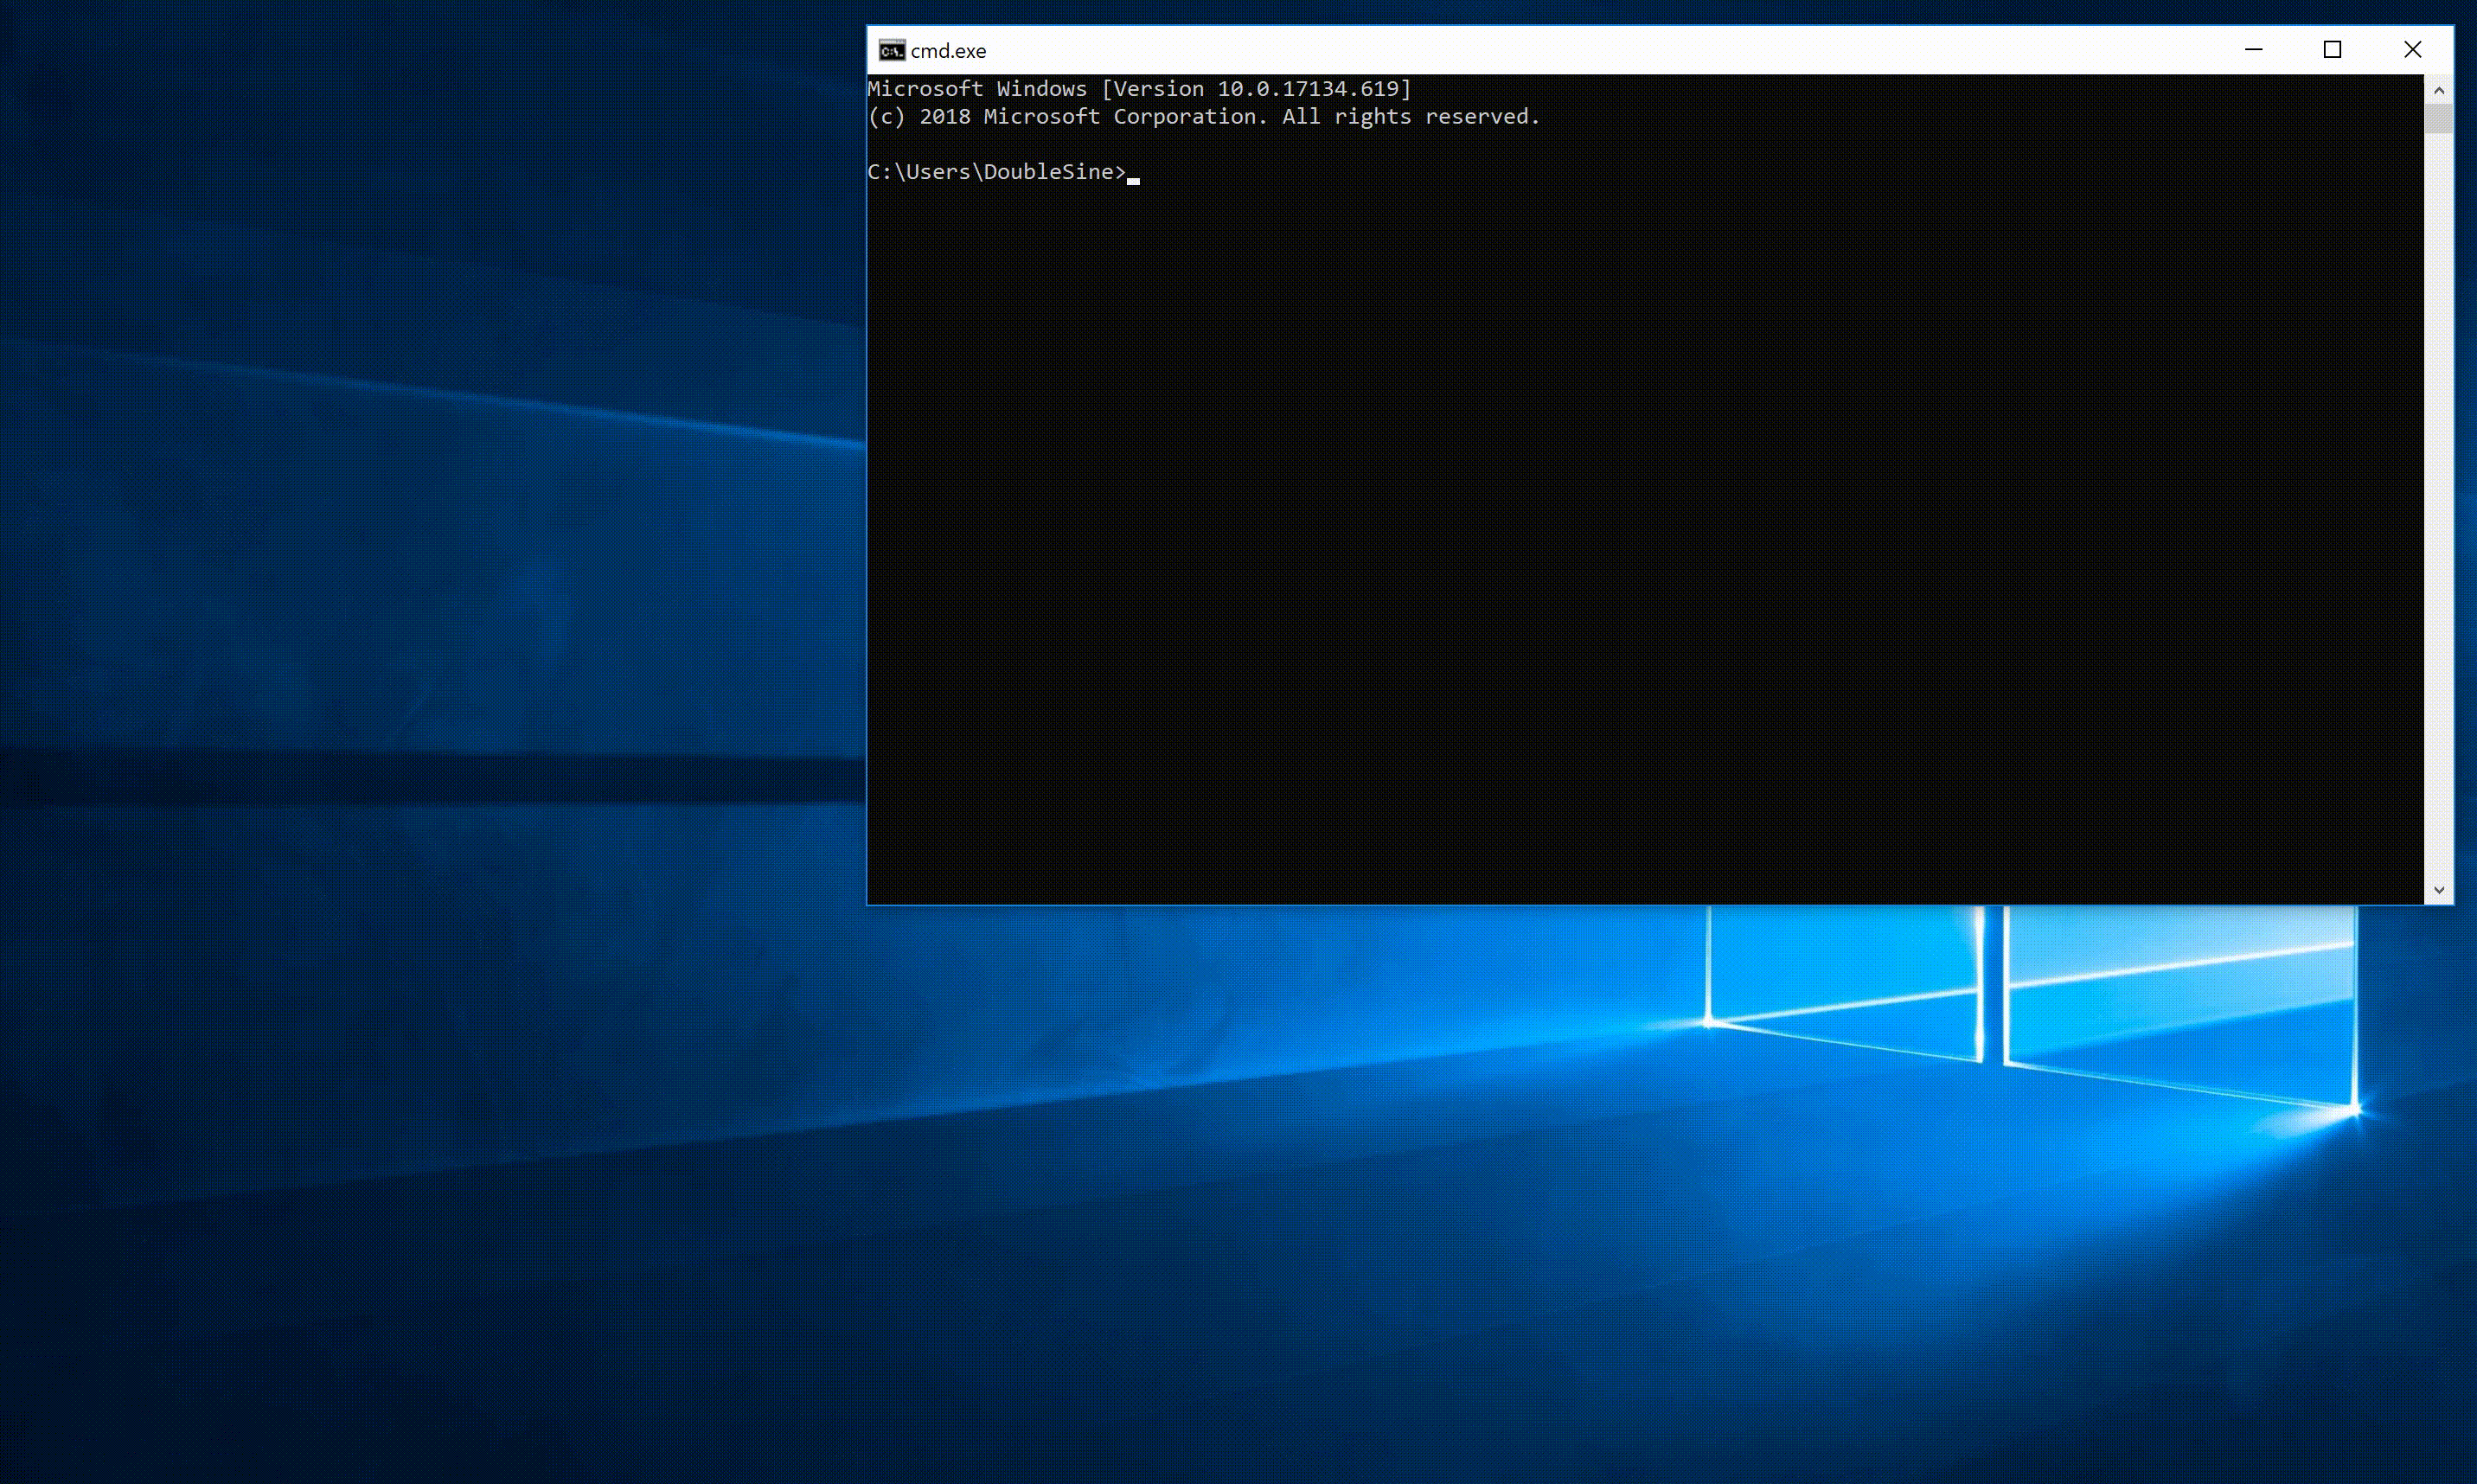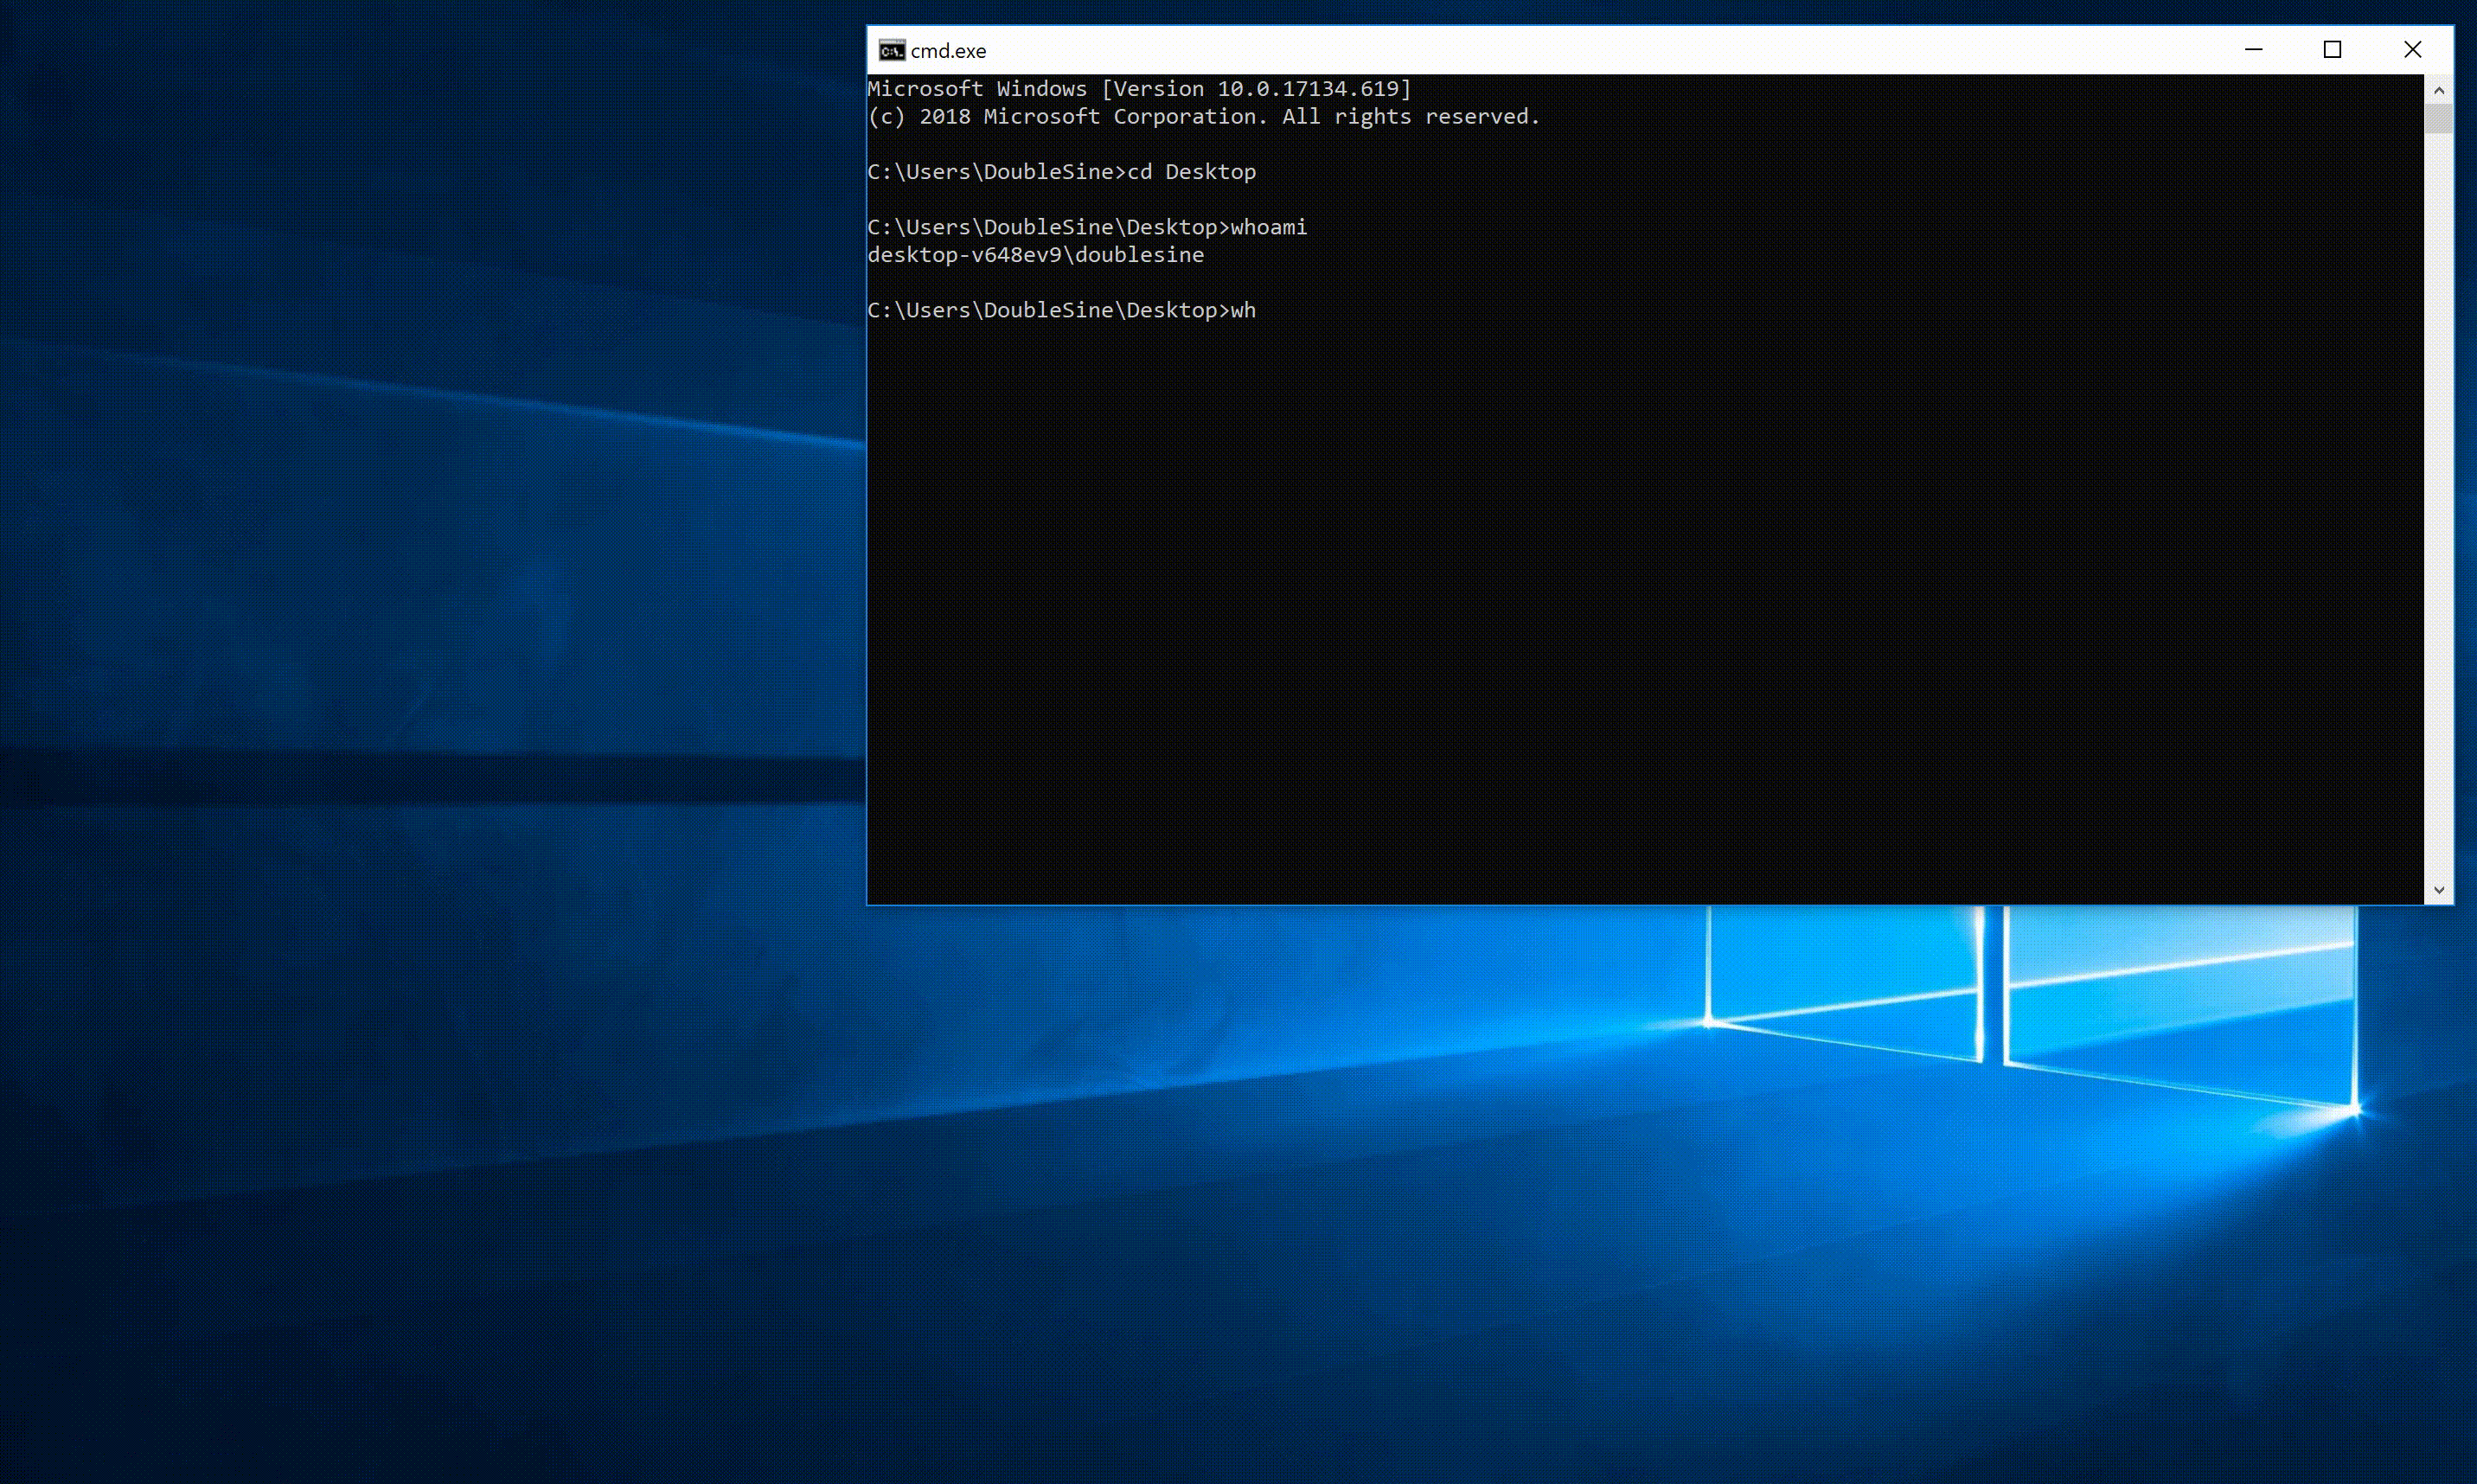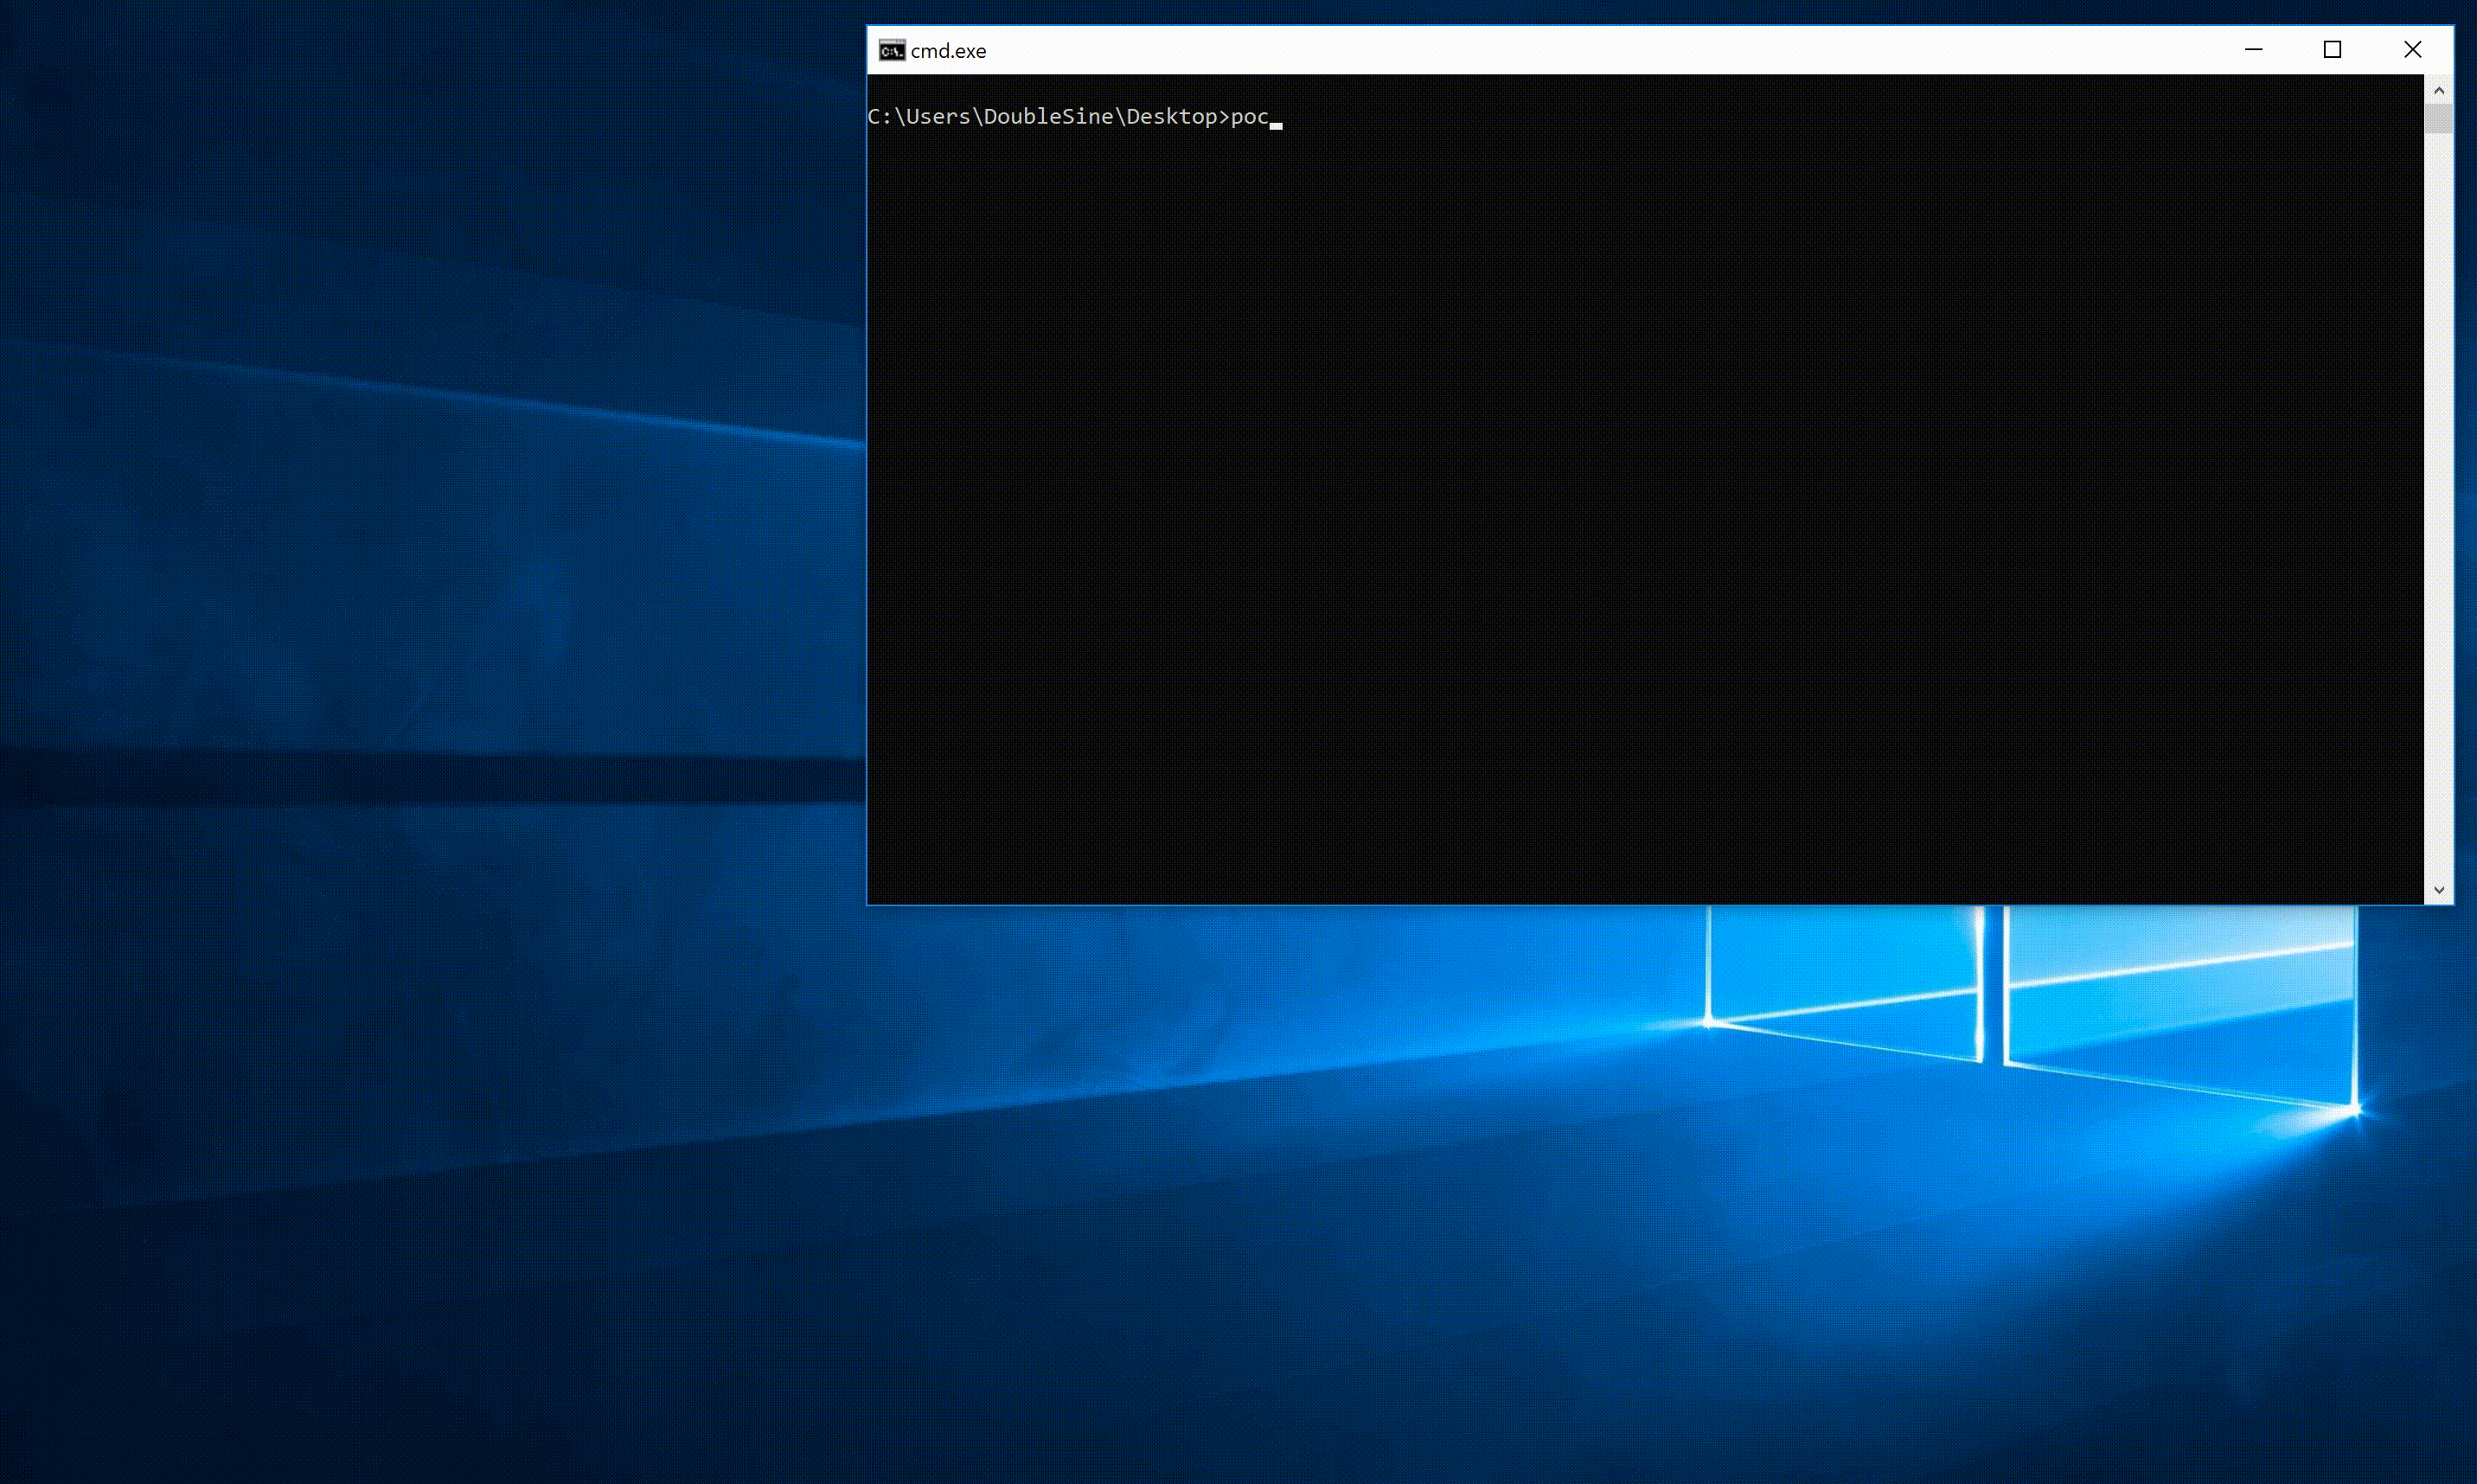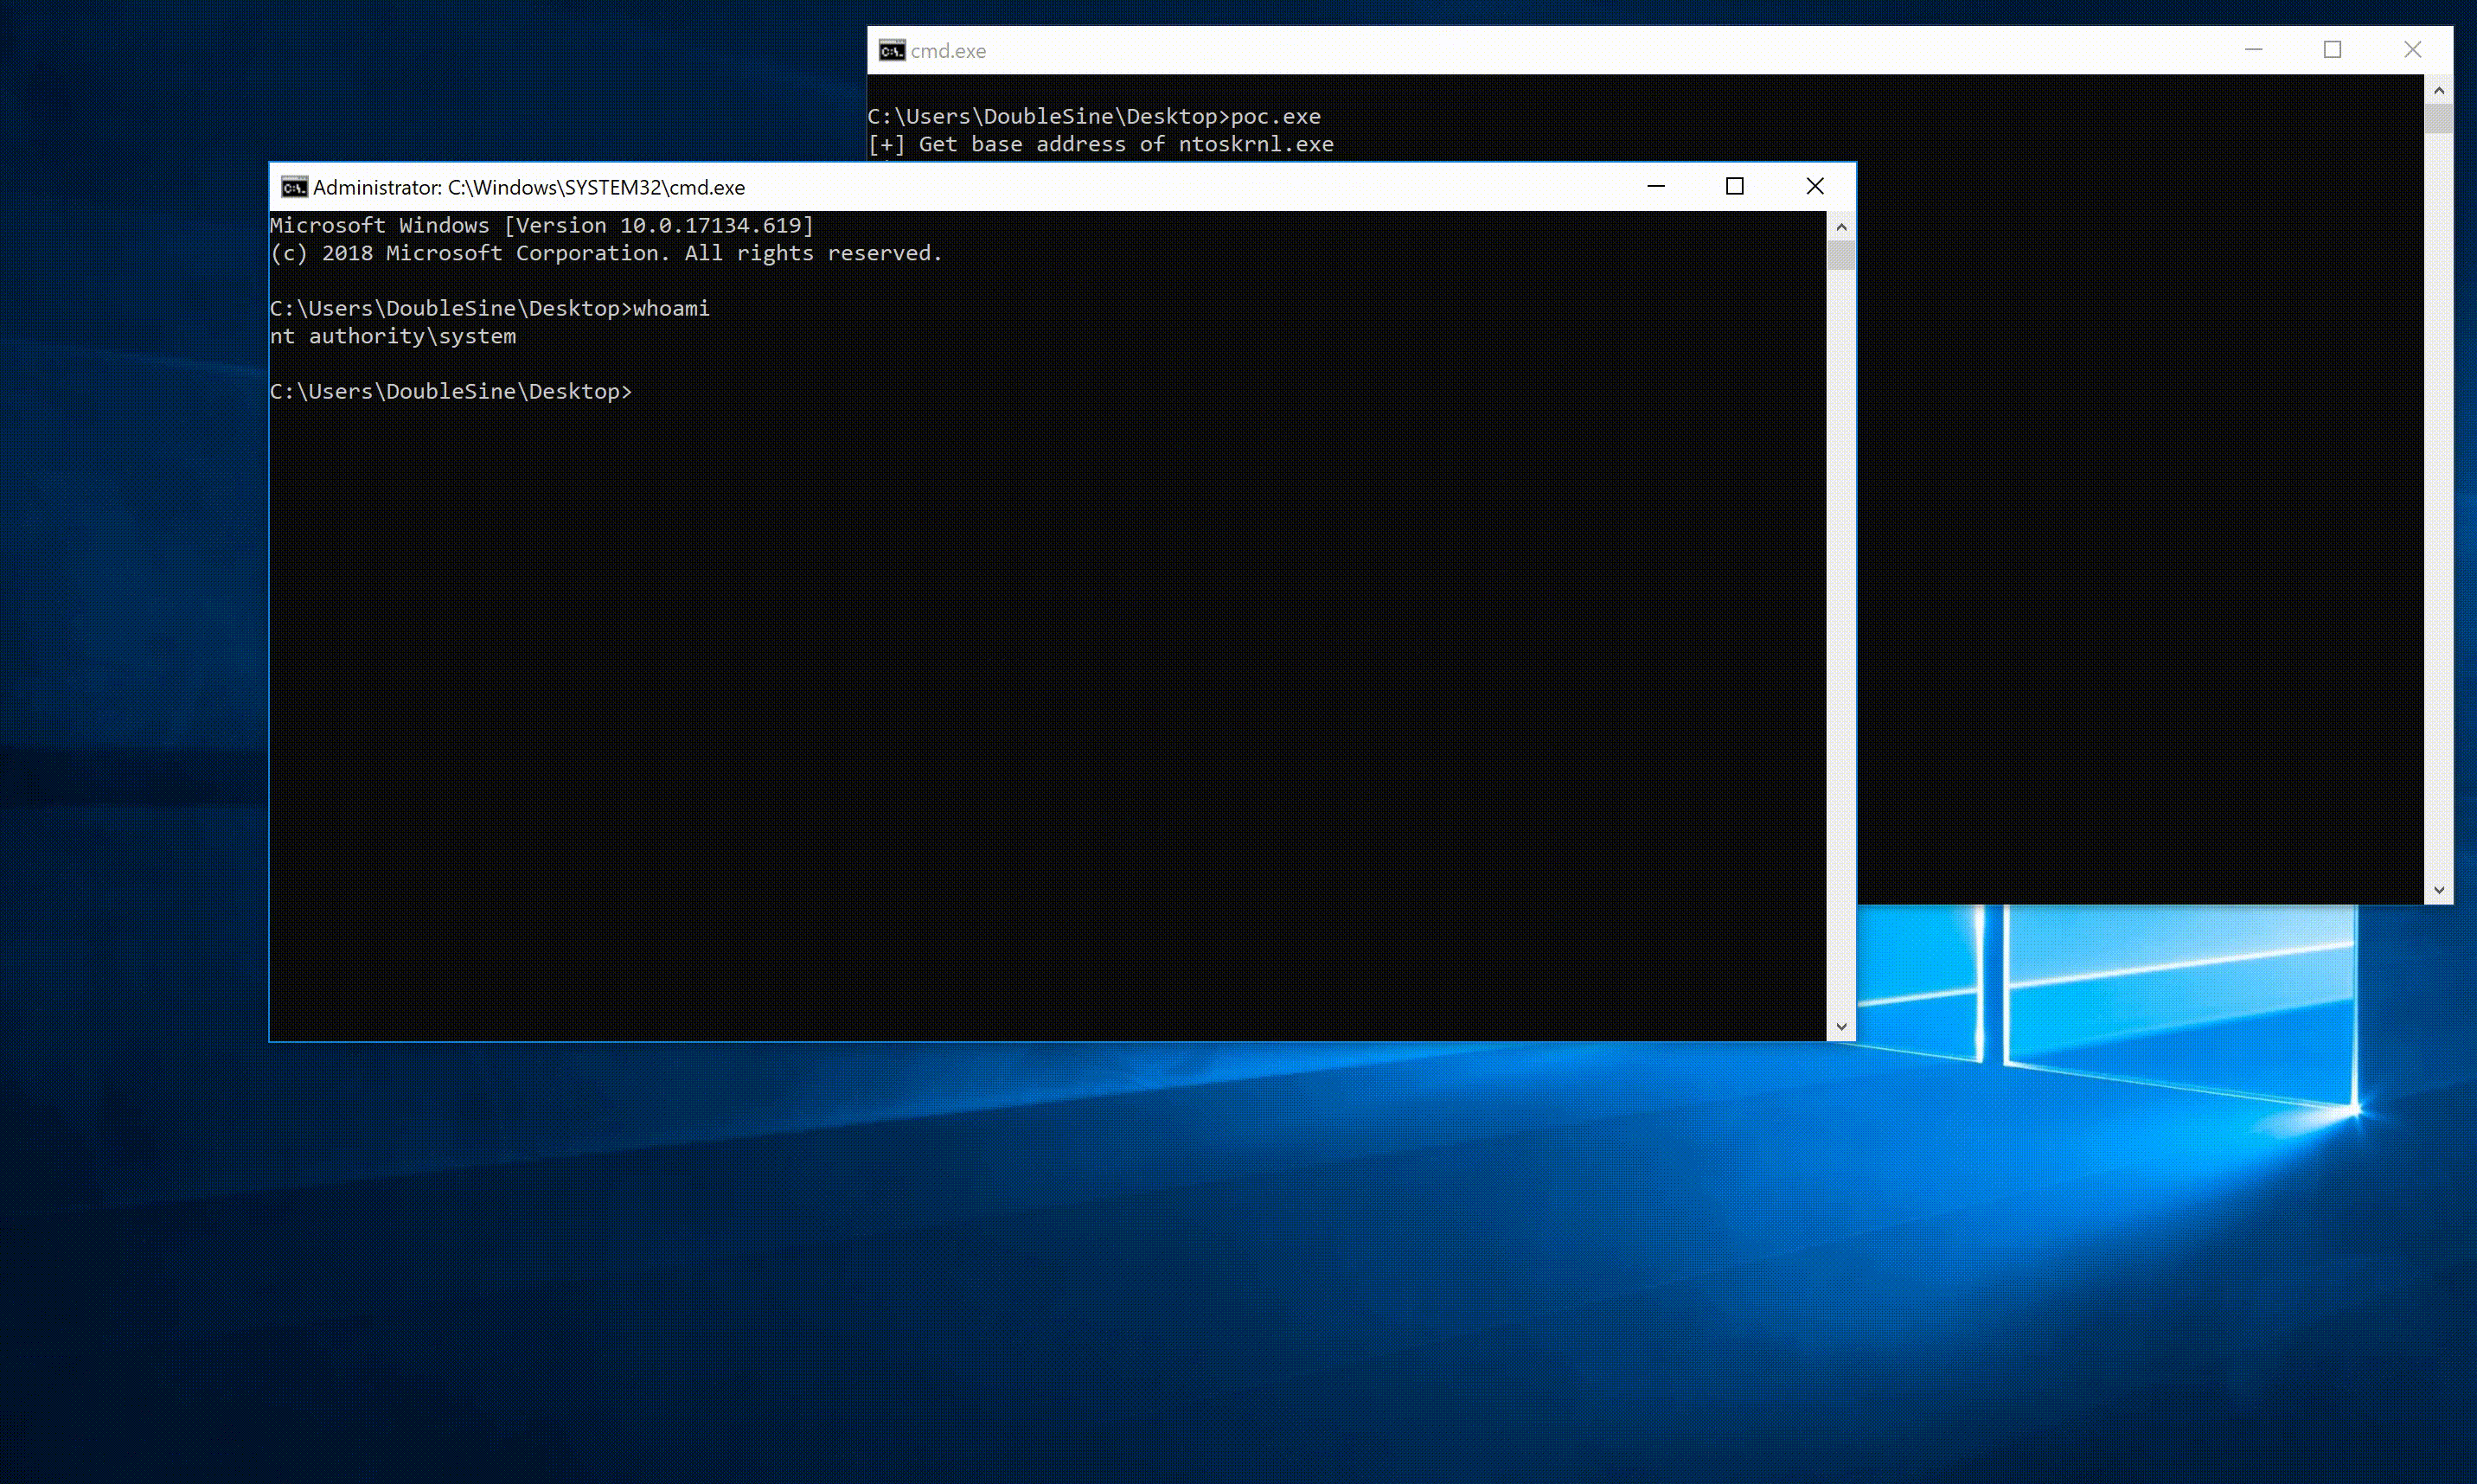 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. Übertragen von https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation
 sourceincite/cve-2018-8440
CVE-2018-8440 eigenständiger Exploit
 frkngksl/silentnimvest
Nim-Implementierung der Methode von sud0Ru zum Dumping von Anmeldeinformationen aus SAM/SECURITY-Hives (auch bekannt als SilentHarvest)
 al1ex/cve-2022-0847
CVE-2022-0847
 nccgroup/ncloader
Ein Session-0-fähiges DLL-Injektions-Dienstprogramm
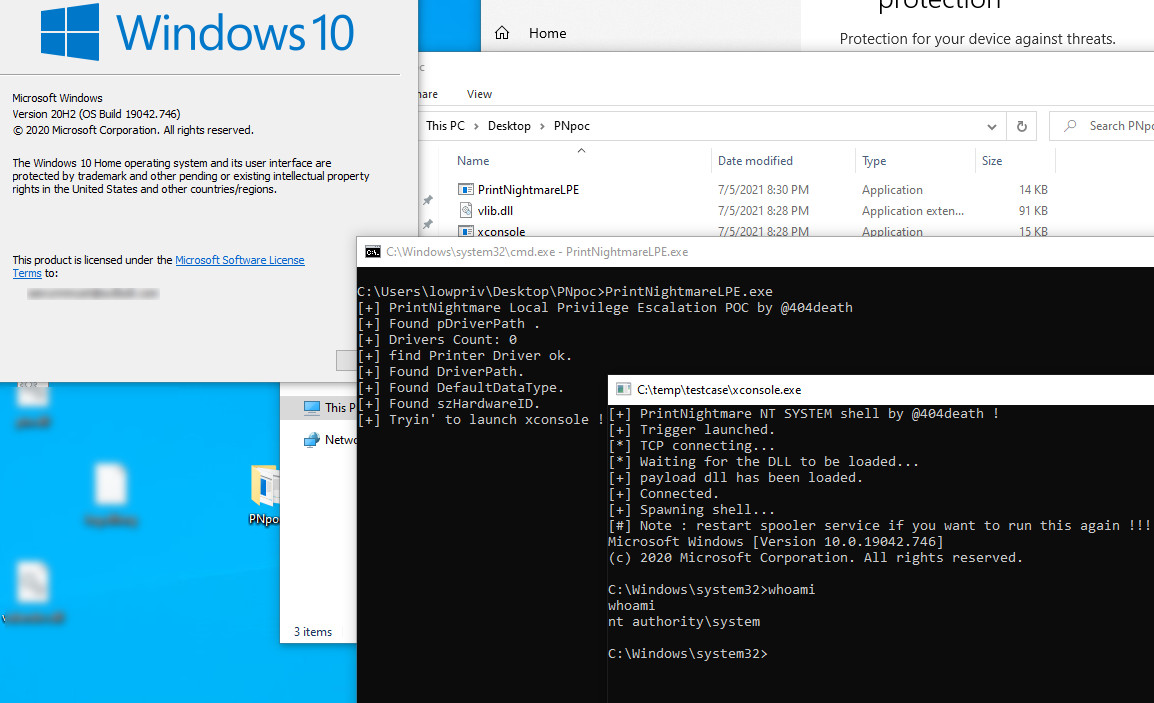 sailay1996/printnightmare-lpe
CVE-2021-1675 (PrintNightmare)
 febinrev/dirtypipez-exploit
Lokaler Privilegieneskalations-Exploit für die Linux-Kernel-Sicherheitslücke CVE-2022-0847 (Dirty Pipe), der es nicht privilegierten Benutzern…
 hackerhouse-opensource/mssettingsdelegateexecute
UAC unter Windows 10/11 x64 mithilfe des DelegateExecute-Registrierungsschlüssels von ms-settings umgehen.
 puckblush/tofu
Windows-Offline-Dateisystem-Hacking-Tool für Linux
 dzonerzy/poc-cve-2021-4034
PoC für CVE-2021-4034, genannt pwnkit
 kpwn/vpwn
xnu lokale Privilegieneskalation über CVE-2015-1140 IOHIDSecurePromptClient injectStringGated Heap-Überlauf | PoC || gtfo








