
Ladon – großer Intranet-Penetrationstest-Scanner, PowerShell- und Cobalt-Strike-Plugin, In-Memory-Loading, dateiloses Scannen. Enthält Port-Scanning, Diensterkennung, Erkennung von Netzwerk-Assets, Passwort-Audit, Erkennung von Hochrisiko-Schwachstellen, Exploit-Ausführung, Passwort-Extraktion sowie Ein-Klick-GetShell. Unterstützt Batch-Scans für A-/B-/C-Netzsegmente sowie segmentübergreifende Scans und unterstützt URL-, Host- und Domain-Listenscans usw. Die Netzwerk-Asset-Erkennung nutzt 32 Protokolle (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) oder Methoden, um schnell IP-Adressen aktiver Hosts im Zielnetzwerk, Computernamen, Arbeitsgruppen, freigegebene Ressourcen, Netzwerkadapter-Adressen, Betriebssystemversionen, Websites, Subdomains, Middleware, offene Dienste, Router, Switches, Datenbanken, Drucker usw. zu ermitteln. Zahlreiche Module zur Erkennung von Hochrisiko-Schwachstellen: MS17010, Zimbra, Exchange.
 k8gege/ladon




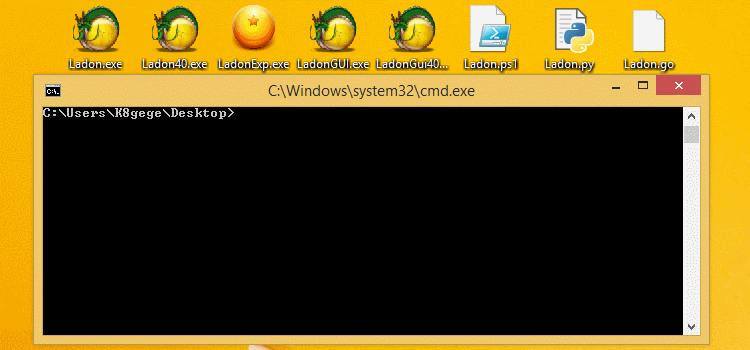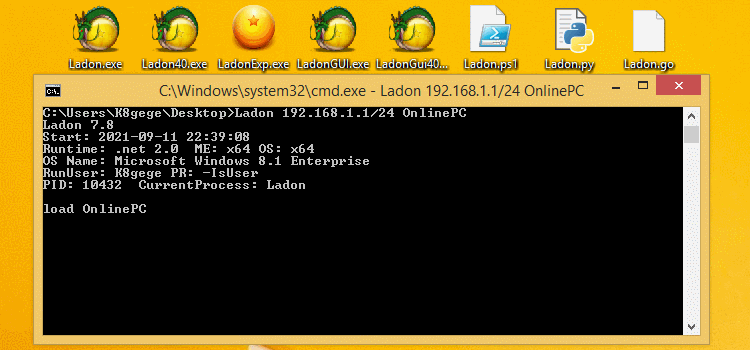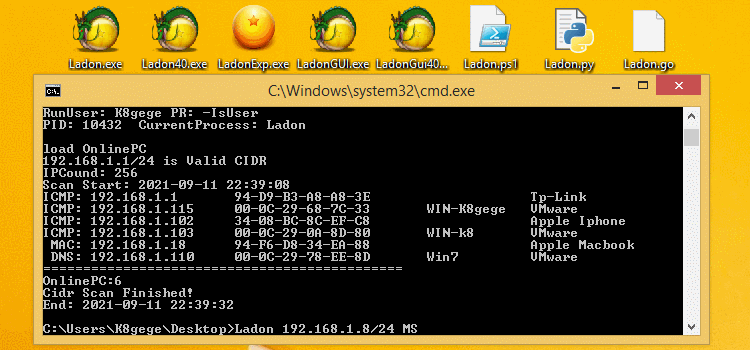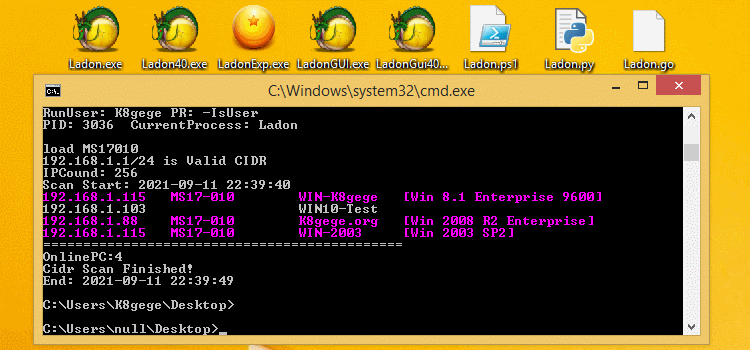
Ladon großer Intranet-Penetrationsscanner\Domänen-Penetration\horizontale Tools, PowerShell-Modul, Cobalt Strike Plugin, Speicherladen, dateiloser Scan. Enthält Port-Scan, Service-Identifikation, Netzwerkasset-Erkennung, Passwort-Audit, Entdeckung von Hochrisiko-Schwachstellen, Exploit, Passwortlesen und One-Click GetShell, unterstützt Batch-A/B/C-Segment und netzwerksegmentübergreifende Scans, unterstützt URL, Host, Domainenlisten-Scans usw. Version 12.2 enthält 262 Funktionsmodule, Netzwerkasset-Erkennungsmodule mit 30+ Protokollen (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) sowie Methoden zur schnellen Erfassung von Zielnetzwerk-IPs, Computernamen, Arbeitsgruppen, gemeinsam genutzten Ressourcen, Netzwerkadressen, Betriebssystemversionen, Websites, Subdomains, Middleware, offenen Diensten, Routern, Switches, Datenbanken, Druckern usw., Entdeckung von Hochrisiko-Schwachstellen 16+ einschließlich Cisco, Zimbra, Exchange, DrayTek, MS17010, SMBGhost, Weblogic, ActiveMQ, Tomcat, Struts2-Serie, Printer usw., Passwort-Audit 25+ einschließlich Datenbanken (Mysql, Oracle, MSSQL), FTP, SSH, VNC, Windows (LDAP, SMB/IPC, NBT, WMI, SmbHash, WmiHash, Winrm), BasicAuth, Tomcat, Weblogic, Rar usw., Remote-Befehlsausführung (smbexec/wmiexe/psexec/atexec/sshexec/webshell), Web-Fingerabdruck-Erkennungsmodul erkennt 135+ (Webanwendungen, Middleware, Skripttypen, Seitentypen) usw., lokale Privilegienausweitung 21+ inklusive SweetPotato\BadPotato\EfsPotato\BypassUAC, hochgradig anpassbare Plugin-POC-Unterstützung für .NET-Assemblys, DLL (C#/Delphi/VC), PowerShell usw., Unterstützung für den Batch-Aufruf beliebiger externer Programme oder Befehle über Konfigurations-INI, EXP-Generator kann mit einem Klick Schwachstellen-POC/EXP generieren, um die Scan-Fähigkeiten schnell zu erweitern, Ladon unterstützt Cobalt Strike pluginifizierten Speicherladen, dateiloses Scannen des Intranets für schnelle horizontale Bewegung.
https://github.com/k8gege/Ladon/releases https://k8gege.org/Download
### Einfache Bedienung

Obwohl Ladon viele Funktionen bietet, ist die Bedienung sehr einfach und jeder kann leicht loslegen<br>
Mit nur einem oder zwei Parametern können 90% der Funktionen genutzt werden. Ein Modul entspricht einem neuen Werkzeug

### Laufzeitumgebung

#### Windows

Ladon kann unter Windows mit .NET 2.0 oder höher verwendet werden (ab Windows 7 ist .NET integriert).<br>
Z. B. Cmd, PowerShell, Remote-Cmd, WebShell usw. sowie In-Memory-Laden in Cobalt Strike.<br>
Ladon.ps1 ist voll kompatibel mit PowerShell von Windows 7 bis Windows 11/2025, ermöglicht dateiloses Remote-Laden ohne Versionsprüfung.

#### Plattformübergreifend: LadonGo unterstützt Linux, Mac, Arm, MIPS

Plattformübergreifend: Linux, macOS, Windows, Router, Netzwerkgeräte usw.<br>
https://github.com/k8gege/LadonGo

### Besondere Bedingungen

In der Praxis läuft es nicht immer reibungslos. Manche internen Netzwerk-Weiterleitungen sind langsam oder unmöglich, sodass das Tool auf das Ziel hochgeladen werden muss.<br>
Manchmal dauert es ewig, selbst eine 2-3 MB große Datei hochzuladen, oder es klappt gar nicht. Von Python-Dateien mit mehreren zehn MB ganz zu schweigen.<br>
Ladon ist in C# entwickelt, die Programmgröße beträgt nur etwa 500 KB. Selbst wenn die Verbindung schlecht ist, kann man eine 500 KB große Datei hochladen.<br>
Falls nicht, kann man es per PowerShell remote im Speicher laden – das ist ein Vorteil gegenüber großen kompilierten Programmen in Python oder Go.

### Leitbild

Rundum-Service: Den Benutzern ein einfach zu bedienendes, funktionsreiches und hochflexibles Scan-Tool bieten.

### Merkmale

Geringer Scan-Traffic<br>
Kleine Programmgröße<br>
Reichhaltige und leistungsstarke Funktionen<br>
Einfach und benutzerfreundlich<br>
Plugins unterstützen mehrere Sprachen<br>
Plattformübergreifend (Windows/Kali/Ubuntu) usw.<br>
Unterstützt Cobalt Strike als Plugin<br>
Unterstützt dateilose PowerShell-Penetration<br>
Exp-Generator kann mit einem Klick Pocs erstellen<br>
Mehrere Versionen für verschiedene Umgebungen

### Programmparameter und Funktionen

1  Unterstützt Scannen einer bestimmten IP-Adresse<br>
2  Unterstützt Scannen eines bestimmten Domainnamens<br>
3  Unterstützt Scannen eines bestimmten Rechnernamens<br>
4  Unterstützt Scannen eines bestimmten C-Segments (ip/24)<br>
5  Unterstützt Scannen eines bestimmten B-Segments (ip/16)<br>
6  Unterstützt Scannen eines bestimmten A-Segments (ip/8)<br>
7  Unterstützt Scannen einer bestimmten URL<br>
8  Unterstützt Batch-IP-Scan (ip.txt)<br>
9  Unterstützt Batch-C-Segment-Scan (ip24.txt)<br>
10 Unterstützt Batch-C-Segment-Scan (ipc.txt)<br>
11 Unterstützt Batch-B-Segment-Scan (ip16.txt)<br>
12 Unterstützt Batch-URL-Scan (url.txt)<br>
13 Unterstützt Batch-Domain-Scan (domain.txt)<br>
14 Unterstützt Batch-Rechnernamen-Scan (host.txt)<br>
15 Unterstützt Batch-Länder-Segment-Scan (cidr.txt)<br>
16 Unterstützt Batch-String-Liste (str.txt)<br>
17 Unterstützt Host-Benutzername/Passwort-Liste (check.txt)<br>
18 Unterstützt Benutzer-/Passwort-Liste (userpass.txt)<br>
19 Unterstützt Scannen eines bestimmten C-Segment-Bereichs<br>
20 Unterstützt Laden benutzerdefinierter DLLs per Parameter (nur C#)<br>
21 Unterstützt Laden benutzerdefinierter EXEs per Parameter (nur C#)<br>
22 Unterstützt Laden benutzerdefinierter INI-Konfigurationsdateien per Parameter<br>
23 Unterstützt Laden benutzerdefinierten PowerShell-Codes per Parameter<br>
24 Unterstützt benutzerdefinierte Programme (Systembefehle oder Drittanbieter-Programme, d. h. in beliebigen Sprachen entwickelte Programme oder Skripte)<br>
25 Plugins (unterstützt mehrere Sprachen: C#/Delphi/Golang/Python/VC/PowerShell)<br>
26 Unterstützt Cobalt Strike (Scannen des internen Netzwerks des Ziels über Beacon-Befehlszeile oder Scannen externer Ziele über Sprungbrett)<br>
27 Unterstützt IP-Scan im CIDR-Format, z. B. 100.64.0.0/10, 192.168.1.1/20 usw.<br>
28 INI-Konfiguration unterstützt Passwort-Brute-Force für benutzerdefinierte Programme<br>

### Kurzanleitung

Ladon-Kurzanleitung und vollständige Dokumentation: http://k8gege.org/Ladon <br>
Excel-Modulfunktionsdokument: http://k8gege.org/Ladon/wiki.xlsx <br>
Unterstützt In-Memory-Laden in Cmd, Cobalt Strike, PowerShell usw.<br>
Windows-Version: .NET, Cobalt Strike, PowerShell<br>
Systemübergreifende Versionen: Go (alle Plattformen), Python (theoretisch alle Plattformen)<br>
PS: Study erleichtert das lokale Lernen, für vollständige Funktionen bitte CMD verwenden.

### BypassEDR-Scan

Standardmäßig ist die Scangeschwindigkeit hoch. Manche WAFs oder EDRs haben eine starke Abwehr.<br>
Selbst mit wenigen Threads kann es sein, dass der Scan nach etwa 20 Minuten blockiert wird.<br>
BypassEDR simuliert menschlichen Zugriff, um Geschwindigkeitserkennungsstrategien zu umgehen.<br>

