
 malwaredllc/byob
Ein Open-Source-Post-Exploitation-Framework für Studenten, Forscher und Entwickler.




Fragen? Schauen Sie sich die Dokumentation an oder treten Sie unserem Discord-Support-Server bei.
Haftungsausschluss: Dieses Projekt sollte nur für autorisierte Tests oder zu Bildungszwecken verwendet werden.
BYOB ist ein Open-Source-Post-Exploitation-Framework für Studenten, Forscher und Entwickler. Es enthält Funktionen wie:
Es ist so konzipiert, dass Studenten und Entwickler problemlos ihren eigenen Code implementieren und coole neue Funktionen hinzufügen können, ohne einen C2-Server oder ein Remote-Administrationstool von Grund auf neu schreiben zu müssen.
Dieses Projekt hat 2 Hauptteile: die ursprüngliche konsolenbasierte Anwendung (/byob) und die Web-GUI (/web-gui).
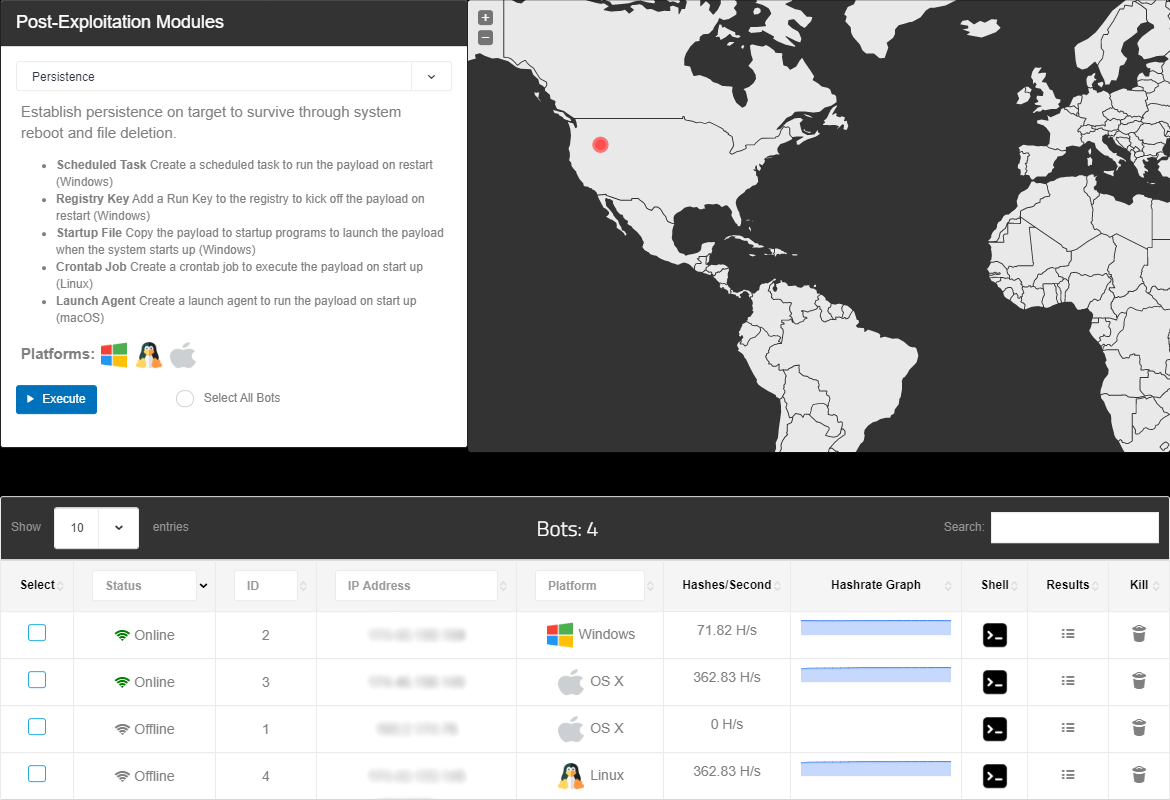
Ein Kontrollpanel für Ihren C2-Server mit einer Point-and-Click-Oberfläche zur Ausführung von Post-Exploitation-Modulen. Das Kontrollpanel enthält eine interaktive Karte der Client-Maschinen und ein Dashboard, das eine effiziente, intuitive Verwaltung der Client-Maschinen ermöglicht.
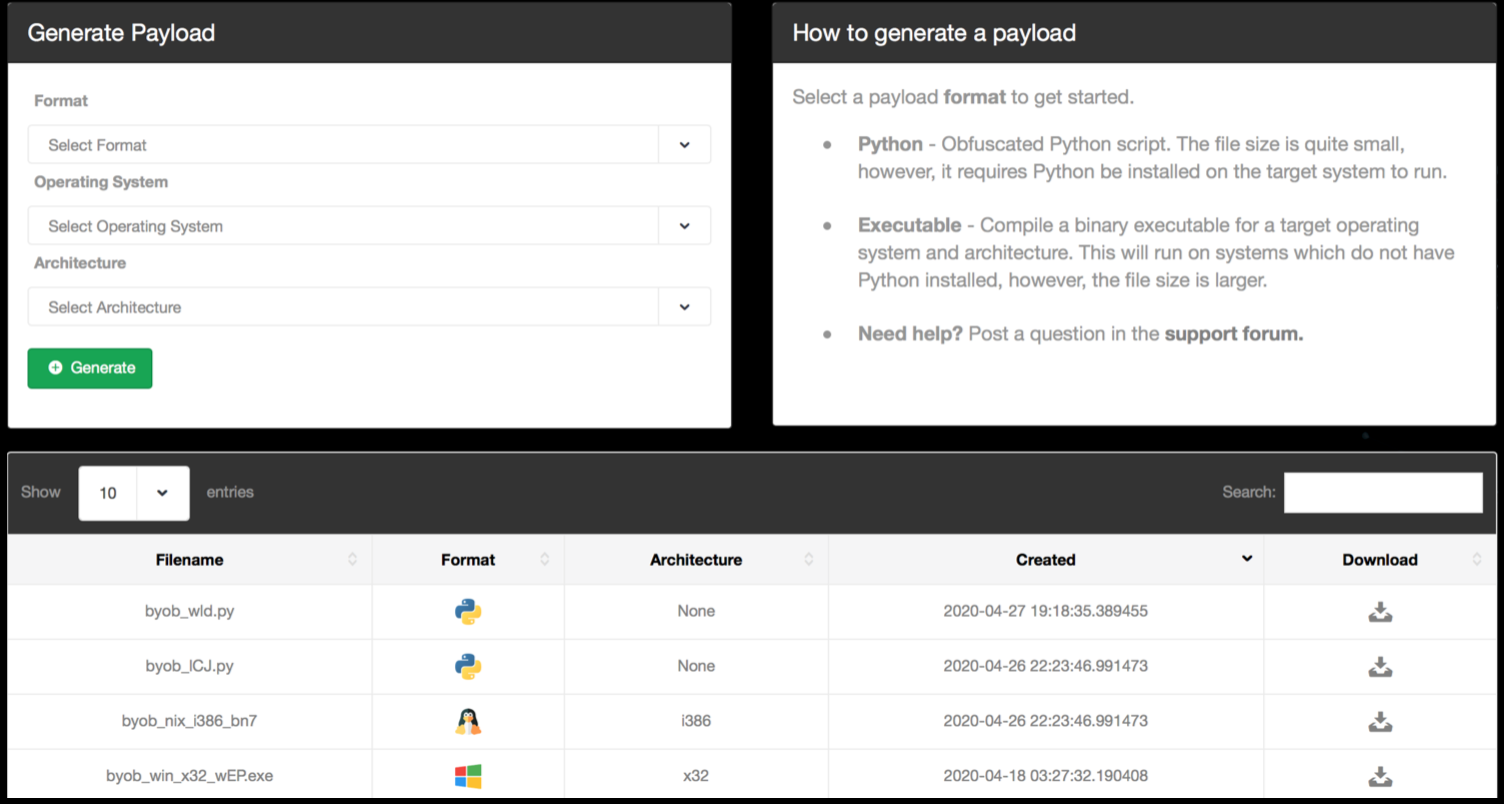
Der Payload-Generator verwendet schwarze Magie mit Docker-Containern und Wine-Servern, um ausführbare Payloads für jede von Ihnen ausgewählte Plattform/Architektur zu kompilieren. Diese Payloads erzeugen Reverse-TCP-Shells mit über das Netzwerk verschlüsselter Kommunikation via AES-256, nachdem ein sicherer symmetrischer Schlüssel mit dem Diffie-Hellman IKE erzeugt wurde.
Die Web-App enthält einen browserbasierten Terminal-Emulator, sodass Sie auch bei Verwendung der Web-GUI direkten Shell-Zugriff haben.

Erzeugen Sie vollständig unerkennbare Clients mit gestaffelten Payloads, Remote-Imports und unbegrenzten Post-Exploitation-Modulen
./byob/modules/ kopieren, wird automatisch remote importierbar und direkt von jedem Client nutzbar, während Ihr Command-and-Control-Server läuft../byob/modules/ bereitgestellt, um das Schreiben eigener Module zu einem unkomplizierten, problemlosen Prozess zu machen.
Post-Exploitation-Module, die von Clients remote importiert werden können
byob.modules.persistence): Stellen Sie Persistenz auf dem Host-Rechner mit 5 verschiedenen Methoden her.byob.modules.packetsniffer): Führen Sie einen Packet Sniffer im Host-Netzwerk aus und laden Sie die .pcap-Datei hoch.byob.modules.escalate): Versuchen Sie, die UAC zu umgehen, um unbefugte Administratorrechte zu erlangen.byob.modules.portscanner): Scannen Sie das lokale Netzwerk nach anderen Online-Geräten und offenen Ports.byob.modules.keylogger): Zeichnet die Tastatureingaben des Benutzers sowie den eingegebenen Fensternamen auf.byob.modules.screenshot): Machen Sie einen Screenshot des aktuellen Benutzer-Desktops.byob.modules.outlook): Lesen/durchsuchen/hochladen von E-Mails vom lokalen Outlook-Client.byob.modules.process): Auflisten/durchsuchen/beenden/überwachen von aktuell laufenden Prozessen auf dem Host.byob.modules.icloud): Überprüfen Sie auf einem macOS-System auf ein angemeldetes iCloud-Konto.
Command-and-Control-Server mit persistenter Datenbank und Konsole
