#1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen
 daem0nc0re/privfu
Kernel-Modus WinDbg-Erweiterung und PoCs zur Untersuchung von Token-Berechtigungen.
 lutfifakee-project/cve-2026-31431
CVE-2026-31431 - Linux-Kernel-Page-Cache-Sicherheitslücke
 khush-613/cve-2026-34990-poc
Proof-of-Concept-Exploit für CVE-2026-34990, eine lokale Rechteausweitung in CUPS 2.4.16 durch beliebiges Schreiben von Dateien über…
 predyy/cve-2026-34990
Minimaler PoC für CVE-2026-34990: lokale Rechteausweitung in CUPS <= 2.4.16, die cupsds Local-Auth-Token leakt und ein NOPASSWD-sudoers-Fragment als…
 dennisdgr/cve-2026-34990-poc
LPE-PoC für CVE-2026-34990 unter Ausnutzung einer CUPS-Root-Dateischreibschwachstelle.
 deancyl/s9180-rootmygalaxy
RootMyGalaxy für Galaxy S23 Ultra SM-S9180 (FZG1) – temporärer Root via CVE-2026-43499, KernelSU Late-Load, kein Partition-Flashing, kein Knox
 gbuyssens/cve-2026-34990
Lokale Rechteausweitung gegen einen Root-`cupsd`.
 0xc4rc3l/cve-2026-34990-poc
Python-PoC, das den Local-Printer-Fehler in CUPS 2.4.16 reproduziert: Erfasst das Local-Auth-Token über einen bösartigen IPP-Endpunkt, erstellt einen…
 a23bc/op13-cve-2026-64560
Gerätespezifischer Android-Kernel-Exploit für CVE-2026-64560 auf OnePlus 13 Builds, der temporären Root-Zugriff über die ADB-Shell mit verifizierten…
 strategic-automation/violin
Agentic pentest profile for Hermes: 31 playbooks for authorised recon, web/access-control attacks, safe exploit validation, and evidence-driven…
 agampreet-singh/redroot
RedRoot ist ein Python-basiertes, CLI-gesteuertes Framework für offensive Sicherheit, das die wichtigsten Red-Teaming-Tools in einer einheitlichen…
 broskigx/oihk-pentesting
Autonomous multi-agent AI penetration-testing engine: a governed tool sandbox, an immutable evidence-and-validation gate, and a reproducible…
 0xblackash/cve-2026-43786
Dokumentation und Recherchenotizen zu CVE-2026-43786, einer lokalen Privilegieneskalations-Schwachstelle in macOS, die durch unsachgemäße Validierung…
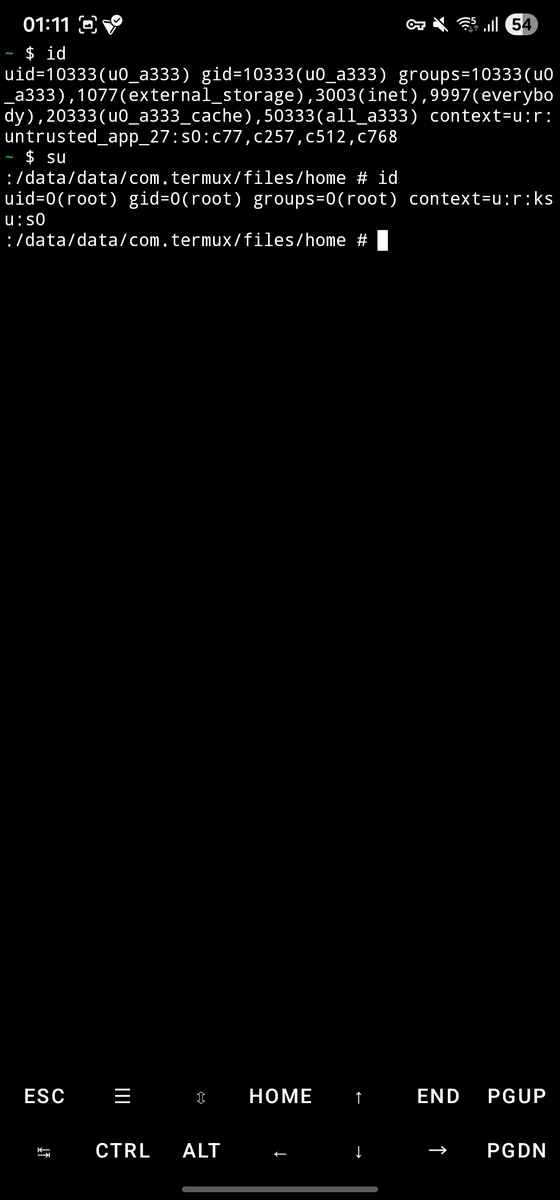 sarabpal-dev/ionstack-s22u
CVE-2026-43499 full exploit chain for Samsung Galaxy S22 Ultra (Android 5.10 kernel)
 langz337/cve-2026-63030
Python-Exploit-Tool, das CVE-2026-63030 REST-Batch-Route-Verwechslung mit CVE-2026-60137 SQL-Injection verkettet, um unauthentifizierte…
 hitechcloud-vietnam/cve-2026-41940-poc
Nutzt CVE-2026-41940 aus, eine cPanel-&-WHM-Authentifizierungsumgehung, um Root-WHM-Zugriff zu erlangen und Post-Exploitation-Befehle,…
 k4ntux/cowslip
xfs Kernel-LPE (CVE-2026-64600), veröffentlicht von Qualys am 22. Juli 2026
 qingle009/opace6-cve-2026-64560
OnePlus Ace 6 temporäres Root-Tool (CVE-2026-64560) – geräteverifizierter Port mit korrigierter bootidParent-Adresse