 starriv/cve-2026-98260-xiaomi-17-pro-max
Ein-Klick-Root für Xiaomi 17 Pro Max (popsicle) über CVE-2026-98260 Kernel-UAF: gestufte Privilegieneskalation, uid-0-Verifizierung und KernelSU-Late-Load in einem einzigen skriptgesteuerten Workflow.

Xiaomi 17 Pro Max (popsicle) temporärer Root · KernelSU Jailbreak-Modus
⚠️ Nur für Geräte, die du selbst besitzt und für die du autorisiert bist. Root verringert die Gerätesicherheit und kann die Garantie, Play Integrity und Banking-Apps beeinträchtigen; ein fehlgeschlagener Exploit hat eine sehr geringe Wahrscheinlichkeit eines Kernel-Panics mit Neustart. Nutzung auf eigene Gefahr.
| Element | Wert |
|---|---|
| Gerät / Codename / Modell | Xiaomi 17 Pro Max / popsicle / 2509FPN0BC |
| System | HyperOS 4, Android 17 (verifiziert OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM, Kernel-String identisch) |
| Kernel | 6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k |
| Seitengröße / Architektur | 4 KiB / aarch64 |
| Status | Auf realem Gerät verifiziert (Root + KernelSU Jailbreak-Modus) |
Das Skript prüft den Kernel wörtlich anhand von uname -r und führt eine Whitelist-Prüfung der System-Build-Nummer durch
(OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM); für andere Modelle/Kernel nicht verwenden.
Der KernelSU-Manager zeigt auf diesem Gerät In Arbeit [Jailbreak-Modus] (LKM Late-Load):
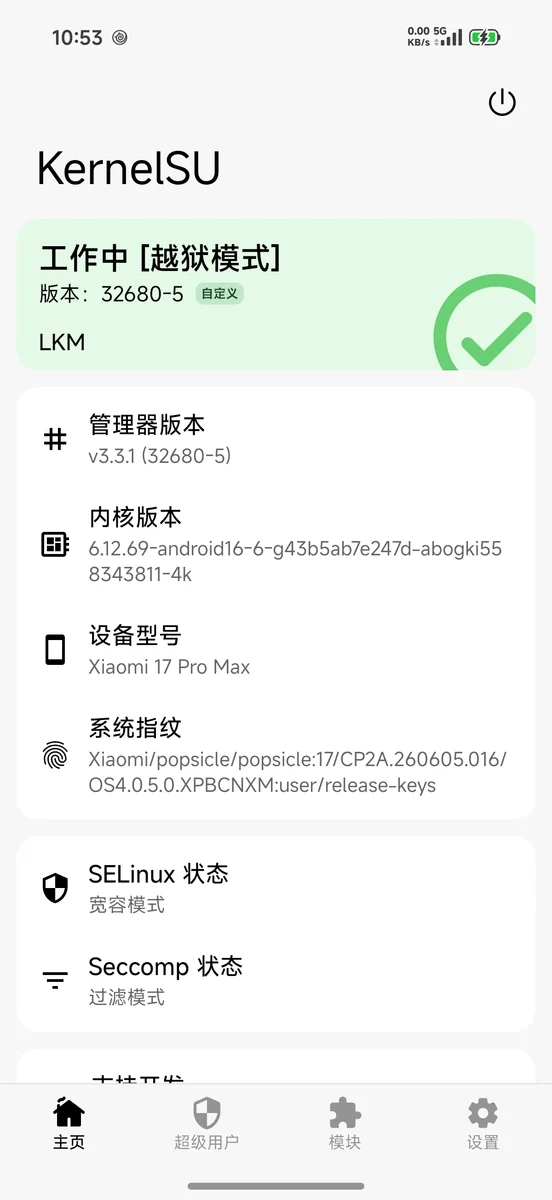
adb (Android platform-tools), USB-Debugging auf dem Telefon autorisiertcurl, python3, unzipassets/ksu/ heruntergeladenWähle eine der beiden Methoden. Die meisten verwenden Methode A (KI für dich ausführen lassen).
adb devices device anzeigt (nicht unauthorized).docs/AI-PORTING.md ein.uname -r / ob bereits gerootet).Die KI verwendet die in diesem Repository verifizierten Skripte (check.sh / root.sh / load-ksu.sh) wieder
und schreibt den Exploit-Code nicht neu; sie prüft das Ziel, führt die Phasen aus, interpretiert Fehler und protokolliert die Ergebnisse.
./scripts/run.sh
依次执行:环境自检 → 当前 boot 没 root 就跨重启重试 CVE-2026-98260 (默认最多 8 次开机)→ 验证 uid 0 → 安装并加载 KernelSU 越狱模式 → 打印最终状态。
常用参数:
./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定
Die CVE-Ausnutzung hängt vom Timing der Seitenrückgewinnung ab, die Erfolgsrate ist probabilistisch;
run.shkann das Telefon mehrmals neu starten (bei jedem Fehlschlag ist ein vollständiger Neustart erforderlich), dies ist normal.
adb devices # 显示 device(不是 unauthorized)
./scripts/check.sh
Erwartete Ausgabe enthält: OK: target and environment gates look usable.
./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)
Erfolg:
adb shell /data/local/tmp/pc98260-su -c 'id' # uid=0(root)
./scripts/load-ksu.sh
Der Manager sollte 工作中 [越狱模式] anzeigen.
adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true
./scripts/run.sh erneut ausführen.PARKED-Zombie zurück und das Skript stoppt; nicht manuell killen, nur ein vollständiger Neustart bereinigt die Situation.Permissive gesetzt; sobald KernelSU bereit ist, schaltet das Skript wieder auf Enforcing zurück../scripts/privacy-clean.sh apply --only ota (deinstalliert com.android.updater + schaltet den Update-Schalter aus; zum Zurückrollen restore verwenden oder pm install-existing --user 0 com.android.updater).






