Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-21420_POC — Proof of Concept für CVE-2025-21420 (Windows Disk Cleanup Tool EoP) | Kitploit

Tools/GitHubGitHub/moiz-2x/cve-2025-21420_poc
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsBinäranalyse
GitHubmoiz-2x/cve-2025-21420_poc

CVE-2025-21420_POC

Proof of Concept für CVE-2025-21420 (Windows Disk Cleanup Tool EoP)

Repository anzeigen
551526vor 1 JahrVon Kitploit geprüft
Teilen

Diffing cleanmgr.exe

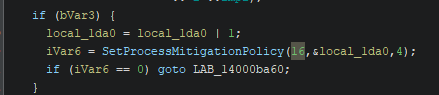
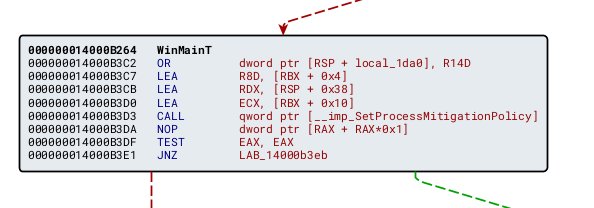
Die neue Version von cleanmgr.exe enthält einen Aufruf der Funktion SetProcessMitigationPolicy.
Diffing
Diffing

Mit auf 16 gesetztem MitigationPolicy, was ProcessRedirectionTrustPolicy entspricht.
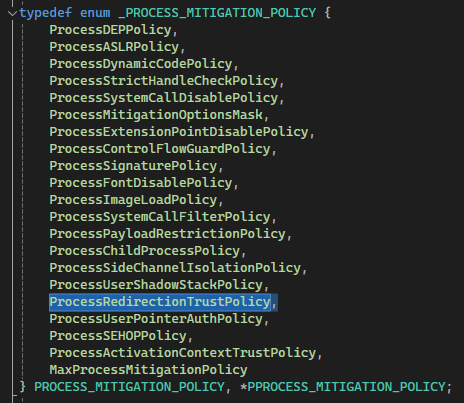
PROCESS_MITIGATION_POLICY

In Kombination mit Microsofts Beschreibung von CWE-59: Improper Link Resolution Before File Access ('Link Following') können wir schließen, dass cleanmgr.exe den Redirection Guard aktiviert hat.

Nach dem Lesen zweier Blogbeiträge von Simon Zuckerbraun und enigma0x3:

  1. From Arbitrary Folder Delete/Move/Rename to SYSTEM EoP
  2. Bypass UAC

Die Aufgabe SilentCleanup verfügt möglicherweise über ausreichende Berechtigungen, um den Ordner C:/Config.msi zu löschen, wie von Simon Zuckerbraun erwähnt. Wir müssen lediglich eine Sicherheitslücke vom Typ Arbitrary Folder Delete/Move/Rename innerhalb der SilentCleanup-Aufgabe (die cleanmgr.exe mit Run with highest priv ausführt) finden und sie auf den Ordner C:/Config.msi umleiten.

Beobachtungen mittels Procmon

Führen Sie die SilentCleanup-Aufgabe aus und beobachten Sie das Verhalten von cleanmgr.exe.
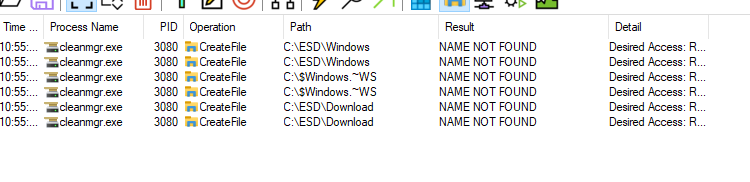
Procmon

Der Prozess prüft, ob die aufgelisteten Ordner existieren (interessanterweise überprüft er nicht, ob C:\ESD ein Junction-Punkt ist, aber er prüft Windows und Download — worauf wir hier nicht näher eingehen werden).

Erstellen Sie die Ordner C:\$Windows.~WS, C:\ESD\Windows, C:\ESD\Download, legen Sie einige zufällige Dateien hinein, führen Sie SilentCleanup erneut aus und beobachten Sie wieder.
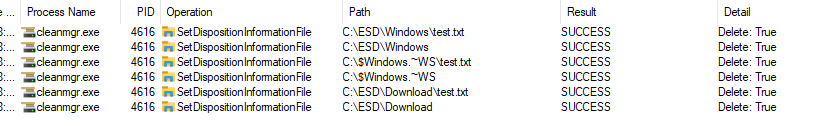
Procmon

Wir können sehen, dass SilentCleanup die Inhalte der Ordner Windows und Download löscht. Dies kann mithilfe der Technik aus From Folder Contents Delete to SYSTEM EoP ausgenutzt werden.

Exploit

  1. Python-Skript erstellt 3 Ordner: C:\$Windows.~WS, C:\ESD\Windows, C:\ESD\Download, fügt Dummy-.txt-Dateien ein und pausiert.
  2. Führen Sie FolderOrFileDeleteToSystem aus, um das Config.msi einzurichten.
  3. Führen Sie FolderContentsDeleteToFolderDelete aus, um die Bereinigung der Inhalte von C:\ESD\Windows auf C:/Config.msi umzuleiten.
    Hinweis: Schließen Sie diese beiden Prozesse im Defender aus, da die Antivirensoftware diese Exploit-Technik erkennen könnte.
  4. Setzen Sie das Python-Skript fort und führen Sie SilentCleanup aus, um die Inhaltsbereinigung auszulösen.
  5. Führen Sie osk.exe aus und drücken Sie dann Strg-Alt-Entf.

https://github.com/user-attachments/assets/d66b43ea-6706-4bce-94c4-ca3a6e97857f

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →