
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2018-5353 — CVE-2018-5353 | Kitploit
Tools/GitHubGitHub/missing0x00/cve-2018-5353
Privilege EscalationSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubmissing0x00/cve-2018-5353

CVE-2018-5353

CVE-2018-5353

Repository anzeigen
9vor 6 JahrenNoch nicht geprüft
Teilen

CVE-2018-5353

Zoho ManageEngine ADSelfServicePlus Client-Privilegieneskalation/RCE

Informationen

Anbieter: Zohocorp
Produkt: ManageEngine ADSelfServicePlus
Betroffene Versionen: Vor 5.5 Build 5517
Forscher: Jason Juntunen alias @missing0x00 (https://github.com/missing0x00)
CVSS: 8.8

Beschreibung

Das benutzerdefinierte GINA/CP-Modul in Zoho ManageEngine ADSelfService Plus vor 5.5 Build 5517 ermöglicht es entfernten Angreifern, Code auszuführen und Privilegien mittels Spoofing zu eskalieren. Es authentifiziert den beabsichtigten Server nicht, bevor ein Browserfenster geöffnet wird. Ein nicht authentifizierter Angreifer, der einen Spoofing-Angriff durchführen kann, kann den Browser umleiten, um eine Ausführung im Kontext des WinLogon.exe-Prozesses zu erreichen. Wenn die Netzwerkebenenauthentifizierung (NLA) nicht erzwungen wird, kann die Schwachstelle über RDP ausgenutzt werden. Zusätzlich ist kein Spoofing-Angriff erforderlich, wenn der Webserver ein falsch konfiguriertes Zertifikat hat.

Proof of Concept

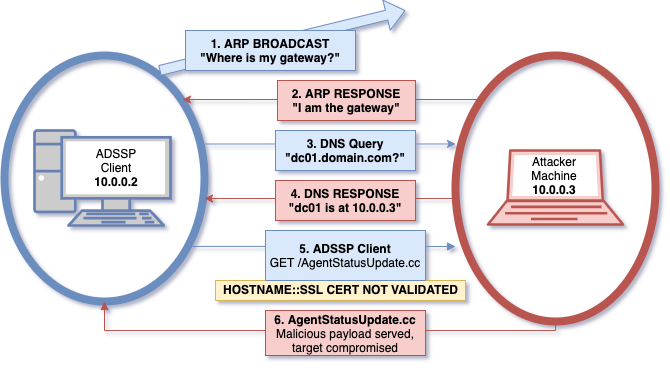
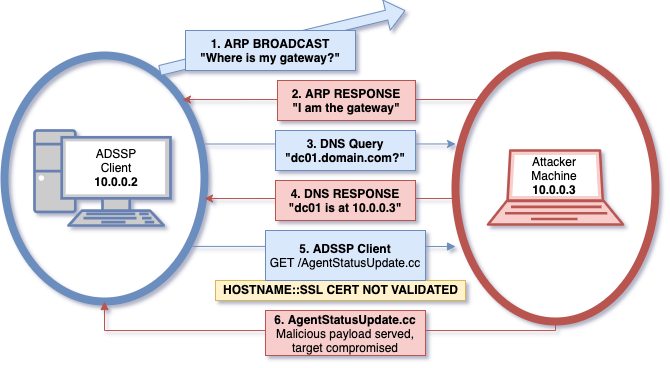
  1. Führen Sie einen Spoofing-Angriff mit einer verfügbaren Methode durch (ARP, physischer Zugriff usw.) und leiten Sie den für den beabsichtigten ADSSP-Server bestimmten Verkehr um.
  2. Starten Sie einen Webserver auf dem angreifenden Host, der eine binäre Junk-Datei namens AgentStatusUpdate.cc bereitstellt.
  3. RDP zum Zielhost (wenn NLA nicht erzwungen wird – andernfalls erfordert dieser Angriff physischen Zugriff)
  4. Klicken Sie auf den Link oder die Kachel „Reset Password“ auf dem Anmeldebildschirm.
  5. Der integrierte Client-Browser wird zum Webserver auf dem angreifenden Host umgeleitet und öffnet den Dateidownload-Dialog.
  6. Klicken Sie auf Speichern, um den Datei-Explorer-Dialog zu öffnen.
  7. Umschalt+Rechtsklick > „Eingabeaufforderung hier öffnen“

YouTube Video CVE-2018-5353 PoC

Exploit-Ablaufdiagramm

Behebung

Aktualisieren Sie die Client-Software auf allen betroffenen Geräten. Diese Schwachstelle wurde in der Client-Software behoben, die in Build 5517 (17. April 2018) enthalten ist.

Referenzen

Hersteller-ID: ZVE-2018-0058
Hersteller-Link: https://www.manageengine.com/products/self-service-password/release-notes.html
Offenlegungs-Link: https://github.com/missing0x00/CVE-2018-5353
NIST CVE-Link: https://nvd.nist.gov/vuln/detail/CVE-2018-5353
CVSS-Berechnung: https://nvd.nist.gov/vuln-metrics/cvss/v3-calculator?vector=AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

Haftungsausschluss

Die in diesem Advisory enthaltenen Informationen werden „wie besehen“ ohne Gewährleistung oder Garantie für die Gebrauchstauglichkeit oder anderweitig zur Verfügung gestellt. Es wird hiermit die Erlaubnis zur Weiterverbreitung dieses Advisors erteilt, vorausgesetzt, dass er außer durch Neuformatierung nicht verändert wird und dass die gebührende Anerkennung erfolgt. Die Erlaubnis wird ausdrücklich für die Aufnahme in Schwachstellendatenbanken und ähnliches erteilt, vorausgesetzt, dass der Autor gebührend genannt wird. Der Autor ist nicht verantwortlich für jeglichen Missbrauch der hierin enthaltenen Informationen und übernimmt keine Haftung für Schäden, die durch die Nutzung oder den Missbrauch dieser Informationen verursacht werden. Der Autor untersagt jegliche böswillige Nutzung von sicherheitsrelevanten Informationen oder Exploits durch den Autor oder anderweitig.

missingnull

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





